香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在日本服务器上部署 MinIO,磁盘和权限需要分开配置:磁盘层面,应把独立数据盘挂载到固定目录,只允许 MinIO 服务账户写入,并防止挂载失败后误写系统盘;访问层面,应通过 HTTPS 提供 S3 接口,为业务创建独立凭据,再按存储桶和对象前缀授予必要权限,不能把管理员密钥直接交给应用。
下面以 Ubuntu 22.04/24.04 LTS、systemd、单节点单数据盘为实施环境,完成“独立磁盘挂载 → MinIO 服务启动 → Nginx HTTPS 接入 → 业务权限验证”的部署。该方案适合开发测试、内部工具,以及能够接受单机停机风险的业务;它不提供节点或磁盘冗余,生产数据仍需独立备份。服务器位于日本不会改变 MinIO 的权限模型,但公网访问还需要考虑机房安全组、跨境链路延迟和带宽限制。
本文使用以下示例,执行前替换域名、磁盘名称和服务器地址。
| 项目 | 示例配置 | 核对重点 |
|---|---|---|
| 操作系统 | Ubuntu 22.04/24.04 LTS | 使用 systemd 管理服务 |
| CPU 架构 | x86_64 | 对应 Linux amd64 软件包 |
| 数据盘 | /dev/vdb | 必须确认不是系统盘,也没有待保留数据 |
| 挂载点 | /srv/minio | 使用 UUID 挂载 |
| 对象目录 | /srv/minio/data | 仅供 MinIO 使用 |
| S3 域名 | s3.example.net | DNS 指向服务器,证书匹配域名 |
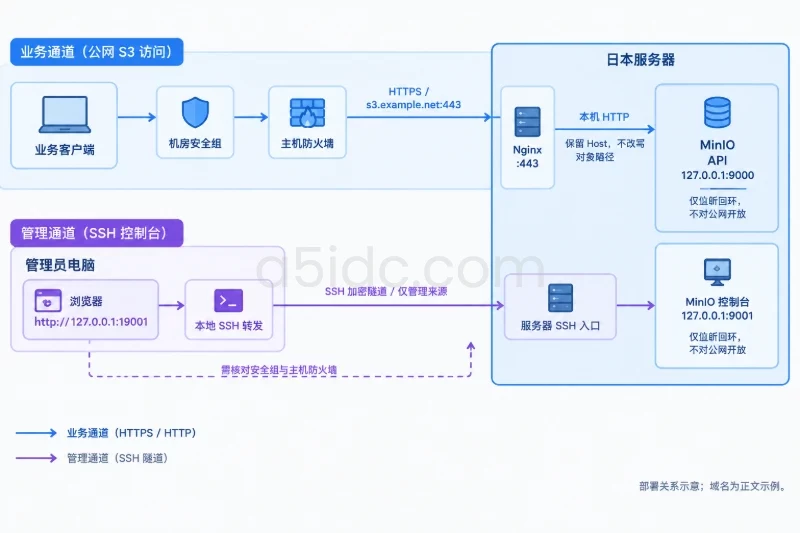
| API 监听 | 127.0.0.1:9000 | 仅由本机 Nginx 转发 |
| 控制台监听 | 127.0.0.1:9001 | 通过 SSH 本地端口转发访问 |
| 业务存储桶 | assets | 默认保持私有 |
| 业务对象前缀 | project-a/ | 应用仅访问此范围 |
先核对系统和磁盘:
cat /etc/os-release
uname -m
lsblk -o NAME,SIZE,TYPE,FSTYPE,MOUNTPOINTS,UUID
df -hT
timedatectl status
uname -m 返回 x86_64 时选择 amd64 构建;返回 aarch64 时选择 arm64 构建,不要混用。时间同步应正常,因为 S3 请求签名依赖客户端与服务端时间,偏差过大可能造成认证失败。
以 sudo 权限安装依赖:
sudo apt update
sudo apt install -y xfsprogs ca-certificates curl openssl nginx
MinIO 服务端与客户端 mc 应来自可信的软件发布渠道或内部制品库,固定到已经验证的版本,并记录版本号和校验值。不要在上线脚本中直接下载“最新版”,否则后续重建可能得到不同的软件行为。不同版本的发布渠道和控制台功能可能变化,应以所选构建实际提供的功能为准。
单数据盘没有副本或纠删码提供的磁盘冗余。磁盘故障、实例删除和误操作,都可能导致对象不可用。
容量规划应同时计算对象、未完成的分片上传、历史版本和增长空间。例如,500 GiB 数据盘按约 75% 的日常使用目标规划,对象及相关数据预算约为 375 GiB,其余作为运维余量;这是容量规划示例,不是 MinIO 的固定阈值。
日本机房的公网带宽也不能直接视为对象上传速度。实际吞吐受到客户端位置、往返延迟、并发数、TLS、磁盘性能和服务器出口限制共同影响。上线验收应从真实业务所在网络测试,而不只在服务器本机测试。
围绕日本机房的 MinIO 对象存储部署,A5数据提供涵盖 Xeon Gold、AMD EPYC 平台的日本物理服务器,热销系列配有 NVMe 存储,CTG 系列包含多块 SSD、大容量 HDD 等方案,为业务文件读写、备份与归档提供计算和存储基础。日本产品还提供 CN2、GIA、SoftBank 等不同线路选择,可承接面向日本本地及跨境应用的 S3 接口访问需求。
下面的格式化命令仅适用于已经确认可以清空的新数据盘。格式化会破坏原有文件系统,无法通过撤销命令恢复;已有数据必须先备份,或者改用新的空盘。
sudo lsblk -f /dev/vdb
sudo wipefs -n /dev/vdb
sudo findmnt -S /dev/vdb
wipefs -n 只查看签名,不执行清除。若发现已有文件系统、分区或挂载关系,先停止操作并确认用途。
下面采用整盘 XFS 文件系统,不建立分区表:
sudo mkfs.xfs /dev/vdb
sudo mkdir -p /srv/minio
sudo blkid /dev/vdb
没有使用强制格式化参数。如果命令提示磁盘已有文件系统,不应为了继续教程而强行覆盖。
修改前备份:
sudo cp -a /etc/fstab "/etc/fstab.before-minio.$(date +%Y%m%d-%H%M%S)"
sudoedit /etc/fstab
将 blkid 返回的真实 UUID 写入文件:
UUID=替换为实际UUID /srv/minio xfs defaults,nodev,nosuid,nofail 0 0
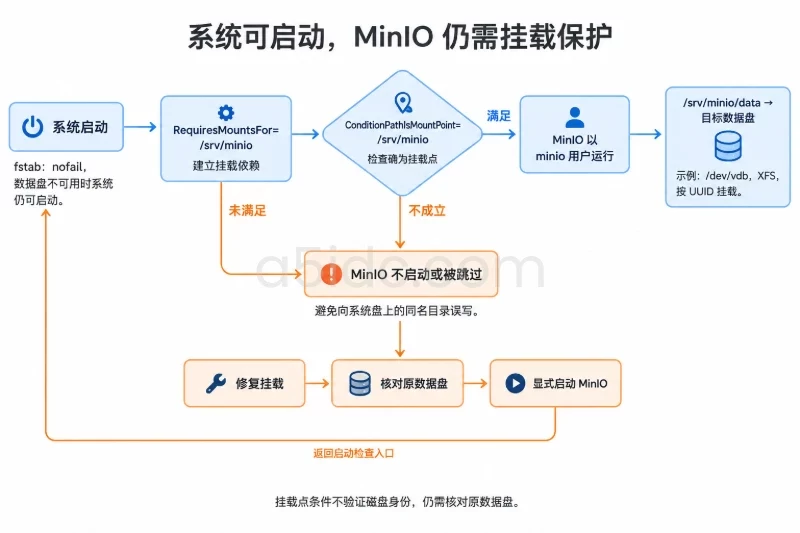
这里的 nofail 允许数据盘不可用时系统继续启动,便于远程修复;后续 systemd 配置会单独限制 MinIO,避免服务在未挂载的数据目录上启动。不要重复添加同一个挂载点。
验证配置并挂载:
sudo findmnt --verify --verbose
sudo mount /srv/minio
findmnt -T /srv/minio
df -hT /srv/minio
正确结果应显示 /srv/minio 位于目标数据盘上,文件系统为 XFS。以下仅为示例输出:
TARGET      SOURCE   FSTYPE OPTIONS
/srv/minio  /dev/vdb  xfs    rw,nosuid,nodev,relatime,...
若显示的是系统盘上的 /,不要继续创建对象目录。
以下账户只用于运行 MinIO,不允许交互登录:
sudo useradd --system --user-group \
  --home-dir /nonexistent \
  --shell /usr/sbin/nologin minio

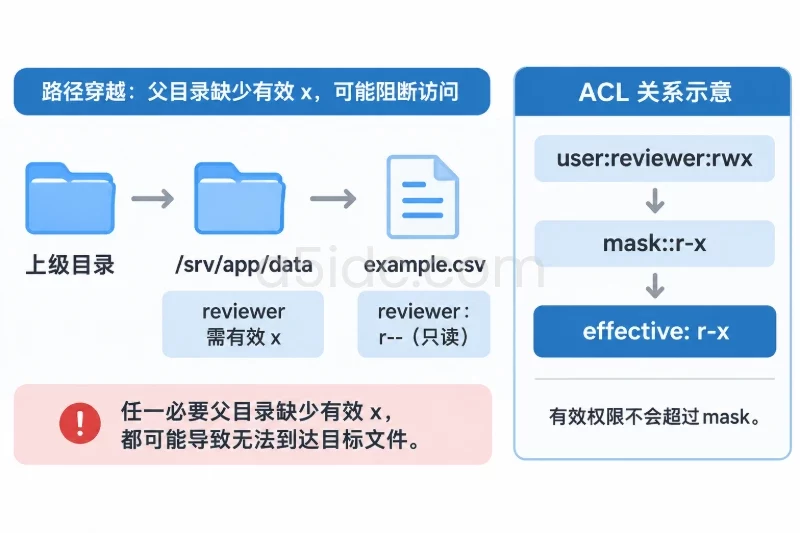
sudo install -d -o minio -g minio -m 0750 /srv/minio/data
sudo -u minio test -w /srv/minio/data
namei -l /srv/minio/data
如果 minio 用户已存在,应先用 id minio 核对,而不是重复创建。
test -w 成功时不会输出内容,退出码为 0。目录使用 0750,服务账户可读写,其他无关账户不能进入。
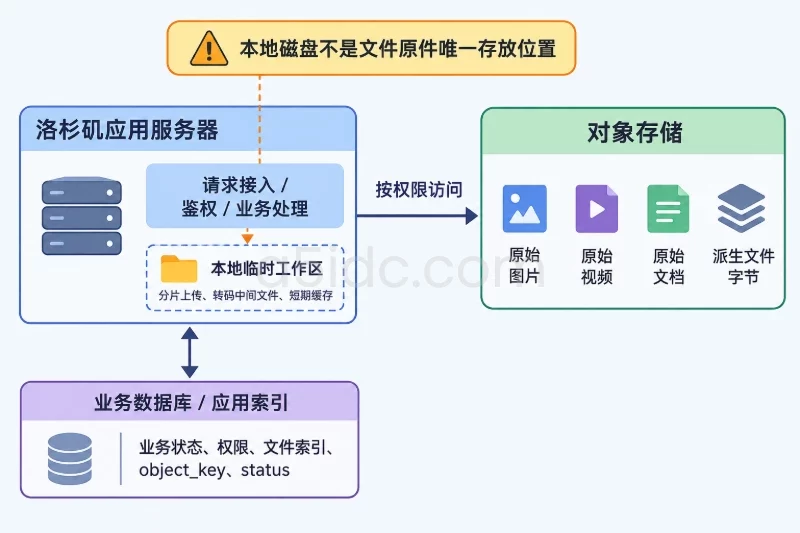
文件系统权限和 S3 权限是两套独立机制。 Linux 目录权限决定 MinIO 进程能否访问磁盘;S3 策略决定业务身份能否读写对象。不能用 chmod 777 修复 S3 的 AccessDenied,也不能直接进入数据目录修改或删除对象文件,包括 .minio.sys 等内部数据。
以下约定已经将可信来源的 minio、mc 和校验清单放在 /tmp/minio-release。校验清单中的摘要应通过独立可信渠道核对,不能仅凭同一下载位置的文件判断可信。
cd /tmp/minio-release
sha256sum -c SHA256SUMS

sudo install -o root -g root -m 0755 minio /usr/local/bin/minio
sudo install -o root -g root -m 0755 mc /usr/local/bin/mc

minio --version
mc --version
minio server --help
校验应全部返回 OK。本文使用的构建需要支持 server、--address 和 --console-address;如果帮助信息不同,先核对版本,不要猜测替代参数。
若这是替换既有安装,应先停止服务并备份原二进制、配置及数据恢复点,再覆盖文件。
管理员凭据仅用于初始化和运维,不交给业务应用。下面使用 root 子进程生成随机值,不在终端直接打印密码:
sudo install -d -o root -g root -m 0700 /etc/minio

sudo bash -c '
set -eu
umask 077
test ! -e /etc/minio/minio.env
ROOT_USER="admin-$(openssl rand -hex 6)"
ROOT_PASSWORD="$(openssl rand -hex 32)"
printf "MINIO_ROOT_USER=%s\nMINIO_ROOT_PASSWORD=%s\n" \
  "$ROOT_USER" "$ROOT_PASSWORD" > /etc/minio/minio.env
chmod 0600 /etc/minio/minio.env
'
test ! -e 用于防止重复执行时覆盖已有凭据。若文件已经存在,应先确认这是重装还是维护操作,并将凭据保存在受控密码库中,不要提交到代码仓库。
新建 /etc/systemd/system/minio.service:
[Unit]
Description=MinIO Object Storage
Wants=network-online.target
After=network-online.target
RequiresMountsFor=/srv/minio
ConditionPathIsMountPoint=/srv/minio

[Service]
User=minio
Group=minio
EnvironmentFile=/etc/minio/minio.env
ExecStart=/usr/local/bin/minio server /srv/minio/data --address 127.0.0.1:9000 --console-address 127.0.0.1:9001
Restart=on-failure
RestartSec=5
LimitNOFILE=65536
TimeoutStopSec=120
NoNewPrivileges=true
ProtectSystem=full
ProtectHome=true

[Install]
WantedBy=multi-user.target
RequiresMountsFor 建立挂载依赖,ConditionPathIsMountPoint 再检查目录是否确实是挂载点。这两项配合使用,可以降低磁盘未挂载时误写系统盘的风险。
检查并启动:
sudo systemd-analyze verify /etc/systemd/system/minio.service
sudo systemctl daemon-reload
sudo systemctl enable --now minio
sudo systemctl status minio --no-pager
sudo journalctl -u minio -n 50 --no-pager

curl -fsS -o /dev/null -w '%{http_code}\n' \
  http://127.0.0.1:9000/minio/health/live

sudo ss -lntp | grep -E ':9000|:9001'
预期服务为 active (running),健康接口返回 200,两个端口都只监听 127.0.0.1。如果发现监听在 0.0.0.0,应先检查实际启动参数,不要立即开放公网端口。
上线前准备与 s3.example.net 匹配的可信证书,示例路径为:
/etc/nginx/tls/s3.example.net/fullchain.pem/etc/nginx/tls/s3.example.net/privkey.pem私钥应由 root 管理,通常使用 0600 权限。证书签发和续期需要提前安排,不能把临时自签名证书作为对外上线的默认方案。
新建 /etc/nginx/sites-available/minio-s3:
server {
    listen 443 ssl;
    server_name s3.example.net;

    ssl_certificate /etc/nginx/tls/s3.example.net/fullchain.pem;
    ssl_certificate_key /etc/nginx/tls/s3.example.net/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    client_max_body_size 0;
    ignore_invalid_headers off;

    location / {
        proxy_pass http://127.0.0.1:9000;
        proxy_http_version 1.1;

        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Connection "";

        proxy_request_buffering off;
        proxy_buffering off;
        proxy_connect_timeout 10s;
        proxy_read_timeout 300s;
        proxy_send_timeout 300s;
    }
}
这里保留原始 Host,不重写对象路径,也不把 MinIO 放在 /minio/ 之类的子路径下,避免破坏 S3 签名。
client_max_body_size 0 取消 Nginx 的请求体大小限制,适合对象上传,但意味着不能依靠这一项限制业务上传量。公网服务仍应控制身份、容量和请求规模。
启用配置前,备份既有 Nginx 配置;同名文件或链接已存在时应先核对,不要覆盖:
sudo ln -s /etc/nginx/sites-available/minio-s3 \
  /etc/nginx/sites-enabled/minio-s3

sudo nginx -t
sudo systemctl reload nginx
在本机验证证书和转发:
curl --resolve s3.example.net:443:127.0.0.1 \
  -fsS -o /dev/null -w '%{http_code}\n' \
  https://s3.example.net/minio/health/live
返回 200 表明证书验证和 API 转发成功。再从外部客户端执行不带 --resolve 的同一请求,验证 DNS、安全组和公网链路。不要用 curl -k 掩盖证书错误。
机房安全组与主机防火墙需要分别核对:
先查看 UFW 状态:
sudo ufw status numbered
若 UFW 已启用且 SSH 放行规则已经确认,可以为公网 S3 接口添加规则:
sudo ufw allow 443/tcp
执行前应记录原规则编号和安全组配置。若服务仅面向固定业务来源,应改为来源受限规则,不使用上述全来源开放方式。不要在远程会话中未经检查直接启用防火墙;规则错误时,应通过备用 SSH 会话或服务器控制台恢复。
需要查看 MinIO 控制台时,在管理员电脑执行:
ssh -N -L 19001:127.0.0.1:9001 admin@服务器地址
随后访问 http://127.0.0.1:19001。HTTP 流量在 SSH 加密连接内传输,控制台端口无需暴露到公网。
以下命令在服务器的 root 管理会话中执行。mc alias set 会把凭据写入本地配置,因此配置目录也需要保护。
sudo -i
set -a
. /etc/minio/minio.env
set +a

mc alias set local http://127.0.0.1:9000 \
  "$MINIO_ROOT_USER" "$MINIO_ROOT_PASSWORD"

chmod 0700 /root/.mc
chmod 0600 /root/.mc/config.json

mc admin info local
mc mb local/assets
mc anonymous get local/assets
若桶已经存在,先检查现有数据和策略,不要将其当作空桶重新配置。
新建桶默认应为私有。如果发现已有匿名访问策略,只有在确认没有依赖公开访问的业务后,才执行:
mc anonymous set none local/assets
这会立即停止匿名访问,可能影响原有公开下载链接。变更前应记录旧策略及恢复方式。
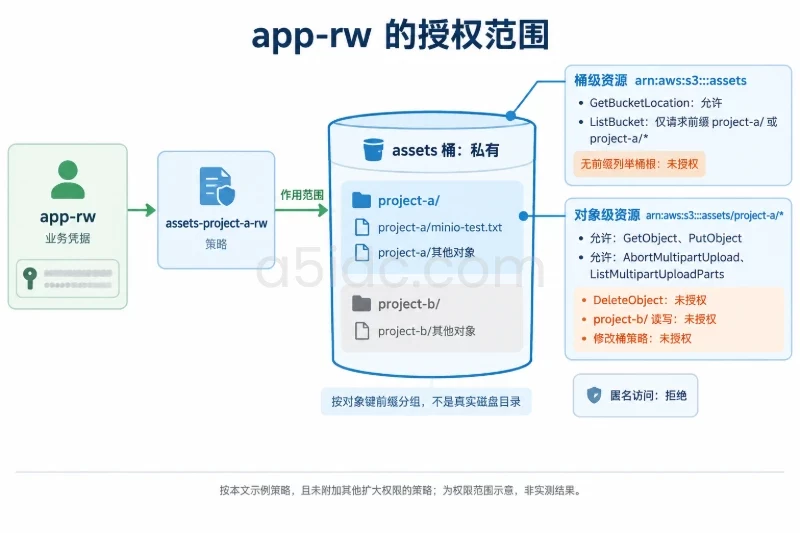
示例业务只允许访问 assets 桶中的 project-a/,允许上传、读取和必要的分片操作,不允许删除对象或修改桶策略。
创建 /root/assets-project-a-rw.json:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "s3:GetBucketLocation"
      ],
      "Resource": [
        "arn:aws:s3:::assets"
      ]
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:ListBucket"
      ],
      "Resource": [
        "arn:aws:s3:::assets"
      ],
      "Condition": {
        "StringLike": {
          "s3:prefix": [
            "project-a/",
            "project-a/*"
          ]
        }
      }
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:GetObject",
        "s3:PutObject",
        "s3:AbortMultipartUpload",
        "s3:ListMultipartUploadParts"
      ],
      "Resource": [
        "arn:aws:s3:::assets/project-a/*"
      ]
    }
  ]
}
桶级资源和对象级资源不能混写:列举对象使用桶 ARN,读写对象使用包含前缀的对象 ARN。
该策略没有允许无前缀列举整个桶。因此,某些客户端在打开桶根目录时可能显示权限不足,这不代表配置失败。业务应从 project-a/ 开始访问;只有确认客户端必须列举根目录时,才重新评估授权范围。
创建业务用户并绑定策略:
mc admin policy create local assets-project-a-rw \
  /root/assets-project-a-rw.json

APP_SECRET="$(openssl rand -hex 24)"
mc admin user add local app-rw "$APP_SECRET"
mc admin policy attach local assets-project-a-rw --user app-rw

umask 077
printf 'ACCESS_KEY=app-rw\nSECRET_KEY=%s\n' "$APP_SECRET" \
  > /root/minio-app.env

mc admin user info local app-rw
凭据文件应转存到受控密码库,再通过应用的密钥注入机制配置,不能写进前端代码、公开仓库或日志。
如果业务确实需要删除,只增加 s3:DeleteObject;如果只读,就移除写入及分片上传相关动作。不要为了方便直接授予全桶 s3:*。
通过外部 HTTPS 地址建立业务连接:
mc alias set app https://s3.example.net app-rw "$APP_SECRET"

printf 'minio permission test\n' > /root/minio-test.txt

mc cp /root/minio-test.txt app/assets/project-a/minio-test.txt
mc cat app/assets/project-a/minio-test.txt
mc ls app/assets/project-a/
上传应成功,读取应返回测试内容,列表应包含该对象。
再检查权限边界:
mc cp /root/minio-test.txt app/assets/project-b/denied-test.txt
mc rm app/assets/project-a/minio-test.txt
第二条命令仅针对刚创建、可丢弃的测试对象,用于验证删除权限。两项操作都应返回 AccessDenied。若删除意外成功,损失范围仅为测试对象,但说明权限边界没有生效,应立即检查该用户是否还绑定了其他宽泛策略。
匿名读取也应失败:
curl -sS -o /dev/null -w '%{http_code}\n' \
  https://s3.example.net/assets/project-a/minio-test.txt
对象仍存在且桶保持私有时,预期返回 403。验证结束后清理当前 shell 中的变量:
unset MINIO_ROOT_USER MINIO_ROOT_PASSWORD APP_SECRET
exit
应用侧需要配置 HTTPS endpoint、业务 Access Key 和 Secret Key。本文只配置一个 S3 域名,客户端宜使用 path-style 寻址;若改用虚拟主机式寻址,还需要匹配的通配 DNS、证书和 Nginx 主机名配置。
先检查只读状态和日志,再修改配置,避免通过扩大权限掩盖问题。
| 异常 | 优先检查 | 处理边界 |
|---|---|---|
| 服务未启动或被跳过 | systemctl status minio、findmnt -T /srv/minio | 挂载点条件失败时先恢复数据盘,不要删除保护条件 |
日志出现 permission denied | namei -l /srv/minio/data、服务用户 | 只修正专用目录权限,不对整个 /srv 递归改权限 |
| Nginx 返回 502 | 本机健康接口、9000 监听、服务日志 | 上游未运行时,修改公网规则没有帮助 |
| 证书验证失败 | 域名、证书有效期、完整证书链 | 修复证书,不长期关闭客户端 TLS 校验 |
S3 返回 AccessDenied | 当前凭据、绑定策略、桶名和对象前缀 | 判断失败操作是否本来就应被拒绝 |
| S3 返回签名错误 | 时间同步、Host、路径改写、客户端寻址方式 | 保持签名字段一致,不放宽权限 |
| 小文件正常,大文件失败 | 请求体限制、超时、磁盘空间、分片上传权限 | 同时检查 Nginx、MinIO 和客户端日志 |
服务因挂载检查被跳过时,修复挂载后需要显式启动:
sudo mount /srv/minio
findmnt -T /srv/minio
sudo systemctl start minio
重启前必须确认挂载的是原数据盘。若只是权限问题,调整已有对象目录可能影响服务访问,应在确认目录用途、保存原权限后处理;不要直接对整块磁盘运行递归权限修改。
/srv/minio 对应正确设备。project-a/,不能写入其他前缀、删除对象或修改桶策略。回滚应先撤销业务访问和配置,再处理存储,避免把“撤销部署”误做成“删除数据”。
   mc admin user disable local app-rw
   mc admin user enable local app-rw
这两条命令分别表示撤销和恢复,不应连续执行作为一次操作。
mc admin policy detach local assets-project-a-rw --user app-rw
回退该变更时重新执行对应的 policy attach。修改已有策略前也应保存旧 JSON,恢复后重新运行允许与拒绝测试。
nginx -t,成功后 reload。只恢复本次改动,不覆盖其他站点;同步撤销本次新增的安全组和防火墙规则。 sudo systemctl disable --now minio
如果是版本升级回滚,应确认旧版本能读取现有数据格式。不能确认兼容性时,应恢复升级前的有效备份,而不是只替换二进制。
/etc/fstab。不要删除 /srv/minio/data,不要重新格式化数据盘,也不要将同一目录同时交给两个 MinIO 实例使用。完成验收的标准不仅是服务启动和上传成功,还包括:数据始终写在目标磁盘上,应用身份只能执行被授权的操作,重启后配置可恢复,发生故障时有可执行的数据恢复路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3410.html