香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


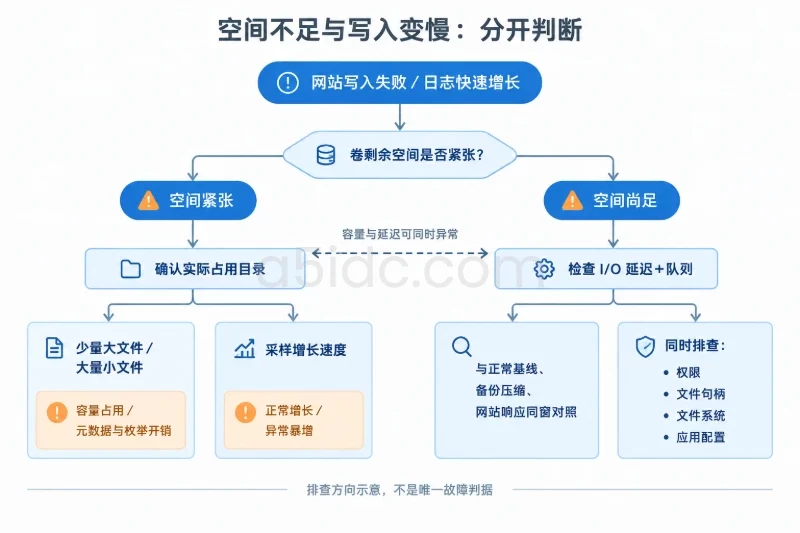
网站访问正常但磁盘空间突然降到个位数、IIS 开始返回 500、应用写入失败,或者 Windows 事件日志出现“磁盘空间不足”,并不等于只要删除 C:\inetpub\logs\LogFiles 下的文件。运维时应先确认是哪个卷、哪个目录、哪类日志在增长,再区分正常访问量带来的增长、异常请求造成的暴增、文件句柄未释放,以及文件系统或存储延迟问题。
在 Windows Server 2025 上,较稳妥的处理顺序是:先记录容量和业务影响,随后由卷和文件系统查到目录、文件和写入进程,确认结果后再做归档、轮转或删除。当前正在写入的日志不能直接清空,事件日志也不应通过删除 .evtx 文件处理。下面以管理员 PowerShell、IIS 网站和 NTFS 数据卷为主要环境说明,路径和保留天数需要根据实际部署调整。
先在管理员 PowerShell 中执行以下命令。命令只读取卷信息和服务状态,不会修改配置。
# 查看当前时间,便于与监控、IIS 日志时间对照
Get-Date

# 查看系统盘容量、文件系统和健康状态
$drive = $env:SystemDrive.TrimEnd(':')
Get-Volume -DriveLetter $drive |
    Select-Object DriveLetter, FileSystem, HealthStatus, Size, SizeRemaining

# 查看 IIS、HTTP 服务和 Windows 事件日志服务状态
Get-Service W3SVC, HTTP, EventLog |
    Select-Object Name, Status, StartType

# 查看应用程序池工作进程,确认是否存在异常数量或持续运行的 w3wp
Get-Process w3wp -ErrorAction SilentlyContinue |
    Select-Object Id, CPU, WorkingSet64, StartTime, Path
SizeRemaining 反映卷的剩余空间,HealthStatus 主要用于初步判断存储设备是否报告健康异常。PowerShell 中的 1GB 通常按 1,073,741,824 字节计算,因此在容量规划时应明确使用 GiB 还是十进制 GB,避免监控平台与服务器端显示不一致。
可以先按以下思路划分紧急程度,实际阈值应结合系统盘大小、增长速度和业务重要性调整:
同时记录网站是否还能访问、是否只有某个站点异常、是否出现 500/503、应用池是否频繁回收,以及故障开始时间。这些信息有助于把日志增长时间与发布、爬虫流量、错误重试或配置变更对应起来。
IIS 默认日志目录通常是:
C:\inetpub\logs\LogFiles
但站点、服务器或托管程序可以覆盖默认目录,实际位置还可能位于其他数据盘、应用目录或共享存储。先读取 IIS 的站点配置:
$appcmd = Join-Path $env:windir 'System32\inetsrv\appcmd.exe'

if (-not (Test-Path -LiteralPath $appcmd)) {
    throw "未找到 appcmd.exe,请确认 IIS 管理工具已安装"
}

& $appcmd list config /section:system.applicationHost/sites
输出较长时,重点查看 logFile、directory、enabled、period 和 truncateSize 等属性。默认目录中的常见结构和含义如下:
| 位置或文件类型 | 常见作用 | 排查重点 |
|---|---|---|
C:\inetpub\logs\LogFiles\W3SVC* | IIS W3C 访问日志 | 请求量、状态码、查询字符串、用户代理、响应时间 |
%SystemRoot%\System32\LogFiles\HTTPERR | HTTP.sys 层错误日志 | 请求未到达 IIS 时的连接和协议错误 |
C:\inetpub\logs\FailedReqLogFiles | IIS 失败请求跟踪日志 | 是否因调试配置长期开启而持续增长 |
%SystemRoot%\System32\winevt\Logs | Windows 事件日志 | 系统、应用、安全和服务错误,不应直接删除 .evtx |
应用程序目录下的 logs、log、App_Data | ASP.NET、ASP.NET Core 或第三方组件日志 | 轮转由应用框架或日志库控制,IIS 轮转设置不一定生效 |
| 临时目录、备份目录、导出目录 | 压缩包、诊断转储、数据库备份 | 可能被误认为网站日志,需要单独确认归属 |
只统计已经确认的日志根目录,避免一开始就递归扫描整个系统盘。下面的示例会统计几个常见目录的总大小,遇到无权限目录时会跳过并继续执行,因此结果应作为定位线索,而不是完整审计结果。
$roots = @(
    'C:\inetpub\logs\LogFiles',
    'C:\inetpub\logs\FailedReqLogFiles',
    "$env:SystemRoot\System32\LogFiles\HTTPERR",
    "$env:SystemRoot\System32\winevt\Logs"
)

foreach ($root in $roots) {
    if (-not (Test-Path -LiteralPath $root)) {
        [pscustomobject]@{
            Path   = $root
            Exists = $false
            Files  = 0
            Bytes  = 0
            GiB    = 0
        }
        continue
    }

    $items = Get-ChildItem -LiteralPath $root -File -Recurse -Force `
        -ErrorAction SilentlyContinue

    $measure = $items | Measure-Object -Property Length -Sum
    $bytes = if ($null -eq $measure.Sum) { 0 } else { [double]$measure.Sum }

    [pscustomobject]@{
        Path   = $root
        Exists = $true
        Files  = $items.Count
        Bytes  = [math]::Round($bytes, 0)
        GiB    = [math]::Round($bytes / 1GB, 2)
    }
}
如果某个目录统计结果明显小于磁盘实际已用空间,说明日志并不是唯一占用者,应继续查看备份、转储、安装缓存、虚拟内存、卷影复制和其他应用目录。
Windows NTFS 没有 Linux 意义上的 inode 用量指标。Windows 上更接近的概念是文件数量、目录项和 MFT(主文件表)占用。大量小文件即使总字节数不大,也可能增加元数据开销、目录枚举时间和备份扫描时间。
查看卷和 NTFS 信息:
$drive = $env:SystemDrive.TrimEnd(':')

Get-Volume -DriveLetter $drive |
    Format-List DriveLetter, FileSystem, HealthStatus, Size, SizeRemaining

fsutil volume diskfree "$drive`:"
fsutil fsinfo volumeinfo "$drive`:"
如果确认是 NTFS,可以进一步查看 NTFS 信息:
fsutil fsinfo ntfsinfo "$drive`:"
重点关注:
Size 与 SizeRemaining 是否与资源管理器或监控平台接近。可以针对日志目录统计文件数和大小分布:
$root = 'C:\inetpub\logs\LogFiles'

if (Test-Path -LiteralPath $root) {
    $files = Get-ChildItem -LiteralPath $root -File -Recurse -Force `
        -ErrorAction SilentlyContinue

    $files |
        Group-Object Extension |
        ForEach-Object {
            $bytes = ($_.Group | Measure-Object Length -Sum).Sum
            [pscustomobject]@{
                Extension = if ([string]::IsNullOrWhiteSpace($_.Name)) {
                    '[无扩展名]'
                } else {
                    $_.Name
                }
                Files = $_.Count
                GiB   = [math]::Round($bytes / 1GB, 2)
            }
        } |
        Sort-Object GiB -Descending
}
如果磁盘空间主要被数量极多的小文件占用,应优先调整轮转和保留策略,而不是一次性删除整个目录。删除大量文件本身也会产生大量元数据 I/O,可能暂时加重磁盘延迟。
对 NTFS 系统盘,可以先运行在线扫描:
chkdsk C: /scan
/scan 主要用于在线检查,不等同于修复。它可能增加磁盘读取压力,生产环境应避开高峰执行,并记录开始和结束时间。
如果报告文件系统错误,不要直接在业务高峰运行 chkdsk C: /f。/f 可能要求锁定卷或下次重启时处理,影响范围包括系统盘和依赖该卷的全部服务。正确做法通常是:
不要把 /f、/r 当作普通的磁盘清理命令。/r 会执行更重的坏扇区检查,耗时和 I/O 影响都可能明显增加。
仅看某个文件当前大小,无法判断它是否还在快速增长。可以针对已经确认的日志目录做一个短时间采样。下面的示例使用 PowerShell 的二进制 GiB 计算速率,Start-Sleep 期间不要对整个系统盘做扫描。
function Get-TreeBytes {
    param(
        [Parameter(Mandatory = $true)]
        [string]$Path
    )

    if (-not (Test-Path -LiteralPath $Path)) {
        return [double]0
    }

    $measure = Get-ChildItem -LiteralPath $Path -File -Recurse -Force `
        -ErrorAction SilentlyContinue |
        Measure-Object -Property Length -Sum

    if ($null -eq $measure.Sum) {
        return [double]0
    }

    return [double]$measure.Sum
}

$root = 'C:\inetpub\logs\LogFiles'
$seconds = 300

$before = Get-TreeBytes -Path $root
$timeBefore = Get-Date

Start-Sleep -Seconds $seconds

$after = Get-TreeBytes -Path $root
$timeAfter = Get-Date

$elapsed = ($timeAfter - $timeBefore).TotalSeconds
$delta = $after - $before
$rateGiBPerDay = ($delta / $elapsed) * 86400 / 1GB

[pscustomobject]@{
    Path          = $root
    BeforeGiB     = [math]::Round($before / 1GB, 3)
    AfterGiB      = [math]::Round($after / 1GB, 3)
    DeltaGiB      = [math]::Round($delta / 1GB, 3)
    RateGiBPerDay = [math]::Round($rateGiBPerDay, 3)
    SampleSeconds = [math]::Round($elapsed, 0)
}
例如,5 分钟内增加 250 MiB,按一天 288 个 5 分钟周期估算,约为 72,000 MiB/天,也就是约 68.7 GiB/天。短采样容易受轮转、缓存和访问波动影响,建议在 30 分钟、数小时和一个完整业务日分别复测。
查看最大的文件和最近修改的文件:
$root = 'C:\inetpub\logs\LogFiles'

Get-ChildItem -LiteralPath $root -File -Recurse -Force `
    -ErrorAction SilentlyContinue |
    Sort-Object Length -Descending |
    Select-Object -First 30 `
        FullName,
        LastWriteTime,
        @{Name='SizeMiB'; Expression={ [math]::Round($_.Length / 1MB, 2) }}
判断时不要只看 .log 扩展名。IIS W3C 日志常见为 .log,但应用、跟踪组件、错误转储和自定义记录可能使用 .txt、.json、.csv 或没有扩展名。
日志持续写入时,磁盘可能出现以下情况:
可以用性能计数器采样。英文计数器名称在中文系统或自定义性能计数器环境中可能不同,如果命令报错,应改用性能监视器确认对应的本地化名称。
Get-Counter `
    '\LogicalDisk(C:)\% Free Space',
    '\LogicalDisk(C:)\Avg. Disk sec/Read',
    '\LogicalDisk(C:)\Avg. Disk sec/Write',
    '\LogicalDisk(C:)\Current Disk Queue Length' `
    -SampleInterval 5 `
    -MaxSamples 12
Avg. Disk sec/Read 和 Avg. Disk sec/Write 输出的是秒。例如 0.020 约等于 20 毫秒。不要把某个固定数字当成所有存储类型的故障线,SSD、本地盘、云盘和共享存储的基线不同。更有意义的判断方式是:
如果性能计数器不可用,可以在性能监视器中添加 LogicalDisk、PhysicalDisk、Process 和 Web Service 相关计数器,建立至少一个高峰期观察窗口。不要因为磁盘利用率没有显示 100% 就排除存储延迟,虚拟化环境中队列和延迟可能比利用率更早暴露问题。
删除旧文件后空间没有立即释放,可能是文件仍被进程打开,也可能是实际占用空间来自另一个目录或卷影复制。先查看相关进程:
Get-Process w3wp, inetinfo, svchost, dotnet, powershell `
    -ErrorAction SilentlyContinue |
    Select-Object Id, ProcessName, CPU, WorkingSet64, StartTime, Path
Windows 资源监视器可以用于查看文件句柄:
.log。生产环境也可以在经过审批后使用微软 Sysinternals 工具中的句柄查询工具定位打开文件,但应从可信渠道获取、校验文件并遵循组织的软件使用规范。强制结束 w3wp.exe、日志代理或系统进程可能导致请求中断、应用池回收、日志丢失或其他站点同时受影响。
如果最大文件集中在 W3SVC*,且增长速率与访问量大致相关,通常属于日志策略缺失,而不一定是故障。访问量、记录字段和响应状态都会影响日志体积。比如每个请求平均记录约 1 KB、每秒 100 个请求,按十进制估算:
这类场景应采用“按时间或大小轮转 + 按保留期限归档/删除”,而不是只设置其中一项。
如果 5 分钟或 30 分钟内的增长远超平时,继续查看:
sc-status、sc-substatus 和 sc-win32-status。先处理产生大量日志的原因,再清理历史文件。如果只删除文件而保留错误重试,磁盘会很快再次被占满。
ASP.NET、ASP.NET Core 和第三方日志库通常有自己的配置。例如 NLog、Serilog、log4net 或应用自定义写入器可能按文件大小、日期或文件数量轮转。IIS 的 period 只控制 IIS 自身日志,不会替应用程序管理文件。
处理时应:
不建议把应用正在使用的日志文件改名、截断或用 Set-Content 清空。部分日志库会继续持有旧句柄,部分日志库会因文件状态变化而报错;如果应用没有可靠的轮转机制,应优先在配置层解决。
事件日志文件位于:
C:\Windows\System32\winevt\Logs
不要直接删除其中的 .evtx 文件。事件日志既可能用于故障排查,也可能属于审计记录,删除前应确认保留要求。可以先查看某个日志的配置:
wevtutil gl Application
wevtutil gl System
以下示例把 Application 日志导出到其他卷,再把最大容量设置为 100 MiB。D:\LogArchive 必须是已经确认可用、空间充足且权限合适的独立存储位置,不能在同一个已满的系统盘上创建归档。
$archive = 'D:\LogArchive'
$stamp = Get-Date -Format 'yyyyMMdd-HHmmss'

if (-not (Test-Path -LiteralPath $archive)) {
    throw "归档目录不存在,请先确认目标卷和权限:$archive"
}

$evtx = Join-Path $archive "Application-$stamp.evtx"

# 导出前确认目标空间、访问控制和组织的日志保留要求
wevtutil epl Application $evtx

# 104857600 字节等于 100 MiB;示例值需要按审计要求调整
wevtutil sl Application /ms:104857600 /rt:false
/rt:false 表示空间达到上限时允许覆盖较旧事件。对于 Security 等安全审计日志,不应直接复制 Application 的设置,应根据审计、合规和集中日志采集策略单独确定。设置容量上限也不会立即释放现有文件中的空间,它主要控制后续增长方式。
如果已确认 IIS、应用和事件日志只占很小比例,应检查:
C:\Windows\Temp、用户临时目录和安装缓存。C:\Windows\SoftwareDistribution 等系统更新相关目录。卷影复制可以先只读查看:
vssadmin list shadowstorage
vssadmin list shadows
不要在没有备份确认和变更审批的情况下删除卷影副本,因为这可能破坏已有的文件恢复点。系统目录、WinSxS、Windows\Installer、页面文件和未知服务目录也不适合作为临时清理目标。
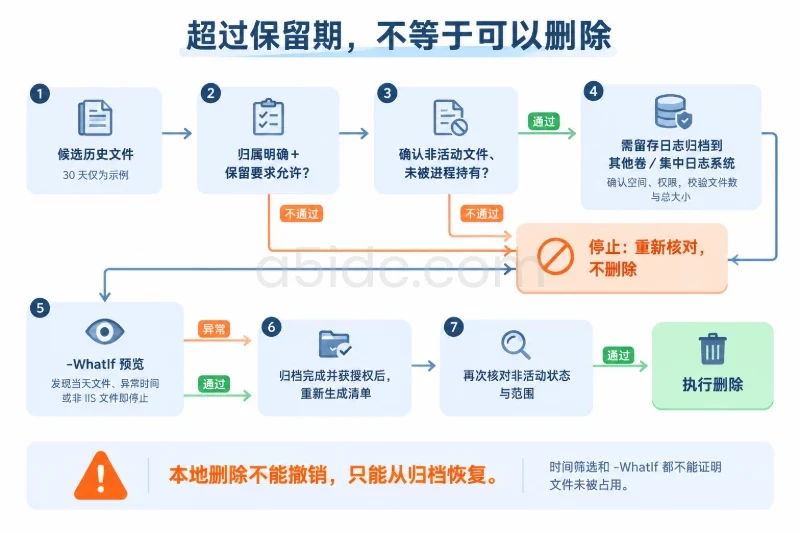
在执行删除前至少确认以下事项:
日志中可能包含 IP、URL、查询参数、用户代理、账号标识或业务数据,归档文件不应放到公开目录,也不应为了压缩而取消访问控制。
-WhatIf 预览待删除对象以下示例只针对 IIS 日志根目录中超过 30 天的文件。30 天只是示例,不代表所有网站都适用。判断文件年龄时,服务器时间、夏令时设置和日志文件名日期可能存在差异,香港地区服务器也应确认系统时区以及应用是否使用 UTC。
$root = 'C:\inetpub\logs\LogFiles'
$retentionDays = 30
$cutoff = (Get-Date).AddDays(-$retentionDays)

if (-not (Test-Path -LiteralPath $root)) {
    throw "日志目录不存在:$root"
}

$files = Get-ChildItem -LiteralPath $root -File -Recurse -Force `
    -ErrorAction Stop |
    Where-Object {
        $_.LastWriteTime -lt $cutoff
    } |
    Sort-Object LastWriteTime

$files |
    Select-Object FullName, Length, LastWriteTime |
    Format-Table -AutoSize

# 只预览,不会删除文件
$files | ForEach-Object {
    Remove-Item -LiteralPath $_.FullName -Force -WhatIf
}
预览结果中如果出现当天文件、当前小时文件、异常修改时间文件或不属于 IIS 的文件,应停止操作,重新按文件名、站点目录和进程句柄核对。不能把“超过 30 天”作为唯一条件,长期未修改的活动文件仍可能被某个进程持有。
确认归档完成并获得授权后,再重新生成文件清单,而不是盲目使用之前几分钟前保存的对象列表:
$root = 'C:\inetpub\logs\LogFiles'
$retentionDays = 30
$cutoff = (Get-Date).AddDays(-$retentionDays)

$files = Get-ChildItem -LiteralPath $root -File -Recurse -Force `
    -ErrorAction Stop |
    Where-Object {
        $_.LastWriteTime -lt $cutoff
    }

# 执行前再次核对输出;以下命令删除后无法通过本地撤销恢复
$files | ForEach-Object {
    Remove-Item -LiteralPath $_.FullName -Force -ErrorAction Stop
}
如果必须保留目录结构,建议先用经过批准的备份工具复制到其他卷,校验文件数量和总大小,再执行删除。跨卷直接使用 Move-Item 通常会表现为复制后删除,中途失败时需要检查源文件和目标文件是否同时存在,不能仅凭命令返回就认为归档完整。
以下做法风险较高,不建议用于生产网站日志:
# 不建议:可能清空正在写入的活动日志
Clear-Content 'C:\inetpub\logs\LogFiles\W3SVC1\active.log'

# 不建议:可能误删所有站点的当前日志和配置相关文件
Remove-Item 'C:\inetpub\logs\LogFiles\*' -Recurse -Force
如果单个活动文件已经接近填满卷,优先级从低风险到高风险通常是:
停止 IIS 会影响同一服务器上的多个网站。例如以下命令会造成服务中断,只有在明确接受影响时才能使用:
Stop-Service W3SVC

# 仅在完成批准的文件迁移或服务维护后执行
Start-Service W3SVC
更小范围的应用池回收也会中断对应应用的请求,且不一定能释放 IIS 日志文件句柄,因此不能把回收应用池当作通用清理方法。
在 IIS 管理器中,可以按服务器级别或站点级别进入“日志记录”设置,重点确认:
普通网站通常可以按天轮转;访问量大、单日文件较大的站点,可以采用按文件大小轮转或缩短轮转周期。不能为了减少空间而随意删除状态码、请求时间和关键审计字段,应先评估故障分析需求。
在修改前先备份 IIS 配置。下面的命令创建一个 IIS 配置备份,然后把站点默认日志轮转周期设置为每天。它影响继承该默认值的站点,已经在站点级别显式配置的项目可能不会改变。
$appcmd = Join-Path $env:windir 'System32\inetsrv\appcmd.exe'
$stamp = Get-Date -Format 'yyyyMMdd-HHmmss'
$backupName = "Before-IIS-LogRotation-$stamp"

if (-not (Test-Path -LiteralPath $appcmd)) {
    throw "未找到 IIS AppCmd:$appcmd"
}

# 备份 applicationHost.config 相关 IIS 配置
& $appcmd add backup $backupName

# 将继承默认值的站点设置为按天轮转
& $appcmd set config /section:system.applicationHost/sites `
    /siteDefaults.logFile.period:Daily

# 查看当前站点配置,确认是否存在站点级覆盖
& $appcmd list config /section:system.applicationHost/sites
如果需要按文件大小轮转,可以使用示例值 104,857,600 字节,即 100 MiB。最大文件大小不是固定标准,应根据每日增长量、磁盘余量和排障习惯调整。
& $appcmd set config /section:system.applicationHost/sites `
    /siteDefaults.logFile.period:MaxSize `
    /siteDefaults.logFile.truncateSize:104857600

& $appcmd list config /section:system.applicationHost/sites
修改后发现配置错误时,不要直接覆盖整个 applicationHost.config。先检查命令输出和站点级配置;确需回滚时,使用变更前备份,并评估备份之后是否还有其他 IIS 配置变更:
# 仅在确认需要回滚且已评估其他配置变更后执行
& $appcmd restore backup $backupName
回滚可能恢复整个 IIS 配置备份点,而不只是日志轮转设置,因此应作为受控变更执行。
IIS 负责按照配置生成新的日志文件,但轮转后产生的历史文件仍会占用空间。应单独建立保留策略,例如:
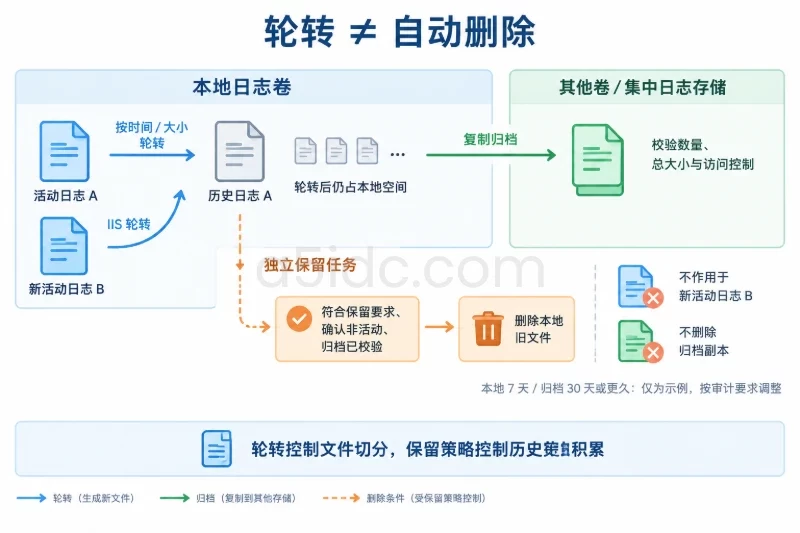
清理脚本应先以 -WhatIf 运行一段时间,确认筛选结果准确,再由计划任务以最小必要权限执行。计划任务账户至少需要读取、归档和删除目标目录的权限,不要直接使用长期保留的高权限管理员账号。
针对Windows网站日志写入、历史归档与业务持续运行等需求,A5数据提供中国香港物理服务器租用,涵盖SSD、NVMe及大容量存储方案,可承载IIS网站、业务后台、数据库和日志文件等不同负载;香港服务器还提供CN2与国际带宽选择,便于结合访问地区与业务网络需求部署相应资源。
清理或配置完成后,不要只看剩余空间增加了多少,还要确认新的日志仍然正常生成,网站请求没有因权限或配置问题丢失记录。
$drive = $env:SystemDrive.TrimEnd(':')

Get-Volume -DriveLetter $drive |
    Select-Object DriveLetter, FileSystem, HealthStatus, Size, SizeRemaining

Get-Service W3SVC, HTTP, EventLog |
    Select-Object Name, Status

$root = 'C:\inetpub\logs\LogFiles'

Get-ChildItem -LiteralPath $root -File -Recurse -Force `
    -ErrorAction SilentlyContinue |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10 FullName, Length, LastWriteTime
然后通过现有的健康检查地址或监控系统验证网站。不要直接假设 127.0.0.1 就能访问目标站点,因为 IIS 绑定可能要求特定 Host header、HTTPS SNI 或端口。验证至少包括:
修复后建议在 30 分钟、数小时和 24 小时分别记录:
容量规划可以使用简单的估算公式:
需要的本地日志空间 ≈ 每日增长量 × 本地保留天数 + 系统与业务预留空间 + 安全余量
例如按十进制 GB 估算,每天增长 3 GB、本地保留 14 天,需要 3 × 14 = 42 GB;如果还要预留 20 GB 给系统和临时文件,再增加 25% 余量,规划值约为 77.5 GB。这个数字不能替代实际监控,因为访问量、响应字段、错误重试和发布活动都可能改变增长速度。
最终应把“剩余空间”“日志目录增长速度”和“I/O 延迟”同时接入监控。剩余空间负责发现容量风险,增长速度负责预测何时再次占满,I/O 延迟负责发现磁盘尚未满但已经影响网站响应的情况。三者持续观察一段完整业务周期后,才能确认这次处理不是暂时释放空间,而是已经解决了日志轮转和保留策略问题。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3157.html