香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器的RDP端口能够连接,但Windows Server 2025仍提示“凭据不工作”“要求网络级别身份验证”或“发生身份验证错误”,说明故障可能已经越过基础网络连通阶段,进入TLS、NLA或账户授权链路。不过,端口测试成功只代表某个TCP端点接受了连接,不能直接证明远程桌面服务正常,更不能证明用户名、域信任和安全策略都满足登录条件。
这类问题应把“到服务器的连接”和“服务器接受身份验证”分开检查。15M CN2线路影响传输路径、时延和可用带宽,不决定Windows是否允许账户登录。对于端口可达、认证失败的现象,优先核对实际监听端点、NLA有效配置、账户格式、域控制器可达性,以及Kerberos与NTLM策略是否冲突,而不是先扩大带宽或关闭安全功能。
NLA,即网络级别身份验证,要求客户端在完整远程桌面会话建立前先完成身份验证。RDP连接使用的CredSSP机制可以结合Kerberos或NTLM完成身份认证,具体路径受客户端身份、目标名称、域关系及策略影响。
因此,“密码输入后报错”不一定是密码错误,“要求NLA”也不一定是服务器没有开启NLA。
至少记录以下信息:
如果只有一个账户失败,应先查账户状态和登录权利;如果所有账户都失败,则更应关注监听器、TLS、域认证依赖和策略变化。只有一台客户端失败时,不应先修改服务器全局设置。
下面的对照有助于缩小范围:
| 观察结果 | 优先检查方向 | 下一步验证 |
|---|---|---|
| TCP端口测试失败 | 路由、访问控制、监听服务 | 核对端口、来源地址和服务器监听状态 |
| TCP成功,但出现证书或安全协商错误 | TLS、RDP证书、客户端兼容性 | 查看证书绑定和同时间段系统日志 |
| 本地账户成功,域账户失败 | 域认证链路、账户状态、域策略 | 检查DNS、时间、域安全通道及认证日志 |
| 同一账户使用域名成功、使用IP失败 | Kerberos与NTLM路径差异 | 核对服务主体名称和NTLM限制策略 |
| 认证通过后提示无登录权限 | 远程桌面登录授权 | 检查组成员及允许、拒绝登录权利 |
这些现象是分支入口,不是最终结论。例如,本地账户成功只能说明某条认证路径可用,不能据此认定域控制器一定故障。
后续涉及配置调整时,应先确认有不依赖当前RDP连接的控制台,例如服务商提供的控制台或其他已授权管理入口;具体能力以实际交付为准。
同时准备一个已验证可用的管理员账户,并保存当前策略结果。不要在唯一一条远程会话里直接重启远程桌面服务,否则可能把认证故障变成完全无法管理。
本文命令中的192.0.2.25、hk-rdp01.corp.example.com和CORP均为示例,需要替换为实际地址、服务器名称和域标识。
远程桌面认证失败可以按下面的链路逐层判断:
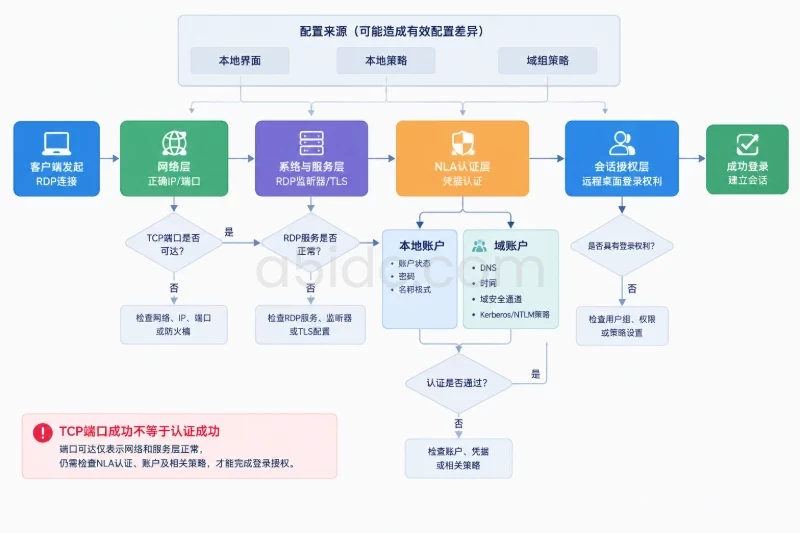
客户端发起RDP连接
├─ 网络层:是否到达正确IP、端口和服务器
├─ 系统与服务层:RDP监听器、TLS协商是否正常
├─ NLA认证层:凭据是否送达并通过认证
│  ├─ 本地账户:账户状态、密码、名称格式
│  └─ 域账户:DNS、时间、域安全通道、Kerberos/NTLM策略
└─ 会话授权层:是否具有远程桌面登录权利
还有一条贯穿各层的配置来源线:本地界面、本地策略和域组策略是否一致。
界面显示的选项、注册表中的配置和当前有效策略可能不是同一个状态。 在加入域的Windows Server 2025上,域策略可能覆盖本地操作;直接修改注册表,也可能在后续策略刷新时被重新覆盖。
排查时应坚持三个原则:
不要同时关闭NLA、放宽NTLM限制、修改防火墙和重置密码。即使连接恢复,也难以知道哪个改动有效,更无法安全回滚。
在原故障客户端上执行:
Test-NetConnection -ComputerName 192.0.2.25 -Port 3389 -InformationLevel Detailed
重点看RemoteAddress、RemotePort和TcpTestSucceeded。
False:先排查网络、主机防火墙和监听状态,暂不进入NLA分支。True:只说明TCP连接成功,可以继续查RDP端点和认证。如果实际RDP端口不是3389,应测试交付或配置中的真实端口。不要因3389可达,就忽略连接文件中指定了其他端口的情况。
对香港15M CN2服务器而言,线路拥塞或丢包可能导致连接超时、握手中断;但稳定复现的明确认证拒绝,需要认证日志来解释。服务器位于香港,也不意味着它访问域控制器的链路与管理员访问服务器的链路相同,二者应分别验证。
以管理员身份运行:
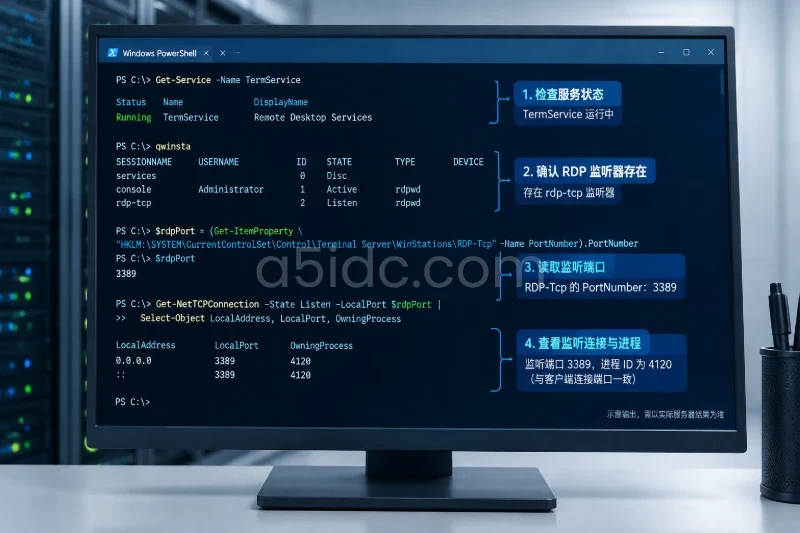
Get-Service -Name TermService
qwinsta

$rdpPort = (Get-ItemProperty `
  'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp').PortNumber

$rdpPort
Get-NetTCPConnection -State Listen -LocalPort $rdpPort |
  Select-Object LocalAddress, LocalPort, OwningProcess
正常情况下,TermService应处于运行状态,qwinsta可用于查看RDP监听器及现有会话,实际监听端口应与客户端连接端口一致。
如果客户端测试成功,但服务器没有对应监听,需怀疑地址映射、其他进程占用端口,或连接落到了另一台机器。此时应检查监听进程及实际网络映射,而不是继续重置账户密码。
Windows Server 2025可使用CIM查询,避免依赖可能未安装的旧式WMIC工具:
Get-CimInstance `
  -Namespace 'root/cimv2/terminalservices' `
  -ClassName Win32_TSGeneralSetting `
  -Filter "TerminalName='RDP-tcp'" |
  Select-Object TerminalName, UserAuthenticationRequired, SecurityLayer,
                SSLCertificateSHA1Hash
其中:
UserAuthenticationRequired为1,表示该监听器要求NLA。SecurityLayer表示配置的安全层,应结合策略和日志理解,不能仅凭数值认定握手已经成功。SSLCertificateSHA1Hash可帮助核对RDP证书绑定;未显示手工绑定值,不等于服务器没有证书。如果CIM查询报权限或命名空间错误,应先确认命令在目标服务器上以管理员身份执行,不要将查询失败当成“未启用NLA”。
出现证书、安全协商或内部错误时,继续检查系统日志中的Schannel事件,以及RDP证书是否有效、名称是否匹配、私钥是否可用。不能把“忽略证书警告”当作证书修复,更不应通过降低TLS要求来掩盖协商问题。
先读取配置,再生成计算机策略报告:
Get-ItemProperty `
  'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server' `
  -Name fDenyTSConnections

Get-ItemProperty `
  'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
  -Name UserAuthentication

Get-ItemProperty `
  'HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services' `
  -Name UserAuthentication -ErrorAction SilentlyContinue

$report = Join-Path $env:TEMP ("rdp-gpresult-{0}.html" -f (Get-Date -Format 'yyyyMMdd-HHmmss'))
gpresult /scope computer /h $report
$report
fDenyTSConnections用于判断系统是否允许远程桌面连接,UserAuthentication与NLA要求相关。策略注册表项不存在,只能说明该位置没有对应值,不能替代完整策略检查。
在策略报告中核对:
“计算机配置 → 管理模板 → Windows组件 → 远程桌面服务 → 远程桌面会话主机 → 安全 → 要求使用网络级别身份验证对远程连接的用户进行身份验证”。
重点看设置是否启用、来自哪个组策略对象,以及是否存在其他安全策略。路径显示名称可能随语言包略有差异,可按策略含义定位。
如果本地取消勾选后又被恢复,常见原因是上级策略仍要求NLA。正确做法是查清策略所有者和预期要求,而不是反复改注册表。
NLA启用不是故障根因。真正需要回答的是:当前客户端和账户为什么无法完成被要求的认证。
本地账户宜显式使用:
HK-RDP01\localadmin
域账户可使用:
CORP\operator
operator@corp.example.com
服务器名应以实际计算机名为准。显式指定服务器或域,能避免客户端将同名账户解释到错误的安全主体。
对本地账户,检查是否被禁用、锁定、密码过期,或要求首次登录更改密码。某些交互式密码变更状态与NLA前置认证流程不兼容,应通过控制台或受支持的账户管理方式处理,不要靠关闭NLA长期维持登录。
客户端还应查看“凭据管理器”中的Windows凭据,核对是否保存了旧的TERMSRV/目标名称凭据。删除前先确认掌握有效密码;删除只影响该客户端的缓存,恢复方式是重新输入并按组织要求保存,不会重置服务器账户。
不要高频尝试不同密码,以免触发锁定。
在加入域的成员服务器上执行:
Get-CimInstance Win32_ComputerSystem |
  Select-Object Name, PartOfDomain, Domain

Get-DnsClientServerAddress -AddressFamily IPv4

w32tm /query /status
w32tm /query /source

nltest /dsgetdc:corp.example.com
Test-ComputerSecureChannel -Verbose
这些检查分别回答:服务器是否加入预期域、DNS配置是否能支持域发现、时间来源是否正常、能否找到域控制器,以及计算机安全通道是否有效。
Test-ComputerSecureChannel适用于此处讨论的域成员服务器,不应直接套用于域控制器。此阶段不要使用带修复参数的命令。
域成员应使用能够解析域服务记录的DNS服务,不能仅因为公共网站可以访问,就认为域DNS正常。可进一步查询:
Resolve-DnsName -Type SRV _ldap._tcp.dc._msdcs.corp.example.com
根据返回的域控制器,再核对到该控制器的所需通信。TCP端口测试只能验证具体端口可达,不能证明整个域认证流程正常;也不要为了测试,把域服务端口向公网全面开放。
Kerberos对时间偏差敏感,应比较客户端、服务器和域控制器的实际时间,而不只看时区文字。时区不同不等于时钟不同;允许偏差由有效策略决定。
如果安全通道异常,后续修复涉及计算机账户和域关系,应先备份、确认控制台可用,并由有相应权限的管理员按域维护流程处理。不要把退出域再加入域作为第一步。
使用IP地址连接时,通常不能按常规主机名路径获取对应的Kerberos服务票据,认证可能转向NTLM。完整域名则有机会使用Kerberos,但前提是名称解析、服务主体名称、域信任和客户端身份均满足要求。
在具备域认证条件的客户端上,可检查:
Resolve-DnsName hk-rdp01.corp.example.com
klist
klist get TERMSRV/hk-rdp01.corp.example.com
获取票据失败时,应查DNS、域控制器可达性和服务主体名称;获取票据成功,也不能单独证明RDP登录一定成功,还需对应实际连接和服务端日志。
有相应查询权限时,可核对服务主体名称:
setspn -Q TERMSRV/hk-rdp01
setspn -Q TERMSRV/hk-rdp01.corp.example.com
如果连接的是别名,应额外确认别名是否具备正确的服务主体名称。不要直接用注册命令试错,错误或重复的服务主体名称可能影响其他认证。
同时检查计算机策略报告中的NTLM限制、凭据委派及相关安全要求。Windows Server 2025上的实际行为取决于部署方式、更新、域策略和安全基线,不能把“升级了系统”直接等同于“所有NTLM认证均被禁止”。
账户认证通过,不代表它有权建立远程桌面会话。检查:
显式拒绝优先于允许。不要因为账户属于管理员组,就跳过拒绝策略检查。
可按SID读取内置远程桌面用户组,避免中英文组名差异:
$rdpGroup = Get-LocalGroup -SID 'S-1-5-32-555'
Get-LocalGroupMember -Group $rdpGroup
该命令用于检查本地组成员;域控制器没有普通成员服务器意义上的本地账户数据库,不适用这一路径。用户权利仍需结合有效策略报告核对,不能只看组成员列表。
以下为诊断示例,不代表读者环境中已经执行了检查:
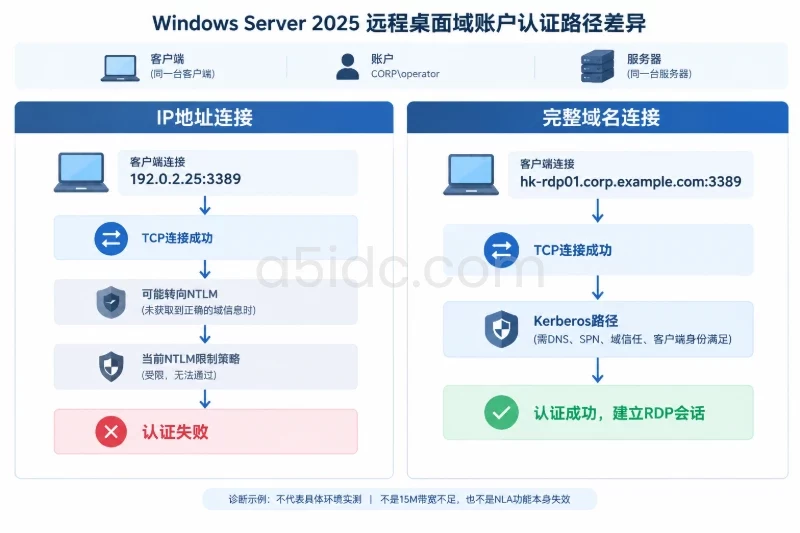
| 检查项 | 示例结果 |
|---|---|
| IP地址3389端口测试 | 成功 |
| RDP服务及监听器 | 正常 |
| NLA有效设置 | 启用 |
| 域账户通过IP登录 | 失败 |
| 同一账户、同一客户端通过完整域名登录 | 成功 |
| DNS、时间和域安全通道 | 检查正常 |
| NTLM相关策略与日志 | 策略拒绝对应认证路径,并存在同时间阻止记录 |
这个组合指向的是:使用IP连接时的认证路径与当前安全策略不兼容,而不是15M带宽不足,也不是NLA功能本身失效。
在服务器控制台读取最近的相关事件:
$start = (Get-Date).AddMinutes(-15)

Get-WinEvent -FilterHashtable @{
  LogName = 'Security'
  Id = 4625
  StartTime = $start
} -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Id, Message

Get-WinEvent -FilterHashtable @{
  LogName = 'Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational'
  StartTime = $start
} -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Id, Message

Get-WinEvent -FilterHashtable @{
  LogName = 'Microsoft-Windows-TerminalServices-LocalSessionManager/Operational'
  StartTime = $start
} -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Id, Message
日志范围应与实际重试时间一致。安全日志中的4625需同时看账户名、来源地址、登录类型、状态和子状态,不能只看事件编号。
常见状态或子状态线索包括:
| 代码 | 常见含义 | 后续动作 |
|---|---|---|
0xC000006A | 密码错误 | 核对密码及客户端缓存凭据 |
0xC0000234 | 账户锁定 | 查锁定来源,避免继续重复尝试 |
0xC0000072 | 账户禁用 | 确认账户是否应被允许使用 |
0xC000015B | 未授予请求的登录类型 | 检查允许、拒绝登录权利 |
实际事件可能显示较泛化的失败信息,需结合子状态和其他日志。域认证还可能需要查询域控制器上的事件;查看这些日志必须具备相应权限。
RemoteConnectionManager中的1149可作为认证阶段的线索,但不能单独证明完整桌面会话已建立。LocalSessionManager中的会话登录事件和安全日志中的远程交互式登录成功记录,才更接近最终恢复验证。
同样,没有4625不代表没有认证故障,可能是审计未启用、事件记录在其他主机,或故障发生在更早的TLS、CredSSP阶段。
对于上述示例,优先使用正确的完整域名,并修正DNS和服务主体名称问题,使连接走符合策略的认证路径。不要因为IP连接失败,就将服务器全局改为允许所有NTLM认证。
如果业务确实依赖无法满足现有策略的认证方式,应由策略负责人评估客户端更新、接入方式调整或受控例外。任何策略变更都应保存原值、限定影响对象,并保留恢复原策略的办法。
暂时关闭NLA只能作为受控隔离测试:必须已有独立控制台、限制可连接来源、记录原配置和变更窗口,并在测试后恢复原要求。域策略仍强制NLA时,本地修改也可能不生效。关闭后能登录,只说明故障与前置认证路径相关,不等于根因已经定位。
恢复验收不应止于“桌面出现了”。应从原故障客户端、使用原授权账户重新连接,并确认连接目标、认证路径和权限符合预期。
建议按以下顺序验收:
如果修改了证书绑定、账户组成员或安全策略,应按变更前记录回滚对应项;不要将整份注册表备份直接导入作为通用回滚,以免覆盖排障期间其他正常变更。涉及服务重启的操作应安排维护窗口,提前通知可能受影响的远程会话。
监控阈值应结合自身登录频率设置,不能把偶发一次密码输错当成系统故障,也不能只监控3389端口存活就认为远程管理可用。
对于香港15M CN2服务器上的Windows Server 2025,网络监控回答的是“能否到达”,认证监控回答的是“为何接受或拒绝”,会话监控回答的是“是否真正登录”。把这三类证据分开保存,才能在下次端口可达却登录失败时,迅速定位到具体配置与认证分支,而不是再次从带宽和线路猜起。
围绕企业业务后台与远程运维场景,A5数据提供香港物理服务器租用,涵盖Xeon Gold、AMD EPYC等平台,并有CN2与国际带宽方案。不同配置的内存及SSD、NVMe存储资源,可为业务程序运行、数据库缓存和运维日志留存提供基础,承载远程桌面管理背后的日常业务负载;香港部署与线路资源则衔接跨境访问和管理连接的网络需求。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3152.html