香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


排查 IIS 500.19 中的 0x80070005,目标是让正确的运行身份能够读取站点配置和必要目录,同时保留站点之间的权限隔离。应先从错误页确认被拒绝访问的配置路径,再核对应用程序池身份、匿名访问身份及目录 ACL;不要先给 Everyone 完全控制,也不要通过把应用程序池改成管理员身份来掩盖问题。
对于香港部署、采用 E-2334 处理器和 32GB 内存的 Windows Server 2025 服务器,这类错误首先是配置访问权限问题,而不是 CPU、内存或线路容量问题。恢复权限后,应分别验证配置加载、静态资源和业务接口,不能只以“首页能打开”作为验收依据。
针对IIS网站、企业后台和接口服务的服务器部署,A5数据提供中国香港物理服务器租用资源,覆盖入门建站、Xeon Gold及AMD EPYC等系列,并配备SSD或NVMe存储、不同内存与CN2/国际带宽方案,可为Windows Server环境中的站点配置、应用运行和数据库等业务提供独立硬件基础。对于需要更大存储或多任务承载的场景,香港存储及高配系列也能形成相应资源组合。
在服务器本机查看 IIS 详细错误页,记录以下字段:
500.19。0x80070005。web.config,还是 IIS 的全局配置文件。500.19 表示 IIS 无法使用当前请求所需的配置;其中 0x80070005 对应访问被拒绝。修复对象应由错误页中的配置路径和实际访问身份共同确定,而不是只看网站根目录。
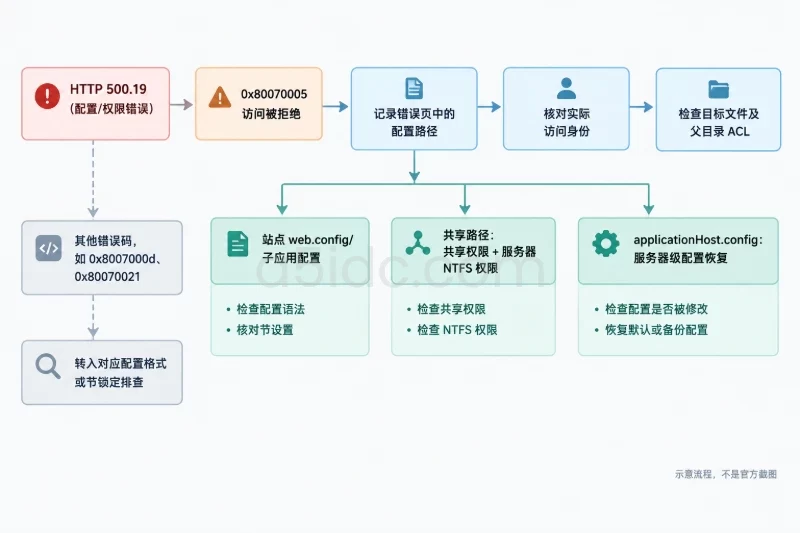
例如,错误可能指向:
\\?\D:\Sites\Portal\web.config
其中 \\?\ 是 Windows 路径前缀,不表示这是网络共享。排查时仍应检查本机 D:\Sites\Portal\web.config 的权限。
如果实际错误码是 0x8007000d、0x80070021 或其他代码,应转入对应的配置格式、节锁定等排查流程,不要继续套用权限修复。
详细错误页可能暴露物理路径和配置内容。优先在服务器本机查看,不要为了排障长期向公网开放详细错误。
使用具有本机管理权限的账户登录,打开 Windows PowerShell 5.1 管理员窗口。以下命令以这些示例对象为基础,执行前必须替换成实际值:
| 对象 | 示例值 | 用途 |
|---|---|---|
| IIS 网站名称 | Portal | 定位站点配置 |
| 应用程序池名称 | PortalPool | 确认运行身份 |
| 网站根目录 | D:\Sites\Portal | 核对配置与目录 ACL |
| 备份目录 | D:\OpsBackup\IIS50019 | 保存配置与权限快照 |
| 网站域名 | portal.example.com | 验证正确绑定 |
先确认 IIS 和脚本管理组件的安装情况:
Get-WindowsFeature Web-Server, Web-Scripting-Tools
如果没有脚本管理组件,可先通过 IIS 管理器完成身份和路径核对,不必为了当前故障立即变更服务器角色。以下使用 WebAdministration 的命令,需要相应管理组件可用。
如果多个站点共用同一个应用程序池,身份调整或应用程序池回收会影响所有关联站点,应先安排维护窗口。
IIS 配置备份不等于文件权限备份,也不会替你备份网站内容。至少保留 IIS 配置、报错配置文件和站点 ACL 三类材料。
先准备一个位于站点目录之外、仅允许授权运维账户访问的备份目录,再执行:
$SiteName = "Portal"
$PoolName = "PortalPool"
$SiteRoot = "D:\Sites\Portal"
$SiteParent = Split-Path $SiteRoot -Parent
$SiteLeaf = Split-Path $SiteRoot -Leaf
$AppCmd = "$env:windir\System32\inetsrv\appcmd.exe"

$Stamp = Get-Date -Format "yyyyMMdd_HHmmss"
$BackupName = "Before50019_$Stamp"
$BackupDir = "D:\OpsBackup\IIS50019\$Stamp"

New-Item -ItemType Directory -Path $BackupDir -Force | Out-Null

& $AppCmd add backup $BackupName

if ($LASTEXITCODE -ne 0) {
    throw "IIS 配置备份失败,请停止后续变更。"
}

Push-Location $SiteParent
try {
    & icacls.exe ".\$SiteLeaf" /save "$BackupDir\site-acl.txt" /t /c
    $AclBackupExitCode = $LASTEXITCODE
}
finally {
    Pop-Location
}

if ($AclBackupExitCode -ne 0) {
    throw "ACL 备份存在错误,请检查输出并补齐备份后再修改权限。"
}

if (Test-Path "$SiteRoot\web.config") {
    Copy-Item "$SiteRoot\web.config" "$BackupDir\web.config"
}
这里保存了网站根目录及其子项的 DACL,后续恢复时应以 $SiteParent 为基准。/c 会在个别对象失败后继续处理,因此必须检查命令输出中的失败项,不能看到备份文件生成就认为全部成功。
对于文件数量很大的站点,递归保存 ACL 可能产生较多磁盘访问,应放在合适的操作窗口。若错误指向站点根目录之外的配置文件或上级目录,还需单独备份对应对象的权限。
加载 IIS 管理模块并读取站点信息:
Import-Module WebAdministration

Get-Website -Name $SiteName |
    Select-Object Name, State, PhysicalPath, ApplicationPool

Get-WebApplication -Site $SiteName |
    Select-Object Path, PhysicalPath, ApplicationPool

Get-WebVirtualDirectory -Site $SiteName |
    Select-Object Path, PhysicalPath
重点看三件事:
例如,首页正常而 /api/ 报错,可能是 /api/ 使用另一应用程序池或另一物理目录。此时给根站点账户授权,不一定能解决子应用的问题。
如果管理命令本身因配置不可读而失败,可先通过 IIS 管理器的“基本设置”,结合错误页路径确定对象。不要为了让查询成功先修改整个磁盘的权限。
查看目标应用程序池:
Get-Item "IIS:\AppPools\$PoolName" |
    Select-Object Name,
        @{Name="IdentityType"; Expression={$_.processModel.identityType}},
        @{Name="UserName"; Expression={$_.processModel.userName}}
不同身份对应不同授权对象:
| 配置情况 | 应核对的安全主体 | 注意事项 |
|---|---|---|
ApplicationPoolIdentity | IIS AppPool\PortalPool | 名称必须与实际应用程序池一致 |
NetworkService | NT AUTHORITY\NETWORK SERVICE | 可能被多个服务或应用共用 |
| 自定义账户 | 实际本地账户或域账户 | 同时核对账户状态和凭据 |
匿名身份为 IUSR | IUSR | 主要涉及匿名内容访问,不应直接代替配置读取身份判断 |
| 匿名身份使用应用程序池身份 | 当前应用程序池账户 | 仍需以请求所在应用的配置为准 |
IIS AppPool\PortalPool 是应用程序池虚拟账户,不需要手工创建同名本地用户。
IIS 的配置读取与内容访问可能发生在不同身份上下文中。不能因为网站允许匿名访问,就认为所有 500.19 都应该给 IUSR 授权。 应先判断被拒绝的是配置读取,还是后续内容访问。
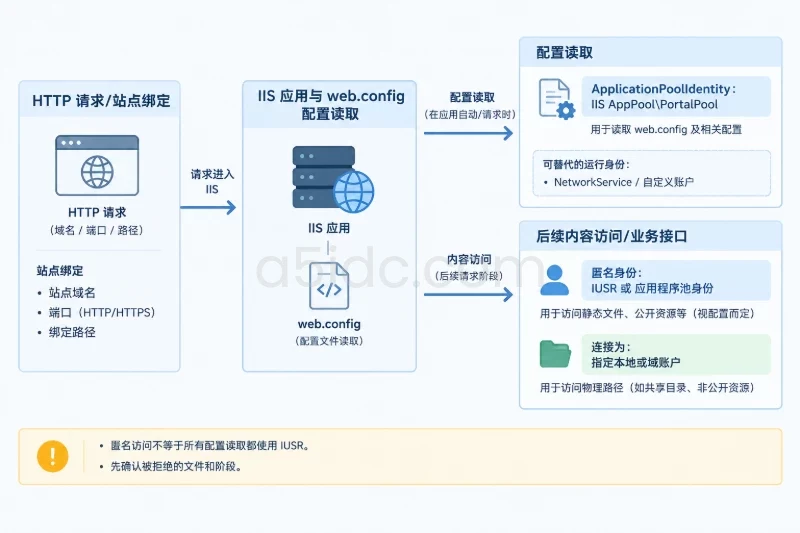
同时在 IIS 管理器中检查:
“连接为”如果配置了指定用户,还要确认该账户是否被禁用、密码是否变更,以及它是否对物理路径有权限。不要把凭据截图、导出或粘贴到公开工单中。
先读取权限,不做修改:
& icacls.exe $SiteParent
& icacls.exe $SiteRoot
& icacls.exe "$SiteRoot\web.config"
若报错指向其他配置文件,将最后一条命令替换为实际路径。
重点检查:
web.config 是否关闭了继承,并保留了不完整的显式权限。“网站根目录已经授权”不代表每个文件都有效继承;同样,“列表里有读取允许项”也不代表有效权限一定足够。匹配的拒绝项、组成员关系以及权限作用范围,都可能改变结果。
可在文件或目录的“属性 → 安全 → 高级 → 有效访问”中,选择实际运行身份进行辅助核对。该检查有助于分析本地 NTFS 权限,但不能代替共享权限、身份模拟和真实 HTTP 请求测试。
关于 IIS_IUSRS,需要区分两个概念:默认情况下,应用程序池工作进程令牌通常包含该组,但这不等于虚拟账户必须作为一个普通本地组成员显示出来。不要因为组成员列表里没有 IIS AppPool\PortalPool,就贸然添加账户或修改组关系。
以下示例仅适用于已经确认的情形:
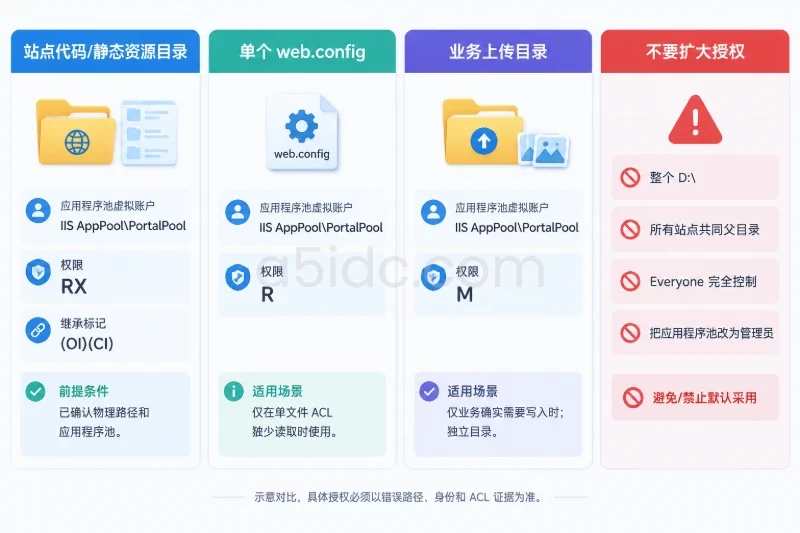
ApplicationPoolIdentity。PortalPool 确实是出错应用的应用程序池。对整棵站点运行目录授予读取和执行权限:
$PoolAccount = "IIS AppPool\$PoolName"

& icacls.exe $SiteRoot /grant "${PoolAccount}:(OI)(CI)(RX)"

if ($LASTEXITCODE -ne 0) {
    throw "权限修改失败,请检查账户名称、路径和命令输出。"
}
(OI)(CI) 表示权限可由文件和子目录继承,RX 表示读取和执行。该操作会影响允许继承的站点子项,因此执行前必须确认目录边界。
它适合一般的站点代码和静态资源目录,不适合直接套用到整个 D:\、所有站点的共同父目录,或混有其他业务资料的目录。
如果目录权限已经满足要求,仅某个 web.config 因独立 ACL 缺少读取权限,可只修复该文件:
& icacls.exe "$SiteRoot\web.config" /grant "${PoolAccount}:(R)"
这两种方式不是要求连续执行,应选择与证据相符的一种。父目录遍历受限时,只给文件读取权限仍可能失败;配置文件存在拒绝条目时,增加允许项也可能无效。
遇到拒绝项,不要直接删除全部拒绝规则或重置整个站点 ACL。先确认它是否来自安全基线、组策略或业务隔离设计,再对明确错误的具体条目做定点调整,并保留原始 ACL。
消除 500.19 通常不需要让应用程序池写入 web.config 或整站代码。
如果业务确实需要写入上传目录,可在确认目录用途、完成 ACL 备份后单独授权:
$UploadDir = Join-Path $SiteRoot "App_Data\Uploads"

if (-not (Test-Path $UploadDir -PathType Container)) {
    throw "上传目录不存在,请先核对实际业务路径。"
}

& icacls.exe $UploadDir /grant "${PoolAccount}:(OI)(CI)(M)"
M 是修改权限,包含删除等能力,应只授予确定需要写入的目录。上传内容如果不需要被 Web 直接访问,优先放在站点公开目录之外;如果必须公开访问,应另行限制该目录的脚本执行能力。
不要把“网站恢复运行”和“应用拥有整站写权限”绑定在一起。代码、配置、上传和日志目录应分别确定权限边界。
NTFS ACL 修复通常不需要整机重启,也不应默认执行 iisreset。
先重新发起一次请求。如果只是修改了目录读取权限,请求可能直接恢复。只有变更涉及进程身份、令牌或需要重新建立的运行状态时,再考虑回收目标应用程序池:
Restart-WebAppPool -Name $PoolName
回收可能中断正在处理的请求,并影响共用该池的其他应用。执行前应确认关联范围,并避开关键交易时段。
对启用了 HTTP 绑定的示例站点,可以执行:
curl.exe -sS -D - -o NUL `
    -H "Host: portal.example.com" `
    http://127.0.0.1/
如果站点只启用 HTTPS,应使用真实域名、正确证书和绑定地址验证,例如:
curl.exe -sS -D - -o NUL `
    --resolve portal.example.com:443:127.0.0.1 `
    https://portal.example.com/
以上环回地址仅适用于绑定允许本机环回访问的情况。若站点绑定到指定 IP,应替换为对应地址;HTTPS 证书也应与测试域名匹配,不要通过跳过证书校验掩盖另一类故障。
验证时至少覆盖:
返回 301 或 302 只说明发生了跳转,还要检查最终目标。500.19 消失但出现新的业务异常,表示配置读取可能已经恢复,应继续定位新错误,而不是继续扩大权限。
在 IIS 日志中检查对应请求的状态码、子状态码及 Win32 状态。请求若被记录,sc-status=500、sc-substatus=19 与 sc-win32-status=5 可以相互佐证访问拒绝,但不能只凭日志数字确定具体文件和身份。
同时查看事件查看器中的应用程序日志,以及相关 IIS、WAS 事件。记录恢复后的请求时间,避免把旧错误当成新故障。
最后重新读取已修改对象:
& icacls.exe $SiteRoot
& icacls.exe "$SiteRoot\web.config"
确认只增加了预期账户和必要权限,没有出现面向所有本地用户的广泛写入权限。
优先检查错误页中的配置文件路径是否发生变化。IIS 可能读取站点目录、子应用目录以及配置层级中的其他配置文件。
随后检查文件是否禁用了继承、父目录是否受限,以及拒绝项是否来自当前账户所属组。不要把同一条授权命令反复执行当成新的排查动作。
必要时可短时间使用 Process Monitor 捕获访问拒绝:
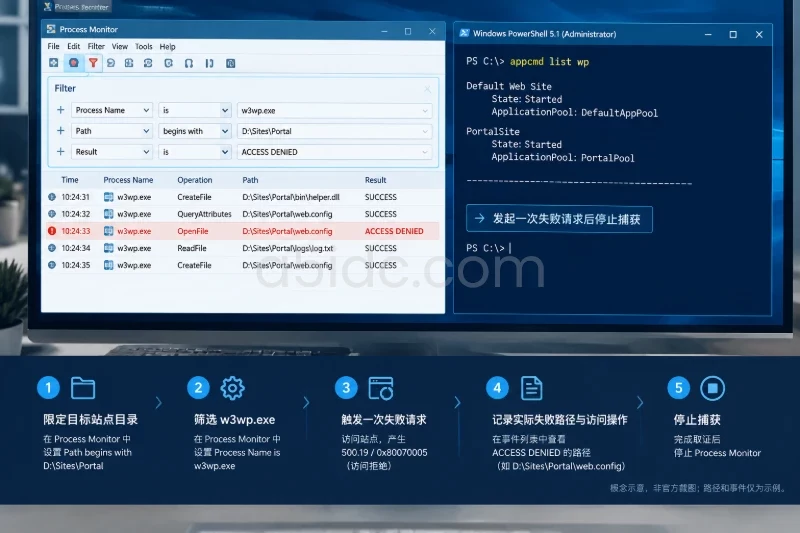
w3wp.exe 的文件访问,并筛选 ACCESS DENIED。appcmd list wp 辅助确认工作进程与应用程序池的对应关系。如果没有捕获到,不应立即排除权限问题;可能需要结合配置读取阶段、进程范围及身份上下文继续检查。捕获文件可能含有敏感路径,应放在受控目录,完成分析后按运维制度处理。
共享路径需要同时满足:
本机的 IIS AppPool\PortalPool 虚拟账户不能简单作为另一台服务器上的同名账户使用。在域环境中,使用内置身份访问网络资源时还可能涉及计算机账户;配置了“连接为”时,则应检查指定凭据。
此时应在共享服务器上确认实际访问主体,再定点授权。不要为了恢复访问把共享和 NTFS 两层都改成向所有人开放。
applicationHost.config如果路径是:
C:\Windows\System32\inetsrv\config\applicationHost.config
不要直接给业务应用程序池授予整个 IIS 全局配置目录的访问权限。
应先检查是否启用了共享配置、配置目录 ACL 是否被安全工具或人工修改,以及 IIS 配置读取所需的系统权限是否遭到破坏。这类修复可能影响全服务器站点,应使用已知正常的配置或权限备份,在维护窗口内恢复,不能拿站点目录的授权方案代替。
如果 500.19 / 0x80070005 消失,随后出现 401、403 或应用自身的 500,应重新归类:
401:检查身份验证方式和内容访问身份。403:检查授权规则、默认文档及其他访问限制。500:检查应用运行时、依赖和业务日志。新的错误不等于原来的权限修复失败,更不意味着需要继续提高应用程序池权限。
如果只修改了站点 NTFS 权限,应优先只恢复 ACL:
& icacls.exe $SiteParent /restore "$BackupDir\site-acl.txt" /c
这里的父目录必须与备份时的基准一致。恢复前应暂停相关部署和并行权限变更,避免覆盖故障排查期间其他人员新增的合法授权。
ACL 快照恢复不是网站内容恢复,也不会自动删除期间新增的文件。备份后创建的对象、新增目录和备份之外的父目录权限,需要单独核对;恢复命令中的失败项同样必须处理。
如果只变更了匿名身份或应用程序池标识,优先按记录恢复该项原值。不要为了撤销一个站点设置,直接恢复整台服务器的 IIS 配置。
只有确实需要恢复服务器级 IIS 配置、确认没有应保留的后续变更,并已安排维护窗口时,才使用:
& $AppCmd restore backup $BackupName
该操作可能覆盖其他站点的配置变更,并影响 IIS 服务可用性。恢复后应检查站点状态、应用程序池状态和业务请求;它不会恢复站点内容文件,也不会替代 ACL 回滚。
500.19 / 0x80070005,已记录配置文件路径和请求时间。在这台香港 E-2334、32GB 内存的 Windows Server 2025 服务器上,验收重点不是资源占用下降,而是正确身份能够读取必要配置,业务恢复访问,权限边界没有被扩大。满足这些条件后,再继续观察应用日志和实际请求,确认故障没有在子应用或写入功能中重复出现。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3150.html