香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


目标状态不是“宝塔里多了几个网站”,而是原有站点继续正常服务,新站点能够按域名独立匹配伪静态规则、使用对应的 SSL 证书,并将需要应用服务处理的请求转发到指定后端。实现这一目标,应当逐个新增虚拟主机,先验证 HTTP、路由和后端,再启用 HTTPS;不要同时修改旧站配置、升级运行环境或调整全局 Nginx 参数。
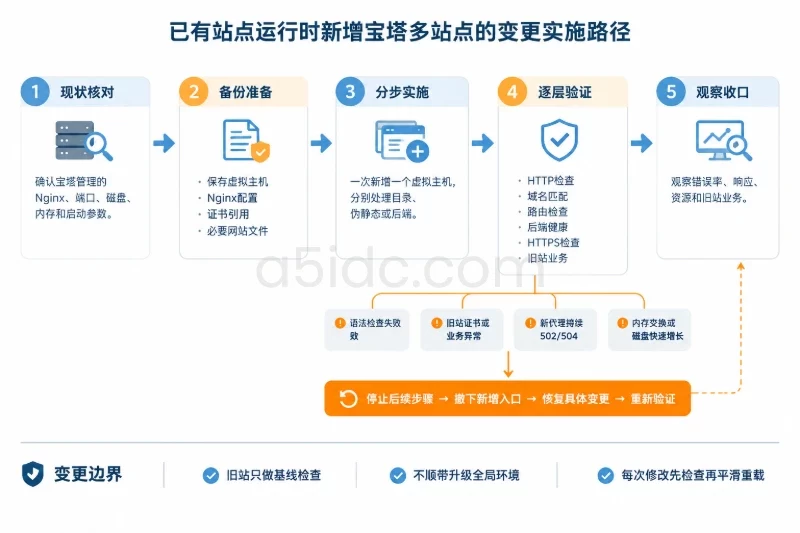
在已有站点运行的香港服务器上,主要风险来自配置共享和资源共享:一个语法错误可能阻止整套 Nginx 配置重载,一个错误的域名绑定可能让请求进入旧站,新应用失控则可能挤占原站的内存、CPU 和磁盘。因此,生产变更需要按“现状核对、备份准备、分步实施、验证观察、条件回滚”的顺序执行,而不是一次性完成所有面板操作。
A5数据提供中国香港物理服务器租用,覆盖常规建站、业务后台、数据库、接口服务及多任务运行等场景,配备SSD或NVMe存储,并提供不同CPU、内存、CN2与国际带宽组合。面向多站点伪静态、SSL和反向代理架构,香港服务器可作为独立网站与后端服务的硬件承载基础;同时,A5数据还提供美国、日本、新加坡等地区资源,满足不同访问区域的站点部署需求。
以下操作以宝塔管理的 Nginx 环境为例。Apache 的伪静态和代理配置不能直接套用;如果服务器上存在多个 Nginx 实例、容器入口或自定义启动参数,也必须先确认宝塔管理的是哪一个实例。
通过宝塔“软件商店”和“网站”页面核对 Web 服务、PHP 版本及站点配置,再在服务器上检查:
ps -eo pid,args | grep '[n]ginx: master'
ss -lntp
df -h
free -h
这些检查分别用于确认 Nginx 主进程启动参数、端口占用、磁盘余量和内存状态。尤其要区分:
宝塔常见的 Nginx 二进制路径是 /www/server/nginx/sbin/nginx,但应先与实际进程核对。路径一致后可检查编译信息和配置语法:
NGINX=/www/server/nginx/sbin/nginx
"$NGINX" -V
"$NGINX" -t
如果主进程使用了额外的 -c 或 -p 参数,后续检查和重载也必须沿用同一套参数,不能用另一份默认配置的检查结果代替。
本文使用以下示例域名说明配置关系,实施时替换为真实域名和目录:
| 对象 | 示例用途 | 配置重点 | 本次影响边界 |
|---|---|---|---|
www.example.com | 已有生产站点 | 保留原配置、证书及运行环境 | 只做基线检查,不主动修改 |
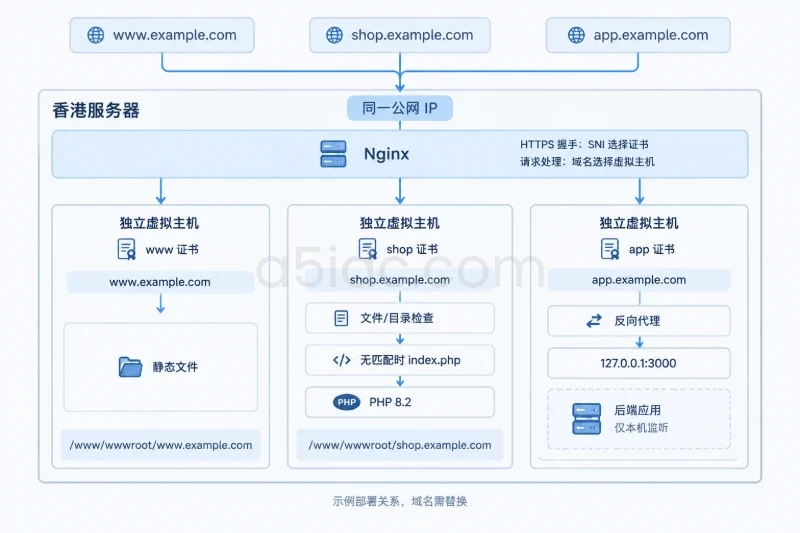
web.example.com | 新增 PHP 站点 | 独立目录、PHP 版本、入口型伪静态 | 新虚拟主机及其 PHP 资源 |
static.example.com | 新增静态站点 | 文件路径、404、禁止脚本执行 | 新虚拟主机和静态文件 |
api.example.com | 新增应用入口 | SSL、反向代理、后端进程 | 新虚拟主机和应用进程 |
域名、证书和网站目录必须分别对应,不能因为都在一台服务器上就共用旧站的规则。还要检查旧站是否配置了泛域名,以及新增站点是否重复绑定已有域名。
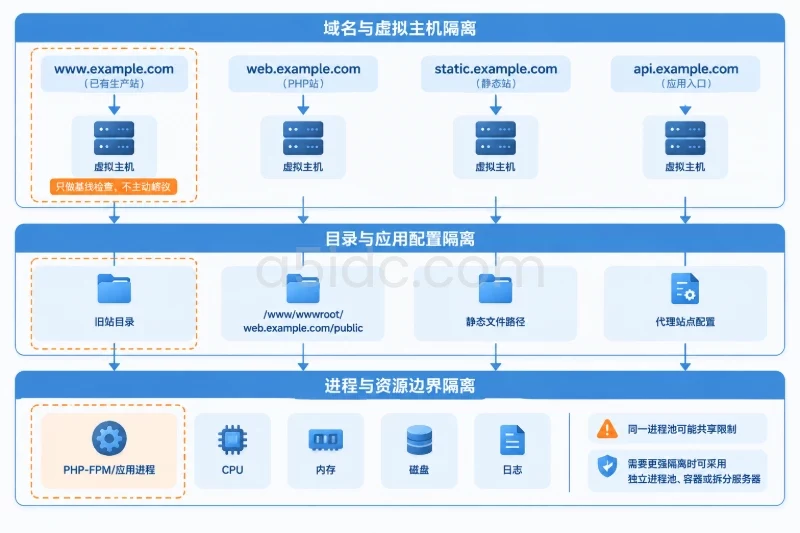
多站点隔离至少包含三层:域名与虚拟主机隔离、目录与应用配置隔离、进程与资源边界隔离。宝塔中新增网站记录,并不等于已经实现完整隔离。
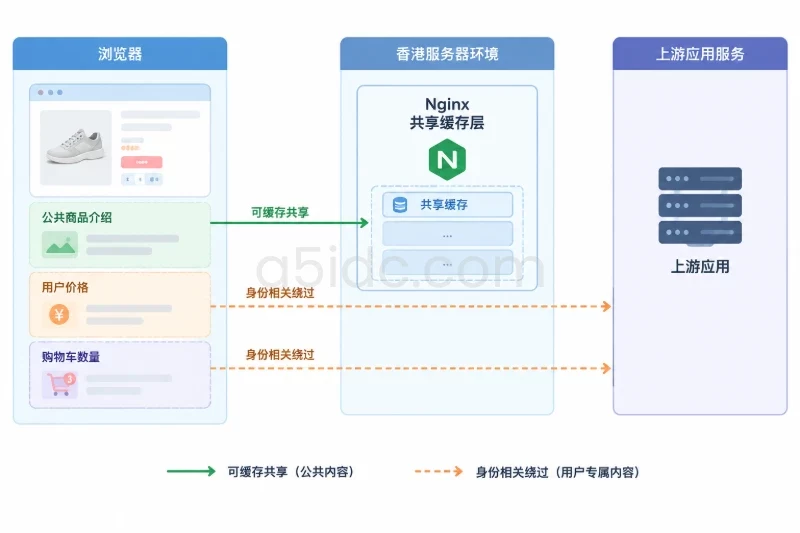
香港服务器的地域不会改变 Nginx 的匹配逻辑,但公网入口、DNS、CDN 回源和访问线路会影响验证结果。如果域名前面有 CDN,应分别测试直接访问源站和经过 CDN 的路径,避免把缓存命中误认为源站配置正确。
备份至少应覆盖原有虚拟主机配置、Nginx 主配置、相关证书文件,以及可能被本次变更触及的网站文件。宝塔中常见的虚拟主机目录是 /www/server/panel/vhost;证书位置应以对应站点配置中的引用路径为准。
下面的示例仅适用于已经确认路径的环境。它只读取现有配置,并在新建的备份目录中保存副本,不覆盖线上文件:
umask 077
CHANGE_DIR="/root/change-backups/$(date +%Y%m%d-%H%M%S)"
mkdir -p "$CHANGE_DIR"

cp -a /www/server/panel/vhost "$CHANGE_DIR/"
cp -a /www/server/nginx/conf "$CHANGE_DIR/nginx-conf"

"$NGINX" -T > "$CHANGE_DIR/nginx-effective.txt" 2>&1
nginx -T 的输出可能包含内部地址或敏感配置,应限制备份访问权限,不要直接上传到公开渠道。备份中的证书私钥也应按敏感文件保管。
如果本次只新增站点,不涉及旧站文件和数据库,就不要顺带做数据库升级或迁移。如果新应用确实需要执行数据库变更,应单独准备数据库备份、恢复验证和业务兼容方案,不能把“恢复 Nginx 配置”当作数据库回滚。
为每个新域名核对 A 记录;存在 AAAA 记录时,也要确认 IPv6 地址指向正确且能够访问。错误的 AAAA 记录可能造成部分客户端失败,即使 IPv4 测试看起来正常。
需要切换已有解析时,可提前降低 TTL,例如设为 300 秒,但必须等待原 TTL 的缓存周期过去,不能期待修改后立即覆盖所有缓存。新增域名则可先通过本地指定解析验证源站,再开放正常访问。
申请证书前应确认:
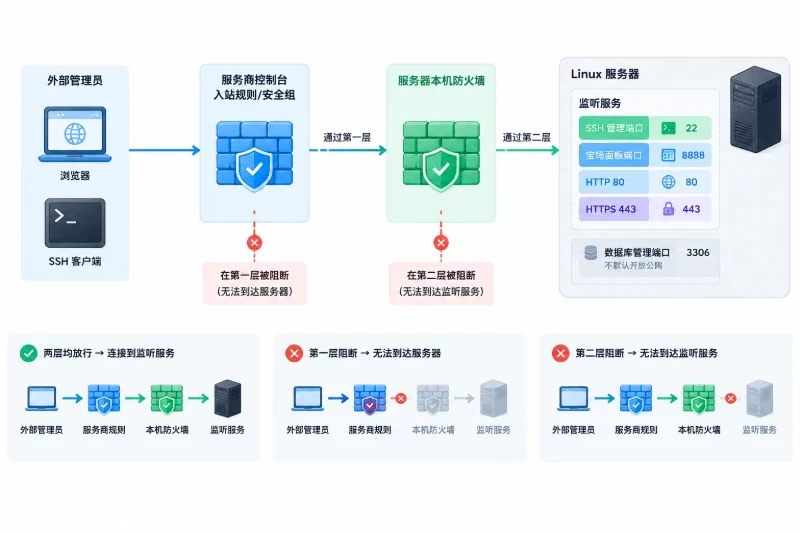
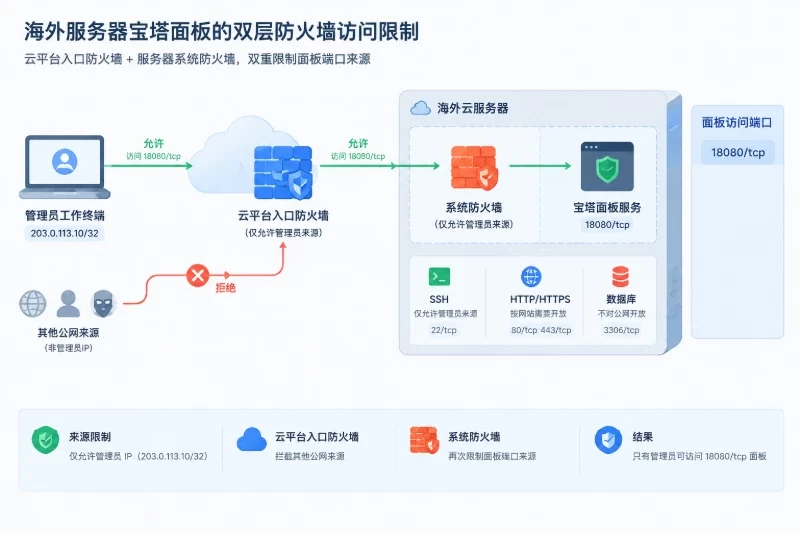
防火墙调整只开放本次需要的端口,保留原管理通道;操作前记录现有规则,回滚时恢复被修改的具体规则,不清空整套策略。应用后端若仅供本机 Nginx 使用,应监听回环地址,不必开放公网端口。
变更前记录旧站的正常页面、动态请求、登录或下单链路,以及请求错误率、响应时间和资源使用情况。观察期间应采用相同统计口径,避免拿低峰基线与高峰数据直接比较。
资源预算要分别考虑 Nginx、PHP-FPM 和新增应用。比如新增应用预计占用数百 MiB 内存,就应核对当前可用内存、PHP 工作进程峰值和其他服务余量,而不是只看服务器总内存。
旧站已经出现持续交换、磁盘空间紧张或 CPU 长时间高负载时,应先解决容量问题,再增加应用服务。多站点配置正确,不代表服务器还有足够承载能力。
在宝塔“网站”中分别新增域名和目录,避免把新域名直接附加到旧站。静态站不配置 PHP;PHP 站选择经过应用验证的版本;代理站不应依赖旧站目录或旧站伪静态。
PHP 应用若以 public 目录作为公开入口,应将站点运行目录指向该目录。例如:
/www/wwwroot/web.example.com/public
不要把项目根目录直接暴露为 Web 根目录,否则 .env、依赖配置或其他不应公开的文件可能被访问。宝塔生成的安全限制也应保留,不能为了让首页打开就删除所有限制。
新增后先放置不含敏感信息的静态检查页面,确认域名命中了正确站点。此时只解决虚拟主机和目录对应关系,不立即加入复杂重写、缓存或跳转。
伪静态的作用是将请求交给正确的文件或程序入口,它不是所有站点都需要的一套通用规则。
对于采用前端控制器模式的 PHP 应用,常见规则如下,放入对应站点的伪静态配置中:
location / {
    try_files $uri $uri/ /index.php?$query_string;
}
它会优先检查文件和目录;都不存在时,再交给 index.php,并保留查询参数。但这段规则不能代替 PHP 处理配置。应保留宝塔为该站点生成且已经核对的 PHP 配置,并确认 PHP-FPM 可用。
如果应用依赖 PATH_INFO 或其他特殊路由,应采用该应用兼容的规则,不要叠加多个通用模板。还要检查最终配置,避免同一个 server 中出现重复的 location /。
对于普通静态站,文件不存在时应直接返回 404:
location / {
    try_files $uri $uri/ =404;
}
如果是浏览器端路由的单页应用,才考虑回退到首页:
location / {
    try_files $uri $uri/ /index.html;
}
这两种规则只能按实际应用选择一种。单页应用还应为资源目录设置明确的 404 策略,避免缺失的 JavaScript 文件返回首页 HTML,造成浏览器解析错误。
静态站不要保留 PHP 执行配置,也不要发布服务器端脚本、密钥或项目管理目录。可补充拦截不应出现的脚本文件:
location ~* \.(php|phtml|phar)$ {
    return 404;
}
上述示例都是站点内的规则片段,不能直接替换整份宝塔配置。修改后应检查原有安全规则、证书配置和验证路径是否仍然保留。
反向代理需要一个已正常监听的 HTTP 后端。本文示例后端为 127.0.0.1:18080,实施前仍应检查端口占用;不能将 proxy_pass 指向只接受 FastCGI 的 PHP-FPM 端口。
先在服务器本机验证后端。以下 /health 仅代表应用提供的健康检查路径,应替换为真实接口:
curl --connect-timeout 3 --max-time 10 \
  http://127.0.0.1:18080/health
连接失败时应检查进程、监听地址和应用启动日志,不要通过延长 Nginx 超时掩盖问题。
后端使用宝塔进程守护功能、Supervisor 或经过核对的 systemd 服务管理即可,但同一个进程不要由两套工具同时拉起。守护配置需明确启动命令、工作目录、运行用户、环境变量、日志位置和失败重启策略。
仅有“进程存活”并不能证明服务可用,还应检查健康接口及业务请求。运行用户也不应因为端口或文件问题被随意改成高权限账户。
对于整个域名转发到后端的场景,可在代理站点中使用以下片段:
location / {
    proxy_pass http://127.0.0.1:18080;
    proxy_http_version 1.1;

    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;

    proxy_connect_timeout 5s;
    proxy_send_timeout 60s;
    proxy_read_timeout 60s;
}
超时参数是示例值,应按接口行为调整。proxy_read_timeout 表示相邻读取操作之间的等待时间,并不是整个请求的固定总时长。
使用宝塔界面的反向代理功能时,应检查其生成的实际配置,不要再手工增加第二个同名 location。原站的全局代理参数也不要在这次变更中顺带修改。
路径转发尤其要注意 proxy_pass 尾部斜杠:
| 配置关系 | 客户端请求 | 后端收到的路径 |
|---|---|---|
location /api/ 配合 proxy_pass http://127.0.0.1:18080; | /api/users | /api/users |
location /api/ 配合 proxy_pass http://127.0.0.1:18080/; | /api/users | /users |
该表对应普通前缀匹配且未叠加其他重写的情况。先确认后端是否需要 /api/ 前缀,再选择配置;路径错误通常表现为后端 404,而不是代理连接失败。
应用应只信任指定代理来源提供的转发头,不能直接信任客户端任意提交的整条地址链。如果前面还有 CDN,应先配置并核验可信来源,再处理真实客户端地址和原始协议,避免错误跳转或日志失真。
WebSocket、长连接和流式响应需要独立检查协议升级、超时与缓冲策略,不宜为少量特殊接口关闭整个站点的响应缓冲。
先保证 HTTP 域名和证书验证路径正确,再在宝塔对应站点申请证书。证书必须覆盖实际访问的域名;example.com 与 web.example.com 不能在未核对证书域名范围的情况下混用。
证书安装后先验证 HTTPS,不立即强制跳转。检查证书域名、有效期、证书链以及站点内容均正确,再启用该站点的 HTTP 到 HTTPS 跳转。
HTTP 验证所需路径必须继续可达。不要新增一条全局跳转规则,导致所有站点或证书验证路径一起改变。宝塔不同版本的配置组织方式可能不同,应以最终生效配置为准。
启用 HTTPS 后还要检查:
首次上线不建议立即启用长期 HSTS 策略。它会让浏览器持续要求 HTTPS,增加证书或域名配置出错后的恢复难度。自动续期任务和验证路径则必须纳入持续检查,不能只关注首次签发。
在已经核对二进制和启动参数一致的前提下,可使用:
"$NGINX" -t && "$NGINX" -s reload
也可以通过宝塔提供的重载入口操作,但要确认实际结果。语法检查失败时停止后续变更,不重启 Web 服务来“试试看”。
平滑重载通常允许旧工作进程继续处理已有连接,但不等于业务配置一定正确。每次重载后仍需同时验证新站和旧站,尤其是旧站的 HTTPS、动态请求和关键交易路径。
可用 curl --resolve 指定源站地址,同时保留正确的域名请求和 HTTPS SNI。下面的 IP 是文档示例地址,执行前必须替换:
SERVER_IP=203.0.113.10

curl -I --resolve web.example.com:80:$SERVER_IP \
  http://web.example.com/

curl -I --resolve web.example.com:443:$SERVER_IP \
  https://web.example.com/

curl --resolve api.example.com:443:$SERVER_IP \
  --connect-timeout 3 --max-time 10 \
  https://api.example.com/health
不要使用 -k 跳过证书校验作为验收方式。首页的 HEAD 请求也不能代替业务验证,还应检查实际 GET、POST、登录、上传及带参数路由。
至少分别验证以下内容:
| 现象 | 优先核对 | 处理边界 |
|---|---|---|
| 公网连接超时 | DNS、IPv4/IPv6、云侧规则、本机监听 | 不先修改伪静态 |
| 打开了旧站 | server_name、重复域名、默认站点 | 修正域名绑定 |
| HTTPS 证书不匹配 | 证书覆盖范围、站点引用、CDN 终止位置 | 不绕过证书校验 |
| 动态路由 404 | 请求命中站点、运行目录、入口规则 | 不直接扩大文件权限 |
| 502 | 后端进程、端口、协议、应用日志 | 不先提高超时 |
| 504 | 后端耗时、依赖故障、资源压力 | 不无依据放大等待时间 |
| 重定向循环 | 源站跳转、应用协议判断、CDN 回源 | 逐层定位,不同时修改 |
站点日志路径应从当前配置中的 access_log 和 error_log 获取,不凭域名猜测。代理错误日志要与应用日志对照查看;PHP 站还应关联对应 PHP-FPM 和应用日志。
日志应按站点区分,并设置轮转、保留周期和磁盘告警。注意避免在访问日志、应用日志或备份中保存不必要的令牌、密码和个人信息。
新增 PHP 站点选择不同 PHP 版本,并不自动得到独立资源配额。使用同一 PHP-FPM 服务或进程池时,还可能共享进程限制,需要核对实际池配置。
对于独立应用,可在确认管理工具和操作系统支持的前提下设置进程、内存或 CPU 边界;若需要更强隔离,应采用独立进程池、容器或拆分服务器。不要把站点级限制与修改全局服务混在同一次变更中。
观察时重点关注内存、交换活动、CPU、磁盘增长、连接数和旧站响应变化。新增站点正常、旧站明显变慢,仍然属于变更未通过验收。
回滚动作应在实施前明确,并保存对应配置位置。不能等故障发生后再判断哪些文件由面板生成、哪些文件曾被手工修改。
配置回滚与业务回滚不是一回事。恢复 Nginx 文件可以恢复入口,但不能自动撤销数据库写入、应用迁移或已经提交的业务操作。 本次新增站点若不涉及数据结构变更,回滚通常可以控制在新虚拟主机、解析、证书引用和新应用进程范围内。
出现以下情况应停止后续步骤:
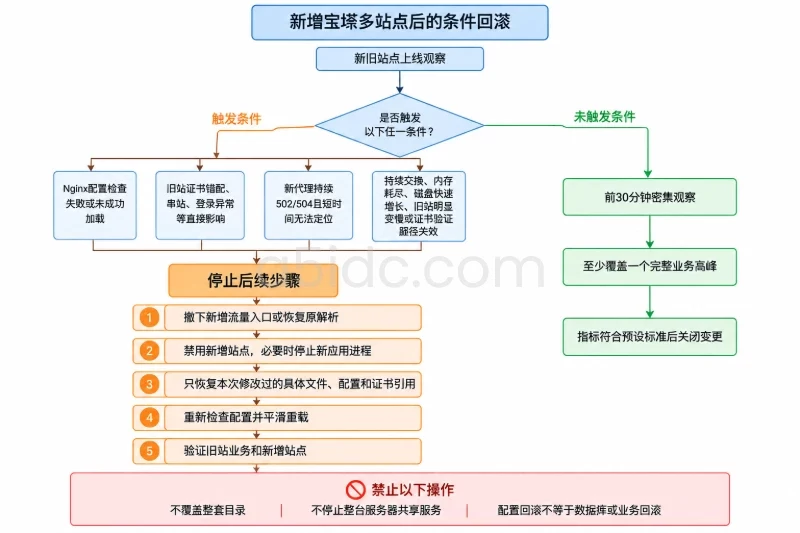
可根据业务设定量化门槛。例如,旧站 5xx 比例相对同口径基线上升超过 1 个百分点并持续 5 分钟,或响应时间持续超过约定阈值,就触发回滚。这只是示例门槛;低流量站点应结合具体失败请求判断,严重业务错误不必等待观察时间结束。
回滚时先撤下新增流量入口或恢复原解析,再禁用新增站点或恢复本次修改过的配置。若新应用正在争抢资源,可通过其守护工具停止该应用;确认没有其他站点依赖它后再操作,不停止整台服务器的共享服务。
只恢复受影响的具体文件,不用旧备份覆盖整套目录。恢复后重新检查配置、平滑重载,并验证旧站业务。需要通过宝塔执行的恢复应同步面板状态,避免面板后续操作再次覆盖手工恢复的内容。新增文件和备份可暂时保留,确认无依赖后另行清理。
建议将重载后的前 30 分钟作为密集观察窗口,逐项检查新旧站点、错误日志和资源变化;随后持续观察至少一个完整业务高峰,通常保留 24 小时观察窗口。只有证书、路由、后端守护、日志增长和旧站指标均符合预设标准,才关闭变更;一旦触发既定回滚条件,就恢复已知配置和流量入口,而不是继续叠加未经验证的临时修改。