香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


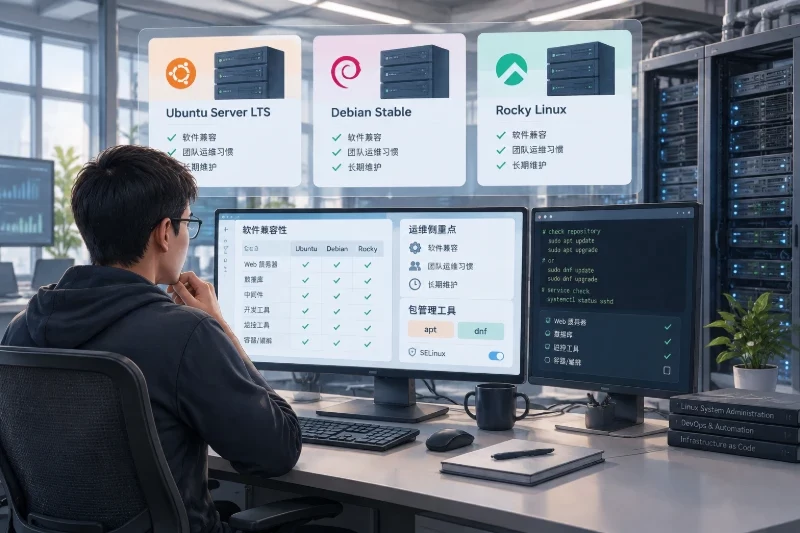
香港物理机上的 CentOS 7 已于 2024 年 6 月 30 日结束维护,继续运行并不等于服务器立即不可用,但安全更新、软件仓库和厂商支持都会逐步收缩。AlmaLinux 与 Rocky Linux 都属于同一层级的企业 Linux 替代方案,在常见的 RPM、systemd、SELinux、glibc 和服务器软件栈上具有较高延续性,但两者并不存在脱离业务环境的“绝对兼容”差异。
如果业务依赖较老的 PHP、Python、Java、数据库驱动或第三方内核模块,应该先确定目标大版本,再在 AlmaLinux 和 Rocky Linux 之间比较;如果应用已经支持 EL9,通常优先考虑较长维护窗口的 9 系列。如果应用只明确支持 EL8,或者需要借助经过验证的 CentOS 7 到 EL8 迁移路径,则应选择 EL8。发行版名称本身不是第一决策因素,厂商认证、硬件驱动、软件仓库和回滚条件才是香港物理机迁移能否平稳完成的关键。
CentOS 7 停更后的迁移,不应只比较 /etc/redhat-release 中的发行版名称。真正影响业务的兼容性至少分为四层:
| 兼容层 | 需要确认的问题 | 对业务的实际影响 |
|---|---|---|
| 应用接口兼容 | 现有程序依赖哪些 glibc、OpenSSL、Python、PHP、Java 或数据库客户端版本 | 程序可能无法启动、TLS 握手失败,或编译出的扩展无法加载 |
| 软件包兼容 | 依赖包名称、仓库名称、模块流和第三方源是否仍然可用 | 安装升级脚本可能中断,补丁和自动化部署可能失效 |
| 内核与硬件兼容 | RAID、HBA、网卡、NVMe、GPU、IPMI 和厂商驱动是否支持目标内核 | 服务器可能无法识别磁盘、网络接口或远程管理设备 |
| 运维兼容 | 防火墙、网络配置、监控、备份、面板和发布系统是否支持目标系统 | 系统虽然能启动,但日常交付、巡检和故障恢复会受影响 |
AlmaLinux 和 Rocky Linux 在前两层通常有较强的相似性,因此很多基于 EL8 或 EL9 的通用软件包可以在两个发行版上运行。但“软件包能安装”不等于“业务已经兼容”。例如,某个旧版 PHP 扩展可能在仓库中存在,却因为 OpenSSL、编译器或底层库版本变化而在运行时失败。
CentOS 7 迁移到 EL8 和迁移到 EL9,面对的是两次不同程度的系统变化。可以按以下口径判断:
| 目标方向 | 更适合的业务条件 | 主要风险 |
|---|---|---|
| CentOS 7 → AlmaLinux 8 或 Rocky Linux 8 | 老版本 Web 程序、数据库客户端、商业软件仍以 EL8 为支持边界;需要降低一次性改造量 | 维护窗口相对短,后续仍要规划 EL9 或其他升级 |
| CentOS 7 → AlmaLinux 9 或 Rocky Linux 9 | 应用已经完成 Python 3、较新 PHP/Java、OpenSSL 3、现代编译工具链适配 | 旧程序、旧驱动和依赖 Python 2 的脚本改造量较大 |
| CentOS 7 → EL8,再规划 EL9 | 业务复杂、无法一次完成大版本改造,或需要先保持较高兼容性 | 需要承担两次测试和一次额外迁移工作 |
EL8 与 EL9 的生命周期都应以目标项目当前公告为准。从维护窗口角度看,EL9通常比EL8多出约三年的可用周期,但更长的维护周期不能弥补应用不兼容。如果数据库、控制面板或商业软件只认证到 EL8,强行部署 EL9 可能会把“系统升级”变成“应用重构”。
两者都面向企业服务器场景,常见基础能力包括:
dnf 作为主要包管理工具,兼容多数 YUM 使用习惯;这意味着,原来使用 Apache、Nginx、MariaDB、PostgreSQL、Redis、Podman、Docker、Java、PHP 或常见监控客户端的服务器,通常不需要因为选择 AlmaLinux 或 Rocky Linux 而完全改写应用架构。
但以下内容不能直接从 CentOS 7 原样带过去:
iptables 行为的防火墙脚本;因此,AlmaLinux 与 Rocky Linux的比较,重点不是判断哪一个“更像 CentOS 7”,而是判断哪一个能让现有应用、硬件和运维链条以较少改造继续工作。
两者都围绕 RHEL 兼容性构建,通用 EL 软件通常可以在两个发行版之间迁移。但项目构建流程、仓库标识、签名密钥和个别软件包版本仍可能不同。
例如,迁移后以下内容需要重新核对:
almalinux-release 或 rocky-release 等发行版识别包;/etc/os-release 的判断;常见的“EL8 通用仓库”通常比“只针对某一发行版的仓库”更容易迁移。如果某个供应商只提供 centos/7/x86_64 路径,不能简单把路径中的 7 替换成 8 或 9。应先确认供应商是否提供对应大版本的软件包和支持承诺。
AlmaLinux 由 AlmaLinux OS Foundation 负责项目治理,背后有商业公司参与生态建设;Rocky Linux 则由 Rocky Enterprise Software Foundation 负责社区项目,商业支持通常通过相关服务商提供。两者的组织模式、构建流程、商业支持渠道和社区响应方式并不完全相同。
这类差异对业务的意义是:系统本身可以免费使用,并不代表迁移和运维没有成本。对于有合规、审计或故障响应要求的企业,应重点确认:
如果团队已经大量使用 Rocky Linux 镜像、Ansible 变量、内部仓库和运维文档,继续使用 Rocky Linux的迁移成本通常更低。反过来,如果现有支持方、面板或迁移工具对 AlmaLinux提供更明确的路径,则 AlmaLinux更适合。这里的优势属于生态衔接,不等同于基础性能优势。
AlmaLinux生态中提供过面向跨大版本迁移的工具路径,例如 ELevate 类型的方案,但具体能否从 CentOS 7 迁移到目标版本,仍取决于源系统状态、已安装软件、仓库配置、内核模块和当前工具支持范围。
就地迁移至少会改变以下内容:
因此,不能因为某个工具能够执行迁移,就把它视为物理机上的无风险操作。只有在具备带外管理、完整备份、可启动救援环境和明确回滚方式时,才适合评估就地迁移。
Rocky Linux也可以通过重新安装、数据迁移、配置管理重建等方式完成替换。对于生产物理机,更稳妥的路径通常不是在原盘上直接转换系统,而是准备新的系统盘或新的物理机,完成并行验证后再切换业务。
香港只代表服务器所在机房和网络位置,不会改变 AlmaLinux 或 Rocky Linux的基础兼容模型。但物理机与云主机不同,硬件、带外管理和服务商交付方式会显著影响迁移风险。
迁移前应记录当前硬件信息,并在目标系统的测试环境中确认驱动状态。可以使用以下只读命令收集基础信息:
cat /etc/centos-release
uname -r
lspci -nnk
lsblk -o NAME,SIZE,TYPE,FSTYPE,MOUNTPOINT,MODEL
findmnt
ip -br addr
nmcli device status
getenforce
systemctl list-unit-files --state=enabled
重点不在于保存命令输出本身,而在于建立迁移前后的对照:
eth0 变为 ens160、enp1s0 等;如果物理机使用厂商提供的闭源驱动、硬件监控代理或 RAID 管理工具,不能只测试操作系统安装完成。还要确认目标发行版是否有对应版本,代理是否能采集温度、风扇、电源、阵列健康度和磁盘告警。
香港物理机切换时,最容易被忽略的是网络交付,而不是发行版本身。需要向服务商确认:
如果采用新物理机替换旧物理机,最好提前准备临时管理地址和切换用的 DNS、负载均衡或上游路由方案。不要把“修改公网 IP”作为唯一切换手段,尤其是数据库、支付回调、白名单和固定 IP 授权较多的业务。
CentOS 7时代的应用经常直接依赖旧版 OpenSSL。迁移到 EL8 或 EL9 后,TLS 默认策略、密码套件和库接口都会变化。可能出现的现象包括:
如果业务必须连接老旧外部系统,应在隔离测试环境中验证完整的请求链路,而不是只执行 curl 查看一个普通网站是否可访问。测试内容应覆盖登录、上传、下载、回调、证书校验和异常重试。
CentOS 7上常见的 Python 2 脚本,在 EL8 或 EL9 上不一定有完整的系统级运行环境。PHP 和 Java 应用则可能受模块流、JDK 默认版本、扩展编译方式和系统库变化影响。
可以将应用按风险分为三类:
| 应用类型 | 迁移判断 | 推荐做法 |
|---|---|---|
| 纯脚本、标准 Web 服务、无本地扩展 | 依赖较少,发行版差异通常可控 | 优先测试 EL9,确认部署脚本和日志路径 |
| 使用 PHP 扩展、Java 原生库、数据库驱动 | 依赖中等,容易受运行时版本影响 | 先锁定运行时版本,再决定 EL8 或 EL9 |
| 使用 C/C++ 扩展、闭源模块、旧版 Python 或内核模块 | 依赖较深,跨大版本风险高 | 优先选择厂商认证版本,必要时采用并行迁移 |
对于自行编译的软件,应保存编译参数、依赖清单和构建脚本。只备份 /usr/local/bin 下的可执行文件,无法证明它能在新系统上运行;需要重新构建时,应在目标系统中验证头文件、编译器、库版本和运行时链接关系。
EL8 和 EL9中的 NetworkManager、firewalld、nftables 和 systemd 行为,与 CentOS 7上依赖旧脚本的环境可能不同。以下迁移问题较为常见:
ifcfg-* 文件无法完整表达新网络配置;iptables 脚本与 nftables 后端行为不一致;这不是 AlmaLinux 与 Rocky Linux之间的主要差异,而是 CentOS 7到新一代企业 Linux的共同迁移问题。两者都需要重新核对网络、服务和安全策略。
就地迁移的优点是:
但它的风险也集中在同一台机器上:
适合评估就地迁移的服务器通常具备以下条件:
CentOS 7 迁移到 AlmaLinux 或 Rocky Linux,硬件资源与新系统承载业务的方式同样重要。A5数据提供香港物理服务器租用,覆盖 Xeon Gold 与 AMD EPYC 平台,配有 SSD 或 NVMe 存储,可用于网站、数据库、业务后台和接口服务等场景。不同配置组合为并行部署应用、迁移数据及承载多类业务提供了硬件资源基础。
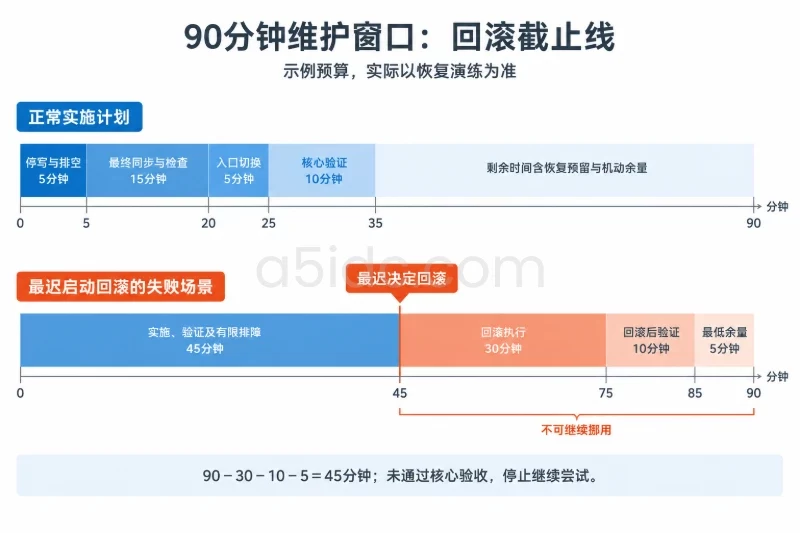
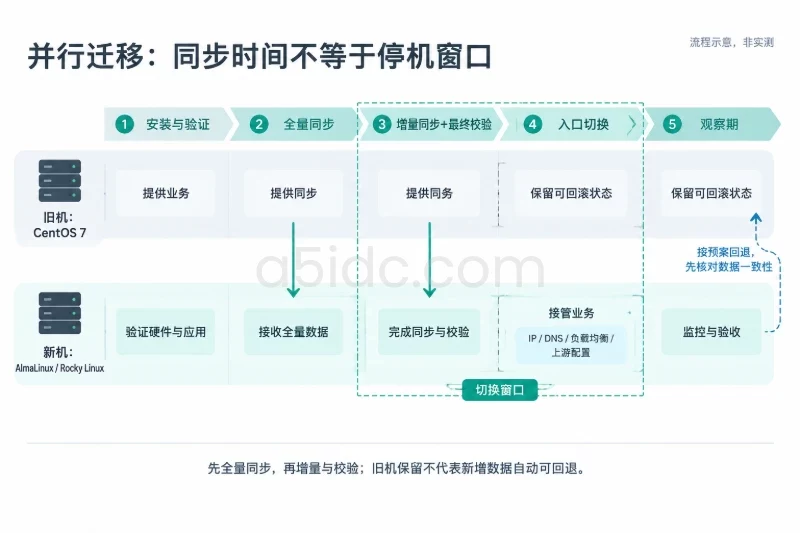
并行迁移更适合生产环境,尤其是香港物理机上承载数据库、文件服务或多个站点时。基本思路是先安装目标系统,再逐项迁移应用和数据,最后通过 IP、DNS、负载均衡或上游配置完成切换。
它的优势包括:
代价是需要承担一段时间的双机资源、数据同步和配置维护。对于大容量文件服务,数据同步时间可能比系统安装时间更长。
例如,需要同步 500 GB 十进制数据,链路持续速率按 200 Mbps 估算:
这只是理想传输时间,实际还要考虑磁盘读取、文件数量、校验、增量变化和链路波动。因此,500 GB 数据不应简单承诺“几小时内完成切换”。可以先做全量同步,再在切换窗口内执行增量同步和最终校验,以减少停机时间。
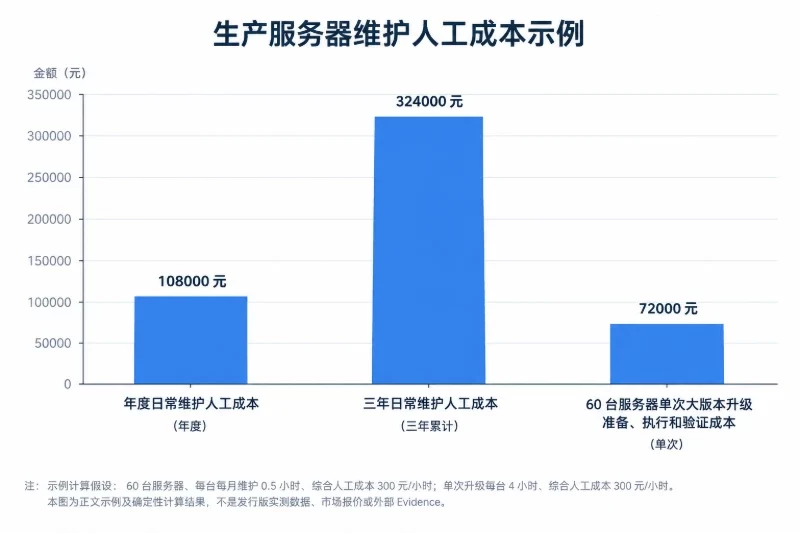
AlmaLinux 和 Rocky Linux的基础系统通常不以商业授权费作为主要成本,但迁移总成本仍由以下项目组成:
| 成本项目 | AlmaLinux 与 Rocky Linux的共同情况 | 需要单独核对的内容 |
|---|---|---|
| 系统授权 | 基础使用成本通常较低 | 商业支持、增强仓库或第三方软件可能单独收费 |
| 物理资源 | 并行迁移时可能需要新盘或第二台服务器 | 香港机房是否有现货、是否支持临时租用 |
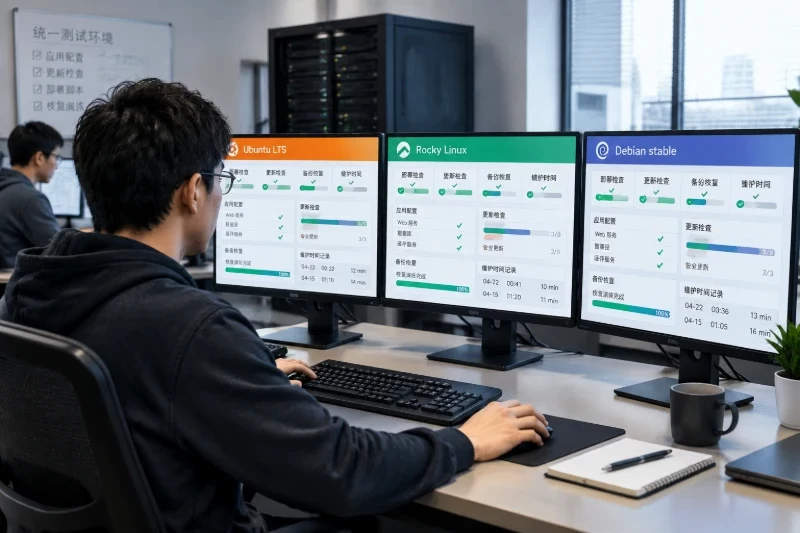
| 人工测试 | 两者都需要应用、驱动和监控测试 | 内部团队熟悉哪个发行版,影响实施时间 |
| 数据同步 | 数据量越大,网络和磁盘成本越明显 | 内网速率、备份流量、跨机房传输费用 |
| 回滚保障 | 都需要可启动旧系统或可恢复备份 | 是否有 KVM、救援系统、镜像和备件 |
| 后续支持 | 都可采用社区或商业支持模式 | 支持响应、责任边界和厂商认证范围 |
如果只有一台生产物理机,节省第二台服务器的费用,可能会换来更长的停机窗口和更高的回滚风险。对数据库和文件服务而言,备份恢复演练的价值通常高于单纯比较 AlmaLinux 与 Rocky Linux的免费仓库。
至少应保存以下内容:
/etc 中的服务配置,但不要把旧配置未经审查直接覆盖到新系统;涉及覆盖系统盘、修改引导、切换网络或调整防火墙时,必须先确认备份可恢复、影响范围和回滚方式。生产机上不应在没有带外控制台的情况下直接执行可能导致失联的网络或防火墙变更。
迁移前可以在旧机上生成基础清单:
rpm -qa | sort > /root/centos7-packages.txt
yum repolist all > /root/centos7-repositories.txt
systemctl list-unit-files --state=enabled > /root/centos7-enabled-services.txt
crontab -l > /root/centos7-root-crontab.txt 2>/dev/null || true
find /etc/cron* -maxdepth 2 -type f -print > /root/centos7-cron-files.txt
这些命令只读取或导出信息,不会改变系统状态。清单完成后,不要机械地要求目标系统安装全部旧包,而应按业务分类:
目标系统上线前,至少应完成以下验证:
可以按照以下规则做最终判断。
更适合优先评估 AlmaLinux的场景包括:
这里的关键是“支持路径已经验证”,而不是认为 AlmaLinux天然比 Rocky Linux更兼容。仍应在目标硬件和完整业务链路上进行测试。
更适合优先评估 Rocky Linux的场景包括:
如果新旧服务器都由同一套配置管理系统维护,沿用团队熟悉的发行版,通常比为了追求理论上的细微差异而更换生态更稳妥。
当应用厂商同时支持 AlmaLinux 和 Rocky Linux时,可以按以下顺序做决定:
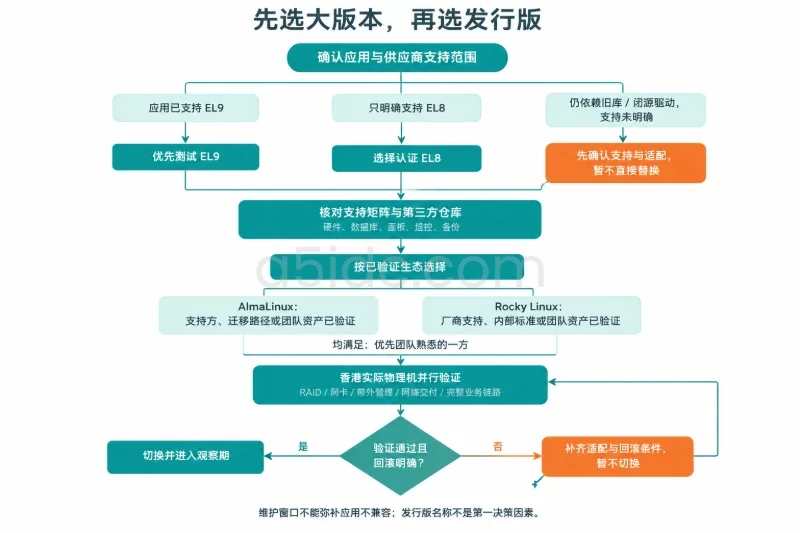
如果应用仍依赖 CentOS 7特有的旧库、旧加密算法或闭源驱动,AlmaLinux 与 Rocky Linux都不应直接被视为无改造替代品。此时应先让应用供应商确认 EL8或 EL9支持范围,再决定迁移目标。
对于新部署、应用版本较新且希望减少下一次大版本迁移的香港物理机,优先测试 AlmaLinux 9或 Rocky Linux 9;对于老旧但仍有厂商支持的业务,优先选择对应认证的 EL8;对于已有成熟 Rocky Linux或 AlmaLinux运维体系的团队,则沿用现有生态,往往比单纯比较两个发行版的名称更有实际价值。核心判断始终是:哪一个方案能够在目标硬件、应用依赖、运维工具和回滚条件都经过验证后,以可控停机完成切换。