香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


将香港服务器上的 Windows Server Core 控制在“只安装业务必需组件、只开放必需管理入口、故障时能从控制台恢复”,通常比安装带桌面体验的系统更容易降低日常维护负担。它减少了图形界面及部分附加组件,但不会自动替代补丁管理、账号保护、备份和监控;维护成本是否下降,取决于部署前能否确认应用兼容性,并把首次配置和后续操作标准化。
实施前应准备服务器控制台或带外管理入口、已确认的系统版本与许可证、固定的网络和 DNS 参数、允许远程管理的来源地址,以及可验证的备份或系统恢复方案。首次变更网络、防火墙或远程管理策略时,不要只依赖当前远程会话:配置错误可能立即切断连接。
A5数据提供香港物理服务器租用,覆盖Xeon Gold、AMD EPYC等平台,并配备SSD或NVMe存储及不同内存配置,能够为部署Windows Server Core的企业网站、业务后台、数据库和接口服务提供稳定的硬件资源基础。配合CN2与国际带宽方案,以及大容量存储、多IP等产品系列,可承载从常规业务到多任务运行的不同部署需求。
Windows Server Core 是安装选项,不是所有 Windows Server 版本或应用都支持的通用精简模式。先核对以下事项:
如果应用供应商明确要求桌面体验,或安装程序依赖无法在 Core 上运行的图形界面组件,应先在测试环境验证,不能把缺失图形界面当作上线后再处理的小问题。
优先通过专用管理网络、受控管理端和最小来源地址进行远程管理。不要把远程桌面或 WinRM 端口直接对所有公网地址开放。若现有业务和运维流程必须使用远程桌面,应限制来源、启用强认证,并保留服务器控制台作为失联后的恢复通道。
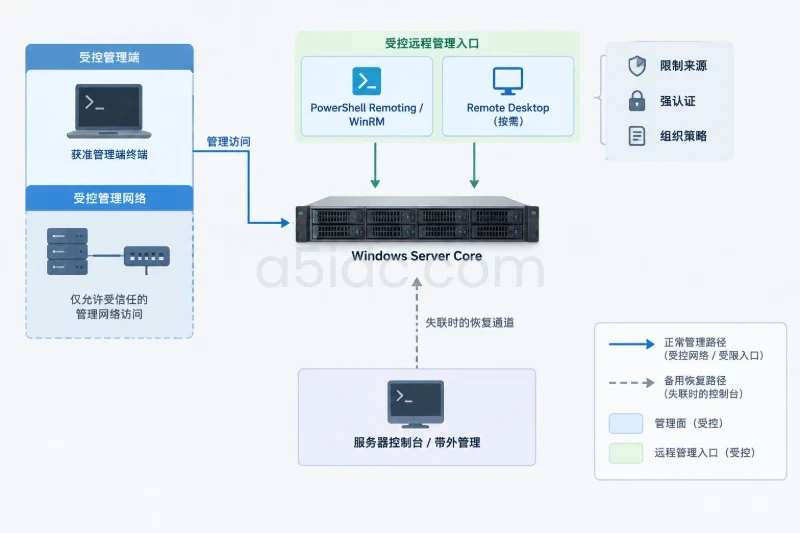
Windows Server Core 没有完整桌面环境,日常操作可以通过本机命令行、PowerShell 远程会话、Windows Admin Center 或组织已有的管理平台完成。选定一种主要管理方式并形成操作规范,能减少多套工具重复配置和排障的成本。
首次启动时使用服务器控制台登录。按照镜像提供的初始流程设置强密码;如果镜像没有明确提示,不要假定默认账号或默认密码适用于该实例。首次登录后,可以运行 Server Configuration(Sconfig)菜单进行常见基础配置:
sconfig
在菜单中按需配置计算机名称、网络、更新方式、远程管理等选项。不同 Windows Server 版本的菜单项和显示内容可能略有差异,操作前先确认当前选择对应的功能。完成计算机重命名或网络调整后,按提示重启,再重新登录核对结果。
也可以使用 PowerShell 查看当前系统信息和网络状态:
Get-ComputerInfo |
    Select-Object WindowsProductName, WindowsVersion, OsBuildNumber

Get-NetIPConfiguration
Get-DnsClientServerAddress
首次配置宜先完成主机名、时间、网络和 DNS,再开启远程管理。这样可以避免因名称、地址或 DNS 尚未稳定,导致域加入、证书验证和远程访问问题难以区分。
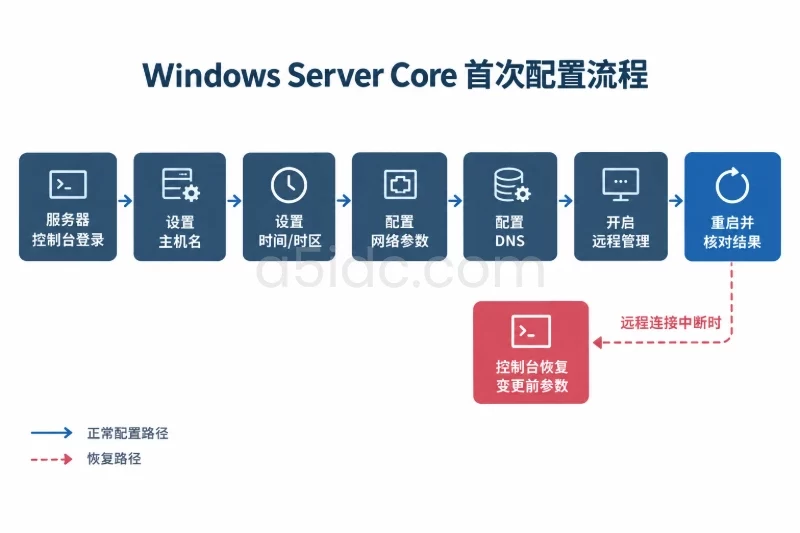
计算机名称应便于识别用途和环境,避免使用含有个人信息或敏感业务名称的字符串。可以在维护窗口内用 PowerShell 设置名称:
Rename-Computer -NewName "HK-APP-01" -Restart
命令会要求重启;执行前确认服务尚未承载业务,并确保已有控制台访问权限。示例名称仅用于说明,生产环境应使用组织自己的命名规范。
香港通常使用 UTC+8。若业务日志、数据库和监控统一采用香港本地时间,可检查并设置 Windows 时区:
Get-TimeZone
Set-TimeZone -Id "China Standard Time"
Get-TimeZone
若组织统一要求服务器使用 UTC,应按统一规范配置,而不是只按机房所在地设置。跨系统排查时要明确日志使用的是 UTC 还是本地时间;时区设置不会替代时间同步服务。
如果使用 DHCP,确认租约、网关和 DNS 符合预期。若使用静态地址,先通过控制台确认地址、前缀长度、网关和 DNS,再应用变更。PowerShell 设置静态网络可能中断当前管理连接;不同网卡名称和地址规划也不相同,因此先核对网卡:
Get-NetAdapter
Get-NetIPConfiguration
不要直接复制不匹配当前环境的 IP 命令。网络变更应在控制台可用、参数已复核且有回滚记录的条件下进行。应用后检查地址、默认路由和 DNS 解析;若远程连接中断,应从控制台恢复到变更前参数。
通过 Sconfig 的更新选项,或组织已批准的补丁管理平台安装安全和质量更新。补丁是否需要重启,应以安装结果及系统提示为准。不要为了减少操作次数长期跳过安全更新,也不要在未确认维护窗口和业务影响时自动重启生产服务器。
重启后检查操作系统版本、更新状态和关键服务:
Get-ComputerInfo |
    Select-Object WindowsProductName, OsBuildNumber

Get-Service |
    Where-Object Status -eq "Stopped" |
    Select-Object -First 20 Name, DisplayName, StartType
第二条命令只用于查看已停止的服务,不能单凭“服务已停止”判断异常:按需启动的服务、尚未使用的功能和正常的触发启动服务也可能处于停止状态。应将结果与实际角色和应用要求比对,而不是批量启动所有服务。
补丁安装失败时,先记录错误代码、更新时间和重启状态,再按系统版本和组织的更新流程处理。不要用删除更新组件目录、关闭更新服务等方式作为常规修复手段;这类操作可能影响更新回滚和后续修补。
先盘点系统当前已安装内容,再逐项确认哪些组件是业务必需的:
Get-WindowsFeature |
    Where-Object InstallState -eq "Installed" |
    Select-Object Name, DisplayName, InstallState
如果需要安装某项角色或功能,先确认其名称、依赖和重启要求:
Get-WindowsFeature -Name Web-Server
确认适用后再安装。例如,只有服务器确实承载 IIS 网站时才考虑安装 Web Server 角色:
Install-WindowsFeature -Name Web-Server
不要把示例命令当成所有业务的通用部署步骤。安装角色可能引入额外服务、端口和维护要求;安装前应评估与现有应用的兼容性,并按业务需要补充经过确认的管理工具。执行后检查安装结果:
Get-WindowsFeature -Name Web-Server
Core 的维护优势来自依赖少、变更范围小,而不是“安装项越少越安全”。如果某个监控、备份或安全代理是生产环境要求,应纳入最小可用清单,不应为了精简而移除。
先决定远程管理方式,再只开放相应的管理入口。使用 PowerShell Remoting 前,可以在服务器上启用远程管理:
Enable-PSRemoting -Force
该操作会配置 WinRM 服务及相应防火墙规则。具体规则和适用网络配置应在执行后检查:
Get-Service WinRM
Get-NetFirewallRule |
    Where-Object Name -Like "WINRM-*" |
    Select-Object Name, Enabled, Profile, Direction, Action
在域环境中,优先按组织的域策略和管理网络控制访问。工作组环境的身份验证和信任配置不同,不能假定域环境的连接方式可直接照搬。WinRM 的 HTTP 管理端口不应直接暴露给不受信任的公网;需要跨不可信网络管理时,应按组织安全标准配置加密、身份验证和网络边界,不要仅靠“端口改成非默认值”代替安全控制。
若必须限制来源地址,应先确认目标防火墙规则的名称、配置存储和当前作用范围,再在维护窗口内修改;不同语言版本和策略来源可能导致规则显示名称不同。修改前导出防火墙策略并确认控制台可用。不要未经检查就对整组远程管理规则批量覆盖来源地址,因为这可能影响其他管理工具或策略下发。
远程桌面不是 Core 的必选管理入口。若确实需要使用,先在组织策略中启用,再限制来源并验证实际规则;不要为了“方便连接”开放到所有地址。管理端口是否可达,需同时检查 Windows 防火墙、云平台安全组或机房网络 ACL,以及服务器本机的监听状态。
在防火墙调整前,导出现有策略并保存到安全位置。示例:
New-Item -ItemType Directory -Path "C:\AdminBackup" -Force
netsh advfirewall export "C:\AdminBackup\firewall-before.wfw"
该文件仅是本机策略备份之一;若服务器盘损坏或系统无法启动,应有独立位置的备份和控制台恢复方案。不要在尚未确认备份可读取时覆盖现有文件。
检查当前防火墙配置和入站规则,确认业务端口与管理端口分别由什么规则控制:
Get-NetFirewallProfile |
    Select-Object Name, Enabled, DefaultInboundAction, DefaultOutboundAction

Get-NetFirewallRule -Enabled True -Direction Inbound |
    Select-Object DisplayName, Profile, Action
入站默认策略通常应按组织基线设置为阻止,再明确放行业务实际需要的端口和来源。应用端口应按服务类型、监听地址、调用方网段和变更流程逐项核对;不能把某个端口号套用到所有服务器。云平台或机房侧的访问控制也要同步核验,避免本机规则正确但外层仍向公网开放。
若要调整现有规则,先记录规则名称、当前启用状态和来源范围。一次只改一类规则,应用后从管理端验证连接,再继续下一项。发生连接中断时,不要在失联状态下继续叠加规则;应通过控制台恢复,并在必要时按组织流程导入备份策略。导入防火墙备份可能覆盖当前规则,执行前须确认影响范围。
最小化安装并不意味着不安装管理所需组件。根据业务要求,确认并记录以下项目:
每新增一个组件,都要回答三个问题:它解决什么生产需求、需要哪些权限或网络入口、由谁负责更新和故障处理。没有明确责任人的组件,很容易成为后续维护成本来源。
基础配置完成后,不要只凭“能登录”判断上线成功。至少验证主机身份、网络、远程管理、补丁、角色、防火墙和恢复能力。
| 验证项目 | 检查方式 | 合格条件 |
|---|---|---|
| 主机名与系统版本 | hostname、Get-ComputerInfo | 与资产记录和部署计划一致 |
| 网络与 DNS | Get-NetIPConfiguration、Resolve-DnsName | 地址、网关、DNS 符合预期,业务依赖名称可解析 |
| 时间与时区 | Get-TimeZone、检查系统时间同步状态 | 符合组织统一时间规范,日志时间可正确关联 |
| 远程管理 | 从获准管理端建立会话 | 仅允许预期的管理路径和来源访问 |
| 防火墙 | 检查本机规则,并核对外层 ACL | 业务与管理所需流量可达,不需要的入站流量被限制 |
| 角色与服务 | Get-WindowsFeature、核对服务清单 | 仅安装经确认的角色,关键服务运行正常 |
| 更新与重启 | 检查更新记录和重启提示 | 补丁状态可追溯,没有未处理的重启要求 |
| 备份与告警 | 在备份和监控平台核对记录 | 备份任务、告警链路和恢复责任人明确 |
可通过 PowerShell 验证 DNS 和远程会话。例如,先验证业务依赖的主机名能否解析:
Resolve-DnsName "service.example.internal"
再从获准的管理端尝试连接。目标名称、域名和管理方式需按实际环境替换。DNS 解析成功不代表应用端口可达;端口测试也不代表应用已正常工作。上线前还要从业务调用方执行一次真实的应用层健康检查。
如果服务器通过 Windows Admin Center 或组织管理平台管理,应从管理端完成一次实际连接,并确认所需网卡、证书和权限没有依赖临时配置。若只能通过单一管理员账号登录,应在正式上线前补齐账号管理和紧急访问流程,避免该账号失效后无人能恢复。
按由外到内的顺序检查:
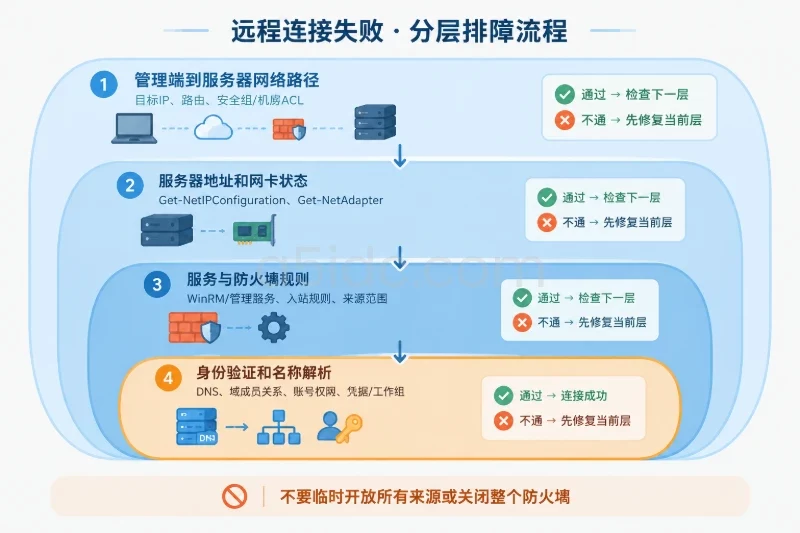
Get-NetIPConfiguration、Get-NetAdapter,确认地址、网关和网卡状态。不要通过临时开放所有来源、关闭整个防火墙来“验证是不是防火墙问题”。如果确需短时测试,必须限定维护窗口、来源地址和端口,并在测试后恢复原策略、再次验证。
先记录命令输出、事件日志、系统版本和失败时间,确认是否有待处理重启、磁盘空间不足或更新源不可达。角色安装失败时,用 Get-WindowsFeature 确认实际安装状态,避免在不清楚当前状态时重复执行可能改变配置的操作。
若安装的是非必需组件,且服务尚未上线,可按变更流程移除并验证依赖;如果组件已被应用使用,不要直接卸载。先备份配置和业务数据,在测试环境确认卸载影响,再安排维护窗口。卸载角色可能导致依赖服务无法启动,必要时应恢复系统镜像或重新部署,而不是反复尝试不明来源的修复命令。
查看应用安装日志和厂商兼容性要求,区分是缺少受支持的运行库、管理工具,还是程序确实依赖图形界面组件。只补装经确认的依赖,并重新验证服务启动、日志和业务请求。若应用不支持 Core,不应通过移除安全组件或修改系统文件来绕过限制;应选择受支持的部署形态,并将变更纳入镜像和资产记录。
网络变更前,保存当前 IP、前缀、网关、DNS、网卡名称和配置方式;防火墙变更前导出策略,并记录具体改动。将配置备份保存到本机以外的位置,同时确认控制台可访问。快照或镜像可作为额外恢复手段,但应确认其创建时机和恢复影响。
如果新网络配置导致远程失联,从控制台恢复先前记录的地址、路由和 DNS,再检查管理端连通性。如果防火墙规则误阻断管理流量,优先从控制台恢复被修改的规则。只有在确认备份与目标策略匹配后才导入防火墙文件,因为导入可能覆盖当前配置;恢复后应重新核对业务端口、管理来源和外层 ACL。
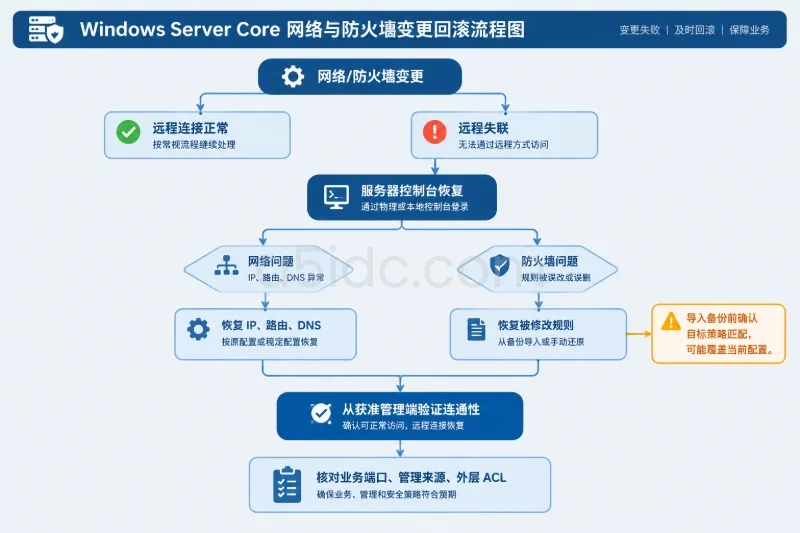
系统补丁或角色安装前,应具备经验证的系统备份和数据备份,并明确由谁判断是否回退。遇到更新后业务异常,先确认异常与更新的时间关系、受影响服务和应用日志,再依据组织补丁流程决定卸载、还原或重新部署。不要在没有数据备份的情况下回退涉及数据库或应用数据格式变化的系统。
对香港服务器而言,地理位置不会改变 Windows Server Core 的基本命令,但可能影响控制台访问、管理端到服务器的网络路径及故障处理时效。上线前确认带外控制台在实际故障场景下可用,避免把远程管理连接当成唯一恢复手段。
满足这些条件后,Windows Server Core 才算达到可运维的最小可用状态。后续维护成本主要取决于变更是否可追溯、补丁是否有节奏、备份是否能恢复,以及每个新增组件是否有明确责任人;仅仅少装几个功能,并不足以形成长期可维护的部署。