香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


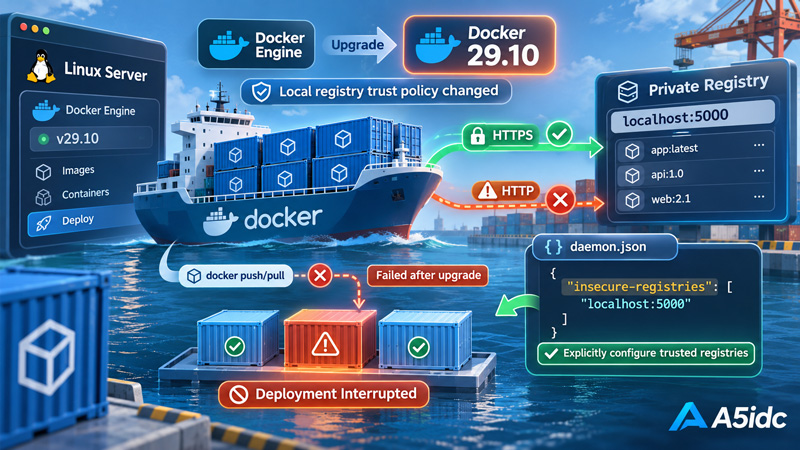
Docker升级完成,容器服务看起来一切正常,但当开发人员重新构建镜像,或者自动化部署系统尝试拉取内部镜像时,却突然出现连接错误。
问题可能不在网络,也不在镜像仓库本身,而是Docker对本地Registry的信任规则发生了变化。
11月17日,Docker官方于11月16日正式发布Docker Engine 29.10.0,并在发行说明中专门标注了一项可能破坏现有部署兼容性的调整:当管理员明确配置了insecure-registries时,Docker将不再自动把本地回环地址视为不安全镜像仓库的例外。
受影响的地址范围包括IPv4的127.0.0.0/8和IPv6的::1/128。
这意味着,一些此前能够正常访问localhost:5000等本地私有镜像仓库的服务器,在升级后可能无法继续执行docker pull或docker push。
值得注意的是,这不是Docker全面禁止本地HTTP镜像仓库,也不是所有升级至29.10的服务器都会遇到问题。
真正决定是否受到影响的,是Docker守护进程此前如何配置镜像仓库信任规则。
对于使用私有Registry、Docker Compose、自动化构建和持续集成部署的企业来说,这种看似细微的配置变化,可能直接影响镜像交付流程。
要理解此次变化,需要先了解Docker长期以来对本地镜像仓库的一项特殊处理。
Docker默认希望镜像仓库通过HTTPS提供服务,并使用受信任的TLS证书验证连接。
但在开发、测试和部分内部部署环境中,管理员可能会使用没有配置HTTPS的私有Registry。
例如,在本机运行一个监听5000端口的Registry,通过以下地址存放镜像:
localhost:5000
这类仓库通常只供本机或受控环境访问,因此Docker长期以来会自动将回环地址视为允许不安全连接的镜像仓库。
也就是说,即使管理员没有专门添加localhost:5000,Docker仍可能允许通过HTTP访问本地Registry。
但Docker Engine 29.10调整了这一逻辑。
根据官方发行说明,如果用户没有设置insecure-registries,Docker仍然保留对本地回环地址的默认例外。
如果用户已经明确配置了insecure-registries,无论是通过daemon.json,还是通过--insecure-registry启动参数,Docker就不再自动追加回环地址范围。
这意味着管理员明确指定的信任配置,将成为决定哪些不安全仓库可以访问的依据。
举例来说,某台服务器此前已经配置了一个内部镜像仓库:
{
  "insecure-registries": [
    "192.168.10.20:5000"
  ]
}在旧版本Docker中,即使这个列表没有包含localhost:5000,本地回环仓库仍然可能因为默认例外而正常工作。
升级至29.10后,如果需要访问的本地HTTP仓库没有被明确列入允许范围,相关拉取和推送操作就可能失败。
但如果配置文件中完全没有insecure-registries这一项,默认回环例外仍然存在。
A5数据分析,此次变化的重点并不是禁止某类镜像仓库,而是改变了默认规则与用户自定义配置之间的关系。
过去,Docker会在用户指定的不安全仓库之外自动附加本地地址范围。现在,一旦管理员主动配置这项功能,就需要对允许的范围承担更明确的管理责任。
此次更新还有一个特别容易被忽视的细节。
Docker官方明确指出,在29.10中,以下配置已经具备特殊含义:
{
  "insecure-registries": []
}
对于部分管理员来说,空数组可能只表示当前没有额外需要配置的不安全镜像仓库。
但在新版本中,它意味着明确禁用默认的不安全镜像仓库例外。
这与完全不写insecure-registries的结果不同。
如果配置文件不包含该字段,Docker仍然会按照默认逻辑处理本地回环仓库。
如果该字段存在,并且值为空数组,Docker就会认为管理员已经明确指定不允许任何默认的不安全仓库例外。
这种区别在自动化环境中尤其值得注意。
一些服务器管理脚本、配置模板或自动部署工具,可能习惯在生成daemon.json时写入完整字段,即使其中没有任何实际地址。
例如,配置管理工具为了保持不同服务器参数一致,会统一生成:
"insecure-registries": []
在旧版本中,这样的空列表与默认回环规则可能同时存在。
但升级后,空列表开始明确覆盖默认例外,导致此前能够通过HTTP访问的本地Registry不再被自动允许。
从Docker的设计角度来看,这样的行为更加符合显式配置原则。
管理员既然已经设置了允许范围,Docker就不应当在没有明确告知的情况下,继续添加额外的例外地址。
但对于长期依赖旧默认行为的部署环境来说,这种变化就可能构成升级兼容问题。
A5数据注意到,这也是为什么服务器软件升级后出现故障时,不能只检查程序版本和运行状态,还需要比较新旧版本对配置文件的解释方式。
有时配置文件一个字符都没有改变,软件升级之后的实际行为却已经不同。
对于使用HTTP私有镜像仓库的Docker服务器,比较典型的问题是原本正常的镜像拉取或推送开始失败。
例如,服务器使用以下镜像地址:
localhost:5000/myapp:latest
升级之前,管理员可以正常执行:
docker pull localhost:5000/myapp:latest升级后,Docker可能尝试按照安全镜像仓库的方式建立HTTPS连接。
如果Registry实际上只提供HTTP服务,就可能出现类似错误:
http: server gave HTTP response to HTTPS client如果仓库使用HTTPS,但证书没有被Docker信任,也可能出现证书验证失败,例如:
x509: certificate signed by unknown authority需要说明,这些属于常见的镜像仓库协议或证书错误示例,并不代表所有Docker 29.10兼容问题都会产生完全相同的报错。
具体错误还可能受到仓库实现、网络代理、证书配置和镜像存储后端影响。
更重要的是,不能看到HTTPS相关错误,就立即认定一定由29.10此次调整引起。
如果私有Registry本身停止运行、端口未监听、域名解析异常,或者TLS证书确实过期,也可能出现镜像访问失败。
因此,排查时需要把Docker版本变化与镜像仓库自身故障区分开来。
对于已经运行的容器,情况也需要单独判断。
此次改变的是Docker守护进程连接镜像仓库时的信任规则,并不是主动删除本地已经保存的镜像。
如果容器已经正常运行,并且不需要立即重新拉取镜像,通常不会仅因为这项规则变化就自动停止。
但当部署系统需要更新镜像、重新创建容器,或者某台新服务器首次拉取镜像时,问题就可能显现出来。
这意味着故障不一定在升级完成后立即发生,也可能等到下一次发布任务才被发现。
从安全角度看,Docker镜像仓库并不是普通的文件下载地址。
容器镜像可能包含应用程序、运行环境、系统依赖以及部署所需的其他文件。
如果镜像在传输过程中被替换,或者客户端连接到了错误的仓库,就可能影响后续部署结果。
Docker通常通过HTTPS和证书验证,确认客户端连接的是预期的Registry,并保护传输过程中的数据及认证信息。
而不安全镜像仓库配置允许Docker与没有TLS保护,或者TLS证书无法被正常验证的Registry通信。
这种能力在本地开发和隔离测试环境中具有便利性,但也会降低对应连接的安全保障。
尤其在企业环境中,如果管理员将整个较大的网络地址范围配置为不安全仓库,就可能让更多本应执行证书验证的连接进入例外范围。
Docker此次调整,使用户明确配置的范围更加具有约束力。
例如,管理员只允许访问192.168.10.20:5000,就不应当因为Docker的默认行为,又自动拥有其他未明确声明的不安全仓库例外。
从Moby项目的相关代码变更说明来看,过去Docker会无条件附加回环地址。此次修改的目标,就是在用户已经提供配置时,不再自动增加默认条目。
这让管理员能够通过空数组明确禁用默认例外,也让自定义配置更容易进行安全审计。
需要注意,Docker此前也曾修复与不安全镜像仓库及DNS解析相关的安全问题。
例如,Docker Engine 29.8.2修复了一项高危问题:在特定恶意DNS响应条件下,镜像仓库地址可能被错误识别为不安全连接,进而导致TLS验证被绕过或允许HTTP回退。
但不能据此直接认定29.10此次配置行为调整就是对同一个漏洞的再次修复。
两个变化都涉及不安全Registry的处理逻辑,但对应的代码调整和安全影响需要分别看待。
A5数据分析,这次更新反映出Docker正在让镜像仓库连接策略更加明确。
对于需要安全管理的生产环境,减少隐含的信任例外,可以让配置更接近管理员真正希望执行的访问控制策略。
如果企业准备升级Docker Engine 29.10,最值得提前检查的是Docker守护进程的实际配置。
首先,可以确认当前版本:
docker version这条命令可以分别查看Docker客户端与服务器端的版本。
此次变更发生在Docker Engine的守护进程行为中,因此不能只看客户端版本,还需要确认实际连接的Docker Server版本。
接下来,可以查看当前Docker识别的不安全镜像仓库列表:
docker info输出中的Insecure Registries部分,可以帮助管理员了解Docker守护进程当前采用的相关配置。
在常见的Linux安装环境中,还可以检查:
/etc/docker/daemon.json
但要注意,这只是原生Linux Docker Engine的默认配置路径。
如果服务使用自定义配置文件、Rootless Docker或Docker Desktop,实际位置可能不同。
部分环境还会通过systemd服务启动参数设置--insecure-registry,因此不能只检查daemon.json就认定已经掌握全部配置。
排查时需要特别关注三个问题。
第一,配置文件中是否存在insecure-registries字段。
第二,字段是否包含实际需要访问的本地Registry地址。
第三,镜像仓库使用的是HTTP,还是采用了受信任或自签发证书的HTTPS。
如果仓库已经使用正常的HTTPS,而且证书链能够被Docker验证,那么通常不需要通过不安全仓库例外来解决连接问题。
如果仓库使用的是本地HTTP,且当前配置已经显式声明了其他不安全Registry,就应当检查本地仓库地址是否遗漏。
此外,还需要确认Docker实际运行在哪台主机上。
localhost始终是相对于发起连接的主机网络环境而言的。
如果开发人员通过本地Docker客户端连接远程Docker Engine,那么远程守护进程访问的localhost,并不是开发人员电脑上的本地服务。
因此,即使镜像地址相同,不同部署架构下的连接结果也可能不同。
Docker官方给出了两种主要处理方向。
第一种,也是更推荐的长期方案,是为私有Registry配置有效的HTTPS,并让Docker信任对应证书。
如果企业使用内部证书颁发机构,可以将相应CA证书配置到Docker守护进程的信任目录。
在原生Linux环境中,Docker可以通过类似下面的目录识别Registry专用CA证书:
/etc/docker/certs.d/registry.example.com:5000/ca.crt
这里的registry.example.com:5000只是示例,应替换成实际使用的仓库主机名和端口。
证书还需要与实际访问地址匹配,不能仅仅复制一个无关的证书文件就认为TLS验证问题已经解决。
采用受信任TLS的好处,是不必为了访问私有仓库而关闭对应连接的证书验证。
对于跨服务器、跨机房访问的企业镜像仓库,这种方式通常更加适合长期生产部署。
第二种方案,是在明确了解风险的前提下,为确实需要使用HTTP的本地仓库添加具体例外。
例如,某台服务器仅需要访问本机5000端口的HTTP Registry,可以采用如下配置:
{
  "insecure-registries": [
    "localhost:5000"
  ]
}
这只是展示相关字段的示例。
实际修改时,必须保留daemon.json原有的其他配置项,不能直接用这一段覆盖整个文件。
如果服务器已经配置了其他私有Registry,也应当在确认业务需要后保留必要条目。
对于安全要求较高的生产环境,不建议为了快速恢复访问,就直接把整个内网网段或所有回环地址加入不安全仓库列表。
明确添加单个仓库地址,比无差别放宽信任范围更容易维护。
修改配置前,可以使用Docker官方提供的配置校验能力检查JSON和守护进程参数是否合法:
sudo dockerd --validate --config-file=/etc/docker/daemon.json通过校验后,还需要根据实际服务配置进行加载或重启,并验证新配置是否生效。
需要注意,Docker守护进程的重新加载与重启并不是完全相同的操作。配置变更是否支持动态加载,应以对应版本和实际启动方式为准。
对于运行生产容器的服务器,不建议在没有安排维护窗口的情况下直接重启Docker服务,因为这可能影响正在运行的业务。
完成调整后,可以先对指定的私有仓库执行测试拉取和推送,再恢复正常部署任务。
如果服务还使用BuildKit、Buildx或者其他独立管理的镜像构建组件,也应当分别核查相应组件的Registry配置。
Docker Engine配置恢复正常,并不必然意味着所有独立构建环境都采用完全相同的镜像仓库信任规则。
对于普通开发者来说,本地Registry可能只是一个存放测试镜像的工具。
但在企业部署环境中,私有Registry往往属于整个软件交付流程的重要基础设施。
开发人员提交代码后,持续集成平台可能自动构建镜像,并将其推送到内部仓库。
测试服务器再从仓库拉取新镜像,完成自动化验证。
如果测试通过,生产环境可能继续使用同一套Registry或相关镜像复制机制部署业务。
在这种流程中,Registry一旦不可访问,就可能直接中断镜像交付。
值得关注的是,这种问题有时不会影响当前正在运行的应用。
原有容器仍然正常,网站也没有出现明显异常,但新的镜像无法发布。
直到需要修复漏洞、更新程序或扩展服务器时,运维人员才会发现自动化部署失败。
因此,镜像仓库故障不仅影响开发效率,还可能影响安全补丁的交付时间。
例如,企业已经修复了某个Web应用漏洞,并成功生成新的容器镜像,但如果生产服务器无法拉取该镜像,安全更新就不能按计划部署。
不过,这不意味着Docker 29.10本身存在新的远程安全漏洞。
此次变化属于官方明确说明的配置兼容性调整,具体是否影响部署取决于企业已有配置。
A5数据注意到,私有镜像仓库经常被当作开发工具的一部分,缺少与数据库、备份系统和生产服务器同等程度的运维管理。
但随着容器化部署普及,Registry已经逐渐成为重要的软件供应链基础设施。
它的可用性、身份认证、TLS证书以及镜像访问权限,都可能直接影响企业的业务交付能力。
对于使用Docker的海外服务器、云主机和独立服务器用户,这次更新不需要一概采取相同措施。
如果服务器只从Docker Hub或其他使用有效HTTPS证书的公共Registry拉取镜像,通常不会因为此次本地回环地址规则变化而受到直接影响。
如果用户仅运行已有容器,没有本地HTTP Registry,也不需要因为29.10发布就额外添加insecure-registries。
如果使用的是本地Registry,但从未明确配置不安全镜像仓库列表,Docker仍然保留默认回环例外。
真正需要重点检查的,是已经设置自定义不安全Registry列表,同时又依赖本地HTTP或不受信任TLS仓库的环境。
此外,还有一类情况值得关注。
部分企业使用服务器管理面板、自动安装脚本或配置管理工具部署Docker,管理员可能并不知道安装程序已经写入了insecure-registries字段。
这类环境的潜在风险,在于旧配置可能长期没有调整,直到Docker升级后才暴露出与新规则不兼容的问题。
因此,对于批量管理服务器的IDC运营商,可以在升级前对Docker守护进程配置进行一次检查。
如果企业同时管理多台运行Docker的服务器,也可以通过统一配置管理工具核对Registry地址,避免各节点采用不同的镜像信任规则。
但不建议在没有确认配置影响的情况下,批量为所有服务器添加不安全Registry例外。
对于实际使用HTTPS的仓库,正确处理TLS证书通常比关闭验证更加合理。
A5数据分析,这类升级兼容问题并不一定需要复杂的技术方案来解决。
关键是明确哪些服务器真正使用了本地私有Registry、它们采用何种连接协议,以及Docker守护进程当前如何解释相关配置。
只有确认实际部署方式,才能选择最小范围的调整。
Docker Engine 29.10.0还包含其他功能与修复,包括Engine API规范向OpenAPI 3.2迁移、部分镜像处理改进、BuildKit和runc组件更新等。
但对于私有镜像仓库用户来说,最需要优先关注的仍然是此次本地回环地址信任规则变化。
它并没有取消Docker对本地开发环境的支持,也没有全面禁止使用HTTP Registry。
真正改变的是,当管理员已经明确指定不安全仓库范围时,Docker不再自动增加本地回环地址例外。
这种设计让配置更具确定性,也使管理员可以通过空数组明确禁止所有默认不安全仓库例外。
不过,行为更加明确的同时,也要求运维人员更加了解自己使用的配置。
对于已经运行多年的服务器,一些默认行为可能早已被部署脚本、自动化工具和内部业务流程所依赖。
当软件版本更新,原本没有写入配置文件的隐含规则发生改变,就可能产生难以预料的兼容问题。
从A5数据关注的服务器运维和容器部署实践来看,此次更新再次提醒企业,升级Docker不能只检查容器能否正常启动。
镜像仓库连接、自动化构建、CI/CD发布、证书验证和私有镜像拉取,都应该进入升级前的验证范围。
特别是对于依赖自动发布的网站和企业应用,镜像仓库能否正常工作,直接关系到后续程序更新和故障恢复的效率。
截至11月17日,Docker官方已经明确公布了触发这一兼容变化的条件和处理办法,没有依据认为所有使用Docker 29.10的服务器都会出现镜像拉取失败。
对受到影响的用户而言,解决问题通常不需要回退整个Docker版本,而是重新检查本地Registry的TLS配置与信任规则,并按实际需要调整。
这次变化最值得关注的地方,不是Docker不再信任localhost,而是当管理员主动声明信任范围时,Docker开始更加严格地按照这份声明执行。
随着容器技术越来越深入生产业务,明确、可验证且范围合理的镜像仓库信任配置,将成为比依赖历史默认行为更加可靠的运维方式。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/10035.html