香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在马来西亚地域的 Ubuntu LTS 服务器上首次部署 RabbitMQ,验收目标不只是看到服务显示为 active (running),还应确认 AMQP 监听端口可用、应用用户能够进入指定虚拟主机,并完成一次“生产消息—消费消息—确认消息”的闭环。马来西亚机房不会改变 RabbitMQ 的安装方式,但云平台安全组、服务器防火墙、应用所在网络以及客户端到服务器的延迟,都会影响最终结果。
下面以单节点 RabbitMQ、Ubuntu 22.04/24.04 LTS 和系统 APT 软件源为例。该方案适合首次部署、功能验证和小规模应用接入;RabbitMQ 的具体版本由当前 Ubuntu 软件源决定,可先用命令确认,不把某个固定版本当作所有服务器的实际版本。
首次验证不需要搭建集群,但服务器应有足够的内存和稳定磁盘。RabbitMQ 会在内存、磁盘空间不足时触发流控或阻止部分写入,因此不能只关注 CPU。
| 项目 | 示例条件 | 说明 |
|---|---|---|
| 操作系统 | Ubuntu 22.04/24.04 LTS,64 位 | 便于使用系统服务和 APT 依赖 |
| 权限 | 具备 sudo 权限的用户 | 安装软件、管理服务和创建 RabbitMQ 用户需要 |
| 资源 | 测试环境可从 1~2 vCPU、2 GB 内存起步 | 实际容量取决于消息速率、消息大小和持久化要求 |
| 磁盘 | SSD,预留持续增长空间 | 消息堆积和日志都会消耗磁盘 |
| 网络 | 应用与 RabbitMQ 尽量使用同一私有网络 | 可减少公网暴露和跨地域延迟 |
| 时间 | 系统时间持续同步 | 便于比较日志时间和排查连接问题 |
| 部署模式 | 单节点 | 本文只验证首次运行,不包含集群和高可用配置 |
先检查系统信息:
cat /etc/os-release
uname -m
free -h
df -h /
timedatectl
如果服务器的系统时间已经按团队规范使用 UTC,不必为了“马来西亚服务器”强行改成当地时间。若需要让系统日志直接显示吉隆坡时间,可以在确认没有现有时间规范的前提下执行:
sudo timedatectl set-timezone Asia/Kuala_Lumpur
timedatectl
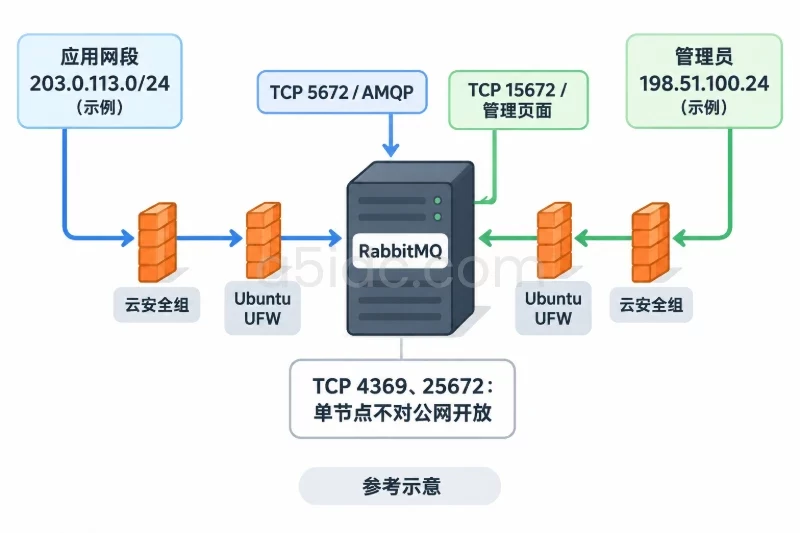
RabbitMQ 的消息协议端口和管理页面端口不是同一个端口。应用连接消息代理通常使用 5672,浏览器访问管理页面使用 15672。
| 端口 | 用途 | 建议开放范围 |
|---|---|---|
| TCP 5672 | AMQP 消息连接 | 仅应用服务器、办公出口或指定私有网段 |
| TCP 15672 | Management 管理页面和 HTTP API | 仅管理员固定公网 IP 或管理网段 |
| TCP 4369 | Erlang 端口映射服务 | 单节点不对公网开放 |
| TCP 25672 | RabbitMQ 节点间通信 | 单节点不对公网开放,集群时再按节点间网络配置 |
如果发送端和 RabbitMQ 在同一台马来西亚服务器上,首次验证可以使用 127.0.0.1:5672,不需要把 5672 暴露到公网。若应用位于另一台服务器,应优先使用云平台提供的私有 IP 或 VPC 网络,并同时检查云安全组和服务器本机防火墙。
RabbitMQ的运行资源也可结合业务节点的区域与消息数据规模安排。A5idc数据在马来西亚吉隆坡提供物理服务器,涵盖至强E3、双路E5及双路EPYC等平台,内存从16GB至256GB,并有SSD或NVMe存储,网络线路按具体方案区分。这些资源可用于区域应用节点、消息服务及数据处理环境,为马来西亚业务部署提供硬件选择。
Ubuntu 的 rabbitmq-server 软件包会自动带上相应的 Erlang 运行依赖。安装前先刷新索引并查看候选版本:
sudo apt update
apt-cache policy rabbitmq-server
输出中的 Candidate 只是当前软件源提供的版本示例,实际结果会随 Ubuntu 版本和软件源更新而变化。如果业务明确要求某个 RabbitMQ 大版本,应在安装前按照对应版本的官方仓库要求进行版本规划,不要在已经运行的节点上随意混装多个来源的 Erlang 或 RabbitMQ 软件包。
sudo apt install -y rabbitmq-server
sudo systemctl enable --now rabbitmq-server
检查 systemd 状态:
sudo systemctl --no-pager --full status rabbitmq-server
正常情况下可以看到类似下面的状态信息:
Active: active (running)
状态页还可能显示进程号、启动时间和最近几行日志。仅看到服务处于运行状态还不够,继续执行 RabbitMQ 自带的诊断命令:
sudo rabbitmq-diagnostics ping
sudo rabbitmq-diagnostics server_version
sudo rabbitmq-diagnostics status
ping 成功表示 RabbitMQ 节点可以响应诊断请求;server_version 会返回实际安装的版本;status 可用于确认节点名称、运行时信息和当前状态。
检查消息监听器:
sudo rabbitmq-diagnostics listeners
首次安装且未启用管理插件时,通常至少应看到 AMQP 相关监听器,例如:
Interface: [::], port: 5672, protocol: amqp
监听器的具体格式会随 RabbitMQ 版本变化,但重点是确认 5672 处于监听状态。如果服务没有启动,先查看日志,不要直接重复安装:
sudo journalctl -u rabbitmq-server -n 100 --no-pager
常见原因包括主机名无法解析、软件包依赖异常、磁盘空间不足或已有配置文件格式不兼容。可以同时确认主机名解析结果:
hostname
hostname -f
getent hosts "$(hostname)"
RabbitMQ 的主要配置文件通常位于:
/etc/rabbitmq/rabbitmq.conf
首次部署可以先使用默认配置,不必为了验证消息收发而修改文件。需要理解的几个配置对象如下:
| 配置或对象 | 示例 | 作用 |
|---|---|---|
| AMQP 监听端口 | 5672 | 应用建立消息连接的端口 |
| 管理端口 | 15672 | Management 页面和 HTTP API 使用 |
| 虚拟主机 | app_vhost | 将应用资源和权限隔离在独立命名空间 |
| 用户 | app_user | 应用登录 RabbitMQ 的身份 |
| 队列 | demo.queue | 暂存待消费的消息 |
| 持久化属性 | 队列 durable、消息 delivery_mode=2 | 降低重启时丢失已写入消息的风险 |
durable 队列和持久化消息并不等于完整的业务可靠性保障。生产环境还应配合发布确认、消费者确认、合理的队列类型、磁盘监控和备份策略。首次部署阶段先验证连接和收发链路即可。
RabbitMQ 安装后可能带有 guest 用户。出于安全限制,guest 通常只允许从本机连接,不适合直接作为远程应用账号。应为业务创建独立用户,并把权限限制在一个虚拟主机内。
先创建一个用于测试的虚拟主机:
sudo rabbitmqctl add_vhost app_vhost
再创建应用用户。下面的写法不会把明文密码直接写进命令历史,但密码会在执行 rabbitmqctl 的短时间内作为进程参数传递,正式环境仍应优先使用密码管理工具或受控的密钥注入方式。
read -r -s -p "请输入 app_user 密码: " APP_PASS
printf '\n'
[ -n "$APP_PASS" ] || { echo "密码不能为空"; exit 1; }

sudo rabbitmqctl add_user app_user "$APP_PASS"
unset APP_PASS
为首次验证授予该用户在 app_vhost 中的完整权限:
sudo rabbitmqctl set_permissions -p app_vhost app_user ".*" ".*" ".*"
这三个正则表达式依次对应:
configure:声明或配置交换机、队列等资源的权限;write:向交换机发布消息的权限;read:从队列获取或消费消息的权限。这里使用 .* 是为了减少首次验证时的权限干扰。应用确定队列和交换机命名规则后,可以改为更窄的正则表达式,避免一个账号访问同一虚拟主机中的全部资源。
检查创建结果:
sudo rabbitmqctl list_vhosts
sudo rabbitmqctl list_users
sudo rabbitmqctl list_permissions -p app_vhost
如果提示用户已经存在,不要重复执行 add_user。可以确认用户名称后修改密码:
read -r -s -p "请输入新的 app_user 密码: " APP_PASS
printf '\n'
sudo rabbitmqctl change_password app_user "$APP_PASS"
unset APP_PASS
需要通过浏览器观察连接、队列和消息状态时,启用 RabbitMQ Management 插件:
sudo rabbitmq-plugins enable rabbitmq_management
sudo rabbitmq-diagnostics listeners
为了避免应用账号获得管理员权限,可以另外创建一个只用于管理页面的账号:
read -r -s -p "请输入 rmq_admin 密码: " ADMIN_PASS
printf '\n'
[ -n "$ADMIN_PASS" ] || { echo "密码不能为空"; exit 1; }

sudo rabbitmqctl add_user rmq_admin "$ADMIN_PASS"
sudo rabbitmqctl set_user_tags rmq_admin administrator
unset ADMIN_PASS
在浏览器访问:
http://服务器公网IP:15672
使用 rmq_admin 登录。管理页面能够打开,说明 HTTP 管理服务和对应端口可达,但这还不能证明 AMQP 应用连接一定正常;消息端口仍需要单独测试。
云平台安全组和 Ubuntu 本机防火墙是两层独立控制。即使 ss 显示端口正在监听,如果云安全组拒绝了连接,远程客户端仍然无法访问;反过来也一样。
先检查本机是否使用 UFW:
sudo ufw status verbose
如果应用服务器的地址段是 203.0.113.0/24,管理员固定公网 IP 是 198.51.100.24,可以按实际值替换下面的变量:
APP_CIDR="203.0.113.0/24"
ADMIN_IP="198.51.100.24"
只允许应用网段访问 AMQP,只允许管理员地址访问管理页面:
sudo ufw allow from "$APP_CIDR" to any port 5672 proto tcp
sudo ufw allow from "$ADMIN_IP" to any port 15672 proto tcp
sudo ufw status numbered
如果 UFW 原本未启用,启用前必须先确认 SSH 规则存在,并确保能够通过云平台控制台恢复访问。不要在没有 SSH 放行规则的情况下直接启用默认拒绝入站策略:
sudo ufw allow OpenSSH
sudo ufw status numbered
# 确认规则无误且具备控制台恢复手段后,再按实际策略启用
sudo ufw enable
云安全组也应按同样原则设置:
从远程应用服务器或管理电脑测试端口:
nc -vz 服务器IP 5672
nc -vz 服务器IP 15672
管理端口也可以使用 HTTP 请求测试:
curl -I http://服务器IP:15672
不同结果代表的范围不同:
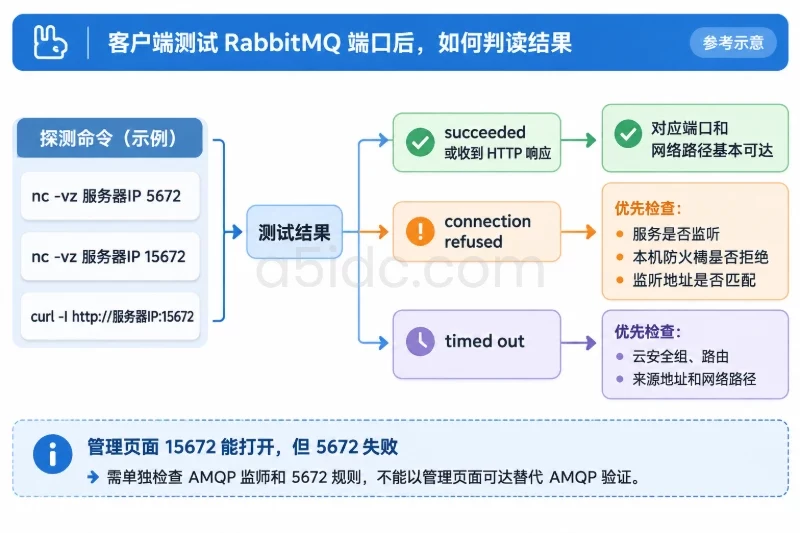
succeeded 或收到 HTTP 响应:说明网络路径和对应端口基本可达;connection refused:通常是服务未监听、本机防火墙拒绝或监听地址不匹配;timed out:优先检查云安全组、路由、来源地址和运营商网络路径;5672 失败:不能只修复 15672,需要单独检查 AMQP 监听和规则。如果 RabbitMQ 和测试脚本运行在同一台服务器上,把主机地址设为 127.0.0.1,可以先绕过公网访问问题,确认软件和账号本身没有错误。
仅使用 rabbitmq-diagnostics 只能证明节点健康,不能证明应用能够声明队列、发布消息和消费消息。下面使用 Python 的 pika 客户端进行一次完整验证。
sudo apt install -y python3 python3-venv
mkdir -p "$HOME/rmq-check"
cd "$HOME/rmq-check"
python3 -m venv .venv
. .venv/bin/activate
python -m pip install --upgrade pip
python -m pip install pika
建立连接所需的环境变量。若脚本在另一台应用服务器运行,将 RABBITMQ_HOST 改为马来西亚服务器的私有 IP 或允许访问的公网 IP。
export RABBITMQ_HOST=127.0.0.1
export RABBITMQ_PORT=5672
export RABBITMQ_VHOST=app_vhost
export RABBITMQ_USER=app_user

read -r -s -p "请输入 app_user 密码: " RABBITMQ_PASSWORD
printf '\n'
export RABBITMQ_PASSWORD
每个终端会话都需要设置这些变量。不要把真实密码直接写入 Python 源文件,也不要把包含密码的环境变量输出到日志中。
创建 receive.py:
import os
import pika

HOST = os.environ.get("RABBITMQ_HOST", "127.0.0.1")
PORT = int(os.environ.get("RABBITMQ_PORT", "5672"))
VHOST = os.environ.get("RABBITMQ_VHOST", "app_vhost")
USER = os.environ["RABBITMQ_USER"]
PASSWORD = os.environ["RABBITMQ_PASSWORD"]
QUEUE = "demo.queue"

credentials = pika.PlainCredentials(USER, PASSWORD)
parameters = pika.ConnectionParameters(
    host=HOST,
    port=PORT,
    virtual_host=VHOST,
    credentials=credentials,
    heartbeat=60,
    connection_attempts=3,
    retry_delay=2,
)

connection = pika.BlockingConnection(parameters)
channel = connection.channel()

channel.queue_declare(queue=QUEUE, durable=True)
channel.basic_qos(prefetch_count=1)


def on_message(ch, method, properties, body):
    print(f"received: {body.decode('utf-8')}")
    ch.basic_ack(delivery_tag=method.delivery_tag)
    ch.stop_consuming()


channel.basic_consume(
    queue=QUEUE,
    on_message_callback=on_message,
    auto_ack=False,
)

print(f"waiting on queue: {QUEUE}")

try:
    channel.start_consuming()
finally:
    if not connection.is_closed:
        connection.close()
这个消费者使用手动确认。回调函数收到消息后执行 basic_ack,RabbitMQ 才会把该消息标记为已处理。若消费者在确认前断开,消息通常会重新进入可投递状态,这也是手动确认比自动确认更适合业务处理的原因之一。
创建 send.py:
import os
import pika

HOST = os.environ.get("RABBITMQ_HOST", "127.0.0.1")
PORT = int(os.environ.get("RABBITMQ_PORT", "5672"))
VHOST = os.environ.get("RABBITMQ_VHOST", "app_vhost")
USER = os.environ["RABBITMQ_USER"]
PASSWORD = os.environ["RABBITMQ_PASSWORD"]
QUEUE = "demo.queue"
BODY = "hello from Malaysia RabbitMQ"

credentials = pika.PlainCredentials(USER, PASSWORD)
parameters = pika.ConnectionParameters(
    host=HOST,
    port=PORT,
    virtual_host=VHOST,
    credentials=credentials,
    heartbeat=60,
    connection_attempts=3,
    retry_delay=2,
)

connection = pika.BlockingConnection(parameters)
channel = connection.channel()

channel.queue_declare(queue=QUEUE, durable=True)

# 开启发布确认,确认 RabbitMQ 已接收并处理本次发布
channel.confirm_delivery()

properties = pika.BasicProperties(
    delivery_mode=2,
    content_type="text/plain",
    content_encoding="utf-8",
)

channel.basic_publish(
    exchange="",
    routing_key=QUEUE,
    body=BODY.encode("utf-8"),
    properties=properties,
    mandatory=True,
)

print(f"published: {BODY}")
connection.close()
这里使用默认交换机,routing_key 直接填写队列名,因此消息会路由到 demo.queue。delivery_mode=2 表示将消息标记为持久化消息,队列本身也使用 durable=True。这两个设置适合做基础验证,但生产环境仍应根据业务要求配置发布确认、重试、幂等和死信处理。
终端一启动消费者:
cd "$HOME/rmq-check"
. .venv/bin/activate
python receive.py
预期会看到:
waiting on queue: demo.queue
保持该终端运行,在终端二设置相同的环境变量后执行生产者:
cd "$HOME/rmq-check"
. .venv/bin/activate
python send.py
预期输出类似:
published: hello from Malaysia RabbitMQ
回到终端一,应看到:
received: hello from Malaysia RabbitMQ
这一次测试同时验证了以下环节:
5672;app_user 的密码有效;app_vhost;demo.queue;在消费者等待消息时,另开终端执行:
sudo rabbitmqctl list_queues \
  -p app_vhost \
  name messages_ready messages_unacknowledged consumers
可能看到类似结果:
Timeout: 60.0 seconds ...
Listing queues for vhost app_vhost ...
name          messages_ready  messages_unacknowledged  consumers
demo.queue    0               0                        1
字段含义如下:
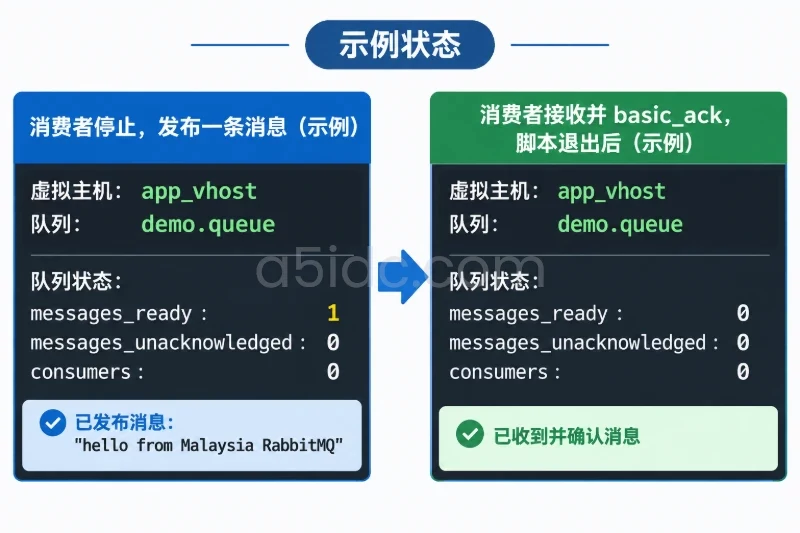
messages_ready:已经进入队列、等待投递的消息数量;messages_unacknowledged:已经投递给消费者但尚未确认的消息数量;consumers:当前连接到该队列的消费者数量。如果先停止消费者,再运行生产者,通常可以看到 messages_ready 增加;重新启动消费者后,消息应被取走并确认,最终 messages_ready 和 messages_unacknowledged 回到 0。示例输出只用于说明判断方式,实际字段排列和提示文字可能随 RabbitMQ 版本变化。
先在服务器本机检查:
sudo systemctl is-active rabbitmq-server
sudo rabbitmq-diagnostics listeners
sudo ss -lntp | grep -E ':(5672|15672)\b'
如果 5672 没有监听,继续查看服务日志:
sudo journalctl -u rabbitmq-server -n 100 --no-pager
如果本机使用 127.0.0.1:5672 可以连接,而远程地址超时,问题通常在云安全组、UFW、路由或监听地址,而不是 RabbitMQ 用户权限。
ACCESS_REFUSED这类错误通常与用户名、密码、虚拟主机或权限有关。依次检查:
sudo rabbitmqctl list_users
sudo rabbitmqctl list_vhosts
sudo rabbitmqctl list_permissions -p app_vhost
确认 Python 环境变量没有残留旧密码,且代码中的虚拟主机确实是:
app_vhost
如果用户已经存在但密码不确定,使用 change_password 重置。密码修改后需要重新设置对应的环境变量,再启动脚本。
vhost not foundRabbitMQ 的虚拟主机名称必须完全匹配,/、app_vhost 和 app-vhost 是三个不同的名称。使用下面的命令确认实际名称:
sudo rabbitmqctl list_vhosts
代码中的 RABBITMQ_VHOST 应与列表中的名称一致。创建队列时,用户也必须拥有该虚拟主机下的配置、写入和读取权限。
如果同名队列已经存在,但本次声明使用了不同的 durable、exclusive 或 auto_delete 参数,RabbitMQ 可能返回 PRECONDITION_FAILED。先查看当前队列:
sudo rabbitmqctl list_queues -p app_vhost name durable auto_delete consumers
测试环境可以删除并重新声明队列,但删除队列会丢弃其中尚未消费的消息,不能在生产环境无确认地执行。更稳妥的做法是让应用始终使用一致的队列参数,或使用一个新的测试队列名称。
先看队列计数:
sudo rabbitmqctl list_queues \
  -p app_vhost \
  name messages_ready messages_unacknowledged consumers
messages_ready 持续增加:生产者成功写入,但消费者未连接、队列名称不一致或消费者处理速度不足;messages_unacknowledged 增加:消费者已经收到消息,但尚未执行确认,可能卡在业务处理逻辑;consumers 为 0:没有活跃消费者;0:可能消息已被消费,也可能生产者和消费者使用了不同的虚拟主机或队列。同时确认生产者和消费者的 RABBITMQ_HOST、RABBITMQ_VHOST、用户名及队列名称一致。
查看磁盘和 RabbitMQ 状态:
df -h /
sudo rabbitmq-diagnostics status
sudo rabbitmq-diagnostics memory_breakdown
如果磁盘接近满载,先处理日志、临时文件和不需要的数据,并确认消息堆积是否达到业务预期。不要只通过降低磁盘阈值来掩盖空间不足。内存持续升高时,应检查消息大小、未确认消息数量、消费者速度和队列堆积情况,再决定是否扩容或调整业务处理方式。
当服务状态为运行中、5672 正常监听、应用用户能够进入 app_vhost,并且生产者发送的消息能被消费者接收和确认时,首次部署和消息收发验证就完成了。马来西亚服务器的地域因素主要体现在应用与消息代理之间的网络延迟、跨区流量和访问控制,不需要额外改变 RabbitMQ 的基本命令。
正式接入业务前,建议继续完成这些工作:
5672 和 15672 的来源地址;本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9998.html