香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


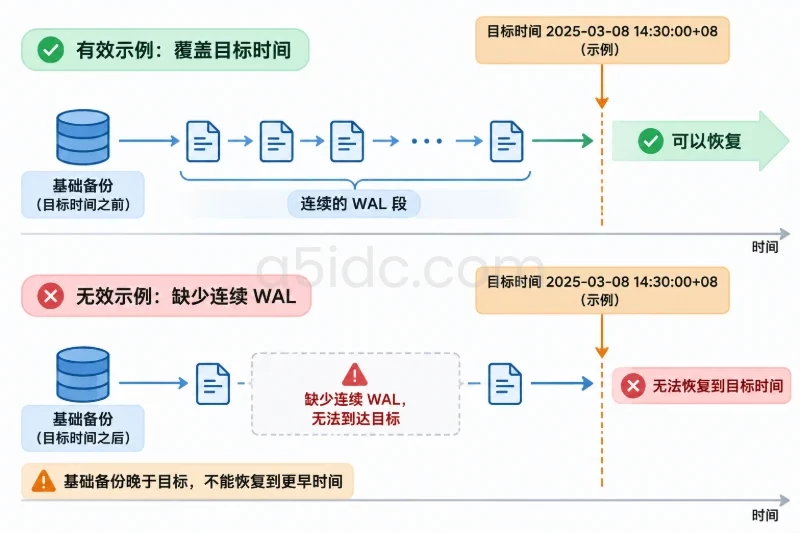
要确认香港服务器上的 PostgreSQL 17 备份能否恢复到指定时间点,不能只检查备份文件是否存在或通过校验;应在隔离环境中,用物理基础备份和连续归档的 WAL 执行时间点恢复(PITR),让恢复过程停在目标时间,再检查数据库状态和业务数据。
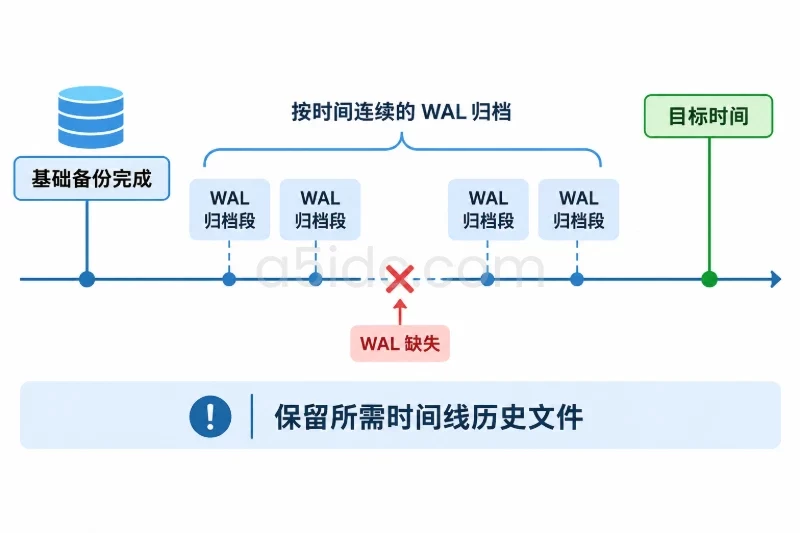
PITR 恢复的是整个 PostgreSQL 集群,不是单张表或单个数据库。目标时间必须晚于所用基础备份完成时间,并且归档中要包含从该备份恢复所需的连续 WAL。建议使用带明确时区偏移的时间,例如香港时间 +08,避免服务器时区设置造成歧义。
物理基础备份覆盖一个实例中的所有数据库及集群级角色信息。若实例使用了表空间,还要记录其路径,并在恢复时将表空间映射到测试机上的目录。若配置文件、扩展程序或证书存放在数据目录之外,也要单独备份并确认恢复环境具备相应文件和扩展版本。
PITR 需要基础备份与 WAL 归档配合:
| 内容 | 作用 | 核对重点 |
|---|---|---|
| 物理基础备份 | 提供恢复起点 | 备份完整、版本兼容,表空间路径可恢复 |
| WAL 归档 | 将基础备份推进到目标时间 | 从备份起点到目标时间所需的 WAL 连续可用,时间线历史文件也保留 |
| PostgreSQL 配置与扩展 | 让实例按预期启动 | 外置配置、扩展程序及依赖已单独保存 |
| 业务校验依据 | 判断恢复位置是否正确 | 准备目标时间前后可核对的数据或事务记录 |
如果目标是保留过去 14 天的任意恢复点,基础备份和 WAL 的保留周期都应覆盖这段时间,并留出缓冲:需要有早于恢复窗口起点的基础备份,以及从该备份开始连续保留的 WAL。只保留最近几天的 WAL、却删除了对应基础备份,无法完成预期恢复。
先在 PostgreSQL 17 上查看当前参数:
SHOW wal_level;
SHOW archive_mode;
SHOW archive_command;
使用物理基础备份和归档恢复时,wal_level 需要为 replica 或 logical。如果尚未启用归档,可先准备一个由 PostgreSQL 服务账号写入的归档目录。以下路径仅作示例,应放在容量足够且纳入备份管理的存储上:
sudo install -d -o postgres -g postgres -m 0700 /mnt/pg17-archive
在 postgresql.conf 中配置:
wal_level = replica
archive_mode = on
archive_command = 'test -f /mnt/pg17-archive/%f || (cp %p /mnt/pg17-archive/%f.tmp && mv /mnt/pg17-archive/%f.tmp /mnt/pg17-archive/%f)'
archive_mode 和 wal_level 的变更需要重启 PostgreSQL 才能生效;安排维护窗口后再重启。archive_command 的变更可通过配置重载生效。确认服务账号对归档目录有写入权限,且归档目录不在会随数据目录故障一起丢失的同一存储上。把 WAL 只复制到同一台服务器的另一目录,不能替代异机或独立故障域的备份。
启用后检查归档状态:
SELECT archived_count,
       failed_count,
       last_archived_wal,
       last_archived_time,
       last_failed_wal,
       last_failed_time
FROM pg_stat_archiver;
failed_count 持续增长,或 last_archived_time 长时间不更新时,应检查 PostgreSQL 日志、目录挂载状态和服务账号权限。低写入量的实例可能暂时没有新的 WAL 段可归档;需要验证归档链路时,可在主库执行 pg_switch_wal(),然后轮询 pg_stat_archiver 并确认对应文件已出现在归档目录中。该操作会切换 WAL 段,不会删除业务数据。
pg_basebackup 的流式 WAL 选项可保证基础备份本身具备一致性恢复所需的 WAL,但它不能代替持续归档。恢复到基础备份之后的指定时间,仍需要服务器端的 WAL 归档覆盖相应时间段。
使用具备复制权限的备份账号,并通过权限为 0600 的密码文件或其他受控认证方式提供凭据,不要把数据库密码直接写在命令行中。下面的命令应由有权写入备份目录的系统账号执行:
PG_BIN="$(pg_config --bindir)"
BACKUP_ROOT="/backup/pg17"
STAMP="$(date -u +%Y%m%dT%H%M%SZ)"
BACKUP_DIR="${BACKUP_ROOT}/base_${STAMP}"

install -d -m 0700 "$BACKUP_ROOT"

PGPASSFILE="/etc/postgresql/17/backup.pgpass" \
  "$PG_BIN/pg_basebackup" \
  -h 127.0.0.1 \
  -p 5432 \
  -U backup_user \
  -D "$BACKUP_DIR" \
  -Fp \
  -Xs \
  -P
执行前确认目标目录不存在或为空。远程备份时,将 -h 改为实际数据库地址,并确认复制连接的访问规则与账号权限已配置。若使用表空间,规划恢复目录时还要处理表空间路径;在支持的情况下,可使用 pg_basebackup 的表空间映射选项将源路径映射到备份端的目录。
完成后,用同一 PostgreSQL 17 安装中的工具检查备份清单:
"$PG_BIN/pg_verifybackup" "$BACKUP_DIR"
校验通过说明备份清单中的文件与校验信息匹配,但不代表归档 WAL 完整,也不能代替实际恢复演练。为每份备份记录创建时间、数据库版本、基础备份目录、表空间信息和对应的 WAL 保留范围。
PostgreSQL 的基础备份、WAL 归档与恢复副本都涉及计算和存储资源。A5idc数据在香港提供 Xeon Gold、AMD EPYC 等物理服务器平台,并有 SSD 或 NVMe 存储配置;另有多盘 HDD 存储系列,可围绕数据库运行、恢复演练及备份归档需求,组织相应的计算与存储资源。
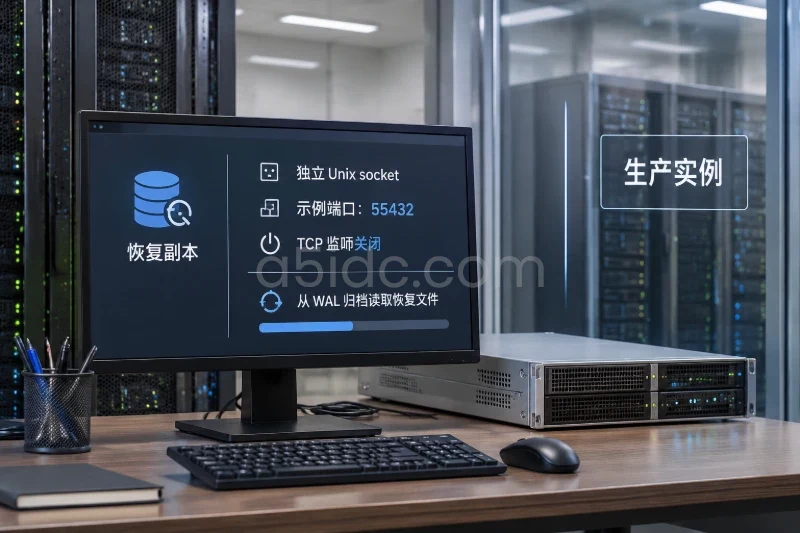
选择一个确定晚于基础备份完成时间的目标时刻。例如,2025-02-14 10:30:00+08 是示例值,实际操作时替换为要验证的时间。测试目录不能复用生产数据目录;测试实例也应使用独立端口和 Unix socket,避免连接到生产实例。
先把基础备份复制到新的恢复目录。以下示例以系统管理员执行 rsync,并将副本交给 postgres 用户:
sudo install -d -o postgres -g postgres -m 0700 /srv/pg17-restore
sudo rsync -a --chown=postgres:postgres \
  /backup/pg17/base_示例备份目录/ \
  /srv/pg17-restore/
确认恢复环境能读取 WAL 归档,并为副本追加恢复参数:
sudo -u postgres tee -a /srv/pg17-restore/postgresql.auto.conf >/dev/null <<'EOF'
restore_command = 'cp /mnt/pg17-archive/%f "%p"'
recovery_target_time = '2025-02-14 10:30:00+08'
recovery_target_inclusive = 'true'
recovery_target_action = 'pause'
recovery_target_timeline = 'latest'
EOF

sudo -u postgres touch /srv/pg17-restore/recovery.signal
recovery_target_inclusive = 'true' 表示纳入提交时间恰好等于目标时间的事务;设为 false 则排除这类事务。PITR 根据 WAL 中事务提交记录推进恢复,不会恢复一个仍未提交事务的中间状态。若要验证边界行为,最好准备目标时间前后均有明确记录的测试数据。
创建独立 socket 目录,然后启动恢复副本。命令中的 PostgreSQL 工具路径由 pg_config 获取,需确认对应的是 PostgreSQL 17:
PG_BIN="$(pg_config --bindir)"

sudo install -d -o postgres -g postgres -m 0770 \
  /run/postgresql/pg17-restore

sudo -u postgres "$PG_BIN/pg_ctl" \
  -D /srv/pg17-restore \
  -l /srv/pg17-restore/restore.log \
  -o "-p 55432 -c listen_addresses='' -c hot_standby=on -c unix_socket_directories=/run/postgresql/pg17-restore" \
  start
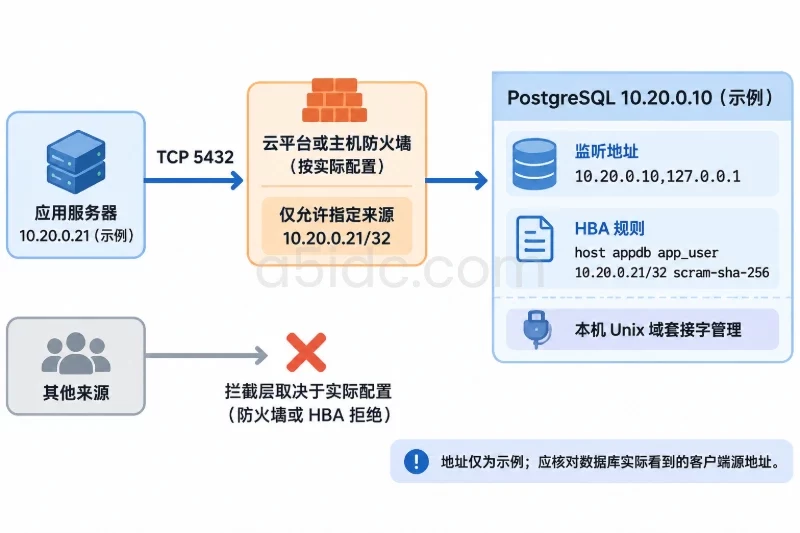
示例将端口设为 55432,并关闭 TCP 监听,仅使用独立 Unix socket。若测试环境确实需要 TCP 访问,应另行限制来源地址和访问权限,不要为了恢复测试直接开放数据库端口。
连接测试实例,确认恢复已经停在目标点:
sudo -u postgres "$PG_BIN/psql" \
  -h /run/postgresql/pg17-restore \
  -p 55432 \
  -d postgres \
  -X \
  -c "SELECT pg_is_in_recovery() AS in_recovery,
             pg_get_wal_replay_pause_state() AS replay_state,
             pg_last_wal_replay_lsn() AS replay_lsn,
             pg_last_xact_replay_timestamp() AS last_replayed_commit;"
在目标时间暂停的预期状态是 in_recovery = true、replay_state = paused。随后根据业务表结构核对目标时间前已提交的数据、目标时间后才提交的数据,以及关键业务记录、数量或金额等不变量。pg_last_xact_replay_timestamp() 可辅助判断最近重放的事务时间,但不能单独证明所有业务数据都正确。
实例能够启动并不等于恢复到了目标时间。若没有出现暂停状态,或业务检查显示目标时间之后的记录仍存在,应检查恢复日志和归档链路:
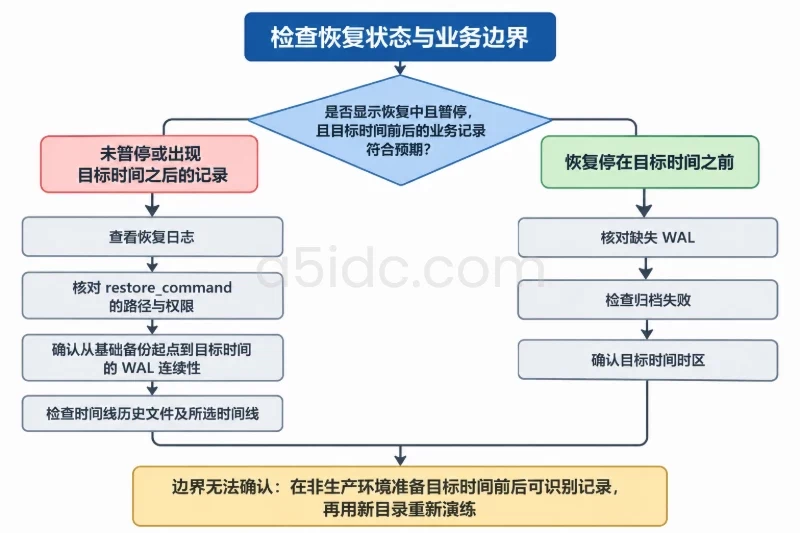
restore_command 能读取归档文件,路径、权限和挂载状态正确。恢复演练期间不要让测试副本接收应用写入。测试结束后先停止副本并保留日志及校验记录;需要清理目录时,先确认它不是生产数据目录,也没有作为后续恢复所需的唯一副本。
PITR 通常会生成一个独立恢复出的集群。发生生产恢复事件时,应先停止或隔离应用写入,确认旧主库不会继续接受写请求,再从选定的基础备份和 WAL 恢复到新的数据目录。完成目标时间和业务数据核验后,才能将恢复实例提升为可写实例并切换应用连接。
提升操作会结束恢复状态并使实例可写;在测试副本上只有确实需要验证提升流程时才执行:
sudo -u postgres "$PG_BIN/pg_ctl" \
  -D /srv/pg17-restore \
  promote
若恢复结果不正确,不要覆盖原始数据目录或删除唯一备份。保留现有文件和日志,重新选择基础备份、目标时间或时间线,在新的目录中再次恢复。单表误删等对象级需求通常不能直接用整集群 PITR 替代,应先在隔离实例中恢复,再按业务方式导出需要的数据。
pg_verifybackup 校验,备份范围、表空间和外置配置均有记录。pg_stat_archiver 无持续归档失败,WAL 已存放到独立故障域。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9905.html