香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


自建服务器集群可以通过 GitOps 自动更新应用镜像:镜像仓库负责提供可选版本,集群内的控制器定期检查新标签,符合策略的版本被写回 Git,随后由部署控制器把 Git 中的期望状态应用到集群。这样,镜像更新有记录、可审核,也能通过恢复 Git 中的配置回到已知版本。
这里以 Flux 为例。核心不是定时执行一条 kubectl set image 命令,而是把“发现版本、选择版本、修改配置、部署并确认状态”拆成职责明确的环节。更新频率、版本范围、Git 写入权限和集群健康检查共同决定自动化的边界。
Flux 的镜像自动化通常包含两类控制器:镜像相关控制器负责发现和提交更新,常规的源与部署控制器负责读取 Git 并应用配置。一次更新大致经历以下状态变化:
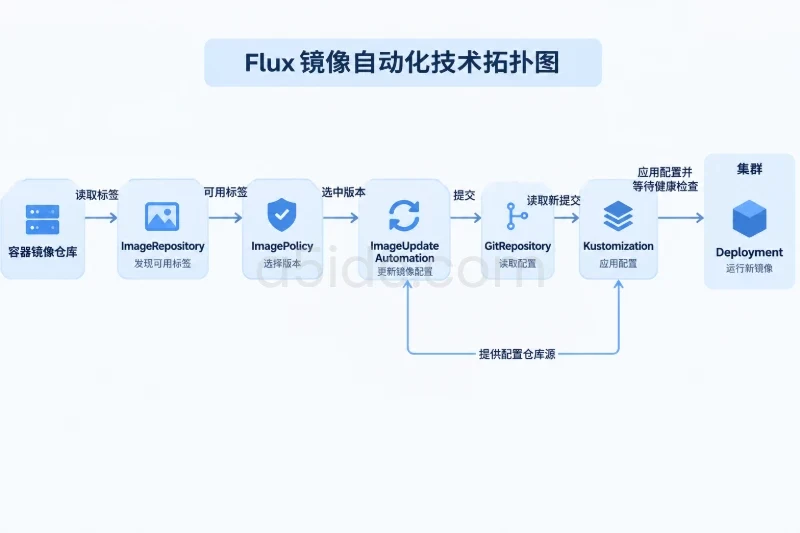
ImageRepository 定期读取容器镜像仓库中的标签。ImagePolicy 按版本规则从标签中选出符合条件的版本。ImageUpdateAutomation 将选中版本写入仓库配置,并提交到指定分支。GitRepository 检查 Git 仓库的新提交。Kustomization 将新配置应用到集群,并按配置等待工作负载达到期望状态。| 组件 | 职责 | 需要重点核对的设置 |
|---|---|---|
ImageRepository | 扫描镜像仓库中的标签 | 镜像地址、扫描间隔、私有仓库凭据 |
ImagePolicy | 按规则挑选可用标签 | 版本范围、标签格式、预发布版本是否允许 |
ImageUpdateAutomation | 将所选标签写回 Git | 更新目录、提交身份、推送分支 |
GitRepository | 获取 Git 配置源 | 仓库地址、分支、读取凭据 |
Kustomization | 将配置应用到集群 | 同步目录、清理策略、健康检查 |
这些组件不要求部署在同一台服务器上,但通常由集群内的 Flux 控制器统一管理。控制器需要能访问 Git 服务和镜像仓库;若集群网络不能直接访问这些服务,还需要先解决相应的网络连通性和凭据配置。
围绕自建集群的节点与应用负载,A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地的物理服务器租用,涵盖多种 CPU、内存与 SSD/NVMe 配置,并提供不同地区和套餐的网络线路选择。这些计算、存储与网络资源可用于部署集群节点和业务服务,为 GitOps 控制器连接代码仓库、镜像仓库及集群工作负载提供基础设施选择。
示例假定 Flux 已安装,Git 仓库和容器镜像仓库均可访问,应用配置位于同一 Git 仓库。目录可以按环境拆分,避免测试环境和生产环境共享同一条自动更新路径:
clusters/
  prod/
    apps/
      api-deployment.yaml
      kustomization.yaml
  staging/
    apps/
      api-deployment.yaml
      kustomization.yaml
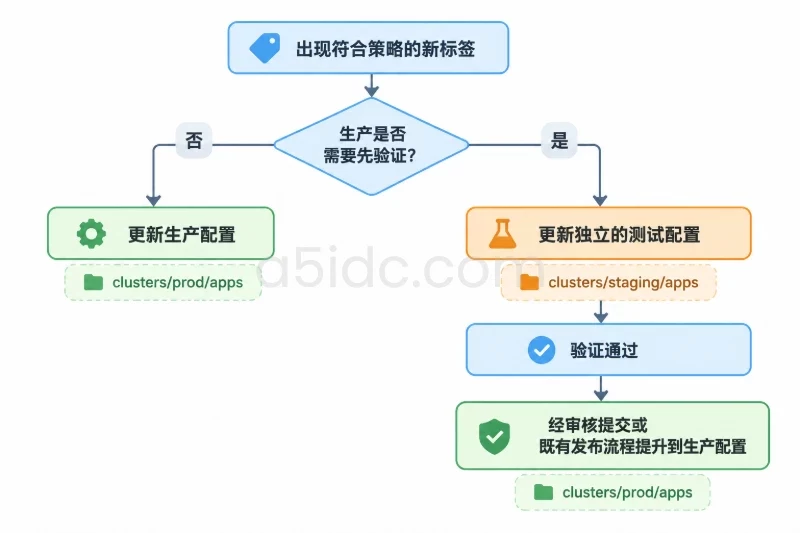
生产目录只应包含生产环境的清单。若生产环境必须经过审核,可以让自动化把更新提交到单独分支,再由代码评审流程合并;若允许受控的机器人账号直接更新主分支,则应限制该账号只能修改预期目录,并保留提交审计记录。分支保护规则可能禁止机器人直接推送,部署前需要确认 Git 服务端的权限设置与更新方式相符。
还要区分“发现新标签”和“批准部署”。自动化策略若允许选择某个范围内的最新版本,符合规则的标签就可能被直接部署。生产环境若需要先在测试环境验证,可把测试与生产配置分开:新版本先进入测试环境,验证通过后再通过审核提交或发布流程提升到生产环境。
下面的资源使用 Flux 镜像自动化 API v1beta2。实际应用前,先检查集群已安装的 CRD 是否支持该版本:
kubectl api-resources | grep -E 'imagerepositories|imagepolicies|imageupdateautomations'
为私有镜像仓库配置读取凭据后,在 flux-system 命名空间创建 ImageRepository 和 ImagePolicy。凭据应通过集群的密钥管理流程提供,不要把用户名、密码或访问令牌直接写进 Git 明文清单。
apiVersion: image.toolkit.fluxcd.io/v1beta2
kind: ImageRepository
meta
  name: api
  namespace: flux-system
spec:
  image: registry.example.com/team/api
  interval: 5m
  secretRef:
    name: registry-read
---
apiVersion: image.toolkit.fluxcd.io/v1beta2
kind: ImagePolicy
meta
  name: api
  namespace: flux-system
spec:
  imageRepositoryRef:
    name: api
  policy:
    semver:
      range: ">=1.4.0 <2.0.0"
range 表示只接受 1.4.0 及以上、2.0.0 以下的语义化版本。若镜像标签包含 v 前缀或其他非标准格式,应先确认仓库标签能否被当前策略解析;不能解析的标签不会因为“看起来更新”就自动满足语义化版本规则。生产环境通常也应明确是否接纳预发布版本,并避免使用会被重复覆盖的 latest 等可变标签。
interval 控制扫描频率,不代表在整点或某个指定时间执行。较短间隔能更快发现新版本,但会增加对镜像仓库的查询;实际取值应结合仓库规模、发布频率和运维窗口确定。若只允许在维护窗口更新,单靠缩短或延长扫描间隔不能实现严格的定时发布,需要额外的审批或发布流程来控制版本何时进入生产配置。
自动化只应修改明确授权的字段。在 Deployment 的镜像行添加策略标记,告诉 Flux 应使用哪一个 ImagePolicy:
apiVersion: apps/v1
kind: Deployment
meta
  name: api
  namespace: production
spec:
  replicas: 3
  selector:
    matchLabels:
      app: api
  template:
    meta
      labels:
        app: api
    spec:
      containers:
        - name: api
          image: registry.example.com/team/api:1.4.2 # {"$imagepolicy": "flux-system:api"}
          ports:
            - name: http
              containerPort: 8080
flux-system:api 指向 flux-system 命名空间下名为 api 的策略。自动化会依据策略选出的版本更新带有标记的镜像字段;未标记的镜像字段不应被视为本项自动更新的目标。若同一应用有多个容器,需逐一决定哪些容器允许自动更新,并为它们配置正确的策略标记。
将这份 Deployment 放入 ImageUpdateAutomation 的 update.path 所指向的目录。该目录应与实际清单路径对应,并尽量只包含允许自动修改的文件,便于审核差异和限制机器人权限。
先确保 Flux 已有读取配置仓库的 GitRepository。以下示例展示主分支配置源;仓库地址和读取凭据按实际环境填写,凭据应存放在对应命名空间的 Secret 中。
apiVersion: source.toolkit.fluxcd.io/v1
kind: GitRepository
meta
  name: cluster-config
  namespace: flux-system
spec:
  interval: 1m
  url: ssh://git@example.com/platform/cluster-config.git
  ref:
    branch: main
  secretRef:
    name: git-read
再创建镜像更新自动化资源。update.path 是仓库内的相对路径,git.push.secretRef 指向具有推送权限的凭据。读取仓库和推送仓库可以使用不同的身份,实际权限应尽量收窄到所需仓库和分支。
apiVersion: image.toolkit.fluxcd.io/v1beta2
kind: ImageUpdateAutomation
meta
  name: api-images
  namespace: flux-system
spec:
  interval: 10m
  sourceRef:
    kind: GitRepository
    name: cluster-config
  git:
    checkout:
      ref:
        branch: main
    commit:
      authorName: flux-bot
      authorEmail: flux-bot@example.com
      messageTemplate: "更新应用镜像"
    push:
      branch: main
  update:
    path: ./clusters/prod/apps
    strategy: Setters
示例把变更直接推送到 main。如果生产环境要求代码审核,可以将推送目标设为自动化分支,并由现有代码评审流程创建或处理合并请求;还要确认自动化分支的更新能被配置源和后续合并流程正确识别。不要因为希望全自动而给机器人不必要的仓库管理权限。
让部署控制器监听生产目录,并等待应用状态达到预期。prune: true 会删除已从该目录移除的受管资源;启用前要确认目录边界,避免误删不属于该应用的对象。
apiVersion: kustomize.toolkit.fluxcd.io/v1
kind: Kustomization
meta
  name: prod-apps
  namespace: flux-system
spec:
  interval: 5m
  path: ./clusters/prod/apps
  prune: true
  sourceRef:
    kind: GitRepository
    name: cluster-config
  healthChecks:
    - apiVersion: apps/v1
      kind: Deployment
      name: api
      namespace: production
  timeout: 3m
镜像更新间隔和配置同步间隔是两个不同的节奏。例如镜像扫描设置为每 5 分钟一次,自动化写入 Git 后,配置源和部署资源还要各自完成同步。因而“发现新标签”不等于“应用已成功上线”,监控时应分别关注镜像策略、Git 提交和工作负载状态。
自动化更新前应在持续集成流程中执行必要检查,例如镜像构建、单元测试、镜像扫描和部署清单校验。GitOps 负责让期望配置可追踪并持续协调,不会自动证明新镜像没有应用缺陷,也不等同于镜像安全审查。
出现发布问题时,先确认变更对应的 Git 提交和实际部署镜像,再决定恢复配置还是暂停后续更新:
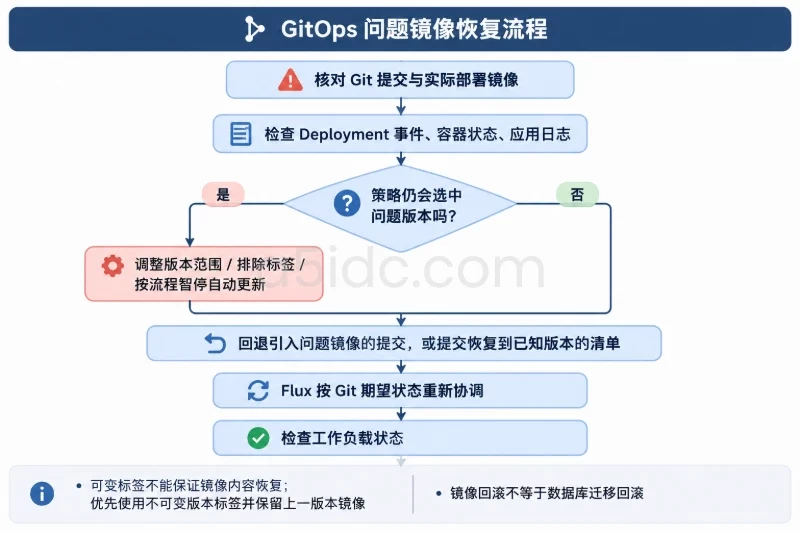
回退 Git 提交会改变仓库历史中的有效配置,但不一定能撤销数据库迁移等应用自身的数据变更。涉及数据结构变化时,应为迁移设计兼容策略和恢复方案;不要把镜像回滚等同于数据回滚。
可以先查看镜像资源、更新自动化和部署资源的状态:
kubectl get imagerepositories,imagepolicies,imageupdateautomations -A
kubectl get gitrepositories -n flux-system
kubectl get kustomizations.kustomize.toolkit.fluxcd.io -A
kubectl describe imagepolicy api -n flux-system
排查时将状态与 Git 提交对应起来:镜像仓库是否成功扫描、策略当前选择了哪个标签、自动化是否产生提交、配置源是否读到了该提交,以及 Deployment 是否拉取并运行了目标镜像。若扫描正常但没有新提交,检查标签是否符合策略以及清单是否包含正确标记;若 Git 已有更新但集群未变化,检查配置同步状态、清单路径和部署健康检查结果。
配置稳定后,还应定期核对三类边界:镜像策略允许的版本范围是否仍符合发布要求,Git 自动化账号的写入范围是否过宽,回滚版本和凭据恢复流程是否仍可用。这样,镜像更新才能从“自动发现新标签”延伸为可审核、可验证、可恢复的集群发布流程。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9835.html


