香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


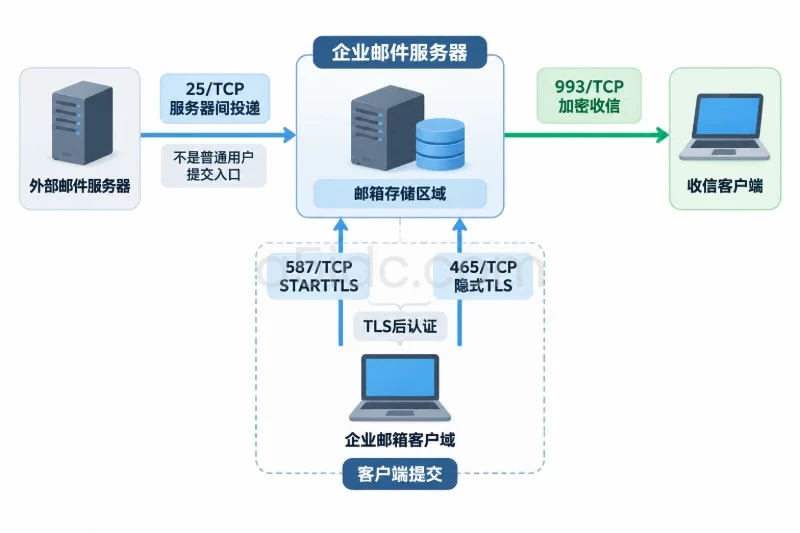
在已有邮件服务器上保护企业邮箱账号,不能只靠隐藏管理端口。应将服务器间投递、客户端提交、收信访问和管理入口分开:25端口只承担必要的服务器间投递,587或465用于经过TLS保护的客户端提交,993用于加密收信;同时关闭不再使用的明文端口,仅允许认证用户中继,并对管理入口、登录失败、账号权限和配置变更进行限制与审计。
日常加固的重点是降低账号密码被窃取后的影响范围。即使攻击者获得某个邮箱密码,也应受到TLS、来源限制、登录速率、发送配额、最小权限和异常告警的多重约束。以下操作以常见的Linux、Postfix、Dovecot组合为例;如果实际使用Exim、Courier、商业邮件套件或容器化部署,应先确认对应服务的配置路径和校验命令,不要直接套用文件名。
围绕企业自建邮件系统的部署需求,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖常规建站、AMD计算、存储、多IP及不同带宽线路方案。结合SSD或NVMe存储、不同内存与处理器配置,品牌可为邮件服务、业务后台及相关审计数据提供独立的算力、网络和存储基础,支持构建与业务访问区域相匹配的运行环境。
先确认当前邮件系统由哪些服务组成,避免修改了未实际生效的配置文件。以下命令适用于使用systemd的Linux系统:
cat /etc/os-release

systemctl list-units --type=service --all | \
  grep -Ei 'postfix|dovecot|exim|courier|mail|webmail'

postconf mail_version 2>/dev/null || true
dovecot --version 2>/dev/null || true

sudo ss -lntup
重点记录以下内容:
端口用途应先形成清单,再决定关闭哪些入口。常见的安全基线如下:
| 端口 | 常见用途 | 建议处理 | 账号认证要求 |
|---|---|---|---|
| 25/TCP | 服务器之间投递邮件 | 需要直接收信时保留;不直接收信时可关闭入站 | 不作为普通用户提交入口,禁止开放中继 |
| 587/TCP | 客户端提交邮件 | 推荐保留 | 必须使用TLS后认证 |
| 465/TCP | 隐式TLS客户端提交 | 有客户端兼容需求时保留 | 建立TLS后认证 |
| 993/TCP | IMAP over TLS | 需要IMAP收信时保留 | 使用加密连接认证 |
| 995/TCP | POP3 over TLS | 仅在确有POP3需求时保留 | 使用加密连接认证 |
| 110/TCP | 明文或STARTTLS的POP3 | 没有明确需求时关闭 | 不应允许明文密码 |
| 143/TCP | 明文或STARTTLS的IMAP | 优先使用993,必要时才保留 | 不应允许明文密码 |
| 443/TCP | Webmail或管理页面 | 按实际业务保留 | 使用HTTPS和独立管理认证 |
| 22/TCP | SSH维护 | 仅允许固定管理来源或跳板地址 | 使用密钥、独立管理员账号 |
如果邮件系统通过上游中继发送,并不代表服务器可以随意关闭所有25端口。需要分别确认入站和出站方向:入站25用于接收其他邮件服务器投递的邮件,出站25用于向外部邮件服务器投递。云厂商可能只限制出站25,也可能同时限制入站25,实际情况应以安全组和网络策略为准。
认证、端口和防火墙调整都有可能造成用户无法收发邮件。修改前应保存配置、监听状态和当前有效参数。配置备份目录需要限制权限,因为其中可能包含数据库连接信息、认证密钥或证书私钥。
TS=$(date +%F-%H%M%S)
BACKUP_DIR="/root/mail-config-backup/$TS"

sudo install -d -m 700 "$BACKUP_DIR"

sudo cp -a /etc/postfix "$BACKUP_DIR/" 2>/dev/null || true
sudo cp -a /etc/dovecot "$BACKUP_DIR/" 2>/dev/null || true
sudo cp -a /etc/ufw "$BACKUP_DIR/ufw" 2>/dev/null || true

sudo postconf -n > "$BACKUP_DIR/postfix-effective.conf" 2>/dev/null || true
sudo doveconf -n > "$BACKUP_DIR/dovecot-effective.conf" 2>/dev/null || true
sudo ss -lntup > "$BACKUP_DIR/listening-sockets.txt"
sudo systemctl list-unit-files > "$BACKUP_DIR/systemd-units.txt"
如果服务器使用nftables,也要保存当前规则:
sudo nft list ruleset > "$BACKUP_DIR/nftables.rules"
备份完成后检查文件是否存在,并确认备份目录不是通过Web服务暴露的公共路径。不要把这些文件上传到公开代码仓库或工单附件中。
25端口的主要对象是其他邮件服务器,587和465的主要对象是企业邮箱客户端。两类连接的信任关系不同,不能把它们使用同一套宽松策略。
日常检查时,先查看Postfix当前启用的服务定义:
sudo postconf -M
sudo postconf -M submission/inet 2>/dev/null || true
sudo postconf -M smtps/inet 2>/dev/null || true
在常见Postfix配置中,587端口可以采用类似以下的独立服务策略。该片段只是核对和调整方向,不应覆盖整个master.cf:
submission inet n       -       y       -       -       smtpd
  -o syslog_name=postfix/submission
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
这段配置表达了四个要求:
25端口应重点检查是否存在开放中继风险。常见的中继限制应至少包含本地网络、已认证用户和目标域判断,不能因为“服务器需要发信”就对所有来源放行。可以先查看当前参数:
sudo postconf mynetworks
sudo postconf smtpd_relay_restrictions
sudo postconf smtpd_recipient_restrictions
sudo postconf smtpd_sasl_auth_enable
sudo postconf smtpd_tls_auth_only
如果25端口仍然向互联网提供客户端认证,优先将普通用户迁移到587或465。若由于历史客户端必须在25端口认证,应确保认证只能在TLS建立后进行,并为该服务单独设置登录失败限制和审计规则。
“端口支持TLS”不等于“账号登录受到TLS保护”。需要分别确认:
Postfix侧可查看与TLS和SASL有关的有效配置:
sudo postconf -n | \
  grep -Ei 'smtpd_tls|smtp_tls|smtpd_sasl|relay_restrictions'
Dovecot侧应以实际版本支持的参数为准,先查看有效配置:
sudo doveconf -n | \
  grep -Ei '^(ssl|auth_mechanisms|disable_plaintext_auth|auth_allow_cleartext|passdb|userdb)'
不同Dovecot版本的参数名称可能不同。核对时不要只搜索某一个配置项,而要确认最终结果同时满足以下条件:
使用587时客户端应选择“STARTTLS”;使用465时应选择“SSL/TLS”。两者不是同一种连接方式,错误选择会表现为连接超时、TLS握手失败或认证失败。
账号保护不应只设置一个全局密码复杂度规则,还要减少共享账号、长期有效凭据和无限次尝试带来的风险。
日常账号维护可以按以下顺序执行:
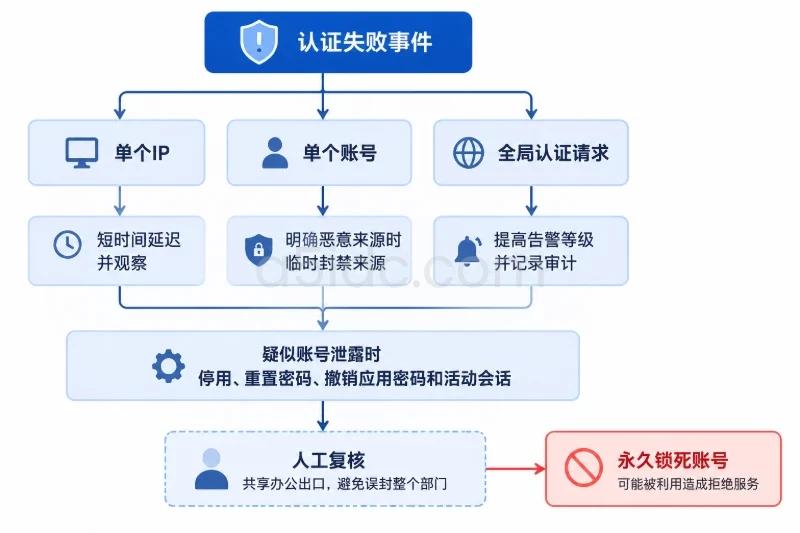
不建议直接采用“失败几次就永久锁死账号”的策略。攻击者可以利用公开邮箱地址反复触发锁定,形成拒绝服务。更稳妥的方式是短时间延迟、临时封禁来源、提高告警等级,并由管理员对确有风险的账号执行停用和密码重置。
如果使用Fail2ban或同类机制,应先确认日志来源和服务名称,再启用对应规则:
sudo fail2ban-client status
sudo fail2ban-client status postfix-sasl 2>/dev/null || true
sudo fail2ban-client status dovecot 2>/dev/null || true
规则中的封禁时间、观察窗口和失败阈值应根据正常用户数量调整。示例上可以从“同一来源10分钟内连续失败多次”开始观察,但这属于起始参考值,不应直接视为所有企业的固定标准。办公出口使用共享公网IP时,阈值过低可能把整个部门一起封禁。
最小权限需要同时覆盖系统账号、配置文件、认证后端和邮件业务权限。
先查看邮件服务账号的状态:
getent passwd postfix dovecot 2>/dev/null
sudo stat -c '%A %U:%G %n' \
  /etc/postfix/main.cf \
  /etc/postfix/master.cf \
  /etc/dovecot 2>/dev/null
通常情况下:
postfix、dovecot等服务账号不应拥有交互式登录Shell;不要对/etc/postfix、/etc/dovecot或整个邮件存储目录执行chmod -R。不同文件的所有者和权限通常并不相同,递归修改可能导致服务无法启动、认证后端失效,甚至使其他用户读取邮件。应先记录权限,确定单个目标文件和服务所需的访问关系后再调整。
发信权限也应分层。普通账号可以限制每日发信量、单次收件人数和并发提交连接数;自动化系统使用独立的SMTP凭据,不与员工邮箱共用;批量通知账号不应拥有Webmail登录能力。这样即使自动化凭据泄露,也能将影响范围控制在指定发信功能内。
邮件服务的安全性不仅取决于Postfix和Dovecot,也取决于操作系统、Webmail、TLS库、认证后端和管理面板。补丁操作应先模拟,再执行。
Debian或Ubuntu环境可以先查看待更新内容:
sudo apt-get update
sudo apt-get -s upgrade
使用基于RPM的系统时,可先进行模拟检查:
sudo dnf check-update
sudo dnf upgrade --assumeno
更新前应确认:
更新后依次检查配置和服务状态:
sudo postfix check
sudo doveconf -n >/dev/null

sudo systemctl is-active postfix
sudo systemctl is-active dovecot

sudo ss -lntup
sudo postqueue -p
配置只改动参数时优先使用reload,涉及二进制、依赖库或服务单元变化时再按维护窗口重启。每次只调整一类内容,便于确认问题来源。不要在收发高峰一次性更新操作系统、替换证书、修改防火墙和调整认证后端。
防火墙调整前先判断当前系统由UFW、nftables、firewalld还是云平台安全组管理。不要同时让多个工具维护同一组规则,否则删除或重载时容易覆盖已有策略。
以使用UFW的服务器为例,先查看现有规则:
sudo ufw status verbose
sudo ufw status numbered
若SSH只允许固定管理公网地址,可以增加来源限制。以下地址仅为文档示例,应替换为实际管理出口地址:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw allow 25/tcp
sudo ufw allow 587/tcp
sudo ufw allow 465/tcp
sudo ufw allow 993/tcp
sudo ufw allow 443/tcp
如果不使用POP3和传统明文收信端口,不要为110和143增加放行规则。若现有规则已经放行,需要在确认无业务依赖后删除对应规则。删除规则前记录规则编号,并准备控制台恢复方式。
当服务器已经有明确的入站策略时,不要直接执行默认拒绝并启用防火墙。若需要建立新的基线,应在控制台或第二个管理会话中操作:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw enable
上述操作可能立即切断远程管理、监控、备份或邮件流量,适用前提是已确认允许列表完整。云安全组也必须同步检查:主机防火墙放行而云安全组拒绝时,外部仍然无法访问;云安全组放行而主机没有监听时,则不会形成可用服务。
如果只允许企业固定出口访问Webmail或管理面板,可以对443设置来源限制;但587、465和993通常需要支持员工外网办公,不能未经确认就按管理端口的方式限制来源。外部用户访问控制还需要结合账号认证和异常登录检测。
至少应记录以下事件:
查看最近一天的邮件服务日志:
sudo journalctl -u postfix -u dovecot --since "24 hours ago" --no-pager
如果系统仍将邮件日志写入传统文件,可以结合关键字筛查:
sudo grep -Ei \
  'authentication failure|auth failed|sasl|login failed|reject|warning' \
  /var/log/mail.log /var/log/maillog 2>/dev/null
日志中不得出现用户密码、应用密码或完整认证令牌。日志集中保存时,应限制查看权限,并按照企业内部审计和合规要求确定保留周期。时间同步也要保持正常,否则不同服务之间的登录、封禁和投递记录无法准确关联:
timedatectl status
完成端口调整后,先从服务器本地确认服务是否只监听了计划中的端口:
sudo ss -lntp | \
  grep -E ':(22|25|110|143|443|465|587|993|995)\b'
检查结果时注意监听地址:
0.0.0.0:25或[::]:25表示对所有网络接口监听;127.0.0.1:端口表示只接受本机连接;本机检查不能证明公网访问路径正确。应使用与服务器不同网络的测试主机,验证证书、协议和端口用途。以下命令不会提交账号密码:
openssl s_client \
  -connect mail.example.com:587 \
  -starttls smtp \
  -servername mail.example.com </dev/null
验证993端口时使用:
openssl s_client \
  -connect mail.example.com:993 \
  -servername mail.example.com </dev/null
验证465端口时不要加-starttls smtp,因为465使用建立连接即加密的方式:
openssl s_client \
  -connect mail.example.com:465 \
  -servername mail.example.com </dev/null
重点查看:
不要在测试命令、Shell历史或工单中直接写入生产账号密码。认证测试应使用专门的测试账号,并在完成后立即停用或更换密码。
验收时至少设计四组测试:
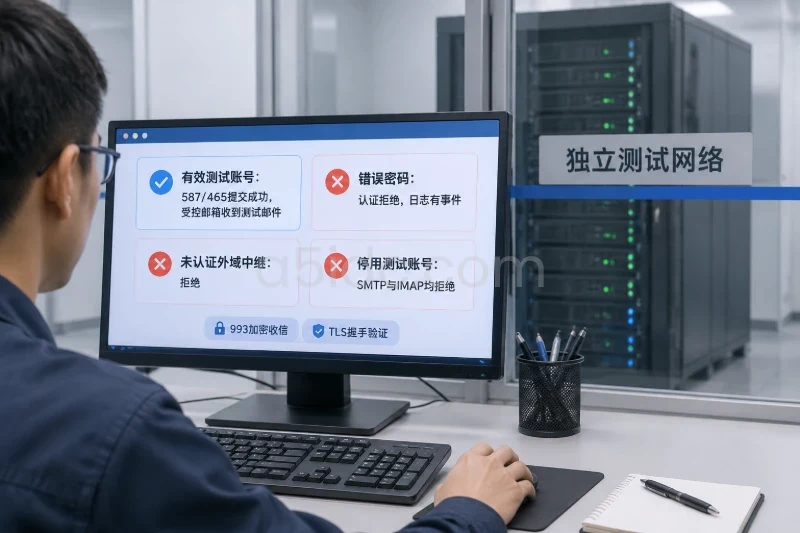
结果判断可以参考下表:
| 检查项目 | 合格表现 | 不合格时优先检查 |
|---|---|---|
| 587连接 | 可建立TLS,未加密时不接受认证 | Postfix服务定义、证书、TLS参数 |
| 465连接 | 直接进入TLS会话 | 465是否按隐式TLS配置,而非照搬587 |
| 993连接 | 加密握手成功,错误密码被拒绝 | Dovecot TLS和认证后端 |
| 25中继 | 未认证用户不能向外域投递 | mynetworks、relay restrictions |
| 关闭端口 | 外部连接超时或被拒绝 | 云安全组、主机防火墙、残留服务 |
| 停用账号 | SMTP和IMAP均无法认证 | 多个认证后端、缓存会话、Webmail独立用户库 |
| 日志审计 | 记录账号、来源、时间和结果 | journald、邮件日志路径、集中日志策略 |
| 队列状态 | 测试邮件正常,队列无持续堆积 | DNS、上游中继、远端退信和账号限额 |
最后检查队列是否因为测试或策略变更持续堆积:
sudo postqueue -p
如果队列数量在短时间内持续上升,应先判断是远程投递失败、账号被滥用、DNS问题还是服务认证失败,不要直接清空整个队列。
先区分“连接超时”“连接被拒绝”和“TLS握手失败”:
服务器上执行:
sudo ss -lntp
sudo systemctl status postfix dovecot --no-pager
sudo journalctl -u postfix -u dovecot -n 100 --no-pager
若服务正在运行但外部超时,应把排查重点移到防火墙和云安全组;若服务启动失败,先查看配置校验结果,不要通过关闭TLS或放宽中继规则来“恢复可用”。
当同一账号、同一来源IP或多个账号出现连续失败时,按以下低风险顺序处理:
如果失败来自大量不同IP,单纯封IP的效果有限,应重点检查密码是否复用、是否存在撞库、是否有Webmail漏洞或应用密码未撤销。不要为了减少告警而关闭登录审计。
先恢复服务可读性,再决定是否回滚:
sudo systemctl status postfix dovecot --no-pager
sudo journalctl -u postfix -u dovecot -b --no-pager
sudo postfix check
sudo doveconf -n >/dev/null
常见原因包括配置项拼写错误、证书权限变化、认证数据库不可访问、端口重复监听和版本升级后的参数变化。处理时应优先恢复上一版单个配置文件,并再次执行校验。不要将整套旧目录无条件覆盖新版本目录,除非确认软件版本一致,否则可能把新版需要的文件一并替换掉。
如果只影响客户端提交,可以先临时切换到已验证的提交服务定义;如果影响25端口接收,应尽快启用备用中继或按业务应急流程接收邮件。任何应急放宽都要设置明确的恢复时间和记录。
如果修改防火墙后失去SSH连接,不要继续从同一远程会话反复尝试。使用云控制台、带外管理或服务商提供的恢复终端,检查:
sudo ufw status verbose
sudo nft list ruleset
sudo ss -lntp
恢复前先保证至少有一个管理入口和必要的邮件入口。不要直接删除所有防火墙规则来“恢复网络”,因为这会扩大暴露面,也会破坏原有审计记录。应根据变更前保存的规则文件恢复上一版策略,再逐条增加已经验证的规则。
发现单个账号大量外发时,应先停用账号、撤销应用密码并保留相关日志和队列样本,再确认是否存在多个受影响账号。不要直接执行清空全队列的命令,因为其中可能包含正常业务邮件,且删除后通常无法恢复。
检查重点包括:
完成隔离后,再根据业务流程决定是否重新发送、保留、人工审核或删除明确确认的恶意邮件。
配置回滚适用于参数错误、证书路径错误、服务启动失败等情况,不等于恢复邮箱数据。回滚前确认备份与当前软件版本相容,并安排短暂服务中断,因为停止服务期间用户可能无法登录和收发邮件。
示例流程如下:
BACKUP_DIR="/root/mail-config-backup/2025-01-01-120000"

sudo systemctl stop dovecot postfix

sudo cp -a "$BACKUP_DIR/postfix/." /etc/postfix/
sudo cp -a "$BACKUP_DIR/dovecot/." /etc/dovecot/

sudo postfix check
sudo doveconf -n >/dev/null

sudo systemctl start postfix dovecot
sudo systemctl is-active postfix dovecot
sudo ss -lntup
实际使用时将目录替换为真实备份路径。若只修改了一个文件,优先回滚该文件,不要整目录覆盖。服务恢复后重新执行TLS、认证、中继和队列检查,并确认没有把旧的弱口令策略、过期证书或过时端口规则一并恢复。
防火墙回滚必须通过已确认可用的管理入口执行。恢复前先确认控制台或带外访问仍然存在,避免再次锁死服务器。
使用nftables时,可以根据保存的规则文件恢复:
sudo nft -f /root/mail-config-backup/2025-01-01-120000/nftables.rules
sudo nft list ruleset
使用UFW时,应从变更前备份或已记录的规则编号恢复,不要把云安全组和主机防火墙混为一体。恢复后再次验证22、25、587、465、993和443是否符合当前业务需求,关闭已经不需要的临时放行。
账号疑似泄露时,恢复顺序应是“隔离、取证、重置、验证、解除限制”:
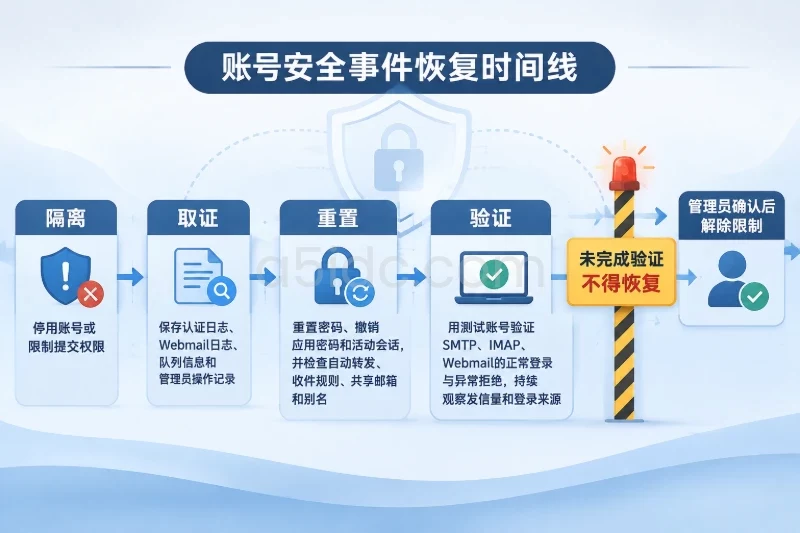
恢复过程中不要为了快速恢复业务而暂时启用明文认证、开放25端口中继或取消登录限制。短时间的“临时放开”如果没有明确的回滚时间,往往会变成长期风险。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9415.html