香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在两台日本服务器上部署 MySQL 主从复制,核心是让主库写入二进制日志、从库通过 GTID 自动定位并重放日志,再用状态和测试数据确认同步。下面以全新安装的 Ubuntu 22.04/24.04、MySQL 8.0 为例;主库和从库可以位于不同机房,但应优先通过内网通信,并将 3306 端口限制为仅允许从库访问。
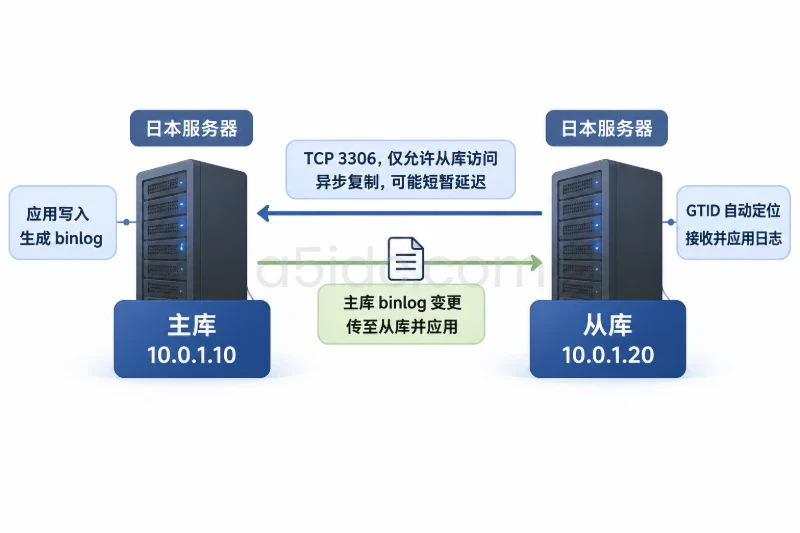
本文按“空数据库首次部署”说明。如果主库已经有业务数据,不能直接跳过初始化数据这一步:应先制作一致性备份并导入从库,再启用复制,避免从库缺少历史记录或出现重复键冲突。复制是异步机制,主库提交后从库可能短暂落后,不等同于强同步或零数据丢失。
日本服务器可为MySQL主从复制部署提供本地硬件与网络资源。A5idc数据在日本提供搭载Xeon Gold或AMD EPYC平台、配备NVMe存储的服务器,也有包含SSD、大容量HDD及多种线路选项的CTG系列,适用于数据库、业务后台及数据存储等场景。不同配置可承载主从节点所需的计算与存储资源,支持围绕日本本地业务构建数据库部署环境。
准备两台可通过 SSH 管理的日本服务器,并确定以下信息。示例地址仅用于说明,实际操作时替换为服务器的内网地址。
| 角色 | 示例地址 | 用途 |
|---|---|---|
| 主库 | 10.0.1.10 | 接收应用写入并生成 binlog |
| 从库 | 10.0.1.20 | 拉取并应用主库日志 |
部署前确认:
<复制密码> 表示,执行时替换为实际密码,不要把占位符原样输入。查看系统版本及地址:
cat /etc/os-release
ip -brief address
安装完成后也要核实 MySQL 版本:
mysql --version
如果两台服务器并非 Ubuntu/Debian 系,配置文件路径、服务名和安装方式可能不同,不要直接照搬下面的路径。
在主库和从库分别执行安装:
sudo apt update
sudo apt install -y mysql-server
sudo systemctl enable --now mysql
sudo systemctl status mysql --no-pager
预期服务状态为 active (running)。若服务未启动,先查看日志,不要继续配置复制:
sudo journalctl -u mysql -n 100 --no-pager
Ubuntu 的 MySQL 服务通常从 /etc/mysql/mysql.conf.d/mysqld.cnf 读取主配置。在主库检查文件是否存在:
sudo test -f /etc/mysql/mysql.conf.d/mysqld.cnf && echo "配置文件存在"
编辑主库配置:
sudo nano /etc/mysql/mysql.conf.d/mysqld.cnf
在 [mysqld] 区段设置以下内容。若文件中已存在同名项,应修改原项,避免重复配置产生歧义。
[mysqld]
server-id = 101
bind-address = 10.0.1.10
log_bin = /var/log/mysql/mysql-bin
binlog_format = ROW
gtid_mode = ON
enforce_gtid_consistency = ON
从库设置不同的 server-id,并启用只读保护:
[mysqld]
server-id = 102
bind-address = 10.0.1.20
log_bin = /var/log/mysql/mysql-bin
binlog_format = ROW
gtid_mode = ON
enforce_gtid_consistency = ON
read_only = ON
super_read_only = ON
bind-address 应填写该服务器实际存在、且用于节点间通信的地址。若服务器没有独立内网地址,可按网络环境选择监听地址,但必须用安全组和防火墙限制 3306 来源,不能因为配置了复制就将数据库端口开放给所有来源。server-id 必须在复制拓扑内唯一。
修改后先检查配置,再重启两台服务器的 MySQL:
sudo systemctl restart mysql
sudo systemctl status mysql --no-pager
每台服务器分别查询关键变量:
sudo mysql -NBe "SELECT @@server_id, @@gtid_mode, @@enforce_gtid_consistency, @@log_bin;"
预期两台服务器的 server_id 分别为 101 和 102,gtid_mode 为 ON,log_bin 为 1。如果重启失败,查看 journalctl 日志并修正配置后再启动;不要直接删除数据目录。
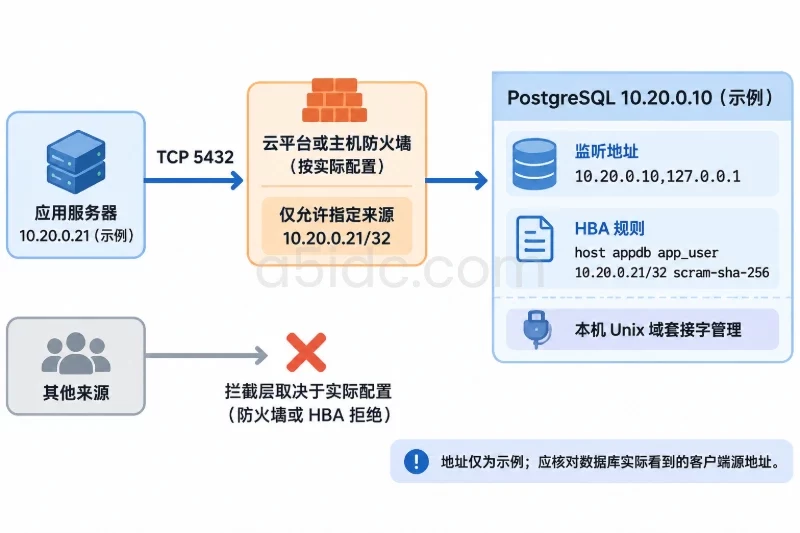
在云平台安全组及主库系统防火墙中,仅允许从库 10.0.1.20 访问主库 TCP 3306。若系统使用 UFW,可在主库执行:
sudo ufw allow from 10.0.1.20 to 10.0.1.10 port 3306 proto tcp
sudo ufw status
这是新增一条访问规则;执行前确认当前远程管理规则仍然存在,避免误改防火墙导致 SSH 断连。若使用其他防火墙或云安全组,应按其管理方式添加等效的来源限制。
从从库测试网络连通性:
nc -vz 10.0.1.10 3306
成功时会显示连接成功;若超时,优先检查路由、安全组及防火墙;若提示拒绝连接,则检查主库服务状态和 bind-address。
在主库创建复制账号。通过本机管理账号登录 MySQL 后执行:
CREATE USER 'repl'@'10.0.1.20' IDENTIFIED BY '<复制密码>';
GRANT REPLICATION SLAVE ON *.* TO 'repl'@'10.0.1.20';
SHOW GRANTS FOR 'repl'@'10.0.1.20';
MySQL 8.0 中复制授权仍使用 REPLICATION SLAVE 权限名称。账号的来源主机限定为从库地址,不建议使用 '%'。SHOW GRANTS 应能看到复制权限。若密码包含引号或反斜杠,应按 SQL 字符串规则转义。
本步骤适用于主库、从库均为空,或从库已具备与主库一致的数据基线。先在从库确认没有需要保留的本地业务数据。配置复制后,从库会接收并应用主库的数据变更;若从库已有同名库表或不同数据,可能报重复键错误或产生数据不一致。
在从库登录 MySQL,执行:
CHANGE REPLICATION SOURCE TO
  SOURCE_HOST = '10.0.1.10',
  SOURCE_PORT = 3306,
  SOURCE_USER = 'repl',
  SOURCE_PASSWORD = '<复制密码>',
  SOURCE_AUTO_POSITION = 1;
启用 GTID 自动定位后,不需要手动填写 binlog 文件名和位置。启动复制:
START REPLICA;
随即检查状态:
SHOW REPLICA STATUS\G
重点查看以下字段:
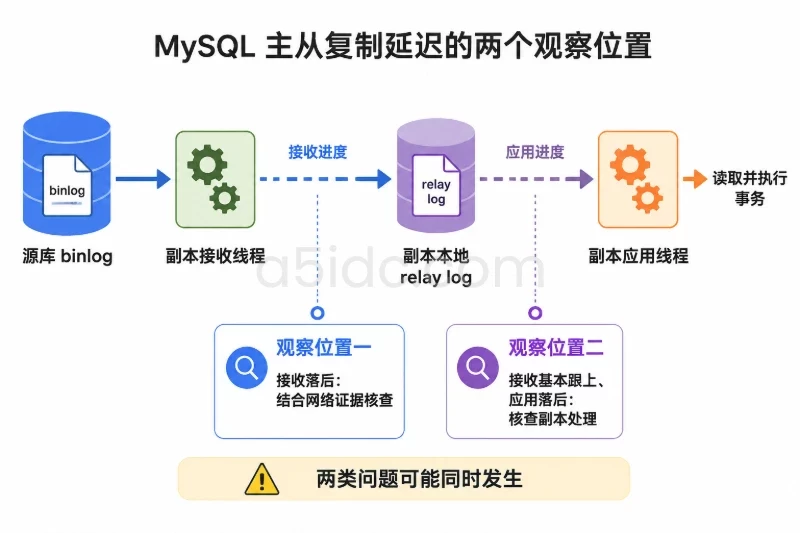
Replica_IO_Running 和 Replica_SQL_Running 均为 Yes,表示接收线程和应用线程正在运行。Auto_Position 为 1,表示启用了 GTID 自动定位。Last_IO_Error、Last_SQL_Error 为空,表示当前没有记录到复制错误。Seconds_Behind_Source 通常为 0 或一个较小值,但它可能为 NULL,也不能单独作为数据一致性的证明。如果客户端提示 SHOW REPLICA STATUS 语法不支持,先核对 MySQL 版本。较旧版本可能使用旧术语的状态命令,本文命令以 MySQL 8.0 为目标。
从库状态正常后,在主库建立一个专用测试库和表,并插入一条带有唯一标记的数据:
CREATE DATABASE repl_check;
CREATE TABLE repl_check.sync_probe (
  id BIGINT PRIMARY KEY,
  marker VARCHAR(100) NOT NULL,
  created_at TIMESTAMP NOT NULL DEFAULT CURRENT_TIMESTAMP
);
INSERT INTO repl_check.sync_probe (id, marker)
VALUES (1, 'jp-replication-check-2025-01');
示例标记只是测试值,可替换为本次部署的唯一字符串。随后在从库查询:
SELECT id, marker, created_at
FROM repl_check.sync_probe
WHERE id = 1;
若立即查不到,等待数秒后再次查询,同时检查 SHOW REPLICA STATUS\G。只有在从库查询到相同记录,且两个复制线程正常、错误字段为空,才可判定这次基础同步验证通过。不要在从库直接修改这张表进行测试;read_only 和 super_read_only 用于降低误写风险,复制线程仍可应用主库的变更。
需要检查 GTID 是否前进时,可在主从分别执行:
SELECT @@GLOBAL.gtid_executed;
主库写入测试记录后,从库的已执行 GTID 应包含对应事务。GTID 集合可能包含其他已执行事务,因此不要求两边文本在所有业务场景下始终完全相同。
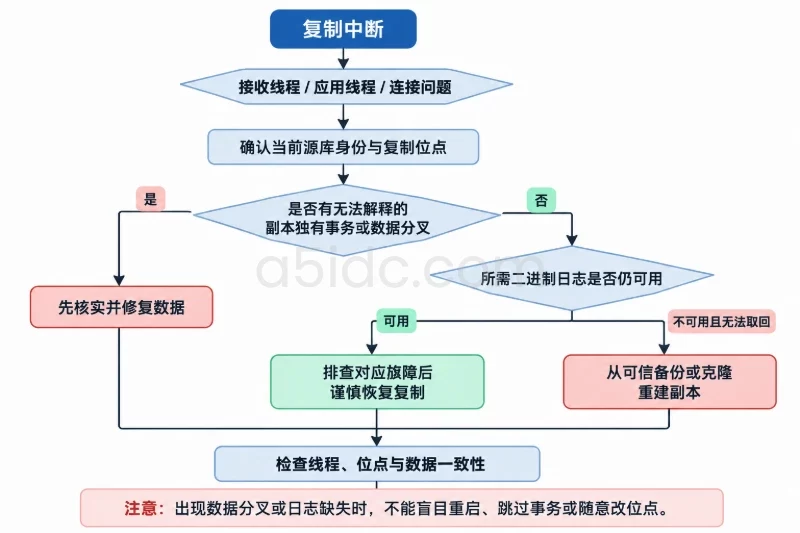
按低风险顺序检查网络、账号和复制状态,不要先清空数据或重置复制元数据。
从库执行 nc -vz 失败时,检查主库 3306 是否监听正确地址:
sudo ss -lntp | grep 3306
sudo systemctl status mysql --no-pager
没有监听通常与 MySQL 未启动或配置错误有关;监听在 127.0.0.1 则外部从库无法连接。超时更常见于安全组、防火墙或路由未放行。
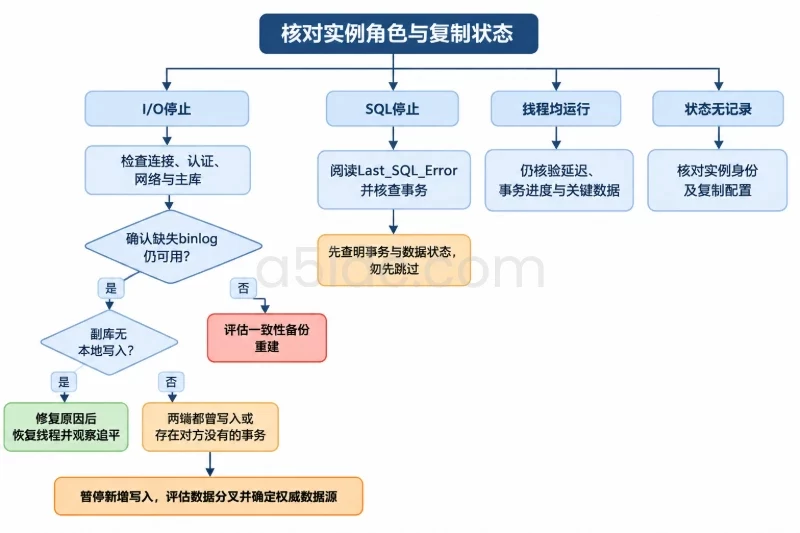
如果 Replica_IO_Running 为 No,查看 Last_IO_Error。常见原因包括主机地址或端口错误、复制账号密码不正确、账号来源地址不匹配、3306 未放行。修正原因后,可在从库执行:
START REPLICA;
SHOW REPLICA STATUS\G
若错误提示认证失败,先在主库确认账号与授权,不要通过放宽为任意来源来绕过问题。
如果 Replica_SQL_Running 为 No,查看 Last_SQL_Error。重复键、表不存在等问题通常说明从库数据与主库基线不一致。对于已有数据的环境,应暂停进一步操作,重新评估备份、导入和复制起点;不要随意跳过事务或删除业务记录,否则可能掩盖数据差异。
若启动时报 GTID 相关错误,分别核对主从的 gtid_mode、enforce_gtid_consistency 和复制状态。变更 GTID 模式可能影响现有实例与事务,不适合作为排错时随手执行的操作;在生产环境中应先备份并评估变更顺序。
若本次部署需要撤销,先确认应用尚未依赖从库读写,再在从库停止复制:
STOP REPLICA;
SHOW REPLICA STATUS\G
停止后从库不会继续接收主库更新,但已复制的数据仍保留。若只回滚配置,可备份后恢复原配置文件,再重启 MySQL;确认主库不再需要该账号后,可在主库撤销复制账号:
DROP USER 'repl'@'10.0.1.20';
删除账号会影响该账号建立的复制连接,执行前确认目标地址和账号无误。若已不需要数据库服务,卸载软件或清理数据目录属于高风险操作,必须先备份并确认数据可丢弃;不要把 RESET REPLICA ALL 或删除数据目录当作常规回滚步骤。它们会清除复制配置或数据,使用前需明确影响范围。
验收时逐项确认:
server-id 唯一,GTID 与 binlog 配置符合预期。Replica_IO_Running、Replica_SQL_Running 均为 Yes,错误字段为空。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9031.html