香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


台湾服务器部署 NFS 时,核心工作是:在服务器端创建共享目录、将指定客户端地址加入导出规则,再由客户端通过 NFSv4 挂载并完成读写验证。对于首次部署,建议只开放 TCP 2049,并使用固定客户端 IP 或可信私网地址限制访问范围。
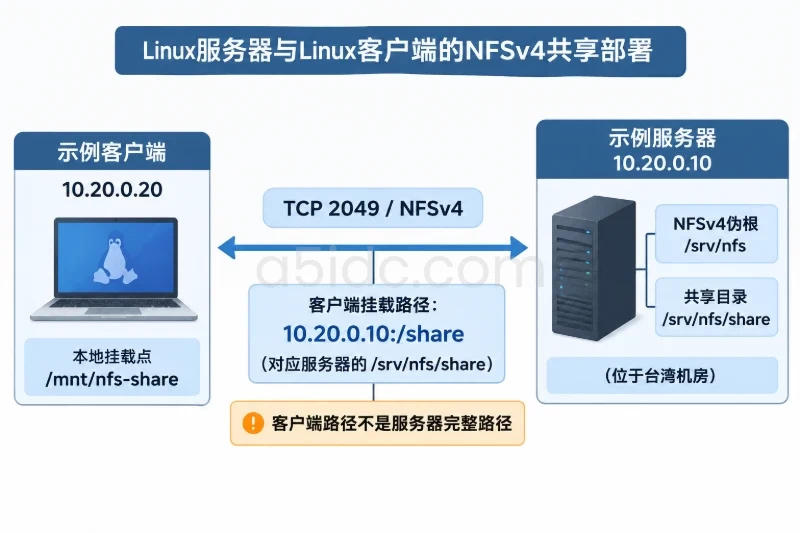
以下示例以 Linux 服务器和 Linux 客户端为对象,服务器位于台湾机房,服务器地址示例为 10.20.0.10,客户端地址示例为 10.20.0.20。这些地址仅用于演示,实际操作时应替换为服务器与客户端之间真实可达的地址。若客户端通过公网访问,应使用客户端固定出口 IP,而不是开放给任意来源。
对于需要在台湾机房部署 NFS、承载共享文件、业务后台或数据归档的场景,A5idc数据提供中国台湾台北物理服务器,并覆盖不同 CPU、内存、磁盘与优化及国际线路方案,便于将共享目录所在主机与业务访问区域、数据规模相匹配。针对大容量文件和备份归档,还可选择香港存储系列或日本 CTG 的大容量 HDD 方案,为 NFS 文件服务提供相应的本地存储基础。
| 角色 | 示例地址 | 主要任务 |
|---|---|---|
| NFS服务器 | 10.20.0.10 | 安装服务、创建目录、配置导出规则 |
| NFS客户端 | 10.20.0.20 | 安装客户端工具、执行挂载和读写验证 |
| 共享目录 | /srv/nfs/share | 服务器上的实际数据目录 |
| 客户端挂载点 | /mnt/nfs-share | 客户端访问共享数据的本地路径 |
先分别检查两台机器的系统版本和地址:
cat /etc/os-release
hostname -I
ip route
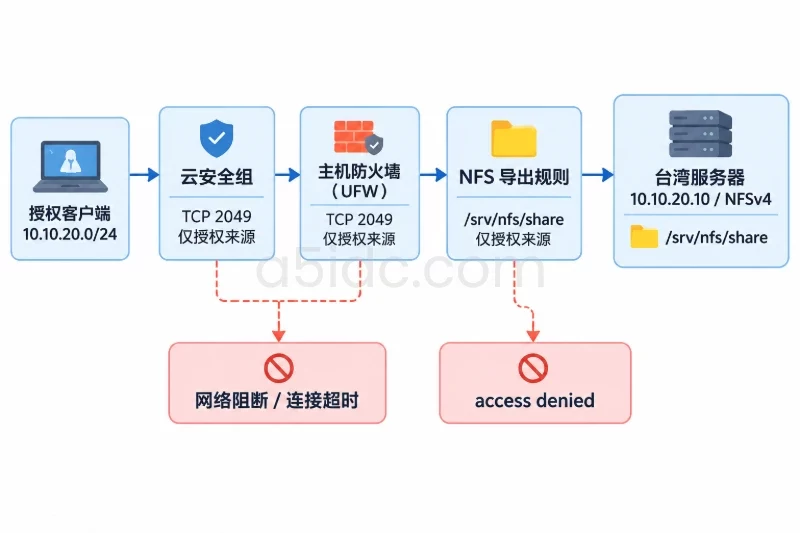
服务器和客户端之间应当能够互相通信。若使用的是台湾服务器公网地址,需要同时确认云平台安全组、机房边界防火墙和服务器本机防火墙允许客户端访问 TCP 2049。
NFS 传输会受到网络时延和丢包影响。台湾服务器与跨地区客户端之间如果存在较高延迟,目录遍历、频繁小文件读写和大量元数据操作通常比单个大文件传输更敏感,因此应先完成基础挂载验证,再评估业务是否适合使用 NFS。
本文使用 NFSv4。NFSv4 通常只需要开放 TCP 2049,端口管理比同时使用 NFSv3、rpcbind 和多个动态端口更简单。
需要具备以下条件:
sudo 或 root 权限。如果 /srv/nfs/share 已经存在并且有业务数据,不要直接执行覆盖式 chown、删除目录或重新初始化目录权限。应先记录现有权限和属主:
sudo stat -c '%A %U:%G %u:%g %n' /srv/nfs/share
sudo du -sh /srv/nfs/share
Debian、Ubuntu 系统执行:
sudo apt update
sudo apt install -y nfs-kernel-server
Rocky Linux、AlmaLinux、RHEL 等使用 dnf 的系统执行:
sudo dnf install -y nfs-utils
安装完成后,根据发行版启动服务。
Debian、Ubuntu:
sudo systemctl enable --now nfs-kernel-server
sudo systemctl is-active nfs-kernel-server
RHEL 系列:
sudo systemctl enable --now nfs-server
sudo systemctl is-active nfs-server
预期结果是返回 active。如果服务名不存在,不要根据猜测重复执行命令,应先查看已安装的服务:
systemctl list-unit-files | grep -E 'nfs|rpc'
Debian、Ubuntu 客户端执行:
sudo apt update
sudo apt install -y nfs-common
RHEL 系列客户端执行:
sudo dnf install -y nfs-utils
检查客户端是否具备挂载命令:
command -v mount.nfs
mount.nfs -V
能够输出命令路径和版本信息,说明客户端工具已经安装。
以下命令适用于新建目录。目录中如果已有业务数据,应先完成备份并确认权限变更不会影响业务。
sudo install -d -m 0755 /srv/nfs
sudo install -d -m 2770 /srv/nfs/share
2770 中的特殊权限位 2 用于让新建文件继承目录的组。实际生产环境中,也可以根据应用的运行用户调整为更严格的权限。
NFS 默认主要依据数字 UID 和 GID 判断文件所有权。客户端和服务器上的用户名即使相同,如果数字 UID 不一致,也可能出现文件属主显示异常或无法写入。
可以使用一个示例账号进行验证。服务器和客户端都执行以下检查:
getent passwd nfsdata
getent group nfsdata
如果两台机器上都没有该账号,可以在两端使用相同的数字 UID 和 GID 创建:
getent group nfsdata || sudo groupadd --gid 2000 nfsdata
getent passwd nfsdata || sudo useradd \
  --uid 2000 \
  --gid nfsdata \
  --no-create-home \
  --shell /usr/sbin/nologin \
  nfsdata
然后确认结果:
id nfsdata
预期两端都能看到类似以下结果,重点是数字 UID 和 GID 一致:
uid=2000(nfsdata) gid=2000(nfsdata) groups=2000(nfsdata)
在服务器上,将新建共享目录交给该账号:
sudo chown nfsnfsdata /srv/nfs/share
sudo stat -c '%A %U:%G %u:%g %n' /srv/nfs/share
如果这是已有业务目录,不要直接套用 chown。应根据业务程序的实际运行账号设置属主,并先记录原始权限,避免因为修改目录所有权导致应用无法访问。
修改 /etc/exports 前先备份。备份操作本身不会中断当前共享:
sudo cp -a /etc/exports "/etc/exports.bak.$(date +%F-%H%M%S)"
如果文件不存在,复制命令可能提示错误,此时可以创建空文件:
sudo test -f /etc/exports || sudo touch /etc/exports
编辑配置文件:
sudoedit /etc/exports
加入以下内容:
/srv/nfs 10.20.0.20(ro,fsid=0,crossmnt,sync,no_subtree_check)
/srv/nfs/share 10.20.0.20(rw,sync,no_subtree_check,root_squash)
配置项含义如下:
/srv/nfs:NFSv4 的伪根目录。10.20.0.20:允许访问的客户端地址。公网环境应替换为客户端固定公网出口 IP。fsid=0:将该目录设为 NFSv4 的根。crossmnt:允许客户端访问其下级导出的目录。rw:允许客户端读写共享目录。sync:服务器在确认写入前同步处理数据,可靠性优先于极限写入速度。no_subtree_check:避免子目录检查引起的不必要问题。root_squash:将客户端 root 身份映射为匿名身份,避免客户端 root 直接获得服务器端 root 权限。采用上述结构后,客户端挂载路径使用 server:/share,而不是服务器上的完整路径 /srv/nfs/share。
如果需要允许多个固定客户端,可以写成多个客户端条目,例如:
/srv/nfs/share 10.20.0.20(rw,sync,no_subtree_check,root_squash) 10.20.0.21(rw,sync,no_subtree_check,root_squash)
不建议直接使用以下形式:
/srv/nfs/share *(rw,sync,no_subtree_check)
这会把共享范围扩大到所有能够访问 NFS 服务的地址,公网服务器尤其不应使用。
执行:
sudo exportfs -rav
随后查看当前导出配置:
sudo exportfs -v
预期能够看到 /srv/nfs 和 /srv/nfs/share,并且客户端地址与 rw、root_squash 等参数一致。
同时确认 NFSv4 端口正在监听:
sudo ss -lntp | grep ':2049'
如果没有任何输出,先查看服务状态和日志:
sudo systemctl status nfs-server --no-pager
sudo journalctl -u nfs-server -n 50 --no-pager
Debian、Ubuntu 的服务名可能是 nfs-kernel-server:
sudo systemctl status nfs-kernel-server --no-pager
sudo journalctl -u nfs-kernel-server -n 50 --no-pager
不要在不了解现有规则的情况下直接重置防火墙。先检查状态:
sudo ufw status verbose
或:
sudo firewall-cmd --state
sudo firewall-cmd --list-all
同时检查云平台安全组,入站规则至少应限制为:
| 协议 | 端口 | 来源 |
|---|---|---|
| TCP | 2049 | 客户端固定 IP 或可信私网网段 |
本文使用 NFSv4,不需要为了本次配置额外开放 NFSv3 常用的 rpcbind 端口。
确认客户端地址无误后,添加仅允许该客户端访问 TCP 2049 的规则:
sudo ufw allow from 10.20.0.20 to any port 2049 proto tcp
sudo ufw status numbered
以下规则只允许 10.20.0.20/32 访问 TCP 2049:
sudo firewall-cmd --permanent \
  --add-rich-rule='rule family="ipv4" source address="10.20.0.20/32" port port="2049" protocol="tcp" accept"

sudo firewall-cmd --reload
sudo firewall-cmd --list-rich-rules
修改防火墙后,应从客户端测试端口:
nc -vz -w 3 10.20.0.10 2049
如果客户端没有 nc,可以使用 Bash 的 TCP 连接测试:
timeout 3 bash -c '</dev/tcp/10.20.0.10/2049' \
  && echo "TCP 2049 reachable" \
  || echo "TCP 2049 unavailable"
端口可达只说明网络层基本连通,并不代表 NFS 导出权限和目录权限已经正确。
在客户端执行:
sudo install -d -m 0755 /mnt/nfs-share
确认到服务器的路由:
ip route get 10.20.0.10
输出中应显示实际使用的网卡和下一跳。如果路由不正确,先处理网络或路由问题,不要反复尝试挂载。
使用 NFSv4 和 TCP 挂载:
sudo mount -t nfs4 \
  -o vers=4,proto=tcp \
  10.20.0.10:/share \
  /mnt/nfs-share
检查挂载状态:
findmnt -T /mnt/nfs-share -o SOURCE,FSTYPE,OPTIONS,TARGET
预期结果中应包含类似信息:
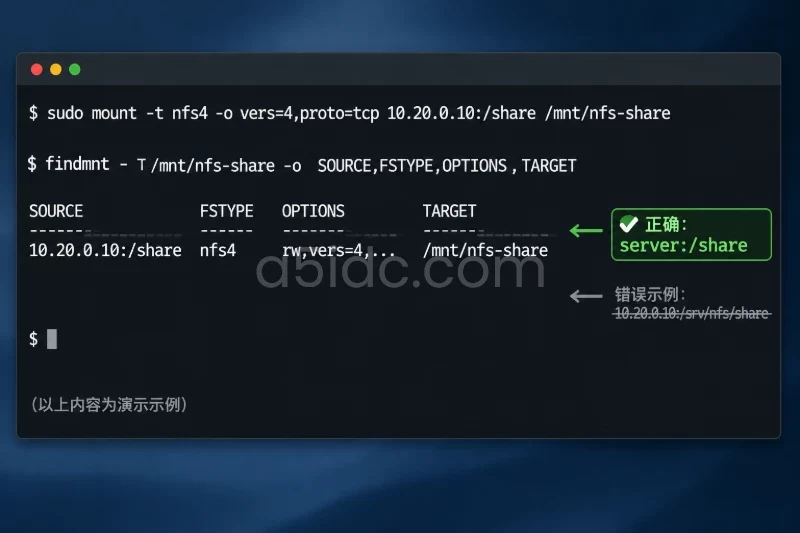
SOURCE              FSTYPE OPTIONS              TARGET
10.20.0.10:/share   nfs4   rw,vers=4,...         /mnt/nfs-share
也可以查看 NFS 客户端的挂载参数:
nfsstat -m
如果返回 No such file or directory,优先检查挂载路径是否写成了 /share。在本文的 NFSv4 伪根配置中,正确路径是:
10.20.0.10:/share
而不是:
10.20.0.10:/srv/nfs/share
在新建的空共享目录中,使用 nfsdata 账号创建测试文件:
sudo -u nfsdata sh -c \
  'printf "nfs write test from %s\n" "$(hostname)" > /mnt/nfs-share/nfs-client-write-test.txt'
读取文件:
sudo -u nfsdata cat /mnt/nfs-share/nfs-client-write-test.txt
在服务器上查看文件是否出现:
sudo ls -ln /srv/nfs/share/nfs-client-write-test.txt
sudo cat /srv/nfs/share/nfs-client-write-test.txt
如果服务器端能够看到文件,并且文件的数字 UID、GID 与 nfsdata 一致,说明挂载、导出权限、目录权限和基础写入链路均已打通。
测试完成后,如果该目录只用于本次验证,可以删除测试文件:
sudo -u nfsdata rm -f /mnt/nfs-share/nfs-client-write-test.txt
删除前应确认文件名不是业务文件。不要对整个 /mnt/nfs-share 或 /srv/nfs/share 执行递归删除。
首次手动挂载验证成功后,再配置 /etc/fstab。先备份客户端配置:
sudo cp -a /etc/fstab "/etc/fstab.bak.$(date +%F-%H%M%S)"
编辑文件:
sudoedit /etc/fstab
加入一行:
10.20.0.10:/share /mnt/nfs-share nfs4 _netdev,nofail,vers=4,proto=tcp 0 0
参数作用如下:
_netdev:告知系统这是网络文件系统,等待网络准备后再处理。nofail:共享暂时不可用时不阻塞系统启动。vers=4:使用 NFSv4。proto=tcp:明确使用 TCP。保存后重新加载 systemd 配置,并通过挂载点测试:
sudo systemctl daemon-reload
sudo mount /mnt/nfs-share
ls -la /mnt/nfs-share
findmnt -T /mnt/nfs-share
如果使用 nofail,不能把“系统启动没有报错”当成挂载成功的依据,仍需通过 findmnt 或实际读写确认。
若希望访问目录时再建立连接,可以增加 x-systemd.automount:
10.20.0.10:/share /mnt/nfs-share nfs4 _netdev,nofail,x-systemd.automount,vers=4,proto=tcp 0 0
采用自动挂载时,首次执行 ls /mnt/nfs-share 可能才会触发连接,验证时应在访问目录后再次执行 findmnt。
先从外到内检查:
ip route get 10.20.0.10
nc -vz -w 3 10.20.0.10 2049
如果 TCP 2049 不通,重点检查:
此时不要先修改 /etc/exports,因为网络层尚未连通。
access denied by server通常表示客户端已经到达 NFS 服务,但导出规则没有匹配成功。服务器上检查:
sudo exportfs -v
重点核对:
/etc/exports 中的客户端 IP 是否正确。sudo exportfs -rav。例如,以下写法中的空格会改变解析方式:
/srv/nfs/share 10.20.0.20 (rw,sync)
应写成:
/srv/nfs/share 10.20.0.20(rw,sync)
先检查挂载选项和目录权限:
findmnt -T /mnt/nfs-share
ls -ldn /mnt/nfs-share
id nfsdata
如果使用 root 在客户端写入失败,这可能是 root_squash 正常生效的结果,并不代表挂载失败。应改用与服务器端目录属主匹配的业务账号测试:
sudo -u nfsdata touch /mnt/nfs-share/permission-test
如果仍然失败,检查服务器端目录的数字属主、组权限和挂载端使用的 UID/GID。不要为了让 root 写入而直接删除 root_squash,这会扩大客户端 root 对服务器文件的操作权限。
No such file or directory检查 NFSv4 伪根路径:
sudo exportfs -v
本文配置对应的客户端路径是:
10.20.0.10:/share
如果修改过 /etc/exports 的目录结构,客户端挂载路径也需要同步调整。showmount -e 主要依赖旧式 mountd 查询,在只使用 NFSv4 的场景下不能作为唯一判断依据。
如果只是重新加载导出规则,执行:
sudo exportfs -rav
如果客户端需要重新建立挂载,可先停止使用该目录的业务进程,再执行:
sudo umount /mnt/nfs-share
sudo mount /mnt/nfs-share
若提示目录忙,先找出占用进程:
sudo fuser -vm /mnt/nfs-share
不要在业务仍有写入时强行卸载,否则可能造成应用报错或未完成写入。
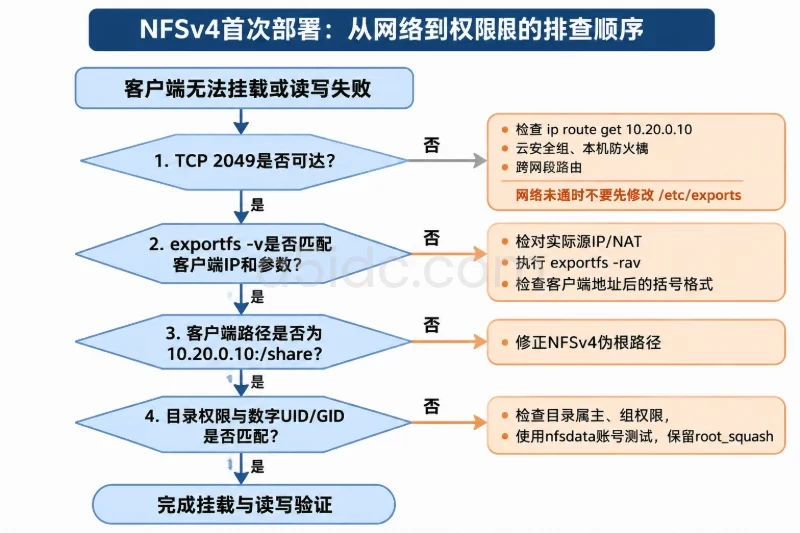
完成部署后,逐项确认:
active。sudo exportfs -v 能看到目标目录和指定客户端地址。findmnt -T /mnt/nfs-share 显示 nfs4。/etc/fstab 中的路径为 server:/share,没有误写为服务器实际路径。回滚前应先停止使用该共享目录的应用,等待写入完成,并检查占用情况:
sudo sync
sudo fuser -vm /mnt/nfs-share
确认没有业务进程继续使用后,在客户端卸载:
sudo umount /mnt/nfs-share
删除或注释客户端 /etc/fstab 中的 NFS 行,然后执行:
sudo systemctl daemon-reload
服务器端删除对应的 /etc/exports 条目,再重新加载:
sudo exportfs -rav
sudo exportfs -v
如果需要立即取消指定客户端的导出,可以在确认影响范围后执行:
sudo exportfs -u 10.20.0.20:/srv/nfs/share
防火墙规则也应同步回滚。UFW 可执行:
sudo ufw delete allow from 10.20.0.20 to any port 2049 proto tcp
firewalld 可执行:
sudo firewall-cmd --permanent \
  --remove-rich-rule='rule family="ipv4" source address="10.20.0.20/32" port port="2049" protocol="tcp" accept"

sudo firewall-cmd --reload
回滚只应移除 NFS 配置、挂载和访问规则,不要删除 /srv/nfs/share 中的数据。若需要恢复配置备份,先使用 diff 对比当前文件,确认不会覆盖其他业务修改后再恢复。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8859.html