香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


目标是让一台 Linux 主机把日志发送到另一台主机,并在收集端找到对应消息。下面以 Ubuntu Server 22.04/24.04、rsyslog 8.x 和 systemd 为实施环境,使用两台内网主机完成首次配置;执行前需要准备 sudo 权限、可用的软件源,以及发送端到收集端的网络访问条件。
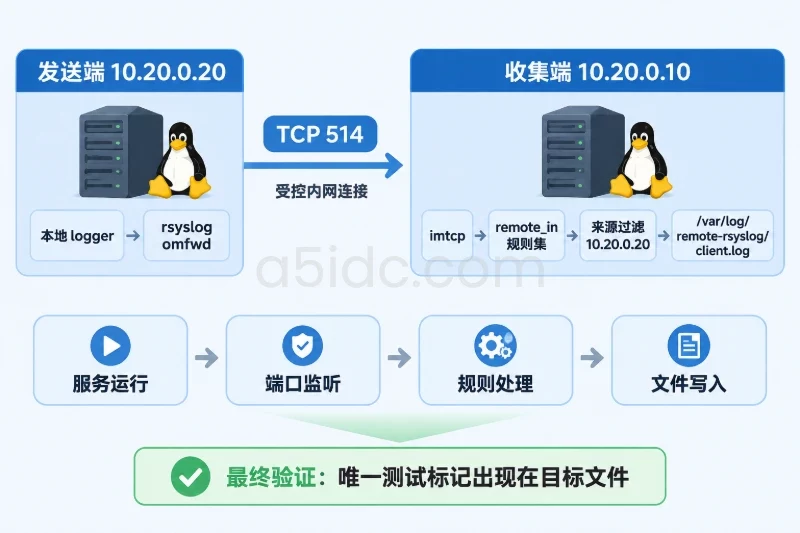
配置分为两部分:收集端用 imtcp 接收消息并写入独立文件,发送端用 omfwd 转发日志。判断消息是否到达,应以收集端文件中出现本次生成的唯一标记为准;服务运行、端口监听或 TCP 连接建立,都不能单独证明日志已经写入目标文件。普通 TCP syslog 没有接收端落盘后的应用层确认机制。
A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,可为日志发送端、集中收集端及业务后台提供多地域部署基础。不同产品覆盖SSD、NVMe与大容量机械硬盘,并配有相应带宽和线路选择,能够结合日志规模、访问区域及长期留存需求承载日志接收、文件写入、数据库和多任务运行场景。
本次使用以下示例参数,执行时应统一替换为实际地址:
| 项目 | 收集端 | 发送端 |
|---|---|---|
| 内网 IP | 10.20.0.10 | 10.20.0.20 |
| 作用 | 接收并保存日志 | 产生并转发日志 |
| 网络配置 | 监听 TCP 514 | 连接收集端 TCP 514 |
| 新增配置 | 20-remote-receive.conf | 10-remote-forward.conf |
本例采用明文 TCP,仅用于受控内网中的首次验证,不应直接向公网开放。跨越不可信网络时,需要另外配置 TLS 和身份校验;只把端口改为 6514 并不会自动启用加密。
在两台主机上分别执行。已有 rsyslog 时,先备份再调整;尚未安装时,先安装软件包,再备份其默认配置:
sudo apt-get update
sudo apt-get install rsyslog
sudo systemctl start rsyslog

rsyslogd -v
systemctl is-active rsyslog
command -v logger
预期可以看到 rsyslog 的版本信息,服务状态为 active,并且能够找到 logger。发行版软件包的安装、服务检查和测试日志发送,可以分别验证程序、进程和本地日志入口是否具备基本条件。
在两台主机各自的终端中建立备份,记下输出路径,后续回滚仍使用各自主机的备份目录:
BACKUP="/root/rsyslog-before-$(date +%Y%m%d-%H%M%S)"
sudo mkdir -m 0700 "$BACKUP"
sudo cp -a /etc/rsyslog.conf /etc/rsyslog.d "$BACKUP/"
printf '备份目录:%s\n' "$BACKUP"

sudo rsyslogd -N1
-N1 检查完整配置,不启动第二个守护进程。应看到配置验证结束且没有错误;如果原配置已经报错,应先修复,不要继续叠加配置。
同时检查主配置是否包含 /etc/rsyslog.d/*.conf,以及收集端是否已有启用的 imtcp 配置:
sudo grep -nE 'IncludeConfig|include[[:space:]]*\(' /etc/rsyslog.conf
sudo grep -Rns 'imtcp' /etc/rsyslog.conf /etc/rsyslog.d
sudo ss -lntp 'sport = :514'
注意区分注释与有效配置。下面按“尚未加载 imtcp、TCP 514 未被占用”继续;若模块已经加载,不要再次加载,若端口已被其他服务使用,应先确认用途,不要直接停止现有服务。模块加载、输入监听与规则集绑定是不同配置项。
rsyslog 可能在启动后降低运行权限,因此应先确认实际运行账户,再为新目录设置权限,不能只依据服务启动时使用 root 就判断目录可写。
在收集端执行:
ps -C rsyslogd -o user=,group=

RSYSLOG_USER=$(ps -C rsyslogd -o user= | awk 'NR == 1 {print $1}')
RSYSLOG_GROUP=$(ps -C rsyslogd -o group= | awk 'NR == 1 {print $1}')

printf '目录属主:%s:%s\n' "$RSYSLOG_USER" "$RSYSLOG_GROUP"
确认输出账户非空,且 /var/log/remote-rsyslog 是本次准备新建的目录,再执行:
sudo install -d -m 0750 \
  -o "$RSYSLOG_USER" -g "$RSYSLOG_GROUP" \
  /var/log/remote-rsyslog
权限变更只作用于这个新目录,不要递归修改整个 /var/log。如果目录已经存在,先检查其用途和权限,不要覆盖原属主;后续文件写入仍需要满足 rsyslog 运行账户的访问权限。
确认同名文件不存在后,使用编辑器创建:
sudoedit /etc/rsyslog.d/20-remote-receive.conf
写入以下内容:
module(load="imtcp")

template(
    name="RemoteLine"
    type="string"
    string="%timegenerated:::date-rfc3339% peer=%fromhost-ip% host=%hostname% tag=%syslogtag% %msg%\n"
)

ruleset(name="remote_in") {
    if ($fromhost-ip == "10.20.0.20") then {
        action(
            type="omfile"
            file="/var/log/remote-rsyslog/client.log"
            template="RemoteLine"
            fileCreateMode="0640"
        )
    }
    stop
}

input(
    type="imtcp"
    address="10.20.0.10"
    port="514"
    ruleset="remote_in"
)
这里把远程输入绑定到独立规则集,仅保存指定来源的消息。peer 记录收集端看到的连接来源 IP,host 记录消息头携带的主机名,两者含义不同;若路径中存在地址转换,来源过滤和防火墙规则都应采用收集端实际看到的地址。
检查通过后再重启。重启会短暂影响该主机的日志处理,已有业务日志任务应安排合适窗口:
sudo rsyslogd -N1 &&
sudo systemctl restart rsyslog

systemctl is-active rsyslog
sudo ss -lntp 'sport = :514'
预期状态为 active,监听地址包含 10.20.0.10:514,对应进程为 rsyslogd。此时尚未收到匹配消息,client.log 不存在不一定是故障。
先检查收集端防火墙。以下命令仅适用于已经启用 UFW 的环境;不要为了套用步骤临时启用或关闭整套防火墙。修改前保留状态和配置备份,仅新增所需来源规则。
sudo ufw status numbered
sudo cp -a /etc/ufw "$BACKUP/"
sudo ufw allow proto tcp from 10.20.0.20 to 10.20.0.10 port 514
sudo ufw status numbered
如果等效规则已经存在,不要重复新增。使用其他防火墙时,在现有管理体系中放行相同的源地址、目标地址、协议和端口;上游访问控制也需要允许这条路径,不要扩大为任意来源访问。UFW 的来源限制与规则删除语法见其文档。
在发送端执行:
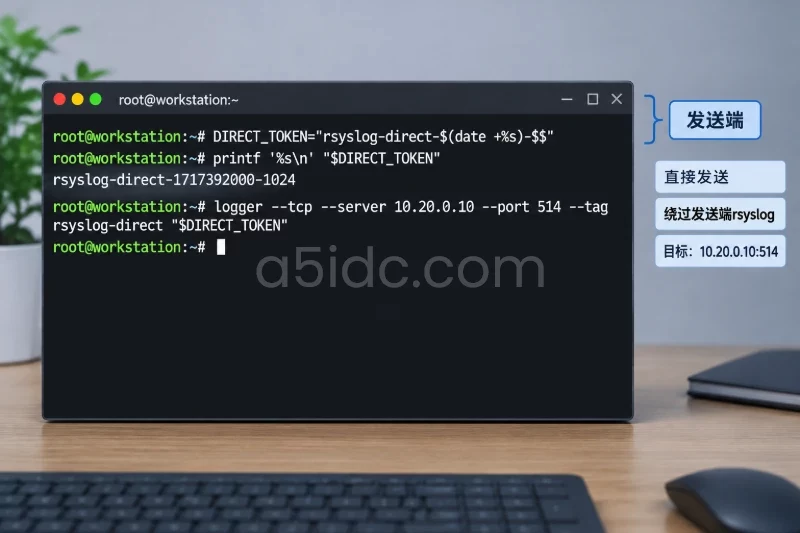
DIRECT_TOKEN="rsyslog-direct-$(date +%s)-$$"
printf '%s\n' "$DIRECT_TOKEN"

logger --tcp \
  --server 10.20.0.10 \
  --port 514 \
  --tag rsyslog-direct \
  "$DIRECT_TOKEN"
logger --server 会直接发送到远程服务器,显式指定 --tcp 和 --port 可以避免协议、默认端口与接收端不一致。这个测试绕过发送端 rsyslog,只验证网络、收集端接收和文件写入路径。
在收集端把变量替换为刚才打印的完整标记后查询:
DIRECT_TOKEN='粘贴发送端打印的完整标记'
sudo grep -F -- "$DIRECT_TOKEN" /var/log/remote-rsyslog/client.log
找到标记后再继续;没有找到则先按下一节定位,不要把发送端转发配置也同时加入,增加判断难度。
在发送端创建不存在的配置文件:
sudoedit /etc/rsyslog.d/10-remote-forward.conf
写入:
action(
    name="forward_to_collector"
    type="omfwd"
    target="10.20.0.10"
    port="514"
    protocol="tcp"
    template="RSYSLOG_SyslogProtocol23Format"
    queue.type="LinkedList"
    action.resumeRetryCount="-1"
)
这段配置把执行到该动作的消息转发到收集端,没有新增 stop,因此不会由本段主动终止后续本地日志处理。独立动作队列可将转发与主处理流程解耦,action.resumeRetryCount="-1" 表示失败后持续重试。这里未配置磁盘辅助队列,不能把它当作断电、崩溃或长时间中断时的持久化保障。
验证并应用:
sudo rsyslogd -N1 &&
sudo systemctl restart rsyslog

systemctl is-active rsyslog
本配置会转发匹配处理路径上的消息,不仅是测试日志。它也不会自动读取任意应用文件;首次验证时应使用已进入本机日志系统的消息,而不是直接往某个业务日志文件追加文本。
仍在发送端执行,这次不要带 --server:
TOKEN="rsyslog-check-$(date +%s)-$$"
printf '%s\n' "$TOKEN"

logger -p user.notice -t rsyslog-check "$TOKEN"
不指定远程服务器时,logger 将消息提交到本地日志入口,随后才由本机 rsyslog 的转发动作发送,因而能够验证发送端配置是否真正参与处理。
在收集端查询本次标记:
TOKEN='粘贴本次 rsyslog-check 完整标记'
sudo grep -F -- "$TOKEN" /var/log/remote-rsyslog/client.log
下面仅为格式示例,不代表实际执行记录:
2026-10-20T10:30:15.123456+08:00 peer=10.20.0.20 host=app01 tag=rsyslog-check: rsyslog-check-1792463415-2468
应核对标记完全一致、peer 为预期发送端、host 和标签符合本次操作。出现这条记录,才说明本次消息已经经过发送端本地入口、转发、远程接收和文件写入路径。
按“发送命令与网络 → 接收进程 → 规则处理 → 文件写入”的顺序检查,优先使用只读命令,不要先清空防火墙或放宽目录权限。
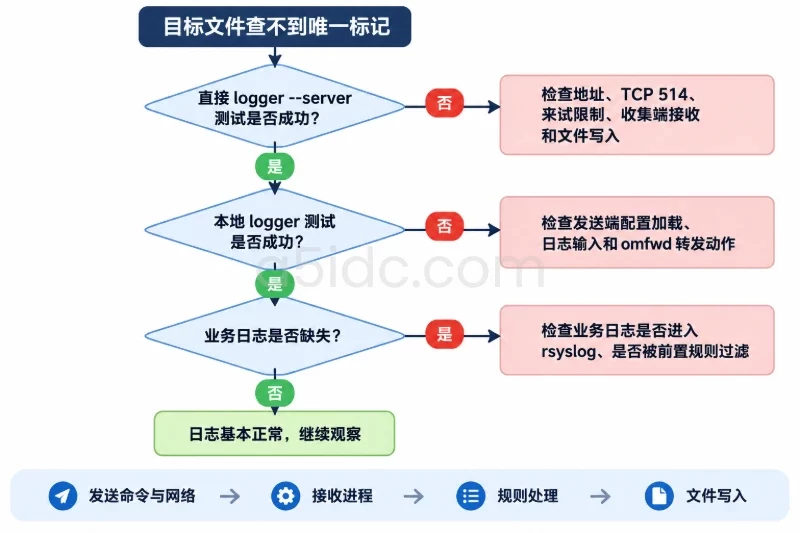
| 测试结果 | 下一步重点 |
|---|---|
| 直接发送也查不到 | 检查地址、TCP 514、来源限制和收集端写入 |
| 直接发送成功,本地发送失败 | 检查发送端配置加载、日志输入及转发动作 |
| 两种发送均成功,业务日志缺失 | 检查业务日志是否进入 rsyslog、是否被前置规则过滤 |
这种分支可以先把网络接收问题与发送端配置问题分开。规则按配置顺序处理,前置的终止规则可能使消息无法执行到后续动作。
在收集端执行:
sudo ss -lntp 'sport = :514'
sudo journalctl -u rsyslog -n 80 --no-pager
没有监听时,重点看配置是否被加载、地址是否属于本机、端口是否被占用。发送端也检查同一服务日志,关注连接失败、动作挂起以及对应的前置错误信息;不要只看到服务为 active 就跳过检查。
必要时在收集端短时抓包,再从发送端生成新标记:
sudo tcpdump -ni any -s 0 -A 'tcp port 514'
若未安装,可先安装 tcpdump。抓包可能显示日志正文,只在获准的排障窗口使用,完成后按 Ctrl+C 停止,不要公开包含敏感信息的输出。-A 用于以 ASCII 显示包内容,能辅助确认测试载荷是否到达抓包点,但不能替代目标文件检查。
观察结果可这样判断:
抓包中的 TCP 确认只能反映传输层行为,不能证明 rsyslog 已把消息保存到目标文件。
在收集端执行:
ls -ld /var/log/remote-rsyslog
sudo ls -l /var/log/remote-rsyslog
df -h /var/log
df -i /var/log
sudo journalctl -u rsyslog -n 100 --no-pager
重点查找具体路径、权限拒绝、空间不足以及动作挂起之前的错误。普通权限看似正确时,再检查系统安全策略是否拒绝写入;不要用关闭安全策略或 chmod 777 代替定位。文件输出失败常与目录权限及进程降权后的身份有关。
首次部署至少应满足以下检查项:
--server 的本地测试消息同样能够查到。验收记录应保留两端 IP、配置文件名、测试标记和查询结果。本次验证通过,只证明这些测试消息成功到达,不等于所有历史消息已迁移,也不等于故障期间不会丢失或重复。普通 TCP 转发与内存队列都有可靠性边界;本例也没有启用磁盘辅助队列,重启或异常退出时不能据此保证待发送消息保留。
回滚只撤销本次新增配置,不删除软件包、备份和已收集日志。若发送端仍有待发送消息,应先恢复接收路径并确认处理完成,再安排回滚;本例内存队列不能作为重启后的恢复依据。
先在发送端执行。若更换过终端,需要把 BACKUP 重新设置为该主机实际备份路径:
sudo mv /etc/rsyslog.d/10-remote-forward.conf "$BACKUP/"
sudo rsyslogd -N1 &&
sudo systemctl restart rsyslog
再在收集端执行:
sudo mv /etc/rsyslog.d/20-remote-receive.conf "$BACKUP/"
sudo rsyslogd -N1 &&
sudo systemctl restart rsyslog
上述操作仅适用于文件确实由本次新建的情况;如果实施时修改了既有文件,应从备份恢复对应文件,而不是移走整个原配置。每次恢复后仍须先验证语法,再重启服务。
若 UFW 规则也是本次新增的,在收集端删除这条精确规则,不要清空其他规则;原先已经存在的等效规则不应删除。
sudo ufw delete allow proto tcp from 10.20.0.20 to 10.20.0.10 port 514
sudo ufw status numbered
最后检查回滚结果:
rsyslogd -N1 均无错误,服务状态恢复正常。logger 后,仍能在原本的本地日志目标中找到消息。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8837.html