香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


释放云服务器前,不要只下载业务目录或创建一份云硬盘快照。可恢复的导出至少应覆盖数据库、上传文件、应用配置、定时任务、服务启动项和必要的系统网络配置,并把副本放到不会随原服务器一起删除的存储位置。
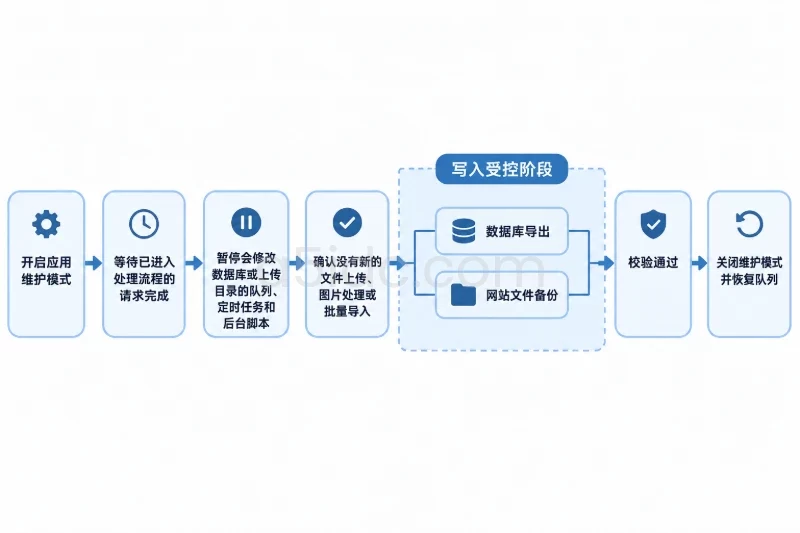
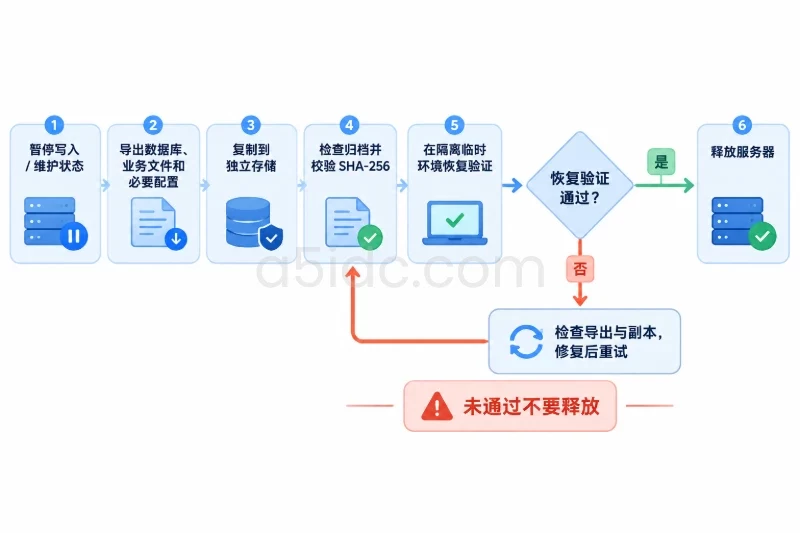
实际操作时,先暂停写入或切换到维护状态,再导出数据库和文件;导出完成后检查文件完整性,并在临时环境中完成一次恢复验证。只有确认副本可读、数据库能启动、应用配置齐全,才执行服务器释放操作。
服务器释放通常会影响系统盘、云硬盘、公网 IP、实例元数据和部分临时盘。不同云平台对“释放实例”“删除实例”“保留数据盘”的处理方式并不完全相同,操作前需要在控制台确认:
在服务器内先查看磁盘、挂载点和容量:
findmnt -D
lsblk -f
df -hT
sudo du -xhd1 / 2>/dev/null | sort -h
重点确认以下目录是否存在业务数据:
/srv/app、/opt/app、/var/www:应用程序和上传文件;/var/lib/mysql:MySQL 或 MariaDB 数据目录;/var/lib/postgresql:PostgreSQL 数据目录;/var/lib/redis:Redis 持久化文件,是否需要保留取决于 Redis 的实际用途;/etc/nginx、/etc/apache2、/etc/httpd:Web 服务配置;/etc/systemd/system:自定义服务和启动项;/etc/cron.d、/var/spool/cron:定时任务;/etc/letsencrypt:证书和自动续期配置;/home:脚本、密钥和人工维护文件。不要直接把整个 / 目录打包。/proc、/sys、/dev、/run 等目录包含运行时内容,打包它们不能替代系统重建,还可能产生大量无效数据。
同时记录应用和服务清单,便于恢复环境时核对版本:
cat /etc/os-release
systemctl list-unit-files --state=enabled
systemctl --type=service --state=running
sudo ss -lntup
Debian 或 Ubuntu 系统可以导出软件包清单:
dpkg-query -W -f='${binary:Package}\t${Version}\n' > /var/tmp/packages-debian.txt
RHEL、Rocky Linux 或 CentOS 系统可以使用:
rpm -qa > /var/tmp/packages-rpm.txt
记录正在使用的运行方式,例如 systemd、Docker Compose、手工启动脚本或面板托管。Docker 环境还要单独检查命名卷和 Compose 文件:
docker volume ls
docker compose config
docker compose config 应在实际 Compose 文件所在目录执行。数据库如果运行在容器中,仍应使用数据库自身的导出工具,不建议直接复制正在写入的数据库容器目录。
可以按以下范围建立导出清单:
| 数据类别 | 常见内容 | 推荐方式 | 重点检查 |
|---|---|---|---|
| 业务数据库 | MySQL、MariaDB、PostgreSQL 表和索引 | 逻辑导出或数据库备份工具 | 字符集、用户、权限、扩展、触发器 |
| 上传和静态文件 | 图片、附件、用户生成内容 | 归档或文件同步 | 文件数量、软链接、属主和权限 |
| 应用配置 | .env、配置文件、连接串 | 加密归档 | 密码、密钥、外部服务地址 |
| Web 配置 | Nginx、Apache、站点证书 | 单独归档并语法检查 | 域名、证书路径、回源地址 |
| 任务和服务 | systemd、Cron、队列消费者 | 导出配置和清单 | 是否依赖旧路径、旧 IP |
| 系统与网络 | /etc/fstab、主机名、DNS、防火墙规则 | 文本导出 | 云安全组需要在控制台另行记录 |
| 云资源信息 | 磁盘、快照、IP、DNS、密钥 | 控制台或 API 记录 | 释放后是否仍然存在 |
.env、私钥、数据库密码和证书私钥属于敏感数据。它们可以备份,但必须使用组织认可的加密方式保存,并限制备份目录和对象存储权限。不要把包含密码的文件上传到公开地址,也不要把密码直接写入 shell 历史。
如果只是释放一台临时测试服务器,一次完整导出和一次恢复验证通常是最低要求。如果服务器承载持续变化的业务,则应根据允许丢失的数据量设置频率:
| 可接受的数据丢失范围 | 常见备份策略 | 保留建议 |
|---|---|---|
| 一天以内 | 每日数据库导出、每日文件备份 | 至少保留最近 7 份 |
| 一小时以内 | 每小时导出或增量备份,配合日志归档 | 保留 7 至 30 天 |
| 几分钟以内 | binlog、WAL 或云数据库的时间点恢复能力 | 按业务合规和容量保留 |
| 只需保留释放前状态 | 释放前全量导出加快照 | 至少保留到恢复验收完成 |
备份频率不是“设置了定时任务”就算完成。还要检查备份是否成功、目标存储是否有空间、旧备份是否按周期保留,以及是否真正做过恢复。
导出文件不要只放在原服务器本地。更稳妥的做法是:
数据库导出、配置归档和文件副本需要独立的硬件资源承载时,A5idc数据提供香港、日本等地区的物理服务器,涵盖NVMe、SSD及大容量机械硬盘方案,可用于数据库运行、文件存放和临时恢复环境等业务场景。不同地区与产品系列的存储和网络配置各有差异,能够对应不同的数据规模和部署需求。
数据库导出可以在业务运行时完成,但数据库和文件需要保持业务上的一致性。例如,应用刚把订单写入数据库,上传文件还没有复制完成,恢复后就可能出现数据库记录存在但附件缺失的情况。
释放前建议按以下顺序操作:
停止服务属于有影响的操作,会中断连接或中止正在处理的请求。执行前应确认已有数据库导出或快照方案,并记录原服务状态,便于导出失败时恢复:
sudo systemctl status myapp.service
sudo systemctl stop myapp.service
这里的 myapp.service 只是示例,必须替换为实际服务名。若导出中途失败,不要立即释放服务器;可使用以下命令恢复服务:
sudo systemctl start myapp.service
sudo systemctl status myapp.service
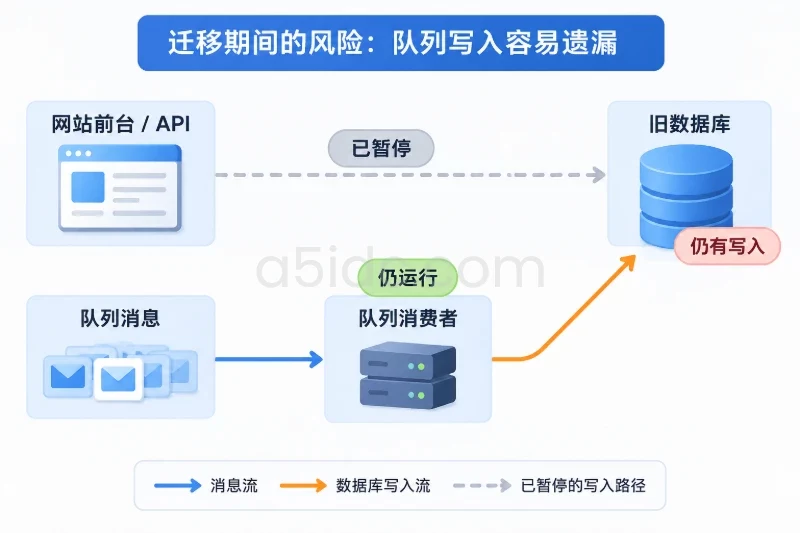
如果应用由 Docker Compose 管理,应根据实际服务拆分停止范围。不要为了导出文件而盲目停止数据库容器,先确认数据库导出工具和应用连接状态。
优先使用 mysqldump 或对应版本的逻辑备份工具。对于主要使用 InnoDB 的数据库,--single-transaction 可以在不长时间锁表的情况下获取一致性快照;如果存在 MyISAM 表、正在执行 DDL,或数据库版本和参数不明确,应切换维护模式并确认导出结果。
先确认客户端版本和数据库名称:
mysql --version
mysql --defaults-extra-file=/root/.my.cnf -NBe 'SHOW DATABASES;'
/root/.my.cnf 应设置为仅 root 可读,并使用专用备份账号,不要直接把密码写在命令行中:
[client]
user=backup_user
password=请替换为实际密码
host=127.0.0.1
port=3306
设置权限:
sudo chmod 600 /root/.my.cnf
以下示例导出名为 appdb 的数据库,并包含存储过程、事件、触发器和二进制字段:
set -o pipefail

backup_dir=/var/tmp/server-export-20250101
mkdir -p "$backup_dir"
chmod 700 "$backup_dir"

tmp_file="$backup_dir/appdb.sql.gz.partial"
final_file="$backup_dir/appdb.sql.gz"

sudo mysqldump \
  --defaults-extra-file=/root/.my.cnf \
  --single-transaction \
  --routines \
  --events \
  --triggers \
  --hex-blob \
  --databases appdb | gzip -c > "$tmp_file"

mv "$tmp_file" "$final_file"
sha256sum "$final_file" > "$final_file.sha256"
这里先写入 .partial 文件,导出失败时不会把未完成文件误认为有效备份。导出多个数据库时,应逐个记录数据库名称和结果,不要只看压缩包大小。
如果数据库包含非事务表,或者应用会执行结构变更,应在维护状态下导出。若导出报权限错误,需要检查备份账号是否具备读取表、视图、触发器、事件和存储过程的权限,而不是直接使用高权限账号长期备份。
PostgreSQL 推荐使用自带的 pg_dump。自定义格式便于后续用 pg_restore 选择对象恢复,但数据库角色和全局权限需要另外导出:
sudo -u postgres pg_dump \
  -Fc \
  --no-owner \
  --file=/var/tmp/server-export-20250101/appdb.dump \
  appdb

sudo -u postgres pg_dumpall \
  --globals-only \
  > /var/tmp/server-export-20250101/postgres-globals.sql

sha256sum \
  /var/tmp/server-export-20250101/appdb.dump \
  /var/tmp/server-export-20250101/postgres-globals.sql \
  > /var/tmp/server-export-20250101/postgres.sha256
如果数据库使用了额外扩展,需要记录扩展名称和版本:
sudo -u postgres psql -d appdb -c '\dx'
psql --version
--no-owner 适合恢复到新环境后再指定目标角色,但不能替代角色导出。应用依赖的数据库用户、权限和默认 schema 需要在恢复测试中单独验证。
先根据实际路径确认文件范围。下面是常见应用目录和配置目录的示例,执行前应替换为真实路径:
backup_dir=/var/tmp/server-export-20250101
sudo tar \
  --acls \
  --xattrs \
  --numeric-owner \
  -czf "$backup_dir/config-and-files.tar.gz" \
  -C / \
  srv/app \
  etc/nginx \
  etc/systemd/system \
  etc/cron.d \
  etc/letsencrypt
如果某个目录不存在,tar 可能报错并导致归档不完整。不要用忽略错误的参数掩盖问题,应先确认目录,再按实际存在的路径重新执行。
单独导出定时任务、挂载信息和防火墙规则:
sudo crontab -l > /var/tmp/server-export-20250101/root.crontab 2>/dev/null || true
findmnt -D > /var/tmp/server-export-20250101/mounts.txt
sudo systemctl list-unit-files --state=enabled \
  > /var/tmp/server-export-20250101/enabled-services.txt
sudo nginx -T \
  > /var/tmp/server-export-20250101/nginx-full-config.txt 2>&1 || true
如果系统使用 nftables:
sudo nft list ruleset \
  > /var/tmp/server-export-20250101/nftables.rules 2>/dev/null || true
如果使用 iptables:
sudo iptables-save \
  > /var/tmp/server-export-20250101/iptables.rules 2>/dev/null || true
云平台控制台中的安全组、负载均衡监听器、DNS 记录和弹性 IP 不一定会出现在这些文件中,仍需在控制台记录或导出。
先检查归档是否能正常读取:
tar -tzf /var/tmp/server-export-20250101/config-and-files.tar.gz \
  | head -n 20

gzip -t /var/tmp/server-export-20250101/appdb.sql.gz
sha256sum -c /var/tmp/server-export-20250101/appdb.sql.gz.sha256
可以使用独立备份主机作为示例目标:
scp -P 22 \
  /var/tmp/server-export-20250101/appdb.sql.gz \
  /var/tmp/server-export-20250101/appdb.sql.gz.sha256 \
  /var/tmp/server-export-20250101/config-and-files.tar.gz \
  /var/tmp/server-export-20250101/postgres.sha256 \
  backupuser@backup-host:/backup/server-export-20250101/
复制后在备份主机上重新校验:
ssh backupuser@backup-host \
  'cd /backup/server-export-20250101 && sha256sum -c appdb.sql.gz.sha256'
如果使用对象存储,应使用加密传输、私有访问控制和生命周期策略。对象存储的具体上传命令依赖云厂商,不要把某个平台的 CLI 参数直接套用到其他平台。无论使用哪种工具,都要确认上传完成后对象大小、校验值和访问权限。
如果云平台支持云硬盘快照,可以在暂停写入后创建释放前快照。快照适合快速回滚整块磁盘,但存在以下边界:
创建快照时记录磁盘 ID、快照 ID、创建时间和状态。必须等待控制台显示“完成”或等价状态后再继续,不要仅凭点击提交就认为快照已可恢复。
至少完成以下检查:
.env、证书、站点配置和服务文件;可以检查 MySQL 备份内容:
zgrep -E '^(CREATE DATABASE|USE |CREATE TABLE)' \
  /var/tmp/server-export-20250101/appdb.sql.gz \
  | head -n 30
检查 PostgreSQL 自定义格式归档:
pg_restore --list \
  /var/tmp/server-export-20250101/appdb.dump \
  | head -n 30
文件归档可以查看目录结构:
tar -tzf /var/tmp/server-export-20250101/config-and-files.tar.gz \
  | sed -n '1,50p'
不要只用“备份文件存在”作为成功标准。一个中断后留下的压缩文件也可能有几十 MB,但无法完整恢复。
恢复测试应使用隔离的临时服务器或临时数据库,不要直接覆盖生产库。环境尽量接近原服务器,包括操作系统、数据库大版本、字符集、时区、应用运行时和目录结构。
MySQL 恢复示例:
gunzip -c appdb.sql.gz \
  | mysql --defaults-extra-file=/root/.my.cnf
如果导出时使用了 --databases appdb,导入命令不需要再次追加数据库名。恢复后检查表数量、关键业务表和应用连接:
mysql --defaults-extra-file=/root/.my.cnf -NBe \
  "SELECT COUNT(*) FROM information_schema.tables WHERE table_schema='appdb';"
PostgreSQL 恢复示例:
createdb -U postgres appdb_restore

pg_restore \
  --exit-on-error \
  --no-owner \
  --dbname=appdb_restore \
  appdb.dump
pg_restore 的目标必须是临时数据库。不要在未确认目标的情况下使用 --clean 或 --if-exists,这类参数会删除目标数据库中的对象,存在覆盖数据的风险。
文件恢复时先解压到临时目录:
mkdir -p /var/tmp/restore-check
tar -xzf config-and-files.tar.gz -C /var/tmp/restore-check
检查配置文件语法:
sudo nginx -t -c /var/tmp/restore-check/etc/nginx/nginx.conf
如果配置中引用了原服务器的路径、IP 或证书,语法通过不代表业务一定可用。还需要进行以下验收:
恢复演练中不要让测试任务向短信、支付、生产邮件或第三方生产接口发送真实请求,应使用测试凭据或禁用外部副作用。
容量较大的服务器应提前估算维护窗口。以十进制单位计算,假设需要复制 50 GB 数据,实际有效速率为 100 Mbps:
这是未计入压缩、加密、磁盘读取、网络波动和远端写入的理论时间。若实际有效速率只有 50 Mbps,同样数据约需 133.3 分钟。这里的 GB 是十进制容量,Mbps 是每秒兆比特,不能把 MB/s 和 Mbps 直接当成同一单位。
先查看错误信息,再判断影响范围:
/var/tmp 和目标目录,不要直接删除未知文件;.partial 文件,重新导出并重新计算校验值。在确认新备份有效前,不要删除旧备份。清理旧文件属于不可逆操作,应先确认远端副本、恢复测试和保留周期均已满足。
如果恢复后出现“记录存在但附件不存在”,通常是数据库和文件在不同时间点导出的结果。处理方法是:
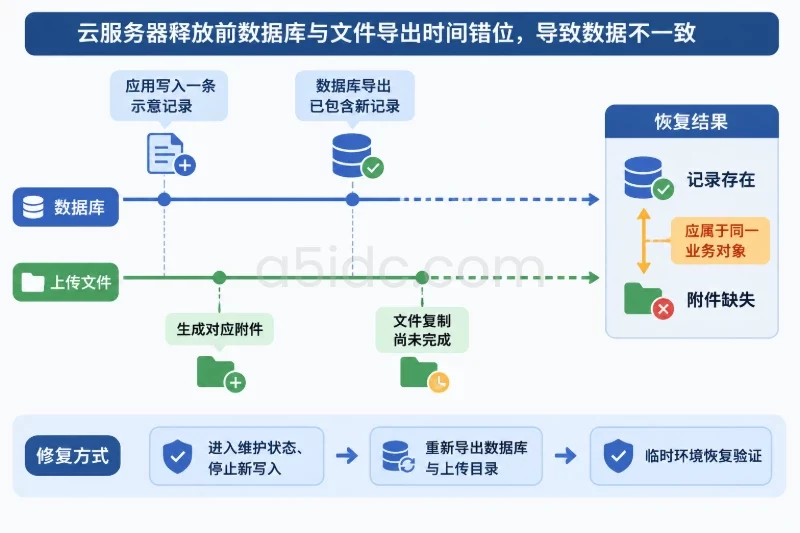
对持续写入的生产业务,需要使用数据库的 binlog、WAL 或平台提供的时间点恢复能力,把数据库恢复到与文件副本相近的时间点。仅靠一次独立的数据库导出和一次文件复制,不能自动解决跨系统的一致性问题。
校验值不一致时,不要尝试“修复”原文件,也不要直接覆盖远端副本。保留两边文件,记录文件大小和生成时间,重新上传一个新文件名:
sha256sum appdb.sql.gz
stat appdb.sql.gz
如果远端文件无法读取,检查备份账号权限、对象存储策略、网络出口和存储空间。至少要有一个可读取且校验通过的独立副本后,才能继续释放服务器。
数据库导出和配置归档可能包含用户资料、密码哈希、访问密钥和证书私钥。发现备份目录权限过宽时,应立即限制目录访问,并按照组织的密钥管理流程重新加密或迁移文件。不要把密码打印到日志,也不要把密钥文件复制到公开下载目录。
如果释放操作已经完成,先不要重复创建同名资源或覆盖现有备份。按以下顺序恢复:
如果只有快照而没有逻辑备份,应先从快照创建临时云硬盘或新实例,确认磁盘能够挂载,随后检查数据库目录是否完整。直接复制正在运行状态下的数据库目录可能得到不一致文件,因此仍需通过数据库恢复检查来确认可用性。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8836.html