香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


目标是让一台位于新加坡机房的服务器完成 PostgreSQL 18 的首次安装、启动,并确认数据库进程、监听地址、认证规则和实际连接均正常。最小可用部署不需要先调整缓存、连接池或复制参数,先把“服务能启动、账号能登录、客户端能通过 TCP 连接”这条链路验证完整。
以下以全新 Ubuntu 24.04 LTS amd64 服务器为例,使用 PostgreSQL Apt Repository 安装 PostgreSQL 18。服务器需要具备 sudo 权限、可访问软件仓库,并明确数据库服务器地址与客户端来源地址。应用服务器和数据库服务器如果都在新加坡同一私有网络,优先使用私有地址;不要为了测试而将 5432 端口对所有公网地址开放。
A5idc数据提供新加坡物理服务器资源,可为 PostgreSQL 18 这类数据库部署提供独立的 CPU、内存、NVMe 或 SSD 存储与国际线路组合,适配网站后台、业务系统和接口服务等场景。结合新加坡地区的网络位置,品牌也提供覆盖不同计算负载、数据规模及访问需求的服务器方案,为数据库主机与应用服务的稳定运行提供硬件和网络基础。
先在服务器上确认发行版、架构、磁盘和内存。下面的命令只读取系统信息,不会修改数据库。
cat /etc/os-release
uname -m
free -h
df -h /
ip -br addr
本文后续命令对应以下环境:
| 项目 | 示例值 | 说明 |
|---|---|---|
| 操作系统 | Ubuntu 24.04 LTS | 使用 apt 和 systemd |
| CPU 架构 | amd64 | PostgreSQL Apt Repository 的常见服务器架构 |
| PostgreSQL 版本 | 18 | 软件包名为 postgresql-18 |
| 数据库端口 | 5432 | PostgreSQL 默认端口 |
| 数据库私有地址 | 10.10.1.20 | 以实际服务器地址替换 |
| 客户端来源地址 | 10.10.1.30 | 仅允许该地址访问时使用 /32 |
| 数据库名 | appdb | 示例业务数据库 |
| 登录角色 | appuser | 不使用超级用户连接应用 |
10.10.1.20 和 10.10.1.30 只是示例。服务器上的 ip -br addr 可能同时显示公网 IPv4、私网 IPv4 和 IPv6,不要直接把第一行地址当作数据库监听地址。应用服务器通过哪一个地址访问数据库,就应当在 PostgreSQL 和云防火墙中使用相应的地址。
安装前确认 5432 是否已经被其他程序占用:
sudo ss -lntp | grep ':5432' || true
没有任何输出,通常表示当前没有程序监听 5432。如果已经有监听结果,先确认进程归属:
sudo ss -lntp
已有 PostgreSQL 实例时,不要直接覆盖其配置或创建同名集群。可以先查看系统中的 PostgreSQL 集群:
sudo pg_lsclusters
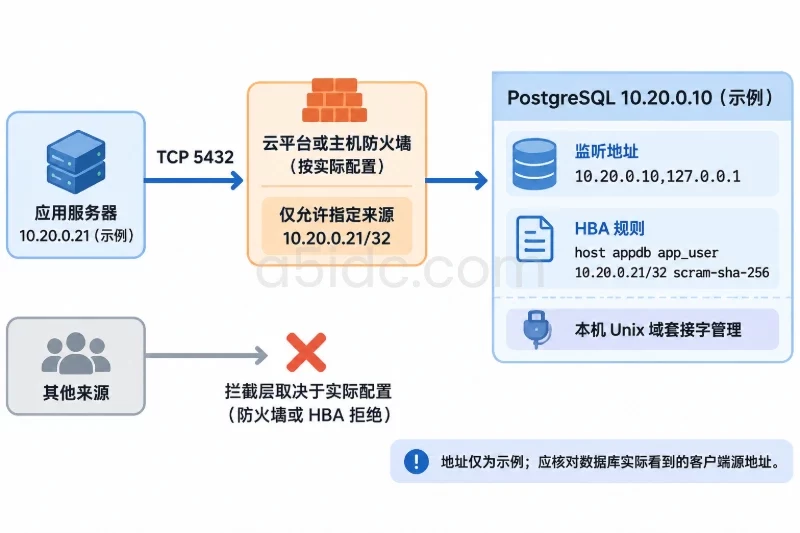
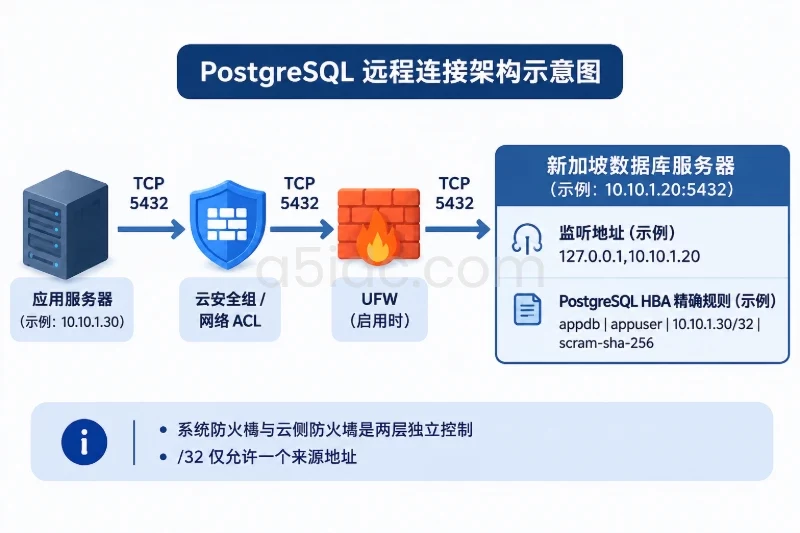
如果服务器使用云厂商安全组、网络 ACL 或 A5IDC 控制台中的入站规则,还需要准备一条仅允许客户端来源地址访问 TCP 5432 的规则。系统防火墙和云侧防火墙是两层独立控制,不能只修改其中一层。
Ubuntu 自带仓库中的 PostgreSQL 版本可能不是 18,因此先配置 PostgreSQL Apt Repository。安装基础工具并导入仓库签名密钥:
sudo apt update
sudo apt install -y ca-certificates curl gnupg

sudo install -d /usr/share/postgresql-common/pgdg

curl --fail --silent --show-error \
  https://www.postgresql.org/media/keys/ACCC4CF8.asc \
  -o /tmp/apt.postgresql.org.asc

sudo install -m 0644 /tmp/apt.postgresql.org.asc \
  /usr/share/postgresql-common/pgdg/apt.postgresql.org.asc

. /etc/os-release

echo "deb [signed-by=/usr/share/postgresql-common/pgdg/apt.postgresql.org.asc] https://apt.postgresql.org/pub/repos/apt ${VERSION_CODENAME}-pgdg main" \
  | sudo tee /etc/apt/sources.list.d/pgdg.list
更新软件包索引,并确认 PostgreSQL 18 是否有可用候选版本:
sudo apt update
apt-cache policy postgresql-18
预期可以看到类似以下结构的输出,具体版本号以仓库当前返回结果为准:
postgresql-18:
  Installed: (none)
  Candidate: 18.x-1.pgdg24.04+...
  Version table:
     18.x-1.pgdg24.04+... 500
        500 https://apt.postgresql.org/pub/repos/apt noble-pgdg/main amd64 Packages
如果 Candidate 显示为 (none),先不要继续安装。检查 VERSION_CODENAME、仓库文件内容和 apt update 的报错:
echo "$VERSION_CODENAME"
cat /etc/apt/sources.list.d/pgdg.list
sudo apt update
常见原因是系统不是 Ubuntu 24.04、仓库代号写错,或者服务器无法访问软件仓库。
确认候选版本存在后安装 PostgreSQL 18:
sudo apt install -y postgresql-18 postgresql-client-18
Debian/Ubuntu 软件包通常会自动创建 18/main 集群并启动服务。先查看集群状态:
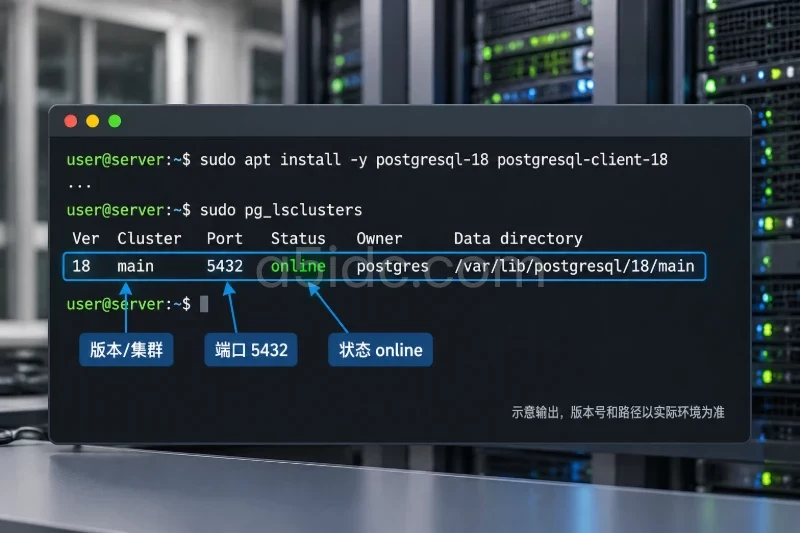
sudo pg_lsclusters
正常情况下可以看到类似结果:
Ver Cluster Port Status Owner    Data directory              Log file
18  main    5432 online postgres /var/lib/postgresql/18/main /var/log/postgresql/postgresql-18-main.log
如果 18 main 显示为 down,先尝试启动指定集群:
sudo pg_ctlcluster 18 main start
sudo pg_lsclusters
如果没有任何 18 main 集群,且确认服务器上没有需要保留的 PostgreSQL 18 数据目录,可以创建初始集群:
sudo pg_createcluster 18 main --start
这条命令会初始化新的数据目录。已有数据的服务器不要执行,避免建立与既有实例不一致的集群。
同时确认 systemd 服务已启用:
sudo systemctl enable --now postgresql
sudo systemctl is-active postgresql
预期输出为:
active
使用系统本地的 postgres 账号连接。Ubuntu 默认使用 Unix Socket 和 peer 认证,因此不需要先设置 postgres 数据库密码:
sudo -u postgres psql -c "SELECT version();"
输出中应包含 PostgreSQL 18,例如:
                                                            version
--------------------------------------------------------------------------------------------------------------------------------
 PostgreSQL 18.x on x86_64-pc-linux-gnu, compiled by ..., 64-bit
(1 row)
再检查服务是否已经接受连接:
sudo -u postgres pg_isready -h /var/run/postgresql -p 5432
预期结果:
/var/run/postgresql:5432 - accepting connections
这一步只证明 PostgreSQL 进程已启动并能接受本机 Socket 连接,还不能证明远程客户端可以访问。
首次验证不建议直接使用 postgres 超级用户作为应用账号。创建一个普通登录角色和一个由该角色拥有的数据库:
sudo -u postgres psql -v ON_ERROR_STOP=1
在 psql 提示符中执行:
CREATE ROLE appuser LOGIN;
CREATE DATABASE appdb OWNER appuser;
\password appuser
\q
执行 \password appuser 后,按提示输入两次密码。密码不会直接出现在命令行参数中,也不会显示在终端上。
确认角色和数据库已经创建:
sudo -u postgres psql -d postgres -c \
"SELECT rolname, rolcanlogin FROM pg_roles WHERE rolname = 'appuser';"

sudo -u postgres psql -d postgres -c \
"SELECT datname, pg_get_userbyid(datdba) AS owner FROM pg_database WHERE datname = 'appdb';"
预期分别能看到:
 rolname | rolcanlogin
---------+-------------
 appuser | t
以及:
 datname |  owner
---------+---------
 appdb   | appuser
在服务器本机先用 TCP 方式测试,而不是使用默认的 Unix Socket:
psql -h 127.0.0.1 -p 5432 -U appuser -d appdb -W \
  -c "SELECT current_user, current_database(), inet_client_addr(), inet_server_addr();"
输入刚才设置的密码后,预期能返回当前用户和数据库名。inet_client_addr() 在 TCP 连接中通常显示 127.0.0.1,这说明角色密码认证和本机 TCP 监听已经工作。
如果这里提示 Peer authentication failed,说明命令没有按预期走 TCP,检查是否正确写入了 -h 127.0.0.1。如果提示密码认证失败,使用 sudo -u postgres psql 后再次执行 \password appuser 设置密码。
远程连接需要调整监听地址和访问控制规则。先读取 PostgreSQL 实际使用的配置文件路径,不要仅凭经验猜测路径:
sudo -u postgres psql -Atqc "SHOW config_file; SHOW hba_file; SHOW data_directory;"
在 Ubuntu 24.04 的 18/main 集群中,常见路径是:
/etc/postgresql/18/main/postgresql.conf
/etc/postgresql/18/main/pg_hba.conf
/var/lib/postgresql/18/main
使用数据库返回的实际路径创建备份:
PGCONF=$(sudo -u postgres psql -Atqc "SHOW config_file")
PGHBA=$(sudo -u postgres psql -Atqc "SHOW hba_file")

BKP="/root/pg18-config-backup/$(date +%Y%m%d-%H%M%S)"

sudo install -d -m 0700 "$BKP"
sudo cp -a "$PGCONF" "$PGHBA" "$BKP"/

echo "config backup: $BKP"
这份备份只包含配置文件,不包含数据库数据。修改前保留它,后续出现配置错误时可以恢复。
编辑 PostgreSQL 主配置文件:
sudoedit "$PGCONF"
找到 listen_addresses,设置为本机回环地址和数据库私有地址。例如服务器私有地址是 10.10.1.20 时:
listen_addresses = '127.0.0.1,10.10.1.20'
port = 5432
listen_addresses 不建议直接设置为 '*'。监听所有网卡会扩大暴露面,是否允许访问应交给 pg_hba.conf 和防火墙共同控制。
如果只需要本机连接,保留:
listen_addresses = 'localhost'
如果应用服务器通过 IPv6 访问,还要加入服务器实际 IPv6 地址,并在 pg_hba.conf 中使用 /128 的来源范围。
listen_addresses 属于启动级配置,修改后需要重启集群而不是只执行 reload:
sudo pg_ctlcluster 18 main restart
sudo pg_lsclusters
sudo systemctl is-active postgresql
重启后检查监听结果:
sudo ss -lntp | grep ':5432'
当配置为 127.0.0.1,10.10.1.20 时,预期可以看到回环地址和私有地址上的监听,例如:
LISTEN 0 244 127.0.0.1:5432 0.0.0.0:* users:(("postgres",pid=...,fd=...))
LISTEN 0 244 10.10.1.20:5432 0.0.0.0:* users:(("postgres",pid=...,fd=...))
编辑客户端认证文件:
sudoedit "$PGHBA"
在文件中加入一行。假设数据库名为 appdb、角色为 appuser,应用服务器的来源地址为 10.10.1.30:
host appdb appuser 10.10.1.30/32 scram-sha-256
/32 表示只允许一个 IPv4 地址。不要将其写成 0.0.0.0/0,后者会允许所有 IPv4 地址尝试连接。
规则按从上到下的顺序匹配,第一条匹配规则生效。因此新规则应放在可能覆盖它的宽泛规则之前。配置完成后可以检查语法解析结果:
sudo -u postgres psql -d postgres -c \
"SELECT line_number, type, database, user_name, address, auth_method, error
 FROM pg_hba_file_rules
 WHERE error IS NOT NULL;"
没有返回行,通常表示当前没有被识别出的 HBA 配置错误。
只修改 pg_hba.conf 时执行 reload 即可:
sudo systemctl reload postgresql
sudo -u postgres psql -d postgres -c "SELECT pg_reload_conf();"
如果同时修改了 postgresql.conf 中的 listen_addresses,前面的集群重启已经完成监听配置;之后新增 HBA 规则只需要 reload。
先查看 UFW 是否启用:
sudo ufw status verbose
只有在 UFW 状态为 active 时,才添加精确来源规则:
sudo ufw allow from 10.10.1.30 to any port 5432 proto tcp
sudo ufw status numbered
同时在服务器提供商的安全组或控制台防火墙中允许:
/32不建议使用以下宽泛规则:
sudo ufw allow 5432/tcp
如果数据库只能通过公网地址提供访问,至少要限制固定来源地址,并在正式使用前配置 PostgreSQL TLS。仅依靠 SCRAM 密码认证并不能替代传输加密。本文的最小验证以同一私有网络中的受控客户端为前提。
在应用服务器或其他受控客户端上,先测试 TCP 端口是否可达:
nc -vz 10.10.1.20 5432
预期结果类似:
Connection to 10.10.1.20 5432 port [tcp/postgresql] succeeded!
如果客户端没有 nc,可以使用 PostgreSQL 客户端的就绪检查:
pg_isready -h 10.10.1.20 -p 5432 -d appdb -U appuser
这一步主要判断网络和服务状态,不代表密码一定正确。
使用 -W 让 psql 交互式询问密码,避免把密码写在命令历史或进程参数中:
psql -h 10.10.1.20 -p 5432 \
  -U appuser -d appdb -W \
  -c "SELECT current_user,
              current_database(),
              inet_client_addr(),
              inet_server_addr(),
              current_setting('server_version');"
成功结果应包含以下信息:
 current_user | current_database | inet_client_addr | inet_server_addr | current_setting
--------------+------------------+------------------+------------------+-----------------
 appuser      | appdb            | 10.10.1.30       | 10.10.1.20       | 18.x
这条查询同时验证了:
appuser;appdb;如果远程验证成功,再把相同的主机地址、端口、数据库名和角色配置到应用程序中。应用程序不应使用 postgres 超级用户,也不应把数据库密码硬编码在公开代码仓库中。
检查系统版本和仓库代号:
. /etc/os-release
printf 'ID=%s\nVERSION_ID=%s\nVERSION_CODENAME=%s\n' \
  "$ID" "$VERSION_ID" "$VERSION_CODENAME"

cat /etc/apt/sources.list.d/pgdg.list
sudo apt update
apt-cache policy postgresql-18
如果仓库文件中的代号不是当前系统的 VERSION_CODENAME,修正后重新执行 apt update。不要从不明来源下载 .deb 文件,也不要将其他 Ubuntu 版本的仓库混用。
先查看集群和日志:
sudo pg_lsclusters
sudo systemctl status postgresql --no-pager
sudo journalctl -u postgresql@18-main --since "10 minutes ago" --no-pager
如果日志提示配置项错误,恢复修改前的配置备份:
sudo cp -a "$BKP/postgresql.conf" "$PGCONF"
sudo cp -a "$BKP/pg_hba.conf" "$PGHBA"
sudo pg_ctlcluster 18 main start
sudo pg_lsclusters
如果变量已退出当前 shell,需要重新设置 PGCONF、PGHBA 和 BKP,或者直接使用备份目录中显示的绝对路径。
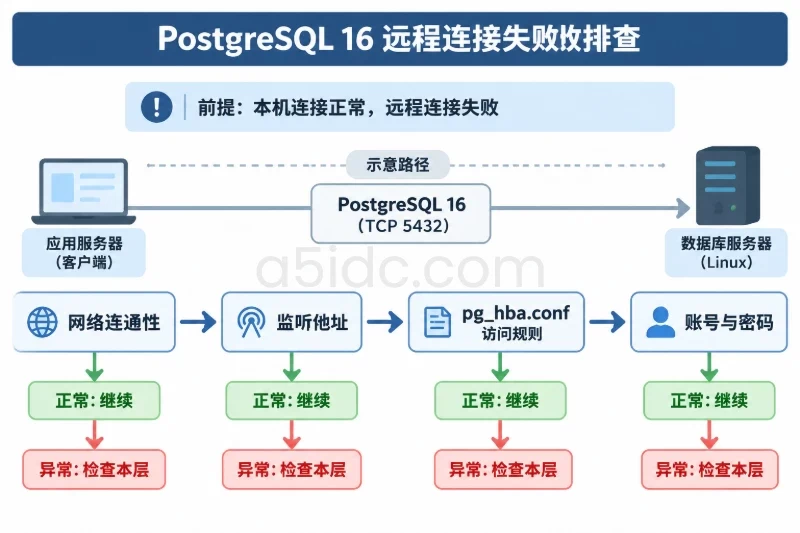
超时通常发生在 PostgreSQL 之前,按由外到内的顺序检查:
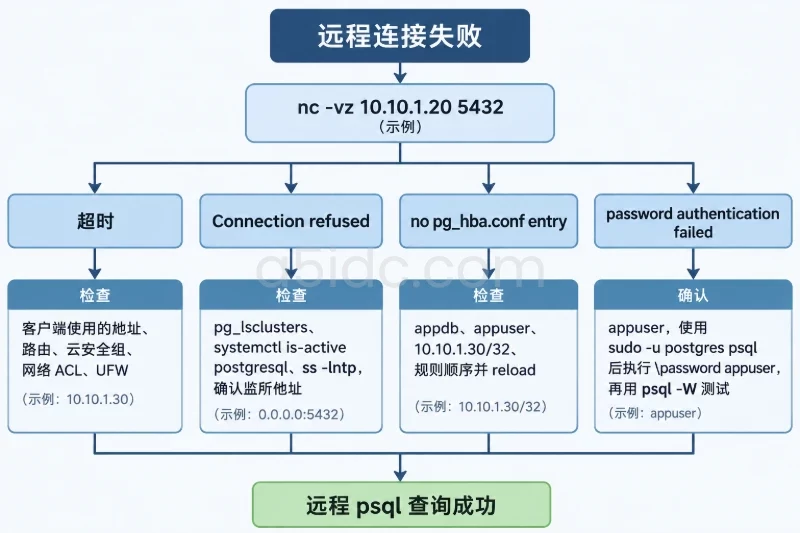
sudo ss -lntp | grep ':5432'
如果 nc 超时,优先排查网络和防火墙,不要先修改 pg_hba.conf。
Connection refused 通常表示目标地址可达,但该地址没有 PostgreSQL 监听,或者服务刚刚停止。检查:
sudo pg_lsclusters
sudo systemctl is-active postgresql
sudo ss -lntp | grep ':5432'
如果只看到 127.0.0.1:5432,说明 listen_addresses 没有包含客户端访问的私有地址,修改后需要执行集群重启。
这表示网络已经到达 PostgreSQL,但没有匹配的认证规则。重点核对:
appdb;appuser;可以在数据库服务器日志中查看更精确的匹配信息:
sudo journalctl -u postgresql@18-main --since "10 minutes ago" --no-pager
确认使用的是 appuser,且密码不是 postgres 系统账号密码。重新设置数据库角色密码:
sudo -u postgres psql -d postgres
在 psql 中执行:
\password appuser
\q
然后重新使用 psql -W 测试。不要为了绕过密码错误而把 HBA 认证方式改成 trust,trust 会允许匹配范围内的连接不经密码认证,不适合远程数据库。
部署完成后,至少保留以下验收结果:
apt-cache policy postgresql-18 能看到 PostgreSQL 18 候选版本。pg_lsclusters 显示 18 main 为 online,端口为 5432。systemctl is-active postgresql 返回 active。SELECT version(); 返回 PostgreSQL 18。pg_isready 返回 accepting connections。appuser 登录 appdb。ss -lntp 显示 PostgreSQL 监听预期私有地址,而不是只监听回环地址。pg_hba_file_rules 没有配置错误。psql 查询返回正确的用户、数据库、客户端地址和服务端版本。需要撤销远程访问时,先删除 pg_hba.conf 中新增的精确规则,再 reload:
sudo systemctl reload postgresql
如果启用了 UFW,删除对应规则:
sudo ufw delete allow from 10.10.1.30 to any port 5432 proto tcp
如果要回到修改前的监听配置,使用部署前备份恢复,并针对 listen_addresses 执行重启:
sudo cp -a "$BKP/postgresql.conf" "$PGCONF"
sudo cp -a "$BKP/pg_hba.conf" "$PGHBA"

sudo pg_ctlcluster 18 main restart
sudo pg_lsclusters
DROP DATABASE appdb 和 DROP ROLE appuser 只能用于确认没有业务数据的全新部署回滚。数据库删除不可逆,执行前必须确认数据已备份且没有应用连接:
sudo -u postgres psql -d postgres
DROP DATABASE appdb;
DROP ROLE appuser;
\q
如果只是首次连接失败,不要删除数据目录或直接卸载 PostgreSQL;优先恢复配置、撤销防火墙规则并保留服务本地运行,便于继续检查日志和连接路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8760.html