香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在美国服务器上部署 n8n,要让工作流在服务重启后仍然存在,关键不是给容器设置自动重启,而是把 n8n 的数据目录挂载到容器生命周期之外的持久卷,并固定用于解密凭据的密钥。仅重启容器与重建容器都应能重新读取同一份数据;如果只把数据留在容器可写层,重建后就可能看到一个全新的实例。
下面以一台美国地区的 Linux 服务器、单实例 n8n、Docker Compose 和 HTTPS 域名为例,从首次部署做到重启验收。n8n 默认使用 SQLite 保存工作流、凭据和执行记录,数据库文件位于其用户目录;本文将整个 /home/node/.n8n 挂载到命名卷,而不是只挂载一个数据库文件。持久化不等于备份:卷能应对容器重建,不能代替服务器故障或误删除后的异机备份。(docs.n8n.io)
面向在美国部署 n8n 等自动化服务的业务,A5idc数据提供美国物理服务器,涵盖 Xeon、AMD EPYC 等平台,并有搭配 NVMe 存储的配置,可为工作流服务及其数据运行提供硬件基础。美国常规系列还提供 CN2 GIA 线路方案,方便结合业务访问需求部署服务。
本文的操作以已安装 Docker Engine 和 Docker Compose v2 的 Linux 服务器为前提,执行账户须有运行 Docker 的权限。先检查环境,不要在尚有其他业务占用端口的服务器上直接启动入口服务:
docker --version
docker compose version
docker info --format '{{.ServerVersion}}'
sudo ss -ltnp '( sport = :80 or sport = :443 )'
前三项应返回版本或服务信息;若 Docker 无法连接,先按服务器发行版的安装说明修复服务。最后一项用于检查 80、443 端口:如果已有网站服务监听,应将 n8n 接入现有入口,而不是启动本文的第二个入口容器。n8n 不需要将内部的 5678 端口直接暴露到公网。
准备一个解析到该美国服务器公网 IPv4 地址的域名,例如 n8n.example.com。如设置了 AAAA 记录,也要确认它指向可达的 IPv6 地址。服务器所在地区不决定数据是否持久;它影响的是域名解析、访问路径和定时任务所采用的业务时区。示例使用 America/New_York,实际部署应按工作流的触发时间要求修改,而非机械地按机房位置选择。
还要确认云平台安全组和主机防火墙允许外部访问 TCP 80、443,并保留现有 SSH 管理入口。不要为照搬教程而重置防火墙:这类调整可能中断既有服务;修改前记录原规则,验证失败时恢复原规则。Caddy 申请并续期公网 HTTPS 证书需要正确的域名解析、可达端口及可写的持久数据目录。
这里选用单实例 SQLite,是为了把首次上线的持久化路径说明清楚。如果计划运行多个 n8n 实例或采用队列工作模式,应先另行设计 PostgreSQL、共享密钥及备份方案;不能只把 Compose 中的数据库类型改成 PostgreSQL,就认为现有 SQLite 数据已经迁移。(docs.n8n.io)
创建专用目录,然后生成一次随机密钥。以下命令中的随机结果只在终端显示,不要把实际密钥粘贴到工单、公开仓库或截图中:
mkdir -p ~/n8n-prod
cd ~/n8n-prod
openssl rand -hex 32
在该目录新建 .env,填入上一步生成的字符串,并把示例域名改成自己的域名。以下版本号是固定版本的配置示例;部署前应确认相应镜像标签可用,并按自己的升级验证流程决定是否调整,避免直接使用会变化的 latest 标签。n8n 的稳定发布与测试发布应区分使用。
N8N_VERSION=2.45.7
N8N_DOMAIN=n8n.example.com
N8N_VOLUME_NAME=a5_n8n_state
GENERIC_TIMEZONE=America/New_York
N8N_ENCRYPTION_KEY=在此替换为刚生成的64位十六进制字符串
保存后收紧文件权限:
chmod 600 .env
ls -l .env
docker manifest inspect n8nio/n8n:2.45.7 >/dev/null && echo 'n8n 镜像标签可获取'
预期 .env 只有文件所有者可读写,镜像检查输出提示可获取。如果标签不存在或服务器无法连接镜像仓库,先排查标签和网络,不要改用未核验的漂移标签凑合启动。
密钥一旦用于首次启动,就要与数据一起保管。 n8n 会用加密密钥保护数据库中的凭据;恢复数据库时若丢失原密钥,工作流定义可能仍在,但已保存的凭据可能无法解密。首次设置后不要因“重新生成更安全”而直接替换它。(docs.n8n.io)
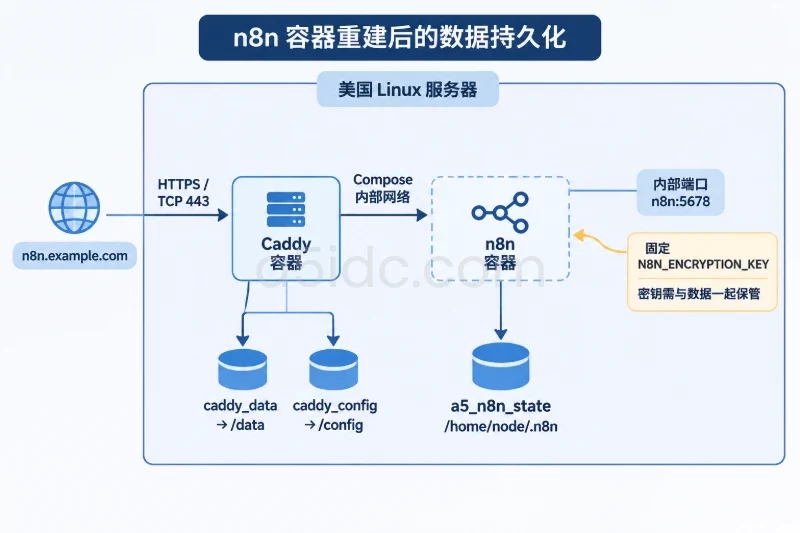
在同一目录建立 compose.yaml。这个配置只有 n8n 和 Caddy 两个服务:n8n 数据使用固定名称的命名卷;Caddy 的证书与配置数据使用各自的持久卷。两个容器处于同一个 Compose 网络,n8n 不发布宿主机端口。
services:
  n8n:
    image: n8nio/n8n:${N8N_VERSION:?set N8N_VERSION}
    restart: unless-stopped
    environment:
      N8N_ENCRYPTION_KEY: ${N8N_ENCRYPTION_KEY:?set N8N_ENCRYPTION_KEY}
      N8N_HOST: ${N8N_DOMAIN:?set N8N_DOMAIN}
      N8N_PROTOCOL: https
      N8N_EDITOR_BASE_URL: https://${N8N_DOMAIN}/
      N8N_WEBHOOK_URL: https://${N8N_DOMAIN}/
      N8N_PROXY_HOPS: "1"
      GENERIC_TIMEZONE: ${GENERIC_TIMEZONE:-America/New_York}
      TZ: ${GENERIC_TIMEZONE:-America/New_York}
      N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS: "true"
      N8N_DEFAULT_BINARY_DATA_MODE: filesystem
    volumes:
      - n8n_state:/home/node/.n8n

  caddy:
    image: caddy:2.11.7
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
    environment:
      N8N_DOMAIN: ${N8N_DOMAIN:?set N8N_DOMAIN}
    volumes:
      - ./Caddyfile:/etc/caddy/Caddyfile:ro
      - caddy_/data
      - caddy_config:/config

volumes:
  n8n_state:
    name: ${N8N_VOLUME_NAME:?set N8N_VOLUME_NAME}
  caddy_
  caddy_config:
再建立 Caddyfile。这里的 n8n:5678 是容器网络内的服务名和端口,不是公网地址,也不能写成 Caddy 容器自己的 localhost:5678。
{$N8N_DOMAIN} {
    reverse_proxy n8n:5678
}
配置中 N8N_WEBHOOK_URL 指向外部 HTTPS 地址,N8N_PROXY_HOPS=1 对应当前这一层反向代理;如果实际入口还有其他转发层,须按真实链路重新核对代理层数与转发头。这样设置是为了让编辑器和外部服务得到正确的 webhook 地址,而不是内部的 5678 端口地址。N8N_WEBHOOK_URL 适用于本文示例所用的 n8n 版本;沿用旧版配置时应核对相应版本的变量名称。(docs.n8n.io)
示例同时将二进制数据设为文件系统模式,避免较大的文件始终留在运行内存中。因为该模式会写入 n8n 的用户目录,备份时也应覆盖整个数据卷。如果未来改为队列模式,不应直接沿用这里的文件系统二进制数据设置。(docs.n8n.io)
启动前先检查配置语法;config -q 不会把展开后的密钥打印到终端:
docker compose config -q
docker compose up -d
docker compose ps
预期语法检查无报错,两个服务均处于运行状态。restart: unless-stopped 用于容器意外退出或 Docker 服务恢复后的自动拉起;它不能修复损坏的数据文件,也不能保证重启瞬间正在执行的任务继续完成。
先从服务器和外部网络分别检查入口。将命令中的示例域名替换为实际域名:
docker compose logs --tail=50 caddy
docker compose logs --tail=50 n8n
curl -I https://n8n.example.com/
docker volume inspect a5_n8n_state --format '{{.Name}}'
预期 HTTPS 请求能收到正常的 HTTP 响应,浏览器打开的是 n8n 初始化或登录页面,卷检查返回 a5_n8n_state。curl -I 的状态码并非“工作流已经持久化”的证明;它只能说明入口基本可达。Caddy 自动管理的证书材料保存在其 /data 中,因此入口卷同样不应随意删除。
进入管理界面后完成首次账户初始化,建立一个名为“重启持久化验收”的测试工作流,放入手动触发节点和一个简单处理节点,保存工作流。若要验证凭据,可另建不含真实业务密钥的测试凭据;不要为了测试而把生产凭据写入演示工作流。检查 webhook 节点显示的生产地址是否以预期 HTTPS 域名开头。此处展示的是验收方法,不代表已在您的服务器执行过这些操作。
接着检查容器挂载和卷中的数据库文件,而不是仅凭网页仍能打开就认定配置正确:
docker compose exec n8n sh -c 'test -f /home/node/.n8n/database.sqlite && echo "SQLite 文件存在"'
docker inspect "$(docker compose ps -q n8n)" \
  --format '{{range .Mounts}}{{.Name}} -> {{.Destination}}{{println}}{{end}}'
第一条应提示数据库文件存在;第二条应显示数据卷指向 /home/node/.n8n。如果数据库文件存在、挂载却不在预期路径,要先查清它究竟写在卷中还是容器层中,不要通过重建容器来碰运气。SQLite 默认数据库位置及该目录的挂载用途可分别从 n8n 的数据库与 Docker 部署说明核对。(docs.n8n.io)
重启测试前做一份可恢复的备份。SQLite 可能仍有写入,直接复制运行中的数据库文件并不适合作为本例的一致性备份方法;下面先停止 n8n,再打包整个数据卷。这会造成短暂停机,并可能中断正在执行的任务,因此应在测试实例或低业务时段操作。
cd ~/n8n-prod
mkdir -p backups
chmod 700 backups
docker compose stop n8n

BACKUP="n8n-state-$(date -u +%Y%m%dT%H%M%SZ).tgz"
docker run --rm \
  -v a5_n8n_state:/source:ro \
  -v "$PWD/backups":/backup \
  busybox:1.36 \
  tar -czf "/backup/$BACKUP" -C /source .

sudo chmod 600 "backups/$BACKUP"
sudo tar -tzf "backups/$BACKUP" | grep 'database.sqlite'
docker compose up -d n8n
预期归档检查能列出 database.sqlite,n8n 随后恢复运行。若打包或归档检查失败,先执行 docker compose up -d n8n 恢复服务,排查备份原因;不要继续做重建测试。上述备份留在同一台美国服务器上,只能帮助处理部分配置失误,不能覆盖整机丢失风险。验收后应按业务的数据保留要求,将加密备份安全地复制到独立存储,并定期演练恢复;备份文件和 .env 都应限制访问。
现在在确认没有重要工作流运行的前提下,分别测试“重启”和“重建”。后者更能检验命名卷是否与容器解耦:
docker compose restart n8n
docker compose ps
docker compose up -d --force-recreate n8n
docker compose ps
再次登录,检查测试工作流名称、节点内容和保存状态是否仍在,并按需要验证测试凭据可用。工作流仍在、凭据可用、挂载卷名称不变,才是本次持久化验收的关键结果。不要用 docker compose down -v 做清理或演练:其中的 -v 会删除 Compose 管理的命名卷。单纯的 docker compose down 默认不删除这些卷,但仍会造成服务停机。
先从低风险的外部检查开始,再决定是否碰数据卷:
| 现象 | 先检查什么 | 结果意味着什么及处理方向 |
|---|---|---|
| 域名无法访问或证书异常 | DNS 的 A/AAAA 记录、80/443 可达性、docker compose logs caddy | 若解析或端口不通,先修复入口;不要因此删除 n8n 数据卷。 |
| HTTPS 可访问,但页面报网关错误 | docker compose ps、docker compose logs n8n | Caddy 已收到请求,重点看 n8n 是否启动、是否报权限或数据库错误。 |
| 重建后出现全新初始化页面 | docker inspect 的挂载信息、.env 中的 N8N_VOLUME_NAME | 可能连到了新卷或错误项目;先停下,不要在新实例中覆盖原配置,找回原卷名称。 |
| 工作流存在,凭据却不能使用 | 核对首次启动时的 N8N_ENCRYPTION_KEY 及备份中的配置 | 优先恢复原密钥;不要重复生成新密钥,也不要把凭据失败误判为工作流丢失。 |
| 工作流在,但较早的执行记录不在 | 执行数据保存与清理设置 | 执行记录有独立的保留规则;它与工作流定义是否持久化是两项验收。(docs.n8n.io) |
发现卷名称不符时,先用 docker volume ls 查找原卷,再核对曾使用的 Compose 目录和 .env。不要执行 docker volume prune 清理“看起来未使用”的卷;原数据卷在容器暂时停止时也可能显示为未被使用。容器日志只能提供启动和报错线索,不能替代打开工作流后的功能检查。
上线验收应留下可重复核对的结果,而不是只记录“服务已启动”:
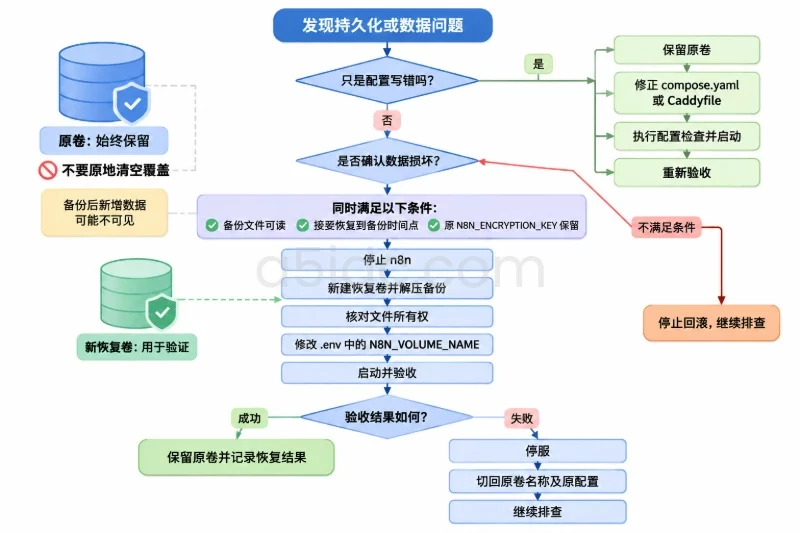
/home/node/.n8n 挂载到预期命名卷;工作流在重启及强制重建后仍能打开。如果只是本次配置写错,保留数据卷,修正 compose.yaml 或 Caddyfile 后运行 docker compose config -q、docker compose up -d,再重查入口与工作流。不要把配置回滚与数据回滚混为一谈:前者通常不需要碰卷;后者会使备份时间点之后的新数据不可见。
只有在确认数据损坏、已验证备份文件可读、能够接受恢复到备份时间点且保留了原密钥时,才考虑数据回滚。做法是停止 n8n,将备份解压到一个新建的恢复卷,核对文件所有权后,把 .env 中的 N8N_VOLUME_NAME 指向该恢复卷,再启动并验收;原卷先保留,切勿原地清空后覆盖。如果恢复实例仍有问题,停下服务,恢复原卷名称及原配置继续排查。任何恢复操作都应先记录当前卷名、镜像版本、密钥来源及预计丢失的备份后新增数据范围。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8726.html