香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


证书校验失败时,很多人会先检查证书文件是否损坏,或者怀疑备份恢复过程改变了证书内容。实际上,只要恢复后的系统时间偏离真实时间,证书本身完全没有变化,也可能被判断为“尚未生效”或“已经过期”。
原因在于,证书校验不是只检查签名和域名,还要把当前时间与证书及证书链中的有效期进行比较。备份恢复可能使虚拟机时钟、硬件时钟、时间同步服务状态或系统时间配置回到旧状态,导致 TLS、HTTPS、双向认证以及部分应用的签名校验同时出现异常。
备份恢复后的系统时间异常,可能让网站、业务后台、数据库连接和接口服务在 TLS 校验时遭遇有效期判断问题。A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器,涵盖不同CPU、内存、SSD或NVMe存储与网络线路配置,可为网站、跨境业务和后台服务提供部署资源。多地区方案及不同硬件组合,也支持企业按业务布局承载相关服务与数据。
这里所说的系统时间,通常指操作系统内核维护的“墙上时钟”(wall clock),也就是应用通过系统调用获取的当前日期和时间。证书校验依赖的正是这个时间,而不是文件的修改时间,也不是系统运行了多久。
几个容易混淆的概念如下:
| 项目 | 含义 | 对证书校验的影响 |
|---|---|---|
| 系统当前时间 | 操作系统认为的当前日期和时刻 | 直接参与有效期判断 |
| UTC时间 | 不受本地时区影响的绝对时间 | 适合与证书有效期对比 |
| 时区 | 将绝对时间显示为本地时间的规则 | 通常不改变真实时间点 |
| 单调时钟 | 主要用于计算持续时间,不随日期回拨 | 通常不是证书校验使用的时间 |
| 文件修改时间 | 文件系统记录的时间戳 | 一般不决定证书是否有效 |
证书中的 notBefore 和 notAfter 通常表示一个绝对时间区间。验证逻辑可以简化为:
当前时间需要落在证书的生效时间和失效时间之间,并且证书链中的相关证书也要满足相应的时间条件。
因此,服务器显示的是北京时间还是 UTC,并不必然代表时间错误。比如系统的绝对时间正确,只是时区设置为 UTC,那么终端显示的时间可能比中国标准时间少八小时,但 HTTPS 证书仍然可以正常校验。
真正需要关注的是 date -u 或其他方式显示的 UTC 时间是否准确。
一张服务器证书通常包含以下几类关键信息:
notBefore,即证书开始生效的时间;notAfter,即证书失效时间;客户端建立 HTTPS 连接时,通常会完成类似的判断:
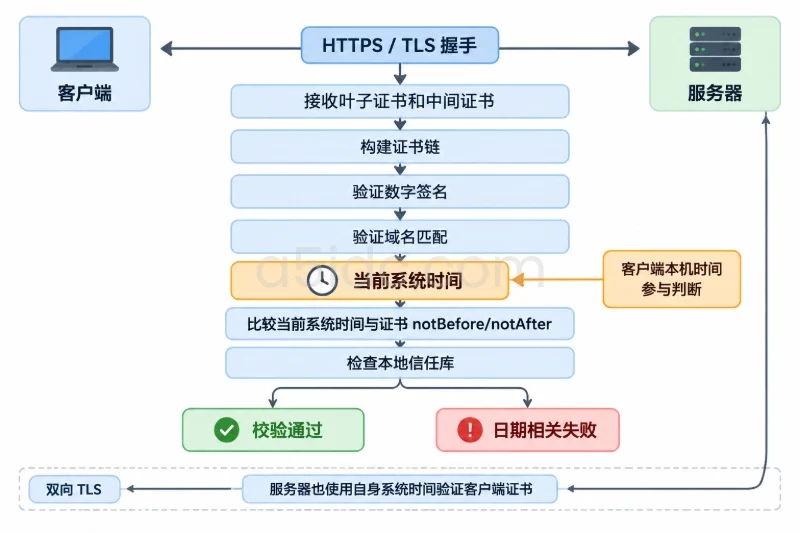
其中第 5 步直接依赖客户端的系统时间。如果是双向 TLS,服务器还可能使用自己的系统时间验证客户端证书,所以客户端和服务器两端都可能成为故障点。
TLS 通常不会通过握手过程告诉对方“现在的正确时间是多少”。也就是说,客户端不能依赖远端服务器自动纠正自己的时钟;客户端仍会使用本机当前时间进行判断。
例如,一张证书的有效期如下,时间均以 UTC 表示:
| 项目 | 示例值 |
|---|---|
notBefore | 2025-01-01 00:00:00 |
notAfter | 2026-01-01 00:00:00 |
| 真实当前时间 | 2025-06-15 03:00:00 |
在正常时间下,证书处于有效期内。如果备份恢复后系统时间回到了 2024-12-20,那么客户端看到的当前时间早于 notBefore,就会认为证书还没有生效。
常见错误信息包括:
certificate is not yet validcertificate is not yet validx509: certificate has expired or is not yet validPKIX path validation failed不同软件的报错文本不完全相同,但如果错误中包含 not yet valid、validity 或日期相关信息,应优先检查系统时间。
如果恢复后的时间跳到了未来,例如系统时间变成 2026-02-10,而证书的 notAfter 是 2026-01-01,客户端就会把证书视为过期。
这类问题很容易出现在以下场景:
无论时间是向前偏移还是向后偏移,证书文件都可能保持不变,但校验结果会改变。
客户端不一定只检查服务器发送的叶子证书。中间证书同样有自己的有效期和签名关系。
例如:
此时叶子证书看起来可能仍在有效范围内,但中间证书已经过期,整个链条依然会失败。
需要注意的是,根证书是否检查有效期、信任锚如何处理,可能受验证库和应用策略影响。因此,排查时不能只查看服务器证书,还要查看实际参与验证的证书链和本地信任库。
普通文件备份通常不会简单地把“内核当前时间”作为一个文件恢复回来。可是,虚拟机快照、整机镜像和带内存状态的恢复,可能同时涉及:
不同虚拟化平台的时间处理方式并不完全相同。有的平台会在恢复后向来宾系统注入宿主机时间,有的平台会保留快照时的虚拟 RTC 状态,还有的平台依赖来宾机自行通过 NTP 校正。因此,不能简单认为“恢复快照后时间一定正确”或“一定回到快照创建时间”。
恢复系统后,即使已经配置了 NTP 或其他时间同步机制,也可能暂时无法同步:
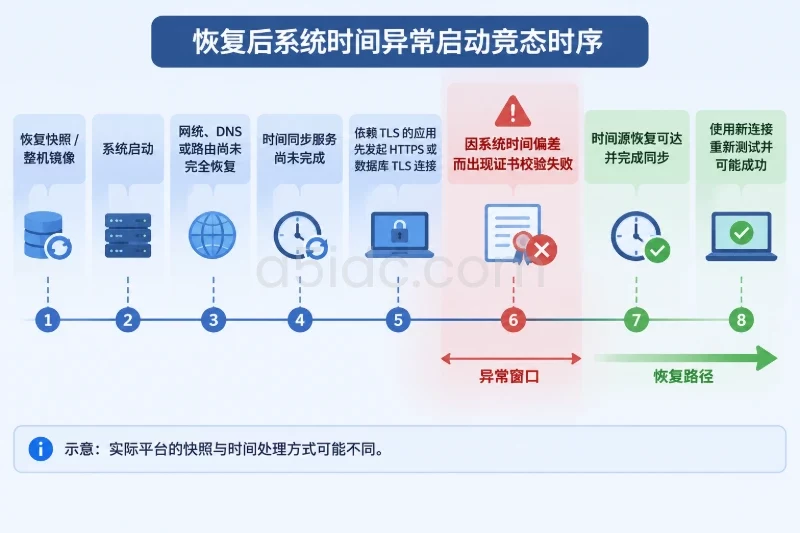
这会形成一个常见的启动竞态:系统先启动应用,应用立即建立 HTTPS 或数据库 TLS 连接;时间同步服务稍后才开始工作。于是启动阶段失败,但过几分钟时间恢复后,重新连接又可能正常。
有些故障被误认为是“时间导致的证书问题”,实际是备份恢复了旧证书或旧信任库。例如:
所以,系统时间检查和证书内容检查必须同时进行,不能只看到日期错误就立即认定是时钟问题。
| 影响因素 | 典型表现 | 排查重点 |
|---|---|---|
| 客户端时间落后 | “尚未生效” | 检查客户端 UTC 时间 |
| 客户端时间超前 | “已过期” | 检查客户端是否跳到未来 |
| 服务器时间异常 | 双向 TLS 或服务端验证客户端证书失败 | 检查服务器时间 |
| 时区错误但 UTC 正确 | 通常不会造成标准 TLS 日期失败 | 对比本地时间和 UTC |
| 中间证书过期 | 叶子证书看似正常,但链验证失败 | 查看完整证书链 |
| OCSP或CRL时间异常 | 吊销状态验证失败、响应过期 | 检查响应时间和访问状态 |
| 应用使用独立信任库 | 系统工具正常,某个应用失败 | 检查应用自己的 CA 或 JKS |
| 容器与宿主机观察结果不一致 | 宿主机正常,容器内时间或时区显示异常 | 在实际运行环境中检查 |
| 证书确实已过期 | 校时后仍然失败 | 查看证书 notAfter |
| 域名或私钥错误 | 时间正常但仍然握手失败 | 分别检查 SAN、私钥和签名 |
除了证书有效期,OCSP 响应和 CRL 也可能带有 thisUpdate、nextUpdate 等时间字段。系统时间严重偏差时,吊销状态响应可能被判断为过期或尚未生效。不过,这类问题与叶子证书的有效期问题不同,日志通常会包含 revocation、OCSP 或 CRL 相关信息。
容器场景也要注意:大多数容器共享宿主机内核的系统时间,但容器内的时区文件、环境变量和应用运行时配置可能不同。不能只在宿主机执行一次 date 就代表所有应用看到的时间完全一致。
验证时应先记录现象,再分别检查时间、证书链和应用日志。不要一开始就关闭证书验证,也不要仅凭浏览器提示作结论。
在 Linux 系统中,可以先执行只读检查:
date
date -u
timedatectl status
如果系统使用 chrony,还可以检查同步状态和时间源:
chronyc tracking
chronyc sources -v
如果系统采用 systemd-timesyncd,可在支持该命令的系统上查看:
timedatectl timesync-status
不同发行版可能使用 chronyd、systemd-timesyncd 或其他时间服务,不能只根据服务名称猜测当前状态。timedatectl status 中的 System clock synchronized、NTP service 等字段可以作为初步线索,但还应结合时间源状态判断。
Windows 系统可以使用:
Get-Date
(Get-Date).ToUniversalTime()
w32tm /query /status
w32tm /query /source
重点记录以下信息:
随后,将该时间与可信的独立来源进行对比,例如同一机房内已确认正常的管理主机、内部时间服务器、虚拟化宿主机或监控系统。不要把出现证书错误的同一台服务器当作唯一参考。
对于本地 PEM 或 CRT 证书,可以使用 OpenSSL 查看:
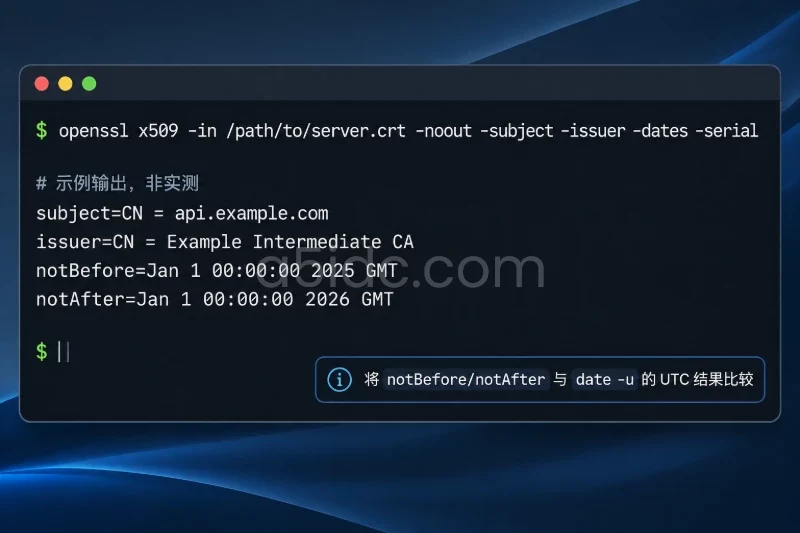
openssl x509 -in /path/to/server.crt -noout \
  -subject -issuer -dates -serial
典型输出可能类似:
subject=CN = api.example.com
issuer=CN = Example Intermediate CA
notBefore=Jan  1 00:00:00 2025 GMT
notAfter=Jan  1 00:00:00 2026 GMT
输出中的时间通常以 GMT 或 UTC 形式表示。应将它与 date -u 的结果比较,而不是直接与本地时区显示的时间比较。
检查远程 HTTPS 服务时,可以查看握手和证书验证结果:
openssl s_client \
  -connect api.example.com:443 \
  -servername api.example.com \
  -showcerts \
  -verify_return_error </dev/null
如果只想查看远端发送的第一张证书,可以使用:
openssl s_client \
  -connect api.example.com:443 \
  -servername api.example.com \
  </dev/null 2>/dev/null |
  openssl x509 -noout -subject -issuer -dates
第一种方式更适合观察完整握手和验证报错,第二种方式更适合快速查看叶子证书日期。若需要检查中间证书,应将服务端返回的每张证书分别保存或分别提取后再执行 openssl x509,不要只看第一张证书。
将当前 UTC 时间与证书日期放在一起,可以快速判断时钟是否足以解释故障。
| 对比结果 | 可能结论 |
|---|---|
当前时间早于 notBefore | 系统时间落后,或证书签发时间确实在未来 |
当前时间晚于 notAfter | 系统时间超前,或证书确实过期 |
| 叶子证书有效,但中间证书超出时间范围 | 证书链中的其他证书导致失败 |
| 当前时间落在所有有效期内 | 继续检查域名、信任链、私钥、吊销状态 |
| 校时前失败,校时后新连接成功 | 时间异常很可能是直接原因 |
| 校时后仍然失败,且错误不含日期信息 | 不应继续只围绕时间排查 |
例如,证书有效期为 2025-01-01 至 2026-01-01,而恢复后的系统显示 2024-12-31,那么“尚未生效”可以由时间直接解释。若系统显示 2025-06-15,且证书链日期均正常,则应转而检查域名匹配、信任库或中间证书。
命令行检查正常,不代表所有应用都会正常,因为不同应用可能使用不同的证书和信任库。还应确认:
如果只有一个应用失败,而系统中的 curl 或 openssl 正常,优先检查该应用自己的运行时、信任库和连接目标,不要直接修改全机时间。
系统时间调整不是普通的配置刷新。时间向前或向后跳变,可能影响:
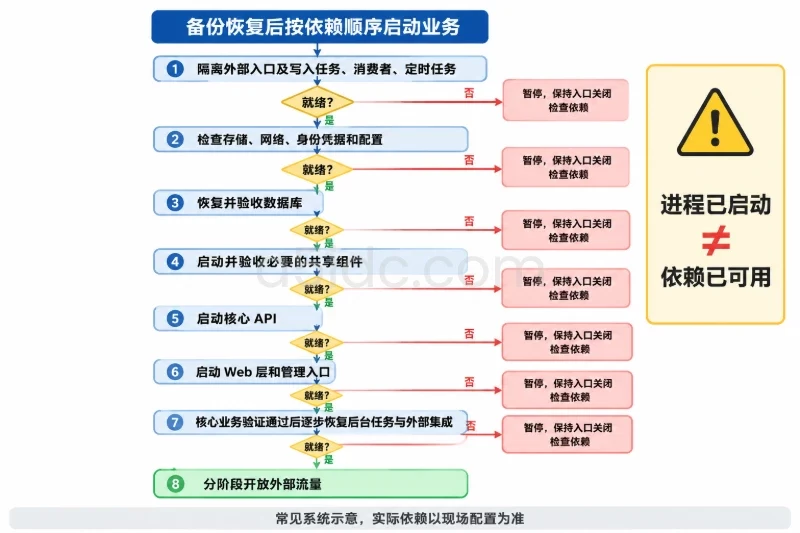
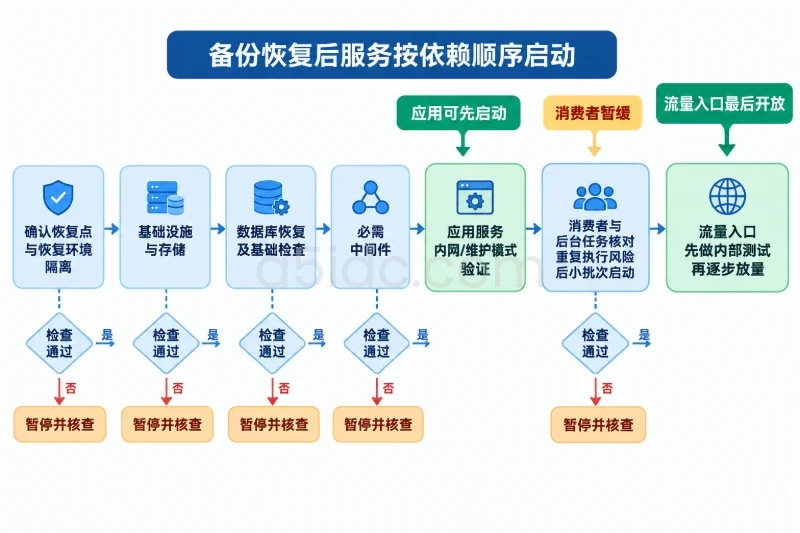
因此,恢复后的推荐顺序通常是:
如果必须临时手动校时,应先评估对数据库、调度和认证系统的影响,并保留原始时间、NTP 配置和服务状态。回滚时不应简单把时间再调回一个猜测值,而应恢复正确的时间同步配置,在维护窗口内重新同步并复核相关服务。
不要为了验证问题而关闭证书校验,例如在生产环境长期使用跳过主机名或跳过有效期检查的参数。这只能证明“绕过检查后能连接”,不能证明证书和系统状态已经正常,还会掩盖真实风险。
时间校正只能处理“当前时间与证书有效期不匹配”这一类原因。以下问题即使时间完全准确,也不会因为校时而消失:
判断边界可以概括为:如果系统 UTC 时间早于证书的 notBefore 或晚于 notAfter,并且恢复或校时后错误随之消失,那么时间异常可以作为主要原因;如果 UTC 时间、叶子证书和完整链条都在有效范围内,就不应继续把故障归因于系统时间,而应根据具体错误转向信任链、域名、私钥、吊销状态或应用配置检查。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8593.html