香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


日本云服务器已经交付,业务却迟迟不能上线:新增端口时安全组提示达到规则上限,或者为省规则把一段不该开放的端口全部放行。这类问题在采购前就应确认。云安全组规则配额能否满足多业务需求,不能只看“支持多少个端口”,而要把业务访问需求换算成拟使用安全组中的规则数,再对照该日本地域、对应产品的实际配额与计数方式。
采购判断也不应停在“当前规则数小于上限”。还要确认入站和出站是否分别计数、IPv4与IPv6是否分别占用规则、端口范围和安全组引用是否受支持,以及后续增加业务时是否留有余量。规则数够用但一个安全组会把管理端口同时开放给不需要它的实例,也不算合适的配置。
应核对的是每条访问关系,而不只是应用文档中的端口清单。一条访问关系至少写明:流量方向、协议、目标端口或端口范围、来源或目的地址、IPv4还是IPv6,以及需要作用于哪台云服务器。入站的来源可能是公网用户、固定办公IP或另一组应用服务器;出站的目的地可能是数据库、支付接口或指定DNS服务器。条件不同,通常不能直接合并为一条规则。
例如,网站同时使用IPv4和IPv6向公网提供TCP 443,若平台按地址族分别配置,就需要分别考虑两条入站规则。两处固定办公IPv4地址访问TCP 22,若逐地址配置,则需要两条。这里的“443”和“22”各是一个端口,却未必各只占一条规则;反过来,连续多个端口若平台支持范围配置,也可能只占一条。
采购前可将需求表控制在以下字段,避免把应用监听、对外开放和服务器主动访问混为一谈:
| 业务访问关系 | 方向与协议 | 端口 | 来源或目的 | 应作用的实例 |
|---|---|---|---|---|
| 用户访问网站 | 入站TCP | 443 | 公网IPv4、按需增加IPv6 | Web实例 |
| 管理员登录 | 入站TCP | 22 | 指定办公出口IP | 需管理的实例 |
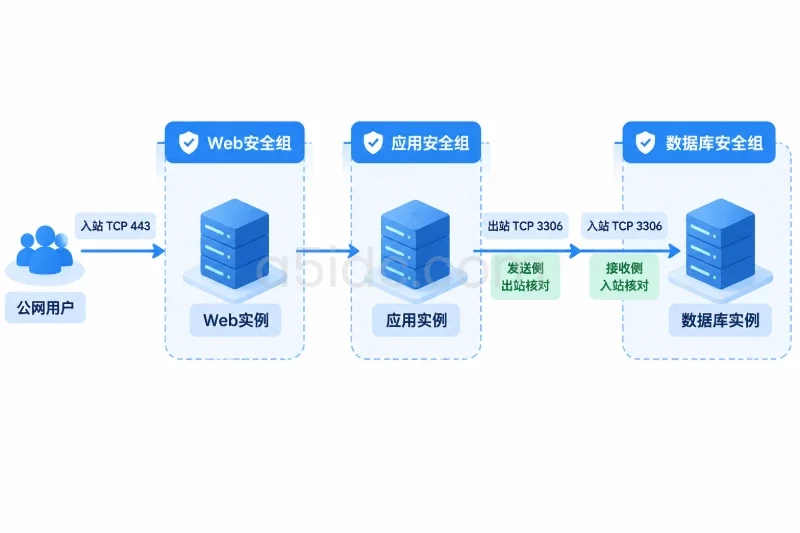
| 应用访问数据库 | 出站TCP | 3306 | 数据库地址或受支持的安全组 | 应用实例 |
| 数据库接收连接 | 入站TCP | 3306 | 应用实例地址或受支持的安全组 | 数据库实例 |
表中数据库连接的出站和入站属于不同的安全组核对对象,不能因为它们服务于同一条业务链路,就只算一条规则。若日本云服务器仅承载Web,而数据库是另购的托管服务,还须查看该数据库的访问控制要求;不能把云服务器安全组配额当成数据库产品的配额。
需要向产品页面或售前确认的不是一个孤立的“规则上限”,而是该上限怎样使用:单个安全组的入站、出站分别设限,还是合并设限?IPv4与IPv6分开设限,还是共同占用?默认规则是否占额?一个端口范围算一条还是逐端口展开?引用另一个安全组、使用地址集合等能力是否支持,其计数是否与普通规则相同?这些口径未确认前,不能据其他云平台的经验直接估算。
以下是一组用于演算的多业务实例需求,不代表A5IDC某款产品的实际配额。该实例同时承载网站、管理入口和一项需要连续UDP端口的业务;出站采用指定目的地放行,而不是默认允许全部访问。按“每个地址或地址族分别计数、支持端口范围与出站安全组引用”的演算口径:
| 拟配置的访问 | 演算条数 | 判断依据 |
|---|---|---|
| 入站TCP 443,公网IPv4及IPv6 | 2 | 两种地址族分别配置 |
| 入站TCP 22,两处办公IPv4地址 | 2 | 两个来源分别配置 |
| 入站TCP 9100,一个指定监控源IPv4 | 1 | 单一来源和端口 |
| 入站UDP 10000—10019,指定来源 | 1 | 平台允许连续端口范围且业务确需全部端口 |
| 出站TCP 443,两个支付服务目的IPv4地址 | 2 | 两个目的地址分别配置 |
| 出站TCP及UDP 53,两个DNS目的IPv4地址 | 4 | 两种协议乘以两个目的地址 |
| 出站TCP 3306,引用数据库安全组 | 1 | 平台支持此方向的安全组引用 |
| 合计 | 13 | 仅为该实例所用安全组的示例需求 |
这个合计有明确前提。若平台不支持一条规则覆盖该UDP端口范围,而20个端口确实全部需要使用,该项由1条变为20条,合计增加19条;若数据库目的地也不能引用安全组,改用两个固定地址,且按地址逐条配置,合计再增加1条,成为33条。如果业务实际上只用其中几个UDP端口,不应为凑成范围而开放其余端口,应按真实需求重新计算。
另一项容易漏算的是默认规则。有的平台新建安全组时已带出站放行规则,有的平台可调整或删除;默认规则是否占配额,要按目标产品的说明判断。采购测算可以写成“所需业务规则+已占额规则+预计新增规则”,但不能把已经包含在业务清单内的默认规则重复计算。
配额是按什么对象限制,决定了上述合计应与哪个上限比较。应确认规则上限针对单个安全组、单个实例,还是其他层级;一台实例最多可关联多少个安全组,以及多个安全组同时关联时如何共同生效。若还有账户级安全组数量等限制,也应只在计划大量分组时核对,不能拿“可创建多少个安全组”替代“每组可写多少条规则”。
共用安全组通常能减少重复配置,但同组规则会作用于关联该组的实例。若Web实例需要公网443,数据库实例只应接受应用侧3306,就不应仅因规则数量较少而把两类实例放进同一个开放范围。分别为Web、应用、数据库设置适用的安全组后,应逐组计算各自的入站、出站需求;跨组流量则分别检查发送侧出站和接收侧入站是否满足条件。
多组关联也不是可直接假定的“配额翻倍”方案。它可能增加可配置规则数,但组与组的生效关系、每实例可关联组数、网卡或实例关联范围,都取决于产品实现。采购前应请销售或技术支持按拟选日本云服务器规格确认,而不是在下单后才尝试拆组。
此外,安全组规则配额与实际连通性是两个问题。即使规则数量充足,操作系统防火墙、服务监听地址、数据库自身访问控制仍可能阻断连接;反过来,服务正在监听,也不说明该端口应对公网开放。本文的采购核对只判定安全组配置是否有容量和合适的作用范围,不以端口能否连通代替配额判断。
取得报价或配置单时,应针对拟购买的日本地域、云服务器产品及网络形态,索取能够用于比较的规则说明。不同地域、产品或创建方式可能有差异;未核实前,不宜把其他地域的控制台截图或第三方文章中的数字当作本次采购依据。
建议把问题集中在以下几项:
只需取得与本次部署相关的答复,不必把所有云产品的限制都列成通用清单。若购买的是多台日本云服务器,应标明各实例使用的组及每组测算值;不能把所有机器的规则简单相加,再与“单组上限”比较,也不能把单组上限误认为整批实例共享的总额。
判断可以分三层。第一层是当前能否放下:按实际计数口径计算,每个拟用安全组的需求都不超过对应上限。第二层是规则是否放在正确位置:组的关联范围符合实例职责,不靠扩大来源地址或开放无关端口来压低条数。第三层是近期变更是否仍有空间:把已确定会上线的业务、备用办公地址、双栈访问等新增需求计入,而不是把未知增长笼统乘上一个倍数。
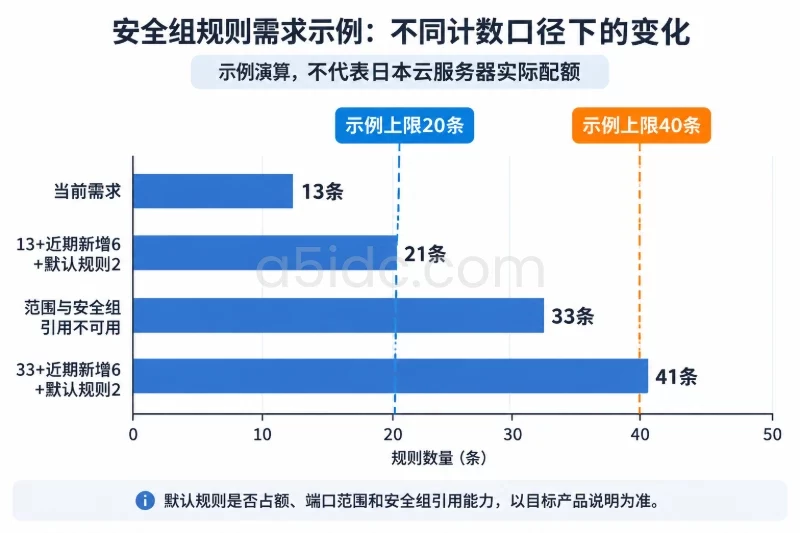
仍用前述演算:当前为13条,若确认有6条近期新增需求,且另有2条默认规则占用同一合并配额,则测算需求为13+6+2=21条。若该组上限是20条,就不能以“当前13条未超限”认定满足采购需求。若上限是40条,按这一口径还剩19条,但仍须检查入站、出站或地址族是否另有独立限制。若端口范围与安全组引用均不可用,当前规则可能变为33条;再加同样的6条新增需求及2条占额默认规则,则为41条,40条上限也不够。这些20条、40条只是判断方法的示例值,不是日本云服务器产品的公开配额。
若测算不满足,不宜先用“全端口”“任意来源”代替业务所需规则。优先核实能否在不扩大访问权限的前提下,使用受支持的端口范围或安全组引用;再看是否可按实例职责拆分安全组、申请配额提升,或选择适用配额更高的方案。若调整组的关联关系,须同时核对哪些实例会获得新增访问权限,避免为解决配额问题引入额外暴露。
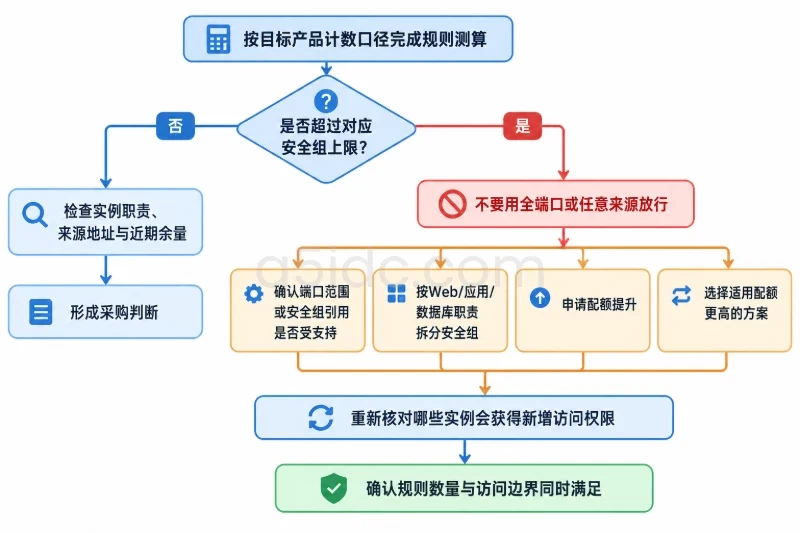
采购前最终应拿到一份可复核的对应关系:业务访问清单、按产品规则换算出的各组条数、拟选日本地域产品的配额口径,以及超额时已确认可行的处理方式。四者一致,才能判断安全组规则配额是否真正满足这次多业务端口需求;若其中一项尚未确认,就应在下单前向A5IDC售前说明拟用端口、来源、目的地和实例分组,请其按具体产品配置核对。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8543.html