香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


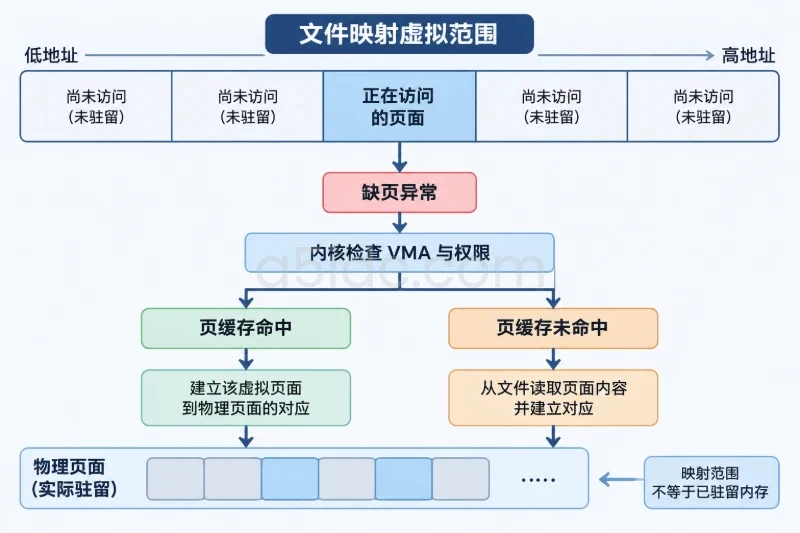
同一进程在调用 mmap() 后,VmSize 可能明显增加,但 VmRSS 几乎不变,这并不一定表示内存映射失败。Linux 通常先建立一段虚拟地址范围,等程序真正访问其中的页面时,再通过缺页异常按需建立物理内存映射。
马来西亚服务器与其他 Linux 服务器在内存映射机制上没有本质区别。判断映射是否生效,不能只看一个内存数字,而要分别确认:进程是否建立了 VMA 区域、目标页面是否已经驻留、读写权限是否正确,以及多个进程是否真的共享了同一份数据。
mmap() 映射的是什么Linux 用户进程使用 mmap() 时,通常是在进程的虚拟地址空间中建立一段区域。这段区域可以对应不同对象:
以文件映射为例,程序并不是把整个文件一次性复制到物理内存,而是建立“虚拟地址—文件偏移”的对应关系。程序第一次读取某个页面时,内核可能从文件系统读取该页面并放入页缓存,再把该物理页面映射到进程地址空间。
因此,以下几个概念不能混为一谈:
| 观察对象 | 表示的含义 | 不能直接说明什么 |
|---|---|---|
mmap() 返回成功 | 虚拟地址区域已经建立 | 不代表所有页面已经进入物理内存 |
/proc/PID/maps 有对应记录 | 进程存在一段 VMA 映射 | 不代表程序已经成功读写过该区域 |
VmSize 增加 | 进程虚拟地址空间变大 | 不代表物理内存占用同步增加 |
VmRSS 或 smaps 中的 Rss 增加 | 部分页面当前驻留在物理内存 | 不代表这些页面永久驻留 |
| 多个进程看到相同更新 | 共享语义在应用层面发挥作用 | 不代表数据已经持久化到磁盘 |
| 文件重新打开后仍能读到更新 | 更新已经具备相应的持久化结果 | 仍需考虑 msync()、fsync() 和文件系统语义 |
实际排查时,先明确要验证哪一种“生效”:
mmap() 没有返回 MAP_FAILED,并且 /proc/PID/maps 中存在对应区域。SIGSEGV、SIGBUS 等异常。smaps 中的 Rss、Referenced 等指标出现相应变化。只看到 VmSize 变化,只能证明虚拟地址空间发生了变化,不能单独证明后面三项。
内存映射经常与文件缓存、共享内存和 Swap 混淆:
/data,不等于文件已经被 mmap();/dev/shm 中的对象通常使用 tmpfs,其数据不等同于普通磁盘文件的永久存储;mlock() 等机制,否则页面仍可能被回收或换出。进程看到的是虚拟地址。内核通过页表把虚拟地址转换为物理地址,但这种转换不一定在 mmap() 返回时就完成。
例如程序映射一个 1 GB 文件:
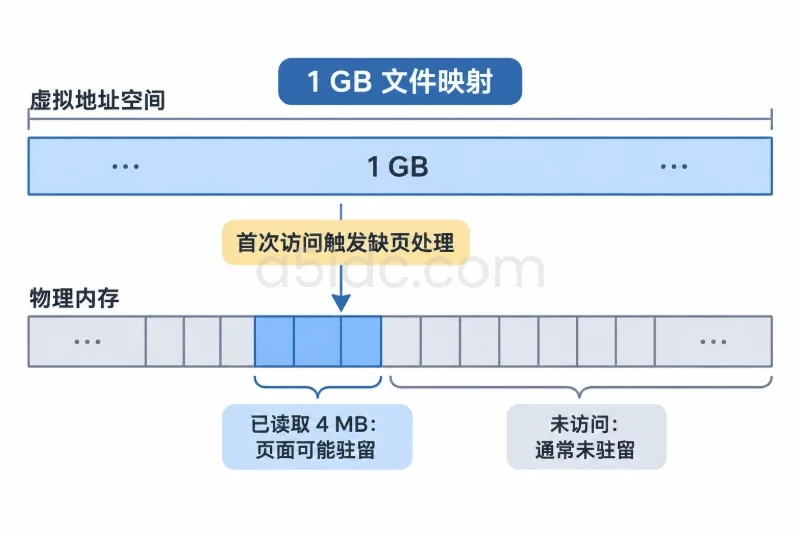
mmap() 建立一段约 1 GB 的虚拟地址区域;/proc/PID/maps 显示这段区域;这就是为什么映射成功后,VmSize 可以增加 1 GB,而 VmRSS 只增加几 MB,甚至暂时没有明显变化。
文件映射通常会在 /proc/PID/maps 中显示文件路径,例如:
7f1a20000000-7f1a24000000 rw-s 00000000 08:01 24680 /data/app/cache.dat
其中:
7f1a20000000-7f1a24000000 是虚拟地址范围;rw-s 表示可读、可写,并且是共享映射;00000000 是文件偏移,使用十六进制表示;08:01 是设备号;24680 是 inode;/data/app/cache.dat 是关联文件。匿名映射可能显示为 [anon:name]、[heap]、[stack],或者没有普通文件路径。它通常用于堆外缓冲区、线程栈和进程间共享内存等场景。
文件映射并不意味着所有访问都会直接绕过页缓存访问磁盘。普通文件映射仍然可能依赖页缓存,实际延迟会受到文件系统、存储设备和内存压力影响。
MAP_SHARED 与 MAP_PRIVATE映射权限中的最后一个字符通常可以帮助判断共享属性:
p:私有映射,常见于 MAP_PRIVATE;s:共享映射,常见于 MAP_SHARED。MAP_PRIVATE 并不意味着创建映射时就复制了整份文件。多个进程可以先共享相同的只读页面;当某个进程写入页面时,内核再通过写时复制(Copy-on-Write,COW)创建该进程自己的页面。此时,另一个进程通常看不到这个修改。
MAP_SHARED 下,多个进程映射同一对象后,写入可以被其他进程观察到。但“其他进程能看到”与“数据已经安全写入磁盘”仍然是两件事:
msync()、fsync() 等机制关注数据何时提交到文件系统或存储介质;tmpfs,持久化语义还可能有所不同。还需要注意文件长度边界。即使映射调用本身成功,访问超出文件实际大小的页面也可能触发 SIGBUS,因此映射长度、文件大小和访问范围必须匹配。
Linux 常见的内存映射采用按需调页。没有被访问的页面通常不会立即消耗同等规模的物理内存;访问之后,页面也可能因内存压力被回收。
因此,下面两种现象都可能是正常的:
Rss 只有 8 MB;Rss 很高,内存紧张后下降,之后再次访问时又逐步升高。如果应用需要页面始终驻留,需要明确使用锁页或预取等机制,但这会受到权限、RLIMIT_MEMLOCK 和系统内存容量限制,不应把普通 mmap() 与锁定内存混用。
映射可能受多层限制影响:
RLIMIT_AS、RLIMIT_DATA 等进程限制;vm.max_map_count 对 VMA 数量的限制;可以使用只读命令查看相关线索:
pid=1234

grep -E 'Max address space|Max locked memory' "/proc/$pid/limits"
cat "/proc/$pid/cgroup"
sysctl vm.max_map_count
vm.max_map_count 限制的是映射区域数量,不是单个映射的字节数。一个程序即使还有较多可用内存,也可能因为创建了过多独立 VMA 而失败。
不同发行版和容器环境使用的 cgroup 版本可能不同。查看到 cgroup 路径后,还需要根据实际的 v1 或 v2 层级检查内存上限,不能直接套用某一套固定文件路径。
马来西亚服务器的地域主要会影响网络往返时间、远程存储链路和具体硬件条件,不会改变 Linux 对 mmap()、页表或缺页异常的基本处理方式。
但以下情况会改变访问表现:
这些因素影响的是延迟、驻留量、回收行为或上限,不应被误解为“马来西亚服务器上的内存映射规则不同”。
围绕需要观察进程内存、文件映射与存储访问关系的 Linux 业务,A5idc数据提供马来西亚吉隆坡物理服务器资源,覆盖不同 CPU、内存、磁盘与国际线路组合,可承载数据库、容器、业务后台及多任务服务。服务器方案支持 SSD 或 NVMe 存储与相应内存配置,为文件映射、缓存驻留及多进程应用运行提供硬件基础,并可结合业务访问地区配置网络资源。
先确认进程 PID,避免把其他服务的映射误判为目标结果:
ps -eo pid,comm,args | grep -F -- 'your-app' | grep -v grep
将下面示例中的 1234 替换为目标进程 PID:
pid=1234
ps -o pid,comm,args -p "$pid"
test -r "/proc/$pid/maps" && echo "maps 可读取" || echo "maps 不可读取"
如果进程属于其他用户,或者服务器启用了更严格的 /proc 和 ptrace 访问控制,普通用户可能无法查看完整内容。此时应使用目标进程所属账号,或由有权限的运维人员在授权范围内查看,不要直接修改系统的安全策略来绕过限制。
/proc/PID/maps 中确认 VMA查看进程全部映射:
cat "/proc/$pid/maps"
如果只关心某个文件,可以使用固定字符串搜索:
target=/data/app/cache.dat
grep -F -- "$target" "/proc/$pid/maps"
如果目标是匿名映射,可以搜索特定标记:
grep -E '\[heap\]|\[stack\]|\[anon:|\[vdso\]|\[vvar\]' "/proc/$pid/maps"
一行映射记录通常包含以下信息:
地址范围 权限 文件偏移 设备号 inode 路径或标记
判断时重点看:
r、w、x 所需的权限;s,而不是 p;(deleted),这表示目录项已被删除,但进程仍可能持有打开的文件对象。例如,目标是可读写共享文件,但记录显示为 r--p,就不能仅凭“存在记录”判断映射正确,权限或映射参数可能与预期不一致。
smaps 查看页面是否真正驻留/proc/PID/smaps 会为每一段映射提供更细的统计信息:
grep -F -A 25 -- "$target" "/proc/$pid/smaps"
也可以查看整个进程的汇总信息:
if [ -r "/proc/$pid/smaps_rollup" ]; then
    cat "/proc/$pid/smaps_rollup"
else
    echo "当前内核没有提供 smaps_rollup,改看 smaps"
fi
常见字段的含义如下:
| 字段 | 含义 |
|---|---|
Size | 该 VMA 的虚拟地址范围大小 |
Rss | 当前驻留在物理内存中的页面大小 |
Pss | 按共享关系分摊后的驻留内存大小 |
Shared_Clean | 可共享且未修改的驻留页面 |
Shared_Dirty | 共享且已修改的驻留页面 |
Private_Clean | 仅该进程使用且未修改的页面 |
Private_Dirty | 仅该进程使用且已修改的页面 |
Swap | 当前被换出的页面大小 |
Referenced | 内核记录的近期被访问页面规模 |
VmFlags | 内核记录的映射属性 |
例如,以下结果仅用于说明格式:
Size:                4096 kB
KernelPageSize:        4 kB
MMUPageSize:           4 kB
Rss:                  256 kB
Pss:                  128 kB
Shared_Clean:         256 kB
Private_Dirty:          0 kB
Swap:                   0 kB
如果 Size 为 4096 kB、Rss 只有 256 kB,通常表示该区域已经建立,但只有一部分页面被访问并驻留。若 Rss 为 0,也不能立即判定映射失败,可能只是应用还没有触碰这段区域。
Pss 适合观察共享内存的分摊成本,但它是统计值,不是“某一进程独占了多少物理页面”的简单替代。多个进程共享页面时,各进程的 Pss 可能分别只计入相应比例。
pmap 做快速概览部分发行版会随 procps 提供 pmap:
pmap -x "$pid"
常见输出包含 Kbytes、RSS、Dirty、权限和映射名称。它适合快速定位大块映射,精确判断仍建议结合 /proc/$pid/maps 和 /proc/$pid/smaps。
可以同时查看进程总体内存指标:
grep -E '^(VmSize|VmRSS|RssAnon|RssFile|RssShmem|VmSwap):' \
    "/proc/$pid/status"
这些数值通常以 kB 标示,实际换算时应按 1024 字节为一组理解,不要直接与十进制 MB 混用。RssFile、RssAnon 和 RssShmem 的分类也不同,不能把某一项单独当成全部映射内存。
系统级文件只能说明映射结构,最可靠的读写验证仍应由应用在已知、安全的偏移位置完成。例如:
下面的示例只操作临时文件,用于验证 Python 进程中的文件映射读写和刷新行为:
import mmap
import tempfile

with tempfile.TemporaryFile() as file_obj:
    file_obj.truncate(4096)
    file_obj.flush()

    with mmap.mmap(
        file_obj.fileno(),
        length=4096,
        access=mmap.ACCESS_WRITE
    ) as mapped:
        mapped[0:4] = b"OK\x00\x00"
        mapped.flush()
        mapped.seek(0)
        print(mapped.read(2))
输出 b'OK' 只能证明这个测试进程中的映射可写、可读,并且 flush() 调用成功;它不能证明另一个已经运行的业务进程使用了相同映射,也不能替代对目标进程 /proc/PID/smaps 的检查。
如果目标是进程间共享,应同时确认以下条件:
s,或应用明确使用了 MAP_SHARED;如果两个进程都能读到初始内容,并不能证明是共享映射,因为 MAP_PRIVATE 也可能让它们各自读取同一份初始文件页面。更有区分度的测试是:一个进程写入测试位置,另一个进程观察该位置是否变化;测试前应使用可丢弃的临时对象,并确认不会影响生产数据。
可以按照下面的关系解释常见结果:
| 检查结果 | 更合理的判断 |
|---|---|
maps 中没有目标区域 | 映射尚未建立、已解除,或查看的不是正确 PID |
maps 有记录,Rss 为 0 | VMA 已建立,但页面可能尚未被访问 |
maps 有记录,访问测试成功,Rss 增加 | 该进程中的映射已建立并实际使用 |
权限末位为 p,写入后其他进程看不到 | 符合私有映射或写时复制特征 |
权限末位为 s,两个进程能看到同一更新 | 共享映射在应用层面基本生效 |
| 页面可见,但重新打开文件没有更新 | 不能据此证明已经持久化,需要检查刷新和文件系统语义 |
VmSize 增加但 VmRSS 不变 | 常见于按需调页,不足以判定失败 |
Rss 后续下降 | 页面可能被回收或换出,不代表 VMA 被解除 |
/proc 数据是瞬时快照进程可能在读取 maps 和 smaps 之间主动解除映射,或者在两个读取动作之间发生缺页、回收和换出。因此,监控脚本应把这些数据视为某一时刻的快照,而不是永久状态。
如果要观察变化趋势,可以在业务允许的情况下重复采样:
pid=1234

while sleep 2; do
    date '+%F %T'
    grep -E '^(VmSize|VmRSS|RssFile|RssShmem|VmSwap):' \
        "/proc/$pid/status"
done
这段命令只读取状态,不会改变进程映射。对于生产服务器,采样频率不宜过高,避免造成不必要的 /proc 访问开销。
如果应用使用透明大页或显式大页,Rss 仍然表示驻留大小,但不一定能直接反映页面粒度。可以在对应的 smaps 区域中查看:
KernelPageSize:
MMUPageSize:
AnonHugePages:
FilePmdMapped:
ShmemPmdMapped:
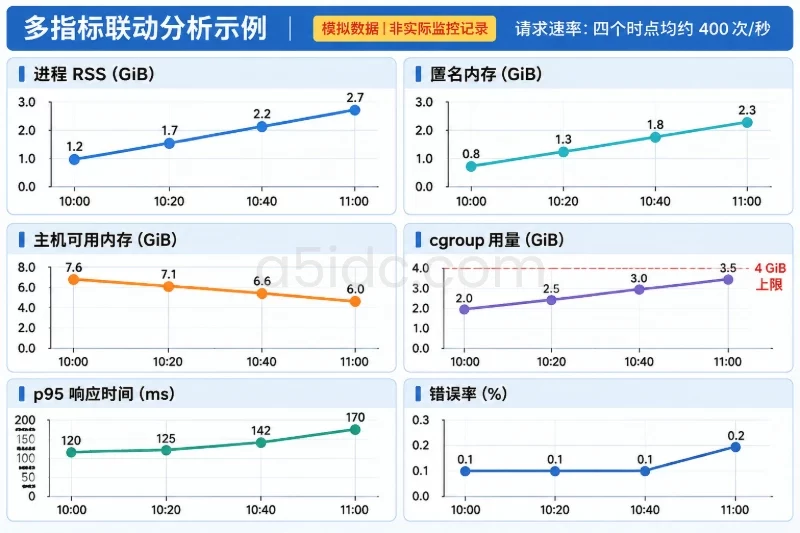
此外,内存映射页面可能被多个进程共享,不能简单把每个进程的 RSS 相加后当作实际物理内存消耗。评估总成本时,应结合 Pss、共享页面和 cgroup 统计。
直接操作 /proc/PID/mem、强制修改目标进程地址或使用不清楚来源的调试脚本,可能破坏业务数据、触发进程崩溃或带来权限风险。对生产服务,应优先采用:
/proc/PID/maps 和 smaps 的只读检查;在马来西亚服务器上,地域、线路和存储类型可以解释访问延迟差异,但不能替代上述验证。最终判断应至少包含一项结构证据和一项行为证据:用 maps 确认 VMA 存在,用 smaps 判断页面驻留,再由应用测试读写或跨进程可见性;若问题涉及文件保存,还要额外验证刷新后的文件内容。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8322.html