香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在马来西亚服务器上,NetworkManager 配置“不生效”通常不是配置文件语法单独出错,而是需要区分三个状态:NetworkManager 保存的连接配置、当前激活的连接,以及内核实际采用的地址和路由。排查时应先用 nmcli 确认配置归属,再用 ip address 和 ip route确认运行时结果,不能只看某个配置文件是否写入成功。
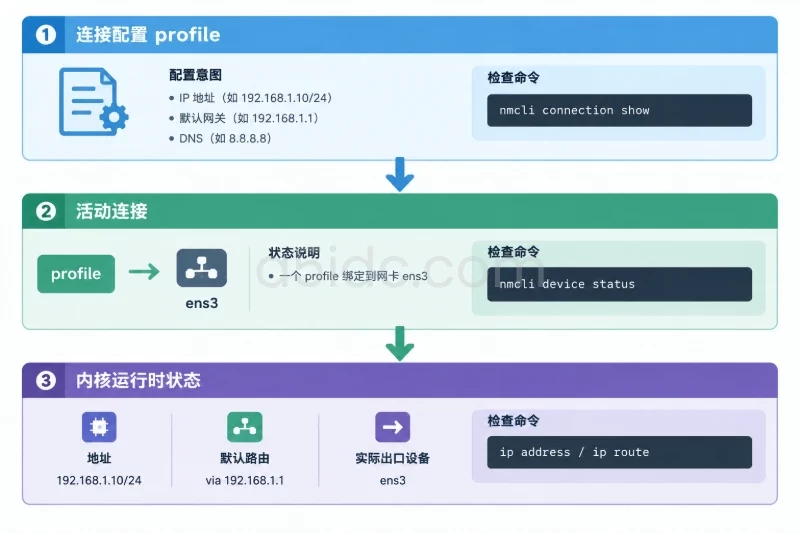
如果连接已经显示为已连接,但访问目标地址仍走错网卡、默认路由消失,或者重启 NetworkManager 后配置又恢复,重点检查活动连接、自动连接优先级、DHCP 下发路由、路由度量值和策略路由。若主机内的地址与路由均正确,而跨境或跨运营商目标仍不可达,则问题可能位于上游网关、安全策略、MTU 或目标网络,不宜继续反复修改 NetworkManager。
远程登录马来西亚服务器排查网络时,最重要的前提是确认云平台控制台、VNC、串口或其他带外入口可用。修改默认路由、重新激活网卡或重启 NetworkManager,都可能让当前 SSH 会话中断。
先只读确认系统和网络管理组件:
cat /etc/os-release
NetworkManager --version
nmcli general status
nmcli device status
nmcli connection show
ip -br link
ip -br address
这些命令在常见的 Debian、Ubuntu、Rocky Linux、AlmaLinux 和 RHEL 环境中通常可用。重点观察:
nmcli device status 中目标网卡是否为 connected、disconnected 或 unmanaged。nmcli connection show --active 中实际激活的是哪个连接配置。ip -br address 中是否存在预期的 IPv4 或 IPv6 地址。ens3、eth0、enp1s0 等。后续命令必须替换成实际名称,不能默认使用某个网卡名。修改前建议备份 NetworkManager 的连接配置,以及发行版可能使用的其他网络配置目录。下面的命令只做复制,不会改变当前网络状态:
BACKUP="/root/nm-backup-$(date +%F-%H%M%S)"
sudo install -d -m 700 "$BACKUP"

if [ -d /etc/NetworkManager/system-connections ]; then
    sudo cp -a /etc/NetworkManager/system-connections "$BACKUP"/
fi

if [ -d /etc/netplan ]; then
    sudo cp -a /etc/netplan "$BACKUP"/
fi

if [ -d /etc/sysconfig/network-scripts ]; then
    sudo cp -a /etc/sysconfig/network-scripts "$BACKUP"/
fi

echo "备份目录:$BACKUP"
备份的价值在于记录修改前状态。回滚时应恢复原配置文件,再执行 nmcli connection reload,而不是直接清空连接配置或执行全局路由刷新。
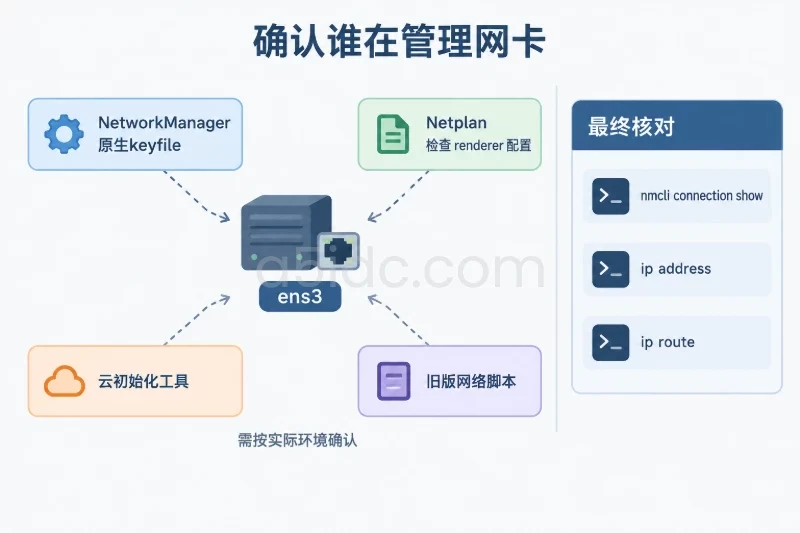
同一块网卡可能同时受到 NetworkManager、Netplan、云初始化工具或旧版网络脚本影响。先查看 NetworkManager 对网卡的判断:
nmcli device show ens3 | grep -E 'GENERAL.(DEVICE|TYPE|STATE|CONNECTION|MANAGED)'
示例中的 ens3 仅代表网卡名,实际环境应替换。若结果显示:
GENERAL.MANAGED: yes:NetworkManager 正在管理该设备。GENERAL.MANAGED: no:即使修改了连接配置,NetworkManager 也可能不会将其应用到该网卡。GENERAL.CONNECTION: --:当前没有活动连接。GENERAL.STATE 显示已连接,但活动连接名称不是预期配置:配置可能写到了未激活的 profile。Ubuntu 服务器如果使用 Netplan,还要确认 /etc/netplan/ 中是否配置了 renderer: NetworkManager。这类环境通常应修改 Netplan 的源文件,再使用 Netplan 应用,而不是只修改 NetworkManager 生成的运行结果。可以先查看,不要立即执行应用操作:
if command -v netplan >/dev/null 2>&1; then
    sudo netplan get
fi

grep -R "renderer\|network-manager" /etc/netplan 2>/dev/null
如果系统使用的是 NetworkManager 原生 keyfile,则常见配置目录为 /etc/NetworkManager/system-connections/。如果发行版仍保留 ifcfg-* 文件,也不能仅凭文件存在就判断它仍是当前生效来源,最终要以 nmcli connection show 和 ip 的运行时结果为准。
设置实际网卡和连接名称后,查看连接状态:
IFACE="ens3"
CON="生产网卡配置"

nmcli connection show --active
nmcli device status
nmcli connection show "$CON"
如果不确定连接名称,可以先列出连接的 UUID、接口绑定和自动连接属性:
nmcli -f connection.id,connection.uuid,connection.type,connection.interface-name,connection.autoconnect,connection.autoconnect-priority connection show
重点检查以下情况:
connection show --active 中没有它。这表示配置文件已经被 NetworkManager 读取,但没有被应用到网卡。此时修改配置内容不会影响当前通信,必须进一步确认当前激活的 profile。
旧配置、云初始化生成的配置或手工创建的配置可能同时设置了自动连接。多个 profile 都能匹配同一接口时,NetworkManager 可能选择优先级更高或先匹配的配置。
connection.interface-name 为空。这表示 profile 未固定到某个接口,可能被其他同类型网卡使用。单网卡服务器不一定会出问题,但在存在虚拟网卡、热插拔网卡或云平台设备变化时容易产生错配。
connected,但地址和路由与配置不一致。可能是修改后没有重新激活连接,也可能是 DHCP、策略路由或其他网络组件在连接激活后继续写入了运行时状态。
使用下面的命令查看目标 profile 的关键字段:
nmcli -f \
connection.id,connection.uuid,connection.interface-name,connection.autoconnect,connection.autoconnect-priority,\
ipv4.method,ipv4.addresses,ipv4.gateway,ipv4.routes,ipv4.route-metric,ipv4.never-default,ipv4.ignore-auto-routes,\
ipv6.method,ipv6.addresses,ipv6.gateway,ipv6.routes,ipv6.route-metric \
connection show "$CON"
不同 NetworkManager 版本对字段输出格式可能略有差异,但判断逻辑基本一致:
ipv4.method=auto 表示地址、网关和部分路由依赖 DHCP。ipv4.method=manual 表示地址通常由 profile 静态配置。ipv4.never-default=yes 会阻止该连接成为默认路由来源。ipv4.ignore-auto-routes=yes 会忽略 DHCP 下发的路由。若服务器依赖运营商通过 DHCP 提供默认网关,设置该项可能直接导致外网中断。ipv4.route-metric 越小,通常越优先。NetworkManager profile 反映的是“希望使用什么”,内核路由表反映的是“当前实际使用什么”。依次执行:
ip -4 address show dev "$IFACE"
ip -6 address show dev "$IFACE"

ip -4 route show table main
ip -6 route show table main

ip -4 route show default
ip -6 route show default
如果 nmcli 中存在默认网关,但 ip -4 route show default 没有默认路由,通常说明 profile 没有被重新激活、默认路由被禁止,或网关参数没有被接受。
如果 ip route 中出现了多个默认路由,需要继续查看度量值和设备:
ip -4 route show default
示例结果可能类似:
default via 203.0.113.1 dev ens3 proto dhcp src 203.0.113.10 metric 100
default via 192.0.2.1 dev ens4 proto static metric 600
这表示两条默认路由同时存在,系统通常优先选择 metric 为 100 的路线。这里的地址仅为文档示例,不代表读者服务器中的真实地址。
先检查接口是否启用、是否有地址:
ip link show dev ens3
ip -4 address show dev ens3
ip -6 address show dev ens3
如果接口状态为 DOWN,或者没有任何预期地址,应先处理连接激活问题,而不是继续添加静态路由。可以查看 NetworkManager 对该设备的状态和最近日志:
nmcli device show ens3
sudo journalctl -u NetworkManager -b --no-pager -n 200
日志中类似以下信息通常有判断价值:
dhcp4 ... bound to ...:DHCP 已成功获得租约。activation: successful:连接激活完成,但不代表目标业务一定可达。no suitable device found:profile 与设备类型、接口名或管理状态不匹配。ip-config-unavailable:没有获得有效地址、网关或 DHCP 响应。policy: set ... as default:NetworkManager 正在选择某个连接作为默认路径。这些日志是排查路径的参考,不应把示例信息当成当前服务器已经产生的日志。
查看默认路由及网关邻居:
ip -4 route show default
ip -4 neigh show dev ens3
在确认网关地址后,可以用接口绑定方式测试本地出口:
ping -c 3 -I ens3 <网关IP>
如果网关不响应,不应直接认定路由配置错误。部分云网络不会响应 ICMP,或者网关采用虚拟化转发机制。此时结合以下结果判断:
ip route get <目标地址> 是否选择了正确网卡。/32 地址、指定网关或额外的 on-link 路由。查看邻居状态时:
REACHABLE、STALE 等状态说明内核至少曾经获得过邻居信息。INCOMPLETE 或长期没有邻居项,可能是二层网关不可达、地址前缀不匹配,也可能是云平台本身不提供传统二层邻居行为。马来西亚服务器使用的网络交付方式可能是 DHCP、静态二层地址、VLAN 或路由型公网地址。尤其是 /32 公网地址,不应按照普通 /24 网络自行猜测网关和前缀,必须以服务商提供的网络参数为准。
单看默认路由不够,因为更具体的目标网段路由会优先于默认路由。使用:
ip route get 198.51.100.25
ip -6 route get 2001:db8::25
将示例目标替换成真实的业务地址。示例输出:
198.51.100.25 via 203.0.113.1 dev ens3 src 203.0.113.10 metric 100
重点看四个字段:
via:下一跳是否为预期网关。dev:是否从预期网卡发出。src:源地址是否为业务要求的公网或内网地址。metric:是否因为优先级导致流量走向备用链路。如果目标是某个马来西亚本地机房、跨境上游或企业专线地址,应使用实际目标测试。不能只用公共 DNS 或某个公网 IP 代表所有业务路径,因为不同目标可能匹配不同的更具体路由。
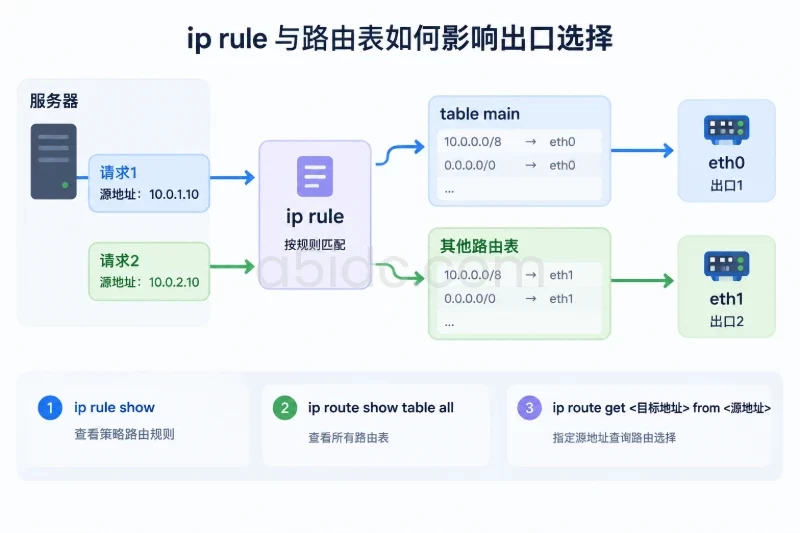
如果 ip route show table main 看起来正确,但流量仍从错误出口发送,应检查策略路由:
ip rule show
ip route show table all
常见异常包括:
ip rule 根据源地址选择了非 main 路由表。ip route add ... table 100,但忘记将对应规则纳入 NetworkManager profile。判断策略路由时,可以指定源地址测试:
ip route get 198.51.100.25 from 203.0.113.10
若不指定源地址和指定源地址的结果不同,问题重点就不再是普通默认路由,而是源地址选择、ip rule 或独立路由表。
当 IP 地址访问正常、域名访问失败时,先检查 DNS,不要继续修改路由:
getent ahostsv4 example.com

if command -v resolvectl >/dev/null 2>&1; then
    resolvectl status
fi

readlink -f /etc/resolv.conf
cat /etc/resolv.conf
如果 getent 无法解析,而 ip route get 和直接访问目标 IP 均正常,问题更接近 DNS 配置、DNS 服务可达性或解析策略。
如果 DNS 正常、目标路由正确,但 TCP 连接失败,可以进一步检查主机防火墙、云平台安全组、目标端口监听状态和上游 ACL:
sudo ss -lntup
sudo nft list ruleset
如果系统使用 firewalld,也可以查看其状态:
sudo firewall-cmd --state 2>/dev/null || true
sudo firewall-cmd --list-all 2>/dev/null || true
这些命令以只读查看为主。不要在没有备份和带外入口的情况下直接清空 nftables 规则或停止防火墙服务。
对于跨运营商、跨境或跨机房目标,路由正确只表示服务器选择了正确的本地出口,并不保证整条路径上的每一跳都可达。可以在安装有工具的前提下查看路径和路径 MTU:
tracepath -4 <目标地址>
若 tracepath 不存在,不要为了一个单次测试立即修改系统软件源或安装大量组件。先使用服务商控制台、目标端口探测或应用层健康检查辅助判断。马来西亚机房到不同地区的上游路径、回程路径和 ICMP 策略可能不同,这类现象不应直接归因于 NetworkManager 配置。
NetworkManager 配置与路由排查之外,服务器所在地区和网络资源也会影响业务访问路径。A5idc数据提供马来西亚吉隆坡物理服务器,并覆盖香港、日本、新加坡、美国等多个地区,配有不同的处理器、存储及网络线路方案,可用于承载面向本地或跨地区用户的网站、业务后台和数据库。多地区资源布局为不同业务场景提供了相应的服务器部署选择。
下面的分支适合用来缩小范围,顺序按照风险从低到高排列。
| 观察结果 | 更可能的原因 | 下一步处理 |
|---|---|---|
| profile 存在,但未出现在活动连接中 | 修改了未激活的连接或自动连接未选中 | 确认当前活动 profile,再激活目标连接 |
| 网卡已连接,但没有 IPv4 地址 | DHCP 失败、静态地址未应用或设备未被正确管理 | 查 NetworkManager 日志、DHCP 状态和 profile 绑定 |
| 有 IP 地址但没有默认路由 | never-default、忽略 DHCP 路由、网关未被接受 | 检查 ipv4.never-default、ipv4.ignore-auto-routes 和网关参数 |
| 有多条默认路由且出口错误 | 多个 profile、route metric 或策略路由冲突 | 检查活动连接、默认路由 metric、ip rule |
| 路由短暂出现后消失 | DHCP 续租、NetworkManager 重应用或云初始化覆盖 | 观察日志,定位覆盖来源,不要只重复添加内核路由 |
nmcli 配置正确但 ip route 不一致 | profile 未重新应用或其他组件修改运行时状态 | 执行低风险 reload/reapply,并继续追踪日志 |
| IPv4 正常、IPv6 失败 | IPv6 地址、默认路由或上游 IPv6 未配置 | 单独检查 ip -6 route,必要时按服务商方案禁用或配置 IPv6 |
| IP 路由正确但业务端口不通 | 防火墙、安全组、监听地址、上游 ACL 或 MTU | 转向主机、云平台和应用层检查 |
如果只是编辑了 NetworkManager profile,先重新读取连接配置:
sudo nmcli connection reload
sudo nmcli device reapply ens3
connection reload 只让 NetworkManager 重新读取连接文件;device reapply 尝试将变化应用到当前设备,通常比断开重连的影响小。如果命令提示当前连接不支持重应用,或运行时状态没有变化,不要马上在 SSH 会话中执行重启。
随后验证:
nmcli connection show --active
ip -4 address show dev ens3
ip -4 route show dev ens3
ip -4 route show default
如果 profile 没有激活,才考虑使用 UUID 激活目标连接:
sudo nmcli connection up uuid <目标连接UUID> ifname ens3
该操作可能触发 DHCP、删除旧地址、重建路由并中断 SSH。远程生产服务器应在带外控制台或已确认自动恢复机制的维护窗口中执行。
确认某个旧 profile 不应自动接管网卡后,可以只关闭它的自动连接,不立即删除配置:
sudo nmcli connection modify "旧连接名称" connection.autoconnect no
这样做的影响是该 profile 不再主动参与自动连接,但文件仍保留,便于回滚。回滚命令为:
sudo nmcli connection modify "旧连接名称" connection.autoconnect yes
如果多个连接都需要保留,可以通过自动连接优先级和路由 metric 进行区分。但不要简单地把所有备用连接都设为更高优先级,必须先明确哪条链路用于默认流量、哪条链路只承载指定网段。
例如,只有在两条连接都确实存在且目标是让 ens3 成为主出口时,才考虑调整:
sudo nmcli connection modify "主连接" ipv4.route-metric 100
sudo nmcli connection modify "备用连接" ipv4.route-metric 600
修改前记录原值。若结果不符合预期,恢复为原来的 metric,再执行 nmcli connection reload 和必要的重应用。
如果业务要求某个网段必须经指定网关,可以在目标 profile 中增加静态路由。下面是文档示例,地址使用保留网段:
sudo nmcli connection modify "生产网卡配置" \
    +ipv4.routes "198.51.100.0/24 203.0.113.1 50"
其中依次表示目标网段、下一跳和路由 metric。实际下一跳必须满足服务商的网络设计,不能仅根据服务器位于马来西亚就自行填写一个网关。
添加后先读取 profile:
nmcli -f ipv4.routes,ipv4.gateway,ipv4.route-metric connection show "生产网卡配置"
再执行重应用,并检查内核结果:
sudo nmcli connection reload
sudo nmcli device reapply ens3

ip route get 198.51.100.25
ip -4 route show
如果静态路由与 DHCP 下发的相同目标发生冲突,应先确认是否真的需要忽略 DHCP 路由。只有在网络设计明确要求完全由静态配置接管时,才考虑:
sudo nmcli connection modify "生产网卡配置" ipv4.ignore-auto-routes yes
该设置可能删除 DHCP 提供的默认路由,属于高风险修改。若发现外网因此中断,应在控制台恢复:
sudo nmcli connection modify "生产网卡配置" ipv4.ignore-auto-routes no
不要把 ip route add 作为最终修复方案。直接写入内核的临时路由可能在 NetworkManager 重应用、DHCP 续租或系统重启后消失,反而掩盖真正的 profile 配置问题。临时路由只适合经过明确记录的短时验证,持久配置应回到正确的 NetworkManager、Netplan 或服务商网络配置来源。
以下操作可能直接中断远程连接:
nmcli connection down 或 nmcli connection up。systemctl restart NetworkManager。ipv4.ignore-auto-routes。在执行前应满足三个条件:
可以先保存一份文本状态:
STATE="/root/nm-state-$(date +%F-%H%M%S).txt"

{
    echo "=== date ==="
    date
    echo "=== active connections ==="
    nmcli connection show --active
    echo "=== devices ==="
    nmcli device status
    echo "=== addresses ==="
    ip -br address
    echo "=== IPv4 routes ==="
    ip -4 route show table all
    echo "=== rules ==="
    ip rule show
    echo "=== profile ==="
    nmcli connection show "生产网卡配置"
} | sudo tee "$STATE"

echo "状态记录:$STATE"
如果必须重启 NetworkManager,应在控制台中执行,并准备观察其日志:
sudo journalctl -u NetworkManager -f
日志窗口保持运行时,可以在另一个控制台窗口执行重应用或重新激活,从而确认地址、DHCP 和路由的变化顺序。
修复不以“命令执行没有报错”为准,而要检查运行时状态:
nmcli general status
nmcli device status
nmcli connection show --active

ip -4 address show dev ens3
ip -4 route show dev ens3
ip -4 route show default
ip rule show
对实际业务目标执行路由选择验证:
ip route get <业务目标IPv4>
如果业务同时支持 IPv6,还要单独验证:
ip -6 address show dev ens3
ip -6 route show
ip -6 route get <业务目标IPv6>
成功标准应至少包括:
ip route get 选择正确的网卡、下一跳和源地址。路由正确后再验证域名和端口:
getent ahostsv4 example.com
curl -4 --interface ens3 --connect-timeout 5 -I https://example.com
这里的 example.com 仅为示例,应替换成实际业务域名。curl 成功说明 DNS、路由、TCP 和 TLS 至少完成了部分链路验证;如果实际业务使用特定端口、SNI、源地址或协议,还应使用对应的健康检查方式。
需要长期观察路由是否被覆盖时,可以在维护窗口中运行:
ip monitor link address route
另开窗口观察 NetworkManager 事件:
nmcli monitor
如果路由在 DHCP 续租、服务重启或一段时间后发生变化,结合时间点查看:
sudo journalctl -u NetworkManager --since "30 minutes ago" --no-pager
若修复后计划重启服务器,应先在维护窗口验证启动后的状态,而不是把重启当作排障手段。重启完成后重新检查活动连接、地址、默认路由和 ip route get 结果,并确认实际业务端口能够从马来西亚服务器建立连接。若连续观察一段时间后配置仍保持一致,才可以认为问题已经从“配置未生效”进入“网络路径或上游策略”的下一层排查。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8238.html