香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


FreeBSD 中“限制某个用户”“限制某个进程”和“限制某个服务”并不是同一件事。ulimit 看到的通常是当前进程的资源上限,/etc/login.conf 主要负责登录类和会话继承,rctl 才能按用户、登录类、Jail 或进程建立更明确的控制规则;而服务本身并不是 FreeBSD 内核默认识别的资源限制对象。
判断一个限制到底影响谁,不能只看配置文件中的用户名或服务名,还要确认限制由谁设置、在什么时候继承、对应的资源是否按进程计算,以及服务是否通过独立用户、Jail 或启动包装器运行。
rlimit 和 ulimit进程层是最基础、也最容易被误认为“全局限制”的一层。FreeBSD 内核为进程维护一组资源限制,应用程序可以通过 setrlimit() 调整,Shell 则通常通过 ulimit 或 limits 命令访问这些值。
常见资源包括:
cputime:进程累计使用的 CPU 时间;filesize:单个进程创建文件的大小上限;datasize:进程数据段可使用的空间;stacksize:进程栈空间;coredumpsize:核心转储文件大小;openfiles:进程可打开的文件描述符数量;maxproc:进程数量限制,具体是进程级还是用户级,要看对应内核语义;memoryuse、vmemoryuse:不同口径的内存或虚拟内存限制;sbsize:套接字缓冲区使用量;pseudoterminals、kqueues、swapuse 等其他资源。进程限制通常包含两个值:
普通进程通常可以把软限制调低,但不能随意把硬限制调高。即使进程以较高权限运行,也不能简单理解为所有资源限制都会被绕过,具体还受资源类型、内核策略和系统版本影响。
“用户限制”至少有两种含义。
第一种是将用户登录后创建的进程设置为某组默认限制。例如用户通过 SSH、控制台或登录 Shell 进入系统时,系统根据该用户的登录类加载 /etc/login.conf 中的资源参数。这些参数会成为登录 Shell 及其后代进程的初始限制。
第二种是按用户身份做累计控制。例如某些 rctl 规则可以对同一用户拥有的进程总数、内存使用量或其他资源进行控制。此时限制对象不是某一个 Shell,而是符合该用户身份的多个进程。
因此,/etc/login.conf 中的 maxproc、openfiles 等参数,不能统称为“该用户总共只能使用多少资源”。不同参数对应的内核语义不同:
rctl 的用户规则则可以明确表达累计或触发动作。登录类是用户和进程之间的重要中间层。多个账户可以被分配到同一个登录类,从而共享资源限制、环境设置和其他登录参数。
例如,可以定义一个 appclass:
appclass:\
        :maxproc=128:\
        :openfiles=1024:\
        :datasize=512M:\
        :stacksize=32M:\
        :tc=default:
上面的数值只是演示用的参考值,不代表所有应用都适合使用这些限制。将用户分配到该登录类后,新建的登录会话通常会继承这些初始限制。
需要注意,登录类不是实时的资源控制器:
/etc/login.conf 不会自动改变已经运行的进程;常见的更新方式是先备份并编辑配置,再生成数据库:
cp /etc/login.conf /etc/login.conf.bak
cap_mkdb /etc/login.conf
pw usermod app -L appclass
这里的 app 和 appclass 仅为示例。生产系统应先使用测试账户验证,确认现有会话和服务不会受到意外影响。若配置格式错误,应恢复备份并重新执行 cap_mkdb。
FreeBSD 内核通常不会把 /etc/rc.d/exampled 这样的服务名称直接作为资源限制主体。一个服务可能由以下对象组成:
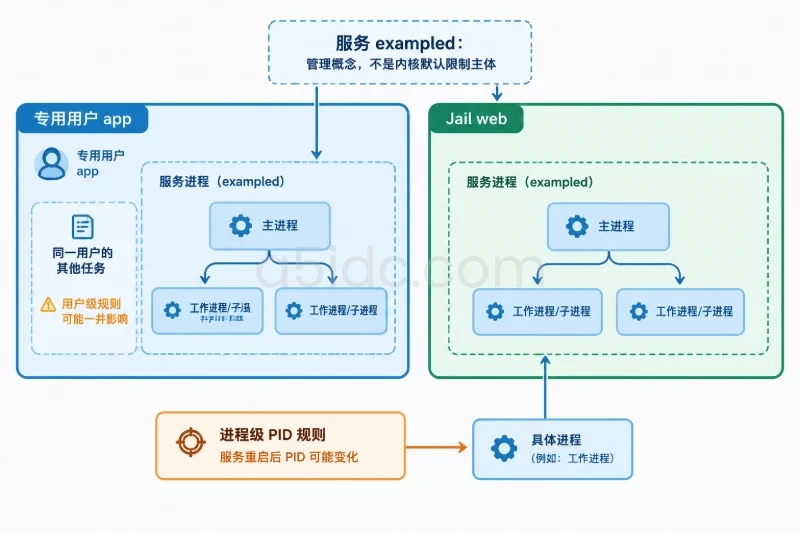
fork() 创建的子进程;所以,“限制服务”必须先确定服务边界。
例如,使用专用账户 app 运行服务,可以通过用户级 rctl 规则影响该账户的全部进程,但同一账户启动的其他任务也会受到影响。使用专用 Jail,则可以把该服务及其子进程放进更清晰的隔离边界。若只针对某个 PID 设置规则,服务重启后 PID 变化,原来的规则可能失效。
进程通过 fork() 创建子进程时,子进程通常继承父进程的资源限制。之后执行 exec() 替换程序映像时,资源限制一般不会因为程序文件改变而自动重置。
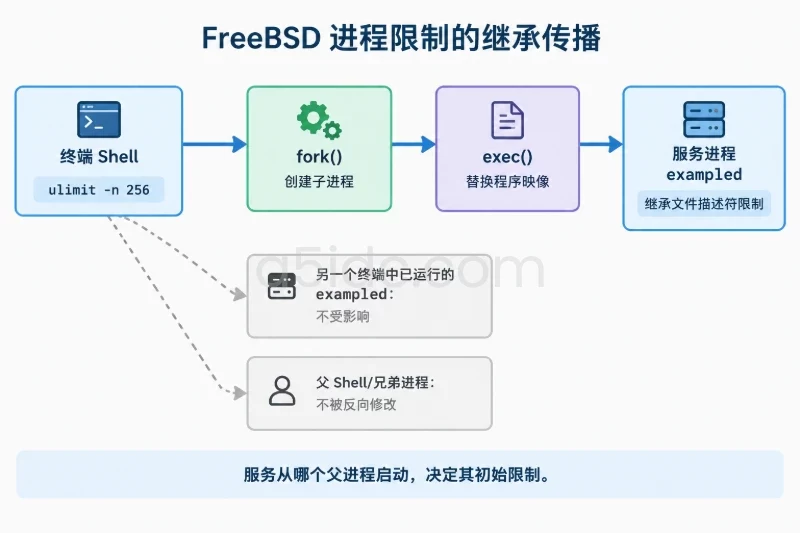
这解释了一个常见现象:在 Shell 中执行:
ulimit -n 256
./exampled
exampled 通常会继承当前 Shell 的文件描述符限制;但已经在另一个终端中运行的 exampled 不会受到影响。修改当前 Shell 的 ulimit,也不会反向修改父 Shell、兄弟进程或已经运行的服务。
服务启动方式因此非常重要:
一个简单的服务包装器可以是:
#!/bin/sh

ulimit -n 4096 || {
        echo "cannot set open file limit" >&2
        exit 1
}

exec /usr/local/sbin/exampled "$@"
这个示例只设置进程可打开文件的限制。它能否成功,取决于包装器进程已有的 hard limit。若父进程的 hard limit 低于 4096,包装器不能强行提高上限。包装器也必须由实际的服务启动路径调用,否则配置文件中存在脚本并不代表服务真的使用了它。
login.conf 设置的是初始值/etc/login.conf 更适合表达“某类登录会话的默认限制”。例如:
它不适合直接表达“只限制某个服务,而不限制同一用户的其他进程”。如果服务使用登录类中的用户运行,但服务是由启动脚本直接拉起的,不能仅凭用户属于某个登录类,就断定该服务已经加载了登录类限制。
判断时应以实际进程为准,而不是根据账户名称推测。
rctl 可以按主体建立控制规则FreeBSD 的资源控制机制 rctl 可以使用不同主体建立规则,常见主体包括:
process:指定某个进程;user:指定用户;loginclass:指定登录类;jail:指定 Jail。示意规则如下:
user:app:maxproc:deny=128
jail:web:memoryuse:deny=2G
这类示例表示一种规则表达方式,具体资源是否支持某个动作、数值单位如何解释,应以当前系统的 man rctl 为准。deny 也不是唯一动作,某些资源可以配置记录、通知或信号等行为。
与普通 rlimit 相比,rctl 更适合描述“某一主体累计使用多少资源后触发动作”。不过,两者不是简单的替代关系:
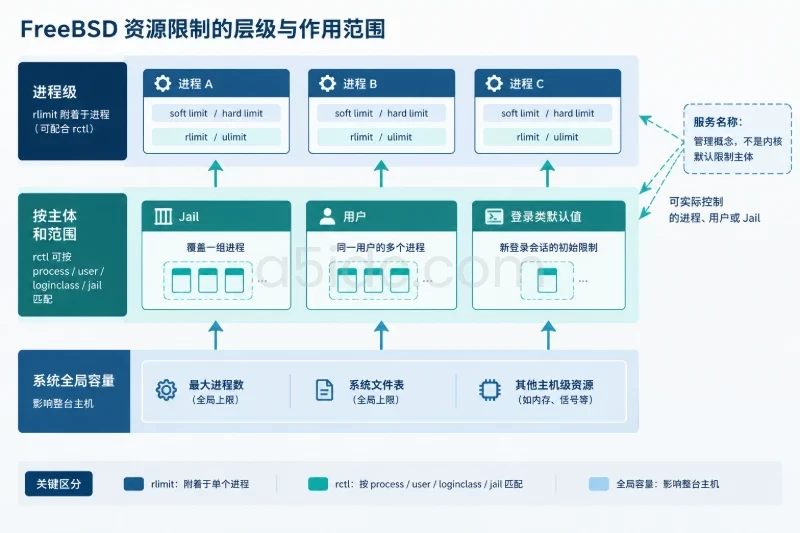
rlimit 直接附着在进程上,并通过父子关系继承;rctl 根据主体匹配规则;rlimit、用户规则、Jail 规则和系统全局容量的影响;系统是否启用了资源统计和资源控制,需要在当前版本上核验:
sysctl -a | grep -E '^kern\.(racct|rctl)\.'
rctl -l
如果系统没有启用相关功能、内核不包含对应支持,或者规则没有被加载,不能只根据 /etc/rctl.conf 是否存在就判断限制已经生效。
在进程、用户和服务之外,FreeBSD 还有系统级容量上限。例如:
可以先查看当前系统暴露的相关参数:
sysctl kern.maxproc kern.maxfiles
sysctl -a | grep -E '^kern\.(maxproc|maxfiles)'
不同 FreeBSD 版本、内核配置和硬件规模可能提供不同的参数名称,无法把某个版本的默认值直接套用到所有系统。
例如,将某个进程的 openfiles 提高到 10000,并不意味着它一定能打开 10000 个文件。如果系统全局文件表已经接近上限,进程仍可能在调用 open() 时失败。相反,调高全局值也不会自动提高进程自身的 hard limit。
查看 ulimit -a 时,容易忽略它显示的是当前 Shell 的视角。不同 Shell 的输出形式也可能不同。需要同时确认软限制和硬限制,尤其是文件描述符、进程数和地址空间这类资源。
大致可以这样查看:
ulimit -a
ulimit -Sn
ulimit -Hn
如果需要确认目标服务的实际值,优先检查目标 PID,而不是只检查当前终端。
同一个程序通过不同方式启动,得到的限制可能不同。例如:
service exampled start 时继承 rc.d 启动路径;因此,测试命令必须尽量使用与生产一致的启动方式。仅在当前 Shell 中验证通过,不能证明开机后服务也会使用同样的限制。
服务启动时可能先以 root 身份运行,再切换到普通用户。setuid() 主要改变身份,不等同于重新创建一个完整的登录会话,也不保证系统会重新读取该用户的 /etc/login.conf 登录类。
这也是“服务已经用 app 用户运行,但没有使用 app 用户的登录限制”的常见原因。若希望服务边界稳定,应使用明确的启动器、服务包装器、专用账户或 Jail,并对最终 PID 进行验证。
如果 web、worker 和定时任务都使用 app 账户,那么针对 user:app 的累计规则会同时影响它们。此时出现进程数或内存限制问题时,单看某个服务的监控数据可能无法解释总量。
需要在设计时决定:
memoryuse、vmemoryuse、datasize 和 swapuse 都可能被概括为“内存限制”,但它们不是同一个指标。openfiles 也不等于系统所有文件表的总量,cputime 更不是 CPU 百分比。
如果需求是“服务最多使用 30% CPU”,单纯设置 cputime 并不能得到持续的 CPU 百分比控制。cputime 通常表示累计 CPU 时间或触发阈值,而不是调度器意义上的带宽配额。
先找到服务主进程、父进程、运行用户和子进程关系:
pgrep -af exampled
ps -axo pid,ppid,user,command | grep '[e]xampled'
如果服务包含多个工作进程,应分别记录主进程和子进程的 PID。只检查一个 PID,可能遗漏由服务派生出来的实际工作进程。
使用 procstat 查看内核记录的进程资源限制:
procstat -r 12345
示例输出可以类似于:
RESOURCE        CURRENT        MAXIMUM
cputime         infinity       infinity
filesize        infinity       infinity
datasize        536870912      536870912
stacksize       33554432       33554432
coredumpsize    0              0
openfiles       1024           4096
maxproc         128            128
上面的结果为说明验证逻辑构造的示例,不代表特定版本的固定输出格式。重点是比较 CURRENT 和 MAXIMUM,并确认单位。内存类资源可能以字节显示,时间可能以秒显示,数量类资源则是计数值。
也可以用一个短生命周期的子进程验证继承关系:
(
        ulimit -n 256
        sleep 60
) &

pid=$!
procstat -r "$pid"
kill "$pid"
如果 procstat 显示的文件描述符限制接近 256,说明该子进程继承了 Shell 的设置。这个测试只说明进程继承,不说明生产服务启动路径一定相同。
检查账户和登录类配置:
pw usershow app
grep -nE '^(appclass|default):' /etc/login.conf
修改过 /etc/login.conf 后,确认数据库已经重新生成:
ls -l /etc/login.conf /etc/login.conf.db
然后使用测试账户重新建立会话,在新会话中查看:
su - app
ulimit -a
不要在原有会话中直接得出结论。旧会话已经拥有的进程不会因为重新生成 login.conf.db 而自动改变限制。
rctl 规则查看当前加载的规则:
rctl -l
检查规则时要关注四个字段:
user、jail 或 process;maxproc、memoryuse;deny=128。如果规则是进程级的,服务重启后要重新检查 PID。若规则是用户级的,还要确认该用户运行的其他进程是否也被纳入统计。
对会改变生产行为的规则,建议先在测试账户或测试 Jail 中验证。删除、替换或调整规则前,应保存现有规则输出,以便出现启动失败、连接数下降或任务被拒绝时恢复原配置。
最后核对全局上限和实际消耗:
sysctl -a | grep -E '^kern\.(maxproc|maxfiles)'
procstat -f 12345
procstat -f 可用于查看进程当前打开的文件。若进程自身上限没有达到,但系统仍报告资源不足,应继续检查系统全局容量、内核对象、Jail 约束和其他用户或服务的累计使用情况。
A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,覆盖常规建站、AMD计算、存储、多IP及不同带宽线路需求。多样的CPU、内存、NVMe或大容量硬盘配置,可为网站后台、数据库、容器和多任务服务提供清晰的主机资源基础,便于结合进程、用户、Jail及服务启动路径构建相应的资源边界。
| 需求 | 更适合的机制 | 判断边界 |
|---|---|---|
| 防止单个程序打开过多文件 | 进程 rlimit、包装器、登录类默认值 | 主要看目标进程的 openfiles,还要检查系统全局文件表 |
| 限制登录用户创建的进程数量 | 登录类默认值或用户级 rctl | 需要确认是单进程限制还是同一用户累计限制 |
| 限制一组服务的总资源 | 专用用户、Jail 或用户/Jail 级 rctl | 同一边界内的其他进程也可能被纳入 |
| 只限制某个服务实例 | 服务包装器、独立账户或进程级规则 | PID 规则可能因重启失效,服务名本身不是稳定内核主体 |
| 设置主机级容量 | sysctl 和内核全局参数 | 会影响整台主机,不能替代租户或服务级策略 |
| 限制磁盘空间 | 文件系统配额 | 不属于普通进程 rlimit |
| 限制持续 CPU 百分比或网络带宽 | 调度、网络和服务自身控制机制 | cputime、openfiles 等资源限制不能直接表达这些目标 |
实际排查时,可以按“目标 PID → 进程 soft/hard limit → 启动路径 → 用户和登录类 → rctl 规则 → 系统全局容量”的顺序核对。若只看到 ulimit 的结果,就只能证明当前进程的限制;若只看到用户名,则还不能证明某个服务拥有独立的限制;若只看到服务配置,则仍要确认最终运行的 PID 是否继承并执行了该配置。
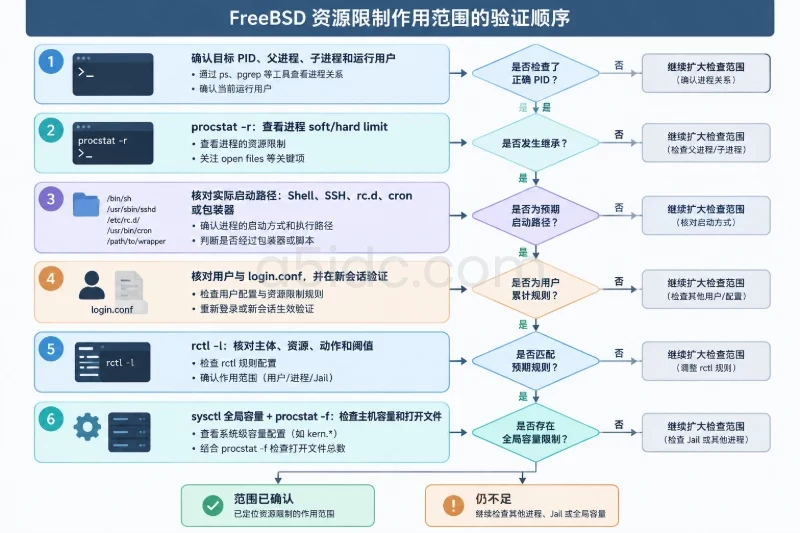
这条边界适用于大多数 FreeBSD 资源限制判断:进程限制解决单个执行实体的上限,登录类提供会话初始值,用户和 Jail 规则可以形成更明确的控制范围,系统参数决定主机整体容量,而“服务限制”必须通过清晰的进程组、账户、Jail 或启动器来实现。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8204.html