香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次在新加坡服务器部署 Apache HTTP Server,先确认三件事:客户端能否访问服务器的 TCP 80 端口(以及配置 HTTPS 时的 TCP 443)、当前账号是否有安装软件和管理服务的权限、操作系统是否受支持且软件源可用。新加坡这一地域不会改变 Apache 的默认端口;真正影响访问的是服务器本机防火墙、云平台或机房入口规则,以及客户端到服务器的网络路径。
下面以 Ubuntu/Debian 和 Rocky Linux/AlmaLinux 为例,说明首次安装前的核对、安装、启动验证和回滚。命令需按实际发行版选择,不要把两类系统的服务名和配置路径混用。
先登录服务器,查看系统版本、架构和当前账号:
cat /etc/os-release
uname -m
id
/etc/os-release 用于判断系统属于 Debian 系还是 RHEL 系;常见架构为 x86_64 或 aarch64。安装前还应确认系统仍在所用发行版的维护范围内,并且软件源配置可用。若系统版本较旧、已停止维护,先不要通过更换不明软件源来强行安装。
确认当前用户是否具有管理员权限:
sudo -v
命令无报错且返回提示符,通常表示当前账号可通过 sudo 提权;若提示不在 sudoers 列表中,需要由具备管理权限的账号安装,不能通过对系统目录放宽权限来绕过。
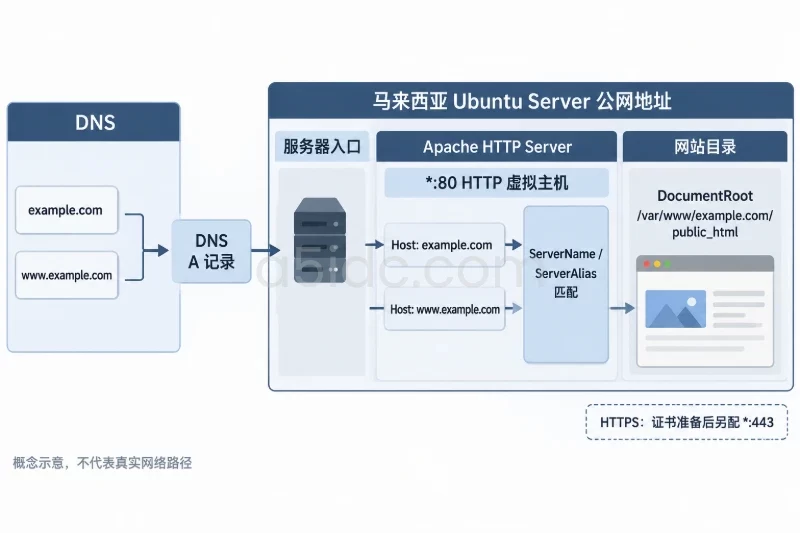
Apache 默认通过 TCP 80 提供 HTTP 服务。只有在准备好 TLS 配置和证书后,才需要通过 TCP 443 提供 HTTPS。DNS 解析不是按 IP 地址进行首次本机验证的前提,但外部用户使用域名访问时,域名需要指向服务器的公网地址。
核对本机端口占用:
sudo ss -lntp | grep -E ':(80|443)\b'
没有输出通常表示这两个端口当前没有进程监听;如果有输出,先确认进程名称和用途。不要直接结束未知进程,也不要在未确认现有网站服务的情况下抢占端口。若 80 已被其他 Web 服务占用,可以先规划停用旧服务或调整监听端口;不能让两个进程同时绑定同一地址和端口。
服务器外部访问还受两层规则影响:
如果打算提供 HTTP 访问,需要为 TCP 80 设置合适的入站规则;如果部署 HTTPS,再开放 TCP 443。规则来源应按实际访问范围限制:公网网站通常允许所需公网来源访问,而管理用途或测试环境可限制来源网段。不要为了验证 Apache 而关闭整个防火墙。
先查看本机防火墙状态,不要在未了解现有规则前直接覆盖:
sudo ufw status verbose
sudo firewall-cmd --state
不同系统可能只启用其中一种,也可能使用其他防火墙管理方式。若命令提示工具不存在,不代表端口必然开放,仍需核对系统实际使用的防火墙和服务商入口规则。
Apache 的基础 HTTP 服务通常不要求额外安装语言运行环境。若网站还需要 PHP、Python 应用或数据库,应另行确认这些组件与站点架构的兼容性;它们不是启动 Apache 静态默认页的必要条件。
查看磁盘空间和软件源连通性:
df -h /
Ubuntu/Debian 可刷新软件包索引:
sudo apt update
Rocky Linux/AlmaLinux 可检查仓库元数据:
sudo dnf makecache
若更新失败,先处理 DNS、路由、仓库配置或系统时间等问题。不要在无法验证来源的情况下安装来源不明的软件包。
Ubuntu/Debian 的软件包名为 apache2:
sudo apt install apache2
Rocky Linux/AlmaLinux 的软件包名为 httpd:
sudo dnf install httpd
安装过程中确认软件包管理器显示的来源和依赖符合预期。基础安装由发行版软件包处理 Apache 所需的常见依赖;不需要为了启动默认网页,先手动编译 Apache 或安装无关运行环境。
安装完成后检查二进制是否存在:
apache2 -v
在 Rocky Linux/AlmaLinux 上使用:
httpd -v
应看到 Apache 版本信息。若命令不存在,检查安装是否成功、是否选错了发行版对应的软件包名。
Ubuntu/Debian 的服务名是 apache2:
sudo systemctl start apache2
sudo systemctl status apache2 --no-pager
Rocky Linux/AlmaLinux 的服务名是 httpd:
sudo systemctl start httpd
sudo systemctl status httpd --no-pager
状态为 active (running) 表示服务进程正在运行,但不能单独证明外部网络可访问。首次部署可先启动并验证;是否设置开机启动,应按服务器用途决定:
sudo systemctl enable apache2
Rocky Linux/AlmaLinux 对应命令为:
sudo systemctl enable httpd
若希望暂不设置开机启动,不执行 enable 即可。启用后可用 systemctl is-enabled apache2 或 systemctl is-enabled httpd 检查状态。
检查 Apache 配置语法:
sudo apache2ctl configtest
Rocky Linux/AlmaLinux 使用:
sudo apachectl configtest
正常结果通常为 Syntax OK。如检查失败,先依据报错修复配置,再启动或重载服务;不要用重启反复尝试掩盖语法错误。
确认服务监听端口:
sudo ss -lntp | grep -E ':(80|443)\b'
只有 HTTP 配置时,通常应看到 TCP 80 处于监听状态;尚未配置 TLS 时,没有 TCP 443 监听属于正常现象。若 80 没有监听,检查服务状态、配置中的 Listen 项,以及是否有端口冲突:
sudo journalctl -u apache2 -n 50 --no-pager
Rocky Linux/AlmaLinux 使用:
sudo journalctl -u httpd -n 50 --no-pager
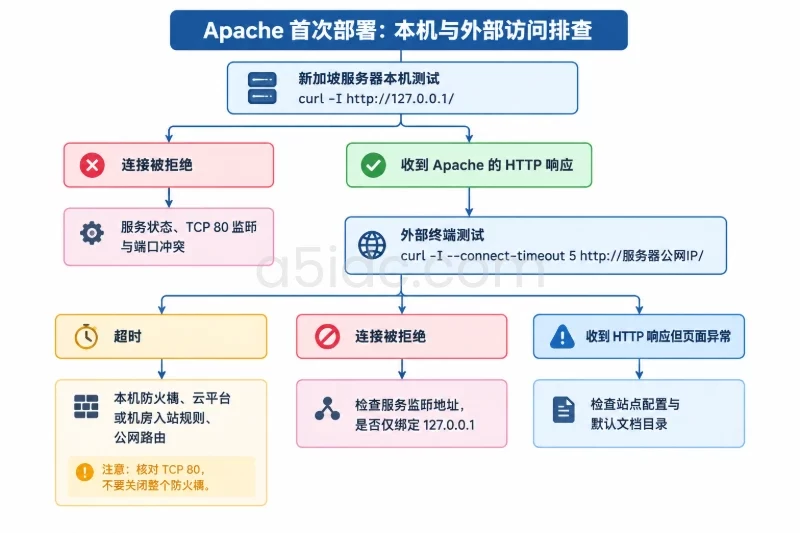
从服务器本机发起 HTTP 请求:
curl -I http://127.0.0.1/
收到 HTTP/1.1 200 OK 或其他由 Apache 返回的 HTTP 状态码,说明本机请求已到达 Web 服务;若是 403 或 404,网络和服务可能已经通,但默认页面或目录权限还需检查。若连接被拒绝,优先检查服务是否运行、是否监听 80 端口。
从服务器外部的终端访问公网 IP:
curl -I --connect-timeout 5 http://服务器公网IP/
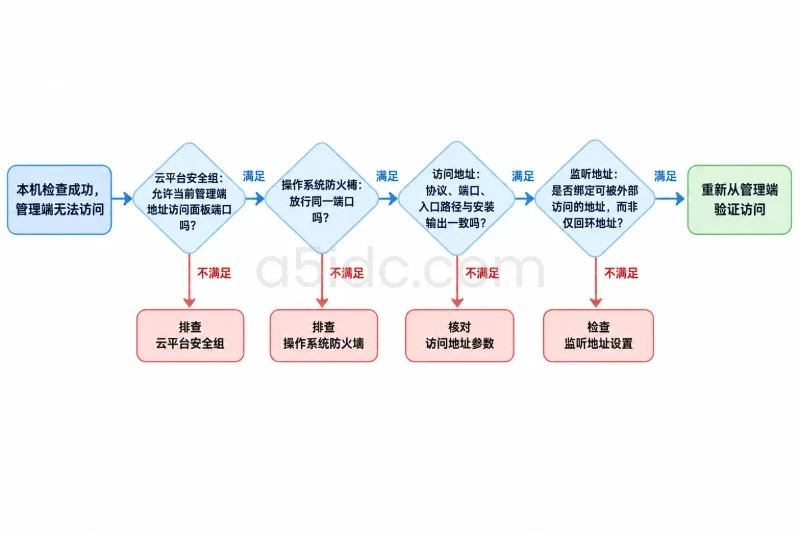
如果本机访问成功、外部访问超时,问题通常位于本机防火墙、云平台或机房入站规则,或服务器公网路由;这并不等同于 Apache 安装失败。逐层核对 TCP 80 是否允许入站,不要先删除全部防火墙规则。
如果返回拒绝连接,检查服务监听地址是否只绑定在 127.0.0.1。若连接成功但页面内容不符合预期,检查站点配置和默认文档目录。配置 HTTPS 后再单独核对 TCP 443 监听、证书配置和外部入站规则;开放 443 本身不会自动启用 HTTPS。
Apache 的运行基础也与服务器所在地区、计算资源和网络线路有关。A5idc数据提供新加坡等多个地区的物理服务器,覆盖不同 CPU、内存、存储及优化或国际线路方案,可为企业网站、业务后台和接口服务提供部署资源;面向不同访问区域与程序负载,也有相应的配置组合可选。
安装、修改系统级 Apache 配置、管理服务及防火墙通常需要 root 权限或 sudo。网站文件权限则应遵循最小授权原则:Apache 运行用户需要读取站点文件和进入目录的权限;除非应用确有上传或缓存需求,不应把整个站点目录设为 Web 服务可写,也不要使用 chmod -R 777。
两类系统的常见配置和默认站点目录有所不同:
| 系统系列 | 服务名 | 常见配置入口 | 常见默认站点目录 |
|---|---|---|---|
| Ubuntu/Debian | apache2 | /etc/apache2/ | /var/www/html/ |
| Rocky Linux/AlmaLinux | httpd | /etc/httpd/ | /var/www/html/ |
实际路径可能因版本或站点配置而变化,修改前应先核对主配置文件和虚拟主机配置。可以用以下命令查看 Apache 编译信息和配置位置:
apache2ctl -V
Rocky Linux/AlmaLinux 使用:
httpd -V
在启用 SELinux 的系统上,即使 Unix 文件权限看起来正确,SELinux 策略仍可能阻止 Apache 读取非标准目录。先查看状态和拒绝记录,不要为解决单个目录问题而关闭 SELinux:
getenforce
sudo ausearch -m AVC -ts recent
如果站点目录不在发行版默认路径,应按实际策略为目录设置合适的 SELinux 上下文,并在变更前记录原配置;不能仅靠修改普通文件权限解决所有访问拒绝。
apt 与 dnf。ss -lntp 找到占用 80 或 443 的进程,判断它是否为现有网站服务;确认变更方案后再调整监听端口或处理旧服务。apachectl configtest 或 apache2ctl configtest 的文件名和行号定位,再检查最近修改的配置。修复后重新执行语法检查,确认通过后再重启。完成首次部署后,至少逐项确认:
如需回滚,先停止服务,再撤销本次明确新增的入口规则,并恢复变更过的配置备份。停止服务不会自动删除配置或防火墙规则:
sudo systemctl stop apache2
Rocky Linux/AlmaLinux 使用:
sudo systemctl stop httpd
若本次启用了开机启动且要一并撤销,可执行对应系统的 systemctl disable apache2 或 systemctl disable httpd。确认该服务器没有依赖 Apache 后,才考虑卸载软件包;卸载前应备份站点文件和配置,并按发行版选择包管理器。回滚后再次检查端口是否已释放、入口规则是否恢复到变更前状态,以及其他服务是否正常。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8139.html