香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


台湾服务器能否部署 Redis 7.4,通常不取决于“服务器在台湾”这一地理位置,而取决于操作系统、CPU 架构、系统库、TLS 环境、Redis 拓扑,以及现有客户端实际使用的协议和命令。地区主要影响网络时延、DNS、IPv4/IPv6、证书和访问控制,不会改变 Redis 的命令协议。
还需要注意,Redis 服务端版本与客户端版本并不是简单的“一对一匹配”。Redis 7.4 支持常见的 RESP2 和 RESP3 协议,但旧客户端是否能正常工作,还要看它是否支持当前的认证方式、连接拓扑、响应解析、序列化格式和业务实际调用的命令。部署前应当以“现有业务使用的能力集合”进行验证,而不是只检查客户端能否执行一次 PING。
Redis 兼容性至少分为五层:
| 兼容层级 | 需要核对的内容 | 常见不兼容表现 |
|---|---|---|
| 操作系统与二进制 | Linux 发行版、CPU 架构、glibc、OpenSSL、容器平台 | Redis 无法启动、动态库缺失、TLS 初始化失败 |
| 网络与安全 | TCP、TLS、证书、ACL、用户名密码、访问控制 | 能连端口但认证失败,或握手超时 |
| Redis 协议 | RESP2/RESP3、命令、参数和返回值类型 | unknown command、返回值解析异常 |
| 客户端与框架 | redis-py、Jedis、Lettuce、node-redis、go-redis、框架适配层 | 应用启动失败、连接池异常、重连失效 |
| 数据与业务语义 | 序列化格式、TTL 单位、Lua、事务、集群、哨兵 | Redis 能读写,但业务无法解析或无法故障切换 |
因此,“Redis 7.4 能启动”只能证明运行环境基本可用;“客户端能连接”也只能证明网络、认证和部分协议路径可用,并不能证明缓存、Session、队列、分布式锁或集群故障转移都兼容。
Redis 的版本应记录到完整的 7.4.x 补丁版本。不同补丁版本可能带来修复、构建选项或发行包差异。客户端也应记录完整的库版本、语言运行时版本和框架版本,而不只写“Python 客户端”“Java 客户端”或“Node.js 客户端”。
客户端连接 Redis 时,通常要经过以下过程:
Redis 7.4 同时支持 RESP2 和 RESP3,但客户端未必支持两种协议。许多旧业务仍然使用 RESP2,这并不代表它不能连接 Redis 7.4;只要业务使用的命令、返回值和认证方式保持在共同能力范围内,通常可以继续运行。
风险主要出现在以下情况:
MOVED 或 ASK。Redis 服务端并不知道应用如何解释数据。例如,同一个字符串值可能是:
Redis 7.4 可以正常返回字节,但客户端或框架可能因为序列化器、字符集、压缩库版本不同而无法读取。类似地,EXPIRE 使用秒,PEXPIRE 使用毫秒;如果应用层把 TTL 统一转换时出现错误,连接测试仍会通过,但缓存会提前失效或长期不失效。
事务、Lua 脚本、Redis Functions、发布订阅、Stream、阻塞读取和分布式锁也属于独立能力。只验证 GET 和 SET,不能代表这些功能已经通过兼容性确认。
现有客户端连接的不是同一种 Redis 服务形态时,验证要求也不同:
MOVED/ASK 重定向、多键命令的同槽限制,以及客户端对 TLS 节点地址的处理。如果旧业务原来使用 Standalone,而新环境改成 Cluster,即使两者都运行 Redis 7.4,也不能仅凭版本号判断兼容。
台湾服务器可能使用 x86_64,也可能使用 ARM64。Redis 二进制、原生客户端扩展和部分框架依赖必须与架构一致。容器镜像的架构、宿主机内核、运行时和挂载目录也需要单独确认。
在 Linux 服务器上,可以先执行以下检查:
uname -m
cat /etc/os-release
getconf GNU_LIBC_VERSION 2>/dev/null || true
command -v redis-server
redis-server --version
command -v redis-cli
redis-cli --version
如果 Redis 已安装,还应检查动态库是否完整:
REDIS_BIN="$(command -v redis-server)"
file "$REDIS_BIN"
ldd "$REDIS_BIN" | grep 'not found' || true
如果使用 TLS,再检查 OpenSSL:
openssl version -a
这些命令不能替代实际启动验证,但可以较早发现“镜像架构不对”“二进制依赖缺失”或“TLS 构建环境不一致”等问题。不要根据发行版名称直接推断一定兼容;应以实际二进制、系统库和构建来源为准。
客户端版本应与语言运行时、框架依赖管理一起记录。例如:
| 业务类型 | 需要记录的版本 |
|---|---|
| Python | Python 版本、redis 包版本、Django 或 Flask 版本、序列化库 |
| Java | JDK 版本、Jedis 或 Lettuce 版本、Spring Data Redis、Spring Boot 依赖管理版本 |
| Node.js | Node.js 版本、redis 或 ioredis 版本、NestJS 等框架版本 |
| Go | Go 版本、go-redis 版本、go.mod 中的间接依赖 |
| PHP | PHP 版本、phpredis 或 Predis 版本、igbinary 等扩展、Laravel 版本 |
可以按实际技术栈选择命令核对:
python -V
python -m pip show redis

node -v
npm ls redis ioredis

java -version
mvn dependency:tree -Dincludes=redis.clients:jedis,io.lettuce:lettuce-core

go version
go list -m all | grep -E 'redis|go-redis'
框架可能通过依赖管理文件固定客户端版本。手动添加一个较新的客户端,不代表框架适配层已经支持它;反过来,框架升级时也可能悄悄替换底层客户端。应以锁文件、Maven/Gradle 依赖树、go.mod 或 Composer 锁定结果为准。
如果应用还连接 MySQL、PostgreSQL 或其他数据库,Redis 兼容性不会自动解决这些数据库驱动问题。应同时确认应用启动时的全部依赖能够解析,尤其是连接池、事务管理、缓存抽象层和原生扩展。Redis 连接通过而主数据库驱动加载失败,仍然不能视为部署环境兼容。
台湾服务器与业务应用可能不在同一网络位置。应从实际应用服务器发起测试,而不是只在本地电脑上测试。
需要核对:
地区带来的时延应单独测量。示例上,同一机房或同区域应用可能观察到较低延迟,跨地区应用则可能出现更高的往返时延,但具体数值必须以应用到台湾服务器的实际路径为准。时延偏高通常是连接参数或架构问题,不应误判为 Redis 7.4 的协议不兼容。
围绕台湾服务器上的 Redis 7.4 部署,A5idc数据提供台北地区物理服务器,具备不同的 CPU、内存和存储配置,以及优化线路和国际线路选择。这些资源可用于承载 Redis 实例及相关业务组件,并根据台湾本地或跨地区应用的访问范围,匹配相应的网络资源。
如果新 Redis 7.4 要接入已有数据,必须检查旧客户端写入的数据格式:
SELECT 切换逻辑数据库。如果后续使用 Redis Cluster,还要特别检查多键操作是否要求同一哈希槽。Standalone 中可以工作的多键命令,迁移到 Cluster 后可能因为键不在同一槽位而失败,这属于拓扑兼容问题,不是单纯的版本问题。
建议为每个业务单独记录,而不是把所有服务概括成“支持 Redis”。至少包括:
| 项目 | 示例记录 |
|---|---|
| 业务名称 | 订单缓存服务 |
| 操作系统与架构 | Linux、x86_64 |
| 语言运行时 | Python 3.x |
| 客户端库 | redis-py 5.x |
| 框架 | Django 缓存组件 |
| 协议 | RESP2 或 RESP3 |
| 服务形态 | Standalone、Sentinel 或 Cluster |
| 认证方式 | 默认用户、ACL 用户或 TLS |
| 使用能力 | GET/SET、TTL、Pipeline、Lua、Pub/Sub 等 |
| 序列化方式 | JSON、原生字节、框架默认序列化 |
| 现有数据 | 是否读取旧 Redis 中的键 |
“5.x”“3.x”在这里仅用于示例记录,不应被当作统一的最低兼容版本。实际判断应结合客户端发行说明、框架依赖和业务代码。
不要只查看安装包名称,应直接从目标 Redis 实例查询:
export REDIS_HOST="redis.example.internal"
export REDIS_PORT="6379"
export REDISCLI_AUTH="在受控环境中临时设置的密码"

redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" PING
redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" INFO server | \
  grep -E 'redis_version|redis_mode|arch_bits|multiplexing_api'
如果服务端使用 ACL 用户,可以增加用户名参数:
export REDIS_USER="app_user"

redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" \
  --user "$REDIS_USER" PING
REDISCLI_AUTH 不应写入脚本仓库,也不应在多人共享的终端环境中长期保留。生产环境测试应使用权限受限的测试账号。
如果使用 TLS,应使用正确的 CA 文件,不要通过关闭证书校验来“证明兼容”:
redis-cli --tls \
  --cacert /path/to/ca.pem \
  -h "$REDIS_HOST" \
  -p "6380" \
  --user "$REDIS_USER" \
  PING
端口仅为示例,实际端口应以服务配置和平台控制台信息为准。
Redis 7.4 的典型查询结果可能类似:
PONG
redis_version:7.4.x
redis_mode:standalone
arch_bits:64
multiplexing_api:epoll
这些结果只能证明实例可访问及其基本形态,不能证明客户端的全部业务路径可用。
可以分别建立 RESP2 和 RESP3 连接进行探测:
redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" HELLO 2
redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" HELLO 3
如果某次查询被拒绝,可能是 ACL 不允许执行相关连接命令,不一定代表协议不支持。应结合 Redis 日志和 ACL 规则判断。
对于业务实际使用的命令,可以查询命令信息:
redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" \
  COMMAND INFO GET SET HSET EXPIRE EVAL
如果业务使用了其他命令,应把命令列表替换为实际调用内容。重点查看:
如果 COMMAND INFO 被拒绝,应先确认权限,不要直接判定 Redis 7.4 不兼容。某些受限账号可能只能执行业务命令。
服务器端的 PING 不足以验证框架和客户端。应在与正式业务相同的语言运行时和依赖锁定环境中,执行一组不会影响业务数据的测试。
下面是 Python 客户端的示例。它只使用带随机后缀的测试键,并在结束时删除这些键:
import os
import uuid
import redis

client = redis.Redis.from_url(
    os.environ["REDIS_URL"],
    decode_responses=False,
    socket_connect_timeout=3,
    socket_timeout=3,
)

key = f"compat:probe:{uuid.uuid4().hex}"
hash_key = f"{key}:hash"

try:
    assert client.ping() is True

    pipe = client.pipeline(transaction=True)
    pipe.set(key, b"v1", ex=60)
    pipe.hset(hash_key, mapping={b"field": b"value"})
    pipe.execute()

    assert client.get(key) == b"v1"
    assert client.hget(hash_key, b"field") == b"value"
    assert client.ttl(key) > 0

    lua_result = client.eval(
        "return redis.call('GET', KEYS[1])",
        1,
        key,
    )
    assert lua_result == b"v1"

    print("basic command, TTL, transaction and Lua checks passed")
finally:
    client.delete(key, hash_key)
如果应用使用 TLS,应通过 rediss:// 和受信任的 CA 配置连接,而不是在测试中关闭证书校验。如果应用使用 RESP3、发布订阅、Stream、分布式锁或集群,还要追加对应的客户端测试。
不要在生产实例上使用 FLUSHDB、FLUSHALL 或不明确范围的批量删除命令。需要测试写入时,应使用独立测试实例或专用命名空间;若只能使用生产数据,应经过备份、审批和影响评估,且清理操作必须只针对测试键。
客户端通过基础读写后,还应根据现有环境验证:
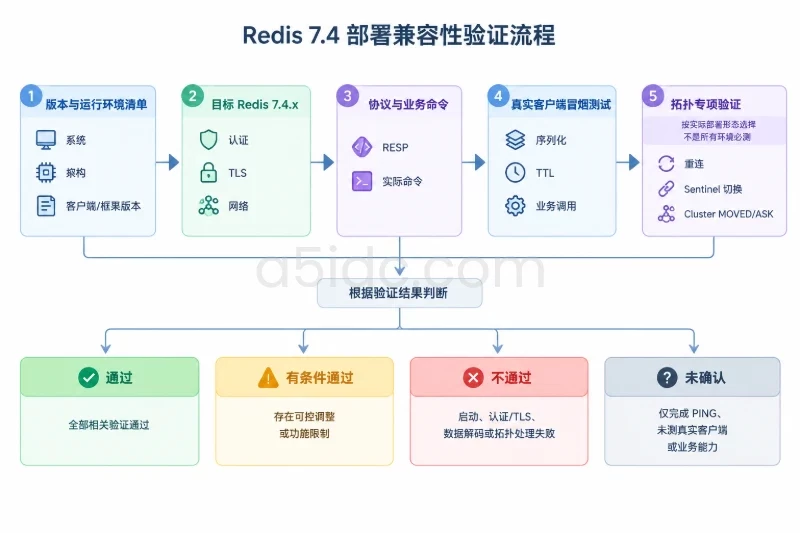
MOVED 或 ASK 时,客户端是否能自动处理;redis-cli 的延迟测试可用于观察网络路径,但它不能替代应用测试:
redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" --latency
该命令适合在测试环境或短时间窗口使用。若结果显示连接延迟明显升高,应检查应用到台湾服务器之间的链路、DNS、TLS 握手和连接复用,而不是直接归因于 Redis 7.4。
旧客户端通常可以继续使用 RESP2 和常见命令,但需要重点确认:
如果旧业务只使用常见字符串、Hash、TTL 和基础连接池,并且认证、序列化和拓扑不变,兼容性风险通常集中在客户端实现和运行环境,而不是“7.4 这个版本号”本身。
新业务如果需要 RESP3、新命令、字段级过期、Functions、Cluster 或更复杂的故障转移能力,应确认客户端是否提供对应 API,或者是否能安全使用通用命令接口。不能因为服务端是 Redis 7.4,就默认所有旧版客户端都能理解新返回类型或新命令参数。
在新旧业务共用一个 Redis 实例时,应定义共同能力边界。例如:
| 业务 | 协议与功能 | 判断重点 |
|---|---|---|
| 旧缓存服务 | RESP2、GET/SET、TTL | 认证、序列化、连接池和键兼容 |
| 新任务服务 | Stream、阻塞读取、重连 | 消费位置、超时、重连和重复消费 |
| 新集群业务 | Cluster、重定向 | 客户端槽位管理、多键操作和节点发现 |
| 多语言业务 | 各自客户端和序列化器 | 同一键的数据格式是否可互读 |
某个新业务通过,不代表旧业务自动通过;某个旧业务能读写,也不代表新业务需要的高级能力已经满足。
静态版本清单只能发现一部分问题,不能证明所有业务逻辑都兼容。尤其是以下情况,必须保留单独的测试结论:
可以按以下方式给出部署前判断:
PING,没有验证真实客户端、框架、序列化或故障处理。最终应以“台湾服务器上的实际 Redis 7.4.x 实例 + 现有业务锁定的客户端版本 + 真实框架调用”作为判断对象。只要这三者没有在相同协议、认证、拓扑和数据格式下完成验证,就不能仅凭服务端版本或一次连接成功,认定部署兼容。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8011.html