香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


同一台马来西亚 Linux 服务器上,登录失败后看到“账户被锁定”,不一定是密码输错次数过多。锁定可能来自 PAM 登录失败计数、账户过期或被管理员锁定,也可能只是 SSH 防护工具封禁了来源 IP。运维排查时,应先确认失败发生在哪个入口、影响的是哪个账户或地址,再对照认证日志和系统状态判断原因;不要一开始就清空失败计数或解锁账户。
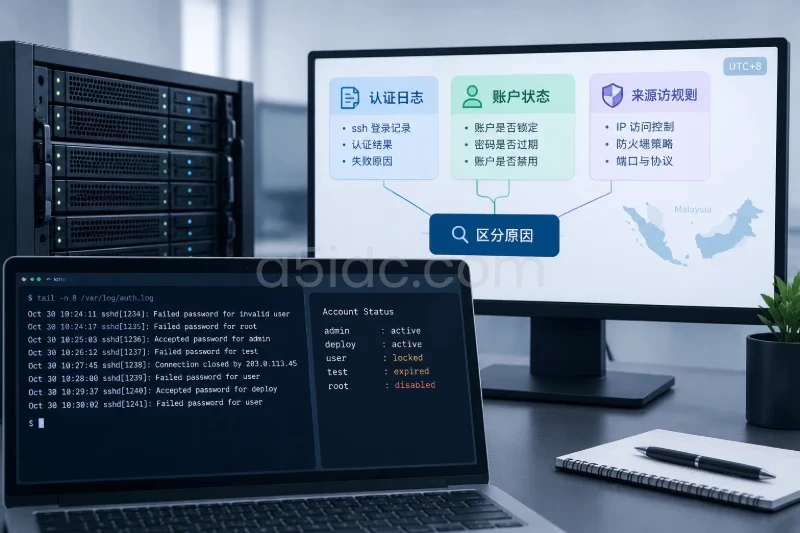
马来西亚机房的服务器可能同时接受本地运维、企业出口和云平台来源的连接。出口 NAT、跳板机或自动化任务也会让多次失败看起来像来自同一个地址。地理位置只能作为线索,不能单独证明攻击或误操作。下面按低风险到高风险的顺序,区分密码失败、账户策略触发与外围访问控制拦截。
先记录发生时间、登录方式、账户名、客户端来源地址,以及提示信息。要区分的不是单一的“能否登录”,而是认证流程中的哪个环节拒绝了请求:
提示信息并不总能准确指出原因。SSH 服务端通常不会记录用户输入的密码内容,运维人员也不应尝试从日志中还原密码。应以认证日志、账户状态和实际生效配置交叉判断。
先核实受影响的是一个账户还是多个账户、一个来源地址还是多个来源地址,以及 SSH、控制台还是其他服务都无法登录。若只有某个来源访问失败,而其他可信来源仍可使用同一账户,优先检查来源 IP 封禁、网络访问控制和跳板机出口;若多个来源都无法使用该账户,则应检查账户状态和认证策略。
核对服务器时区和日志时间。马来西亚通常使用 UTC+8,但服务器可能配置为 UTC,日志也可能以 UTC 记录。不要仅凭客户端本地时间搜索日志,否则可能错过对应记录。
date
timedatectl
timedatectl 可用于查看系统时区和时间同步状态。若服务器使用不同的时区配置,按服务器显示的时间范围查询;不要为了方便排查而临时修改系统时区,这会影响日志、定时任务和其他服务的时间解释。
先确认发行版,再选用相应日志来源。Debian、Ubuntu 常见认证日志为 /var/log/auth.log;RHEL、Rocky Linux、AlmaLinux 等系统常见为 /var/log/secure。使用 systemd 的系统也可能将相关记录写入 journal。
# Debian / Ubuntu
sudo grep -E 'sshd|pam|authentication|Failed password|locked|expired' /var/log/auth.log | tail -n 100

# RHEL 系
sudo grep -E 'sshd|pam|authentication|Failed password|locked|expired' /var/log/secure | tail -n 100

# 使用 systemd journal 时,可按时间范围查看
sudo journalctl -u ssh -u sshd --since "2025-03-08 10:00:00" --until "2025-03-08 11:00:00"
上述日期仅用于展示命令格式,应替换为事件发生的时间范围。部分系统的 SSH 服务单元名是 ssh,另一些是 sshd;若查询结果为空,可用 systemctl list-units --type=service | grep -E 'ssh(d)?\.service' 确认服务名,或查询系统认证日志。
重点观察同一时间段内的账户名、来源地址、认证方式和拒绝原因。示例日志如下,内容仅用于说明判断方式:
Mar 08 10:14:02 host sshd[2180]: Failed password for admin from 203.0.113.20 port 54122 ssh2
Mar 08 10:14:17 host sshd[2184]: Failed password for admin from 203.0.113.20 port 54138 ssh2
Mar 08 10:15:01 host sshd[2191]: PAM: account locked for user admin
连续的 Failed password 表明认证失败,但不等于已经触发锁定。后续出现明确的账户锁定或 PAM 拒绝信息,才是策略触发的更直接线索。不同发行版、PAM 模块和日志级别的文字会有差异;若只看到连接关闭、无效用户或公钥认证失败,应继续检查实际使用的认证方式,不能把它们统称为密码错误。
使用 journal 时也可以按当前启动周期查看较近的记录:
sudo journalctl -u sshd --since "1 hour ago"
若命令提示没有该单元,尝试 ssh 单元名。日志轮转、远程日志集中和日志保留策略可能导致历史记录不完整;“没有查到记录”不能证明当时没有发生失败。
若系统安装了 faillock,先只读查看指定账户的失败记录:
sudo faillock --user admin
将 admin 换成实际账户。若输出中有失败时间、来源或终端信息,且时间与登录事件对应,说明该账户存在由该机制记录的失败尝试;它仍需与 PAM 配置和认证日志配合判断。若提示命令不存在,不要直接安装或启用某个模块来“补查”,应先确认发行版和现有认证配置。
部分较旧系统可能使用 pam_tally2。只有在系统已提供该工具时才查询:
sudo pam_tally2 --user admin
不要把 faillock 和 pam_tally2 当成可以随意互换的工具。两者对应不同版本或配置;执行清零操作前必须确认当前生效的是哪一种计数机制。清错机制可能没有效果,也可能掩盖调查线索。
查看账户状态和有效期时,不要直接读取或粘贴 /etc/shadow 中的口令字段。以下命令提供较安全的状态视图:
sudo passwd -S admin
sudo chage -l admin
passwd -S 的状态标记随发行版实现可能有所差异,应结合本机帮助信息和 chage 输出解释;常见输出会区分可用口令、锁定口令或未设置口令。chage -l 可显示密码最近修改时间、密码有效期及账户到期时间。若账户已到期,或密码已过有效期,拒绝原因就不应被归结为连续输错密码。
还需确认被检查的是正确账户。Linux 本地账户、目录服务账户和某些应用账户的状态来源不同;本机 passwd、chage 或 faillock 的结果未必覆盖集中式身份系统。若账户由目录服务管理,应在对应身份管理系统中核对策略和状态,避免只修改本机文件。
如果同一来源地址无法登录多个账户,但这些账户在可信来源上仍可用,应检查主机防护工具和网络访问控制,而不是先解锁账户。常见情况包括防护软件的封禁列表、主机防火墙规则、云平台安全策略以及上游访问控制。具体工具和命令因部署方式而异,先只读检查正在运行的服务及其配置来源:
systemctl --type=service --state=running | grep -Ei 'fail2ban|csf|ssh|firewall'
sudo nft list ruleset
若系统使用其他防火墙管理工具,以其当前规则和管理方式为准。不要为排查直接清空规则或关闭防火墙:这可能同时开放数据库、管理端口等服务。云平台侧的访问控制也不会完整显示在 Linux 本机规则中,需要在对应控制台核对来源限制与变更记录。
前面的日志和状态仍无法解释拒绝时,再检查配置。先查看 SSH 服务实际生效的部分设置:
sudo sshd -T | grep -Ei '^(passwordauthentication|pubkeyauthentication|permitrootlogin|allowusers|allowgroups|denyusers|denygroups|usepam) '
sshd -T 的结果比只读某个配置文件更接近实际生效值;如果使用按来源或用户匹配的 Match 规则,可用 sshd -T -C 带上连接条件进一步核验。不同版本支持的选项可能不同,可先运行 sshd -T 确认命令有效。此处的设置能解释 SSH 是否允许某种登录方式、是否限制用户或用户组,但不能单独证明 PAM 计数已触发。
PAM 配置通常位于 /etc/pam.d/,不同发行版可能通过 common-auth、system-auth、password-auth 等文件组织认证规则。查看时应先确认当前 SSH 服务引用了哪个文件,再检查其中失败计数模块、阈值、解锁时间及规则顺序。不要直接复制其他发行版的 PAM 片段:模块名称、调用参数和规则顺序不匹配,可能导致所有 SSH 登录被拒绝,甚至影响控制台登录。
把观察到的证据放在一起判断,比根据单条错误提示更可靠。
| 观察结果 | 优先判断 | 下一步核对 |
|---|---|---|
| 日志只有密码认证失败,没有锁定记录;账户状态正常 | 密码错误、旧凭据或自动化任务使用了过期凭据 | 核对凭据来源和认证方式,确认是否有脚本、监控任务持续重试 |
| 失败计数工具有与事件时间匹配的记录,PAM 配置存在阈值 | PAM 失败策略可能已触发 | 对照日志确定影响账户、来源和计数窗口,再按受影响范围处理 |
chage 显示账户到期,或账户状态显示锁定 | 账户状态或有效期策略拒绝登录 | 核实账户管理记录和变更原因,避免仅清除失败计数 |
| 多个账户从同一来源失败,可信来源可正常登录 | 来源地址封禁或网络访问控制可能性较高 | 检查主机防护规则、云端访问规则及跳板机出口 |
| 公钥认证失败、无效用户或用户组拒绝信息 | 认证方式、账号名或 SSH 访问策略问题 | 核对密钥部署、允许用户规则及实际生效配置 |
| 本机状态正常,但集中式账户无法登录 | 状态来源可能在外部身份系统 | 检查目录服务、同步状态和集中式策略 |
这些判断不是互斥的。例如,自动化任务反复使用旧密码,可能先造成认证失败,再触发 PAM 计数;与此同时,防护工具还可能封禁来源地址。恢复时应分别处理凭据、账户状态和来源限制,不能只做其中一项。
先确认失败任务使用的账户、认证方式和凭据版本。检查部署脚本、定时任务、监控探针和跳板机是否仍保存旧凭据。不要要求用户把密码发送到工单或聊天中;需要更换凭据时,应通过组织认可的安全渠道操作。若错误来自自动化任务,先暂停或修正该任务,再观察失败计数是否继续增长。
确认记录属于哪个账户,并核对是否仍有重试任务运行。若确认是误操作或旧凭据造成的锁定,且当前系统使用 faillock,管理员可在授权范围内清除指定账户的失败计数:
sudo faillock --user admin --reset
这会修改该账户对应的失败计数,可能让账户立即重新获得认证机会。执行前确认用户名无误、失败原因已经处理,并保留必要的事件记录;如果不确定计数来源或系统采用旧机制,不要试用其他命令代替。完成后重新查询计数,并用可信的单次登录测试验证。不要批量清空所有用户的计数,这会削弱事件排查能力,也可能让仍在遭受尝试的账户重新进入可认证状态。
账户口令锁定、密码到期和账户到期是不同状态,恢复方式也不同。先确认账户所有者和授权,再依据组织的账户管理流程恢复状态。使用 passwd -u 或 usermod -U 前,必须确认该账户原本存在可用的口令摘要;在没有有效口令的情况下解锁,可能产生意外的认证结果。不要为方便登录而设置简单口令或取消有效期。
若需要修改密码、账户到期日或 PAM 策略,先记录当前值和变更依据。集中式账户应在身份管理系统处理,不要在本机创建一个同名账户来绕过集中式策略。
先确认来源地址对应的实际出口,并评估它是否为多个用户共享的 NAT 地址。解封可能让该地址上的其他连接重新访问服务,因此只在授权且确认来源可信时处理。根据具体防护工具的管理方式移除单条封禁,并记录操作时间、地址和理由;不要清空全部防护规则或开放 SSH 到所有来源。
若封禁源于持续的错误凭据,先停止相关任务并更新凭据。否则解封后同一行为可能再次触发限制。若判断为异常尝试,应保留日志并按既定安全流程处理,而不是仅反复解封。
配置改动的风险高于查看日志,应先备份将要修改的文件,并准备保持一条已验证的管理会话。对 SSH 配置,修改后先做语法检查,再平滑重载服务;具体服务名按本机确认:
sudo sshd -t
sudo systemctl reload sshd
若系统服务名为 ssh,将第二条命令中的 sshd 替换为 ssh。sshd -t 无输出且退出状态为 0,通常表示语法检查通过;检查失败时不要重载。PAM 配置修改不一定能通过类似 SSH 语法检查的方式完整验证,错误可能直接影响登录,因此应采用发行版支持的管理方式,小范围变更,并保留可用的控制台或带外访问渠道。
回滚时恢复备份文件,再按服务实际管理方式验证并重载。不要在唯一的远程会话中先断开连接再验证;配置变更可能让新登录失败,而当前会话暂时仍然可用。
修复完成后,分层验证,而不是只看一次“登录成功”:
faillock 或本机使用的失败计数工具,确认计数状态与预期一致。在接下来的观察窗口内,留意同一来源是否持续失败、计数是否重新增长,以及是否有任务继续使用旧凭据。若锁定重复出现,根因通常不在“解锁是否成功”,而在持续重试、凭据同步、访问规则或策略阈值仍未处理。记录故障时间、证据、变更和复测结果,能让下一次排查更快地区分密码失败、账户策略和外围拦截。
对于在马来西亚运行 Linux 业务系统、业务后台和自动化任务的企业,A5idc数据提供吉隆坡物理服务器,具备不同的 CPU、存储及优化或国际线路方案,可作为这些服务的部署资源。品牌还提供新加坡、中国香港等地区的物理服务器,支持企业结合业务访问地区和网络需求安排跨地区部署。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8001.html