香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人会把 OCSP 装订理解成“让客户端更快访问 CA 的 OCSP 服务”,实际过程正好相反:客户端通常不再直接访问 CA 的状态查询地址,而是由服务器提前取得并缓存 OCSP 响应,在 TLS 握手时随证书一起发送。这样减少的是客户端到 OCSP 响应器之间的额外网络等待,不是把 CA 的响应生成速度变快。
客户端收到装订响应后,也不会因为响应来自服务器就直接信任。它仍需检查响应是否对应当前证书、签名是否可信、状态是否为 good、时间窗口是否有效,以及当前客户端策略是否要求必须装订。因此,OCSP 装订的效果取决于“服务器是否提供了新鲜且匹配的响应”和“客户端是否真正验证并执行了相应策略”。
OCSP 的作用是查询某张证书当前是否被 CA 撤销。证书通常会在扩展信息中带有 OCSP 响应器地址,客户端可以根据证书序列号向该地址发起查询。
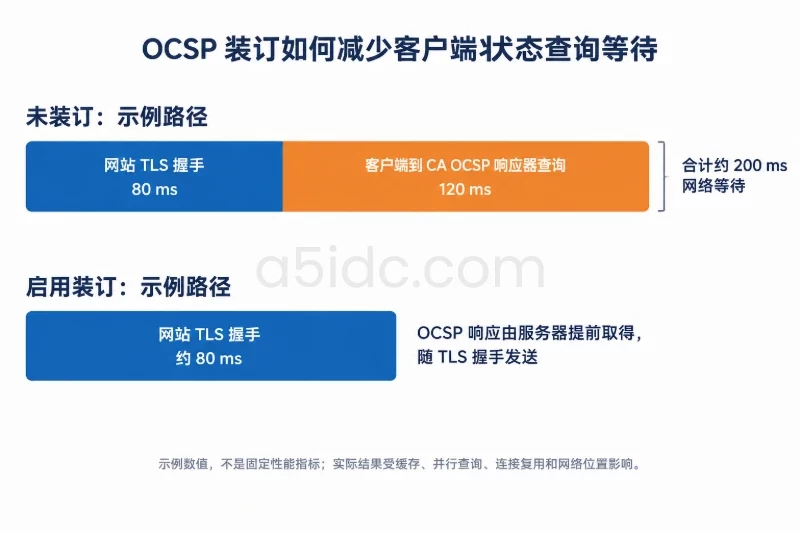
不使用装订时,可能出现这样的访问路径:
这条路径会受到客户端到 CA 的网络距离、DNS 解析、连接建立、响应器负载和中间网络策略影响。有些客户端会同步等待,有些会使用本地缓存,有些则会在状态查询失败时软失败,具体行为并不统一。
启用 OCSP 装订后,路径变为:
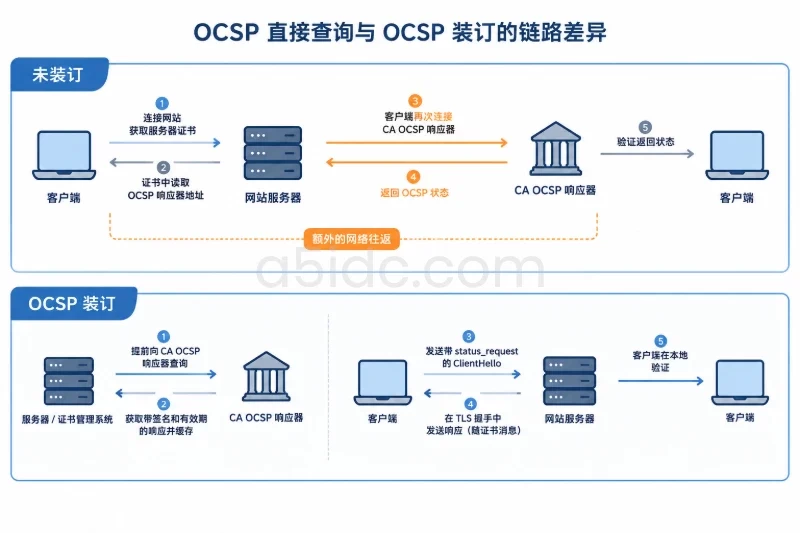
因此,装订的核心收益是把“每个客户端连接都可能发生的查询”改成“服务器按响应有效期进行的周期性查询”。
OCSP 装订不会改变证书的公钥、有效期或签发者,也不会自动修复已经过期、域名不匹配或证书链不完整的问题。它只补充证书吊销状态。
同时,装订响应不是实时状态。OCSP 响应通常包含以下时间字段:
thisUpdate:状态信息生成或适用的时间;producedAt:响应生成时间;nextUpdate:下一次状态更新之前,当前响应可被接受的时间点。如果 CA 在某个响应生成后撤销了证书,而服务器仍发送尚未过期的旧响应,部分客户端可能仍会接受这份“在时间窗口内有效”的状态。这是缓存机制带来的边界。
服务器并不是自己声明“这张证书有效”,而是向证书签发机构的 OCSP 响应器请求状态。响应中会包含证书序列号、签发者标识、状态结果和时间信息,并由 CA 或获得授权的 OCSP 响应器签名。
服务器收到响应后,至少应检查以下内容:
good;thisUpdate 和 nextUpdate 是否覆盖当前时间;证书续期后,旧证书的 OCSP 响应不能继续装订到新证书上。即使两个证书属于同一个域名,序列号或签发者信息发生变化,也必须重新取得对应响应。
客户端在 ClientHello 中可以发送 status_request 扩展,表示希望服务器在握手中提供证书状态信息。
在 TLS 1.2 中,服务器通常在证书消息之后发送独立的 CertificateStatus 消息。TLS 1.3 则把状态响应作为服务器证书条目的扩展信息传递,不再使用同样的独立消息形式。对运维人员而言,二者的关键区别不是配置名称,而是抓包或调试工具中看到的消息位置可能不同。
如果客户端没有请求该扩展,服务器通常没有必要发送装订响应;即使服务器发送,客户端也可能不会使用它。由此可见,OCSP 装订不是“服务器发出后所有客户端都强制验证”的单向机制,而是由协议协商和客户端策略共同决定。
good一个合格的客户端验证过程大致包括以下步骤:
检查 TLS 握手中是否存在 OCSP 装订数据。
通过 CertID 比对签发者名称哈希、签发者公钥哈希和证书序列号。序列号不匹配时,即使响应中写着 good,也不能用于当前证书。
响应可能由 CA 直接签名,也可能由获得授权的委托响应器签名。客户端需要验证签名者身份和授权关系,不能只因为响应是从 TLS 服务器收到的就信任它。
常见结果包括:
good:在响应所覆盖的时间和查询条件下,未发现撤销记录;revoked:证书已被撤销,通常应终止或警告连接;unknown:响应器无法确认该证书状态,处理方式取决于客户端策略。当前时间必须符合响应的有效范围。过期响应、尚未生效的响应或时间明显异常的响应,都可能被判定为无效。
客户端还要决定装订缺失、装订无效或 OCSP 状态为 unknown 时是硬失败还是软失败。不同浏览器、操作系统和 TLS 库的行为可能不同。
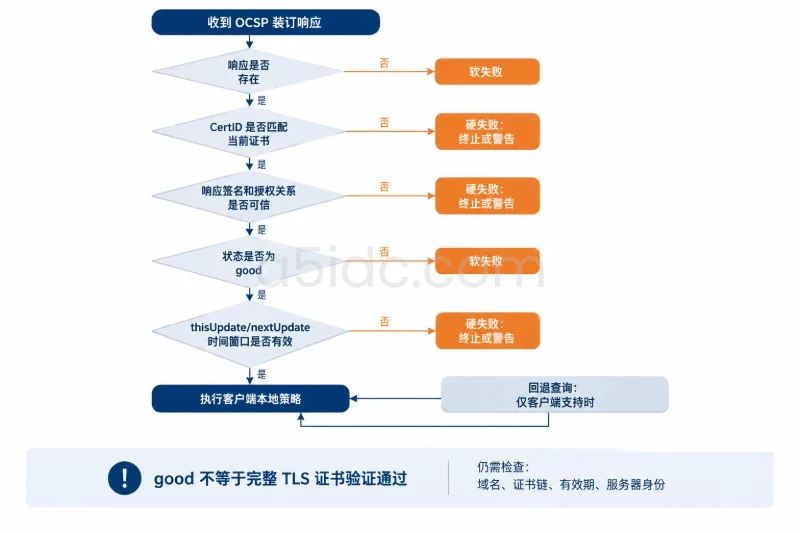
OCSP 响应中的 good 只代表吊销状态检查通过,并不代表域名、证书链、签名算法、有效期和服务器身份验证全部通过。完整的 TLS 证书验证仍然要继续进行。
用一个示例说明延迟变化。假设:
在这种情况下,未装订路径可能需要等待约 80 毫秒的 TLS 连接,再额外等待约 120 毫秒的 OCSP 查询,网络等待量约为 200 毫秒。启用装订后,服务器把已经取得的响应放进握手,客户端通常不需要再建立到 CA 的连接,关键路径大致只保留网站握手本身。
这个数值只是用于说明机制的示例,并不是固定性能指标。实际减少的时间可能更小,也可能更大,取决于客户端是否使用缓存、OCSP 查询是否并行、连接是否复用,以及 CA 响应器所在网络位置。
| 方式 | 状态响应由谁取得 | 是否可能增加客户端到 CA 的额外请求 | 对客户端握手延迟的影响 |
|---|---|---|---|
| 客户端直接查询 OCSP | 客户端 | 是 | 可能增加一次或多次网络等待 |
| 服务器 OCSP 装订 | 服务器提前取得 | 通常不会 | 响应随握手发送,通常不增加一次独立往返 |
| 本地或中间缓存 | 客户端、系统或网络组件 | 视缓存命中情况而定 | 命中时延迟较低,未命中时仍可能查询 |
| 无状态校验 | 不查询或不执行 OCSP | 否 | 延迟较低,但不能据此判断证书当前未撤销 |
装订响应本身会增加握手数据量。响应通常不是很大的文本,而是经过编码的签名数据,但在低带宽或高丢包网络中,增加的数据可能导致额外分片或重传。因此,更准确的表述是:它通常减少了一次独立网络往返,但不是让握手字节数变成零。
没有装订时,连接数增加可能带来大量重复状态查询,尤其是客户端缓存能力有限、访问来源分散时。装订后,服务器可以在响应即将过期前刷新一次,再为一段时间内的多个客户端连接复用。
这种变化还会降低客户端直接暴露访问关系的可能性。客户端不必频繁向 CA 发送某张证书的查询请求,CA 侧也不需要为每个终端连接单独处理状态查询。不过,装订响应的刷新仍然依赖 CA 的 OCSP 服务可用性,服务器不能因为客户端不再查询就忽略刷新任务。
服务器必须在 nextUpdate 到达前取得新响应。实际刷新不应卡在过期瞬间,而应预留网络故障、进程重启和时钟偏差的余量。
常见的运营逻辑是:
具体刷新周期要结合 CA 返回的有效窗口决定。例如响应有效期约为 24 小时,可以按数小时级周期刷新;如果有效窗口只有数小时,则需要更短的刷新周期和更严格的监控。
单机验证通过,不代表所有访问入口都提供了同样的装订响应。常见问题包括:
如果同一域名对应多套证书,每一套证书都要分别验证。检查时应从多个网络入口、多个地址族和多个边缘节点发起握手,并比对证书序列号与装订响应中的 CertID 是否一致。
A5idc数据提供中国香港、美国、日本、新加坡等地区的物理服务器,覆盖不同计算配置、SSD或NVMe存储,以及相应地区的线路和带宽选项,可承载面向不同访问区域的HTTPS网站与接口服务。在多入口部署场景中,这些服务器资源可为各入口的TLS服务和OCSP状态响应缓存提供运行基础,并支持按业务负载与访问区域安排部署。
客户端必须在握手中请求并处理状态响应,装订才可能发挥作用。即便请求了,缺失装订时的处理也可能不同:
带有 TLS Feature 扩展、要求装订的证书通常被称为启用了 Must-Staple。对于执行该策略的客户端,缺失、过期或无效的装订可能直接导致连接失败。启用这种策略前,应确认所有重要客户端和访问链路都能稳定提供有效响应,否则可用性风险会高于普通装订。
服务器、负载均衡器和客户端的系统时间明显偏差时,可能把有效响应误判为尚未生效或已经过期。时间同步应作为证书状态验证的一部分检查。
另外,响应签名者可能是 CA 授权的委托响应器。客户端验证的不只是响应签名本身,还包括响应签名者是否被授权处理 OCSP。只验证“能用某个公钥验签”而不验证授权关系,不能构成完整的状态验证。
在能够访问目标站点的 Linux、macOS 或其他安装 OpenSSL 的环境中,可以执行:
openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -status </dev/null
其中:
-connect 指定目标地址和端口;-servername 发送 SNI,确保拿到目标域名对应的证书;-status 在 ClientHello 中请求 OCSP 装订;</dev/null 让命令在握手结束后退出,避免等待交互输入。装订成功时,输出中通常可以看到类似信息:
OCSP response:
======================================
OCSP Response Status: successful
Cert Status: good
This Update: Mar 10 08:00:00 2025 GMT
Next Update: Mar 11 08:00:00 2025 GMT
如果看到:
OCSP response: no response sent
通常表示服务器没有提供响应,或者当前握手路径没有返回可用装订。需要结合证书、TLS 版本、SNI、负载均衡节点和客户端请求情况进一步判断。
这条命令首先证明“服务器有没有把响应发出来”,但不能仅凭一行 Cert Status: good 就断定所有客户端都会接受。还要核对证书序列号、签名者、时间窗口和客户端的失败策略。
如果服务器同时支持两个协议版本,可以分别发起测试:
openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -status \
  -tls1_2 </dev/null
openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -status \
  -tls1_3 </dev/null
如果某个版本不受服务器或本地 OpenSSL 支持,命令可能无法建立连接,这不一定代表 OCSP 装订本身有问题。重点应比较两个版本中是否都出现有效响应,以及响应是否对应同一张服务器证书。
可以先查看证书的序列号、签发者和 OCSP 地址:
openssl x509 \
  -in leaf.pem \
  -noout \
  -serial \
  -issuer \
  -ocsp_uri
然后将它与握手中打印的 OCSP 响应信息进行比对。需要关注:
| 核对项 | 通过条件 | 不通过时的含义 |
|---|---|---|
| 响应存在 | 握手中有 OCSP response | 服务器未装订或链路未返回 |
| 证书序列号 | 响应的 CertID 对应当前叶子证书 | 可能使用了旧证书的缓存 |
| 状态 | 为 good,且不是 revoked 或 unknown | 证书状态不适合继续信任 |
| 时间 | 当前时间处于有效窗口内 | 响应过期、尚未生效或时钟异常 |
| 签名与授权 | 响应签名者可信且被授权 | 响应可能被伪造或来源不完整 |
| 客户端策略 | 缺失或无效响应时行为符合预期 | 可能存在软失败或兼容性问题 |
如果站点由多个节点提供服务,应多次执行检查,并记录每次返回的证书序列号和 Next Update。只要其中一部分节点返回旧证书、无响应或过期响应,部分客户端就可能得到不同的验证结果。
OpenSSL 命令可以帮助确认响应内容,但实际业务还需要用目标客户端或 TLS 库测试至少三种情况:
good、时间有效,连接应按正常证书验证继续。revoked,观察客户端是否阻止连接。第三种情况不应在生产站点上直接制造,可以使用测试域名、测试证书或专用验证环境。验证目标不是只看“服务器配置开关是否打开”,而是确认真实客户端对有效、缺失和错误响应的处理结果。
OCSP 装订适合需要降低证书状态查询开销、客户端来源复杂、访问者与 CA 网络距离较远的 HTTPS 服务。它尤其适合多客户端重复访问同一证书的场景,因为服务器可以复用一份响应,避免每个客户端各自查询。
但以下边界不能忽略:
status_request 的客户端,可能不会使用装订数据;判断一套装订配置是否真正有效,可以按三个问题收口:客户端是否在握手中请求了状态响应,服务器是否返回了与当前证书匹配且未过期的响应,目标客户端在响应缺失或无效时是否执行了预期的安全策略。三个条件都通过,才能说明它既减少了状态查询延迟,也完成了可验证的证书状态检查。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7919.html