香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


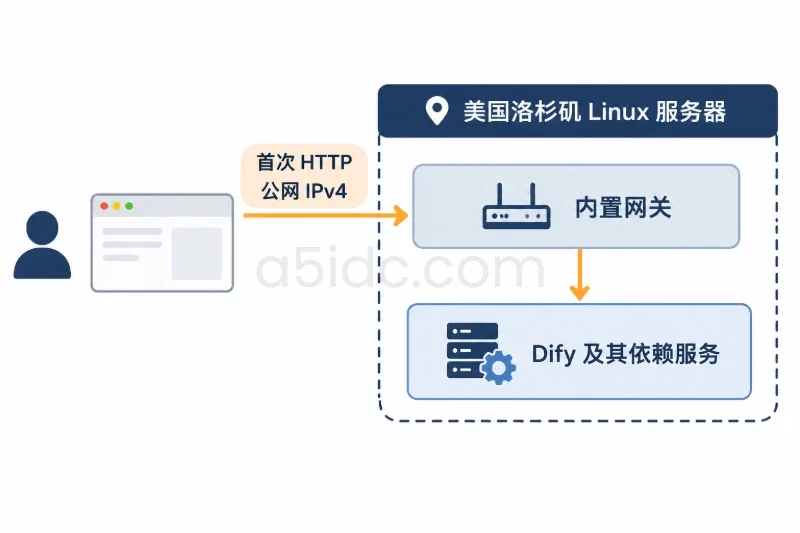
美国洛杉矶服务器的机房位置主要影响访问路径、网络延迟和带宽使用,不会改变网站对 Web 服务与运行时的兼容要求。首次配置时,应先根据应用类型确定技术栈,再安装对应软件,而不是同时安装 Nginx、Apache、PHP、Node.js 等全部组件。
常见选择是:静态网站使用 Nginx 即可;PHP 网站使用 Nginx + PHP-FPM;Node.js 应用使用 Nginx + Node.js,由 Nginx 接收公网请求并转发到本机应用端口。下面以 Ubuntu 24.04 LTS、IPv4 公网地址、域名 example.com、PHP 网站首次部署为例,完成安装、配置、启动、验证和回滚;Node.js 场景单独说明调整方式。
Web 服务负责接收 HTTP/HTTPS 请求、处理静态文件或转发请求;运行时负责执行 PHP、JavaScript、Python 等应用代码。两者职责不同,不能仅根据服务器所在地区决定。
| 应用类型 | Web 服务 | 运行时 | 推荐连接方式 | 适用条件 |
|---|---|---|---|---|
| HTML、CSS、JavaScript 静态站 | Nginx | 不需要 | Nginx 直接读取网站目录 | 不依赖服务端代码 |
| WordPress、Discuz、Laravel 等 PHP 应用 | Nginx | PHP-FPM | Nginx 通过 Unix Socket 转发给 PHP-FPM | 应用明确支持当前 PHP 版本 |
| Node.js SSR、API、Next.js 等 | Nginx | Node.js LTS | Nginx 转发到 127.0.0.1:3000 等本机端口 | 应用提供稳定的生产启动命令 |
| Django、Flask、FastAPI 等 Python 应用 | Nginx | Gunicorn 或 Uvicorn + Python 虚拟环境 | Nginx 转发到本机 Unix Socket 或端口 | 依赖已锁定,启动服务可由 systemd 管理 |
依赖 .htaccess 的旧应用 | Apache 或兼容的 Apache 配置 | PHP-FPM 等 | 按应用原有规则部署 | 迁移成本低于改写全部伪静态规则 |
Nginx 和 Apache 不建议在首次部署时同时监听 80 端口。若应用没有 .htaccess 依赖,Nginx 通常更适合作为静态文件服务器和反向代理;若应用文档明确要求 Apache 模块或大量 .htaccess 规则,则应优先遵循应用要求。
以下 PHP 示例使用 Ubuntu 24.04 LTS 的默认 PHP-FPM 版本。实际安装后必须通过命令确认 PHP 版本和 Socket 路径,不要直接假定所有系统都使用相同的版本号。
围绕美国服务器上的首次建站部署,A5idc数据提供涵盖常规 Xeon 与 AMD EPYC 平台的美国物理服务器,为 Nginx 静态站点、PHP 网站及 Node.js 应用提供不同档位的计算资源。部分 AMD 方案配备较大内存与 NVMe 存储,可用于承载网站文件、数据库及多进程业务;美国常规系列另有 CN2 GIA 线路方案,满足跨境建站场景的网络资源需求。
建议使用全新系统或已确认没有其他 Web 服务占用 80、443 端口的实例。轻量级 PHP 网站可以从 1 vCPU、2 GB 内存和 20 GB 磁盘空间起步,具体资源仍应根据图片、插件、并发量和数据库负载调整。
先登录服务器并执行:
cat /etc/os-release
uname -m
free -h
df -h /
ip -br addr
sudo ss -lntp
预期重点如下:
VERSION_ID 应为 24.04 或与本文命令匹配的 Ubuntu 版本。x86_64,也可能是 aarch64;应用依赖必须支持对应架构。ss -lntp 已显示其他程序监听 :80 或 :443,先确认其用途,不要直接结束进程。洛杉矶服务器不必为了机房位置把系统时区强制设置为洛杉矶时区。服务器日志通常建议统一使用 UTC,应用需要展示当地时间时,再在应用配置中使用 America/Los_Angeles。这样更便于跨地区排查日志。
将域名的 A 记录指向服务器公网 IPv4 地址。如果暂时没有可用 IPv6,不要添加指向错误地址的 AAAA 记录,否则部分访问者可能优先连接 IPv6 后失败。
在本地电脑或服务器上检查:
dig +short example.com A
dig +short www.example.com A
如果系统没有 dig,可以使用:
getent ahostsv4 example.com
输出应包含服务器公网 IPv4 地址。若仍未解析,先检查 DNS 服务商中的记录、TTL 和域名拼写,不要急着修改 Nginx。
如果服务器上已经部署其他站点,先做配置备份,并确认有云平台快照或应用备份。全新服务器也建议保留 Nginx 初始配置:
sudo tar -czf /root/nginx-before-site-$(date +%F-%H%M).tgz /etc/nginx 2>/dev/null || true
sudo apt update
执行系统升级可能重启部分服务。生产服务器应安排维护窗口,并在升级前确认当前 SSH 会话仍可用:
sudo apt upgrade -y
如果这是已有业务的服务器,不建议在没有快照和回滚方案的情况下直接进行大版本升级。
本示例的 PHP 网站不需要 Node.js,也不需要 Apache。安装 Nginx、PHP-FPM 及常见 PHP 扩展:
sudo apt install -y nginx php-fpm php-cli php-mysql php-curl php-mbstring php-xml php-zip
查看实际安装的 PHP 版本:
php -v
ls -l /run/php/
Ubuntu 24.04 的常见结果类似于:
PHP 8.3.x (cli) ...
srw-rw---- 1 www-data www-data 0 ... /run/php/php8.3-fpm.sock
其中 /run/php/php8.3-fpm.sock 是 Nginx 与 PHP-FPM 通信的 Unix Socket。若实际输出为其他版本,例如 php8.2-fpm.sock,后续 Nginx 配置必须使用实际路径。
确认 PHP-FPM 服务名称:
systemctl list-unit-files 'php*-fpm.service'
在本文所述系统中通常执行:
sudo systemctl enable --now php8.3-fpm
sudo systemctl enable --now nginx
如果 php8.3-fpm 不存在,应根据上一条命令列出的服务名替换版本号,不要重复安装多个 PHP 主版本。
systemctl is-active nginx
systemctl is-active php8.3-fpm
sudo ss -lntp | grep -E ':(80|443)\b'
预期结果:
active
active
LISTEN ... 0.0.0.0:80 ...
PHP-FPM 通常不监听公网 TCP 端口,而是通过 /run/php/ 下的 Socket 工作,这是正常现象。Nginx 监听 80 端口,后续 HTTPS 配置完成后才会监听 443 端口。
如果服务未启动,先查看日志:
sudo systemctl status nginx --no-pager
sudo systemctl status php8.3-fpm --no-pager
不要直接把测试文件放在 /var/www/html 后再依赖默认站点判断结果。为每个域名建立独立目录,便于后续配置多个站点。
创建网站目录:
sudo install -d -m 0755 -o root -g www-data /var/www/example.com
sudo install -d -m 0755 -o root -g www-data /var/www/example.com/public
创建一个最小 PHP 验证文件:
sudo tee /var/www/example.com/public/healthz.php >/dev/null <<'PHP'
<?php
header('Content-Type: text/plain; charset=utf-8');
echo "php-ok\n";
PHP
确认文件内容和权限:
sudo ls -l /var/www/example.com/public/healthz.php
sudo cat /var/www/example.com/public/healthz.php
不要使用 chmod -R 777。网站目录可以由 root 或专用发布用户管理,只有应用明确需要写入的缓存、上传目录才单独授予 www-data 写权限。测试完成后,healthz.php 可以删除或改为不公开访问的内部健康检查。
创建配置文件:
sudo tee /etc/nginx/sites-available/example.com.conf >/dev/null <<'NGINX'
server {
    listen 80;
    listen [::]:80;

    server_name example.com www.example.com;

    root /var/www/example.com/public;
    index index.php index.html;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.3-fpm.sock;
    }

    location ~ /\.(?!well-known).* {
        deny all;
    }
}
NGINX
配置中的关键点如下:
server_name 必须与 DNS 中实际访问的域名一致。root 指向网站的公开目录,不要指向整个项目目录。try_files 适合常见 PHP 前端控制器应用;纯静态站点不需要回退到 index.php。fastcgi_pass 的 Socket 路径必须与 ls -l /run/php/ 的实际结果一致。.env、.git 等文件,但保留了 /.well-known/ 路径,方便后续使用证书验证。如果是纯静态站点,可将 PHP 部分删除,并把 location / 改为:
location / {
    try_files $uri $uri/ =404;
}
这样系统不会安装或启动不需要的 PHP 运行时。
创建软链接:
sudo ln -s /etc/nginx/sites-available/example.com.conf \
    /etc/nginx/sites-enabled/example.com.conf
先检查配置语法,再重新加载 Nginx:
sudo nginx -t
sudo systemctl reload nginx
预期结果:
syntax is ok
test is successful
如果 nginx -t 未通过,不要执行 reload。可以使用以下命令查看 Nginx 合并后的完整配置:
sudo nginx -T
默认站点可以暂时保留,不会影响匹配 example.com 的请求。只有在确认没有其他业务依赖默认站点后,才考虑取消默认站点软链接:
sudo unlink /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
取消软链接只影响 Nginx 对默认站点的匹配,不会删除网站文件;但操作前仍应确认 80 端口上的其他域名不依赖该配置。
除了系统防火墙,云平台通常还存在安全组或入站规则。两处都需要允许对应端口。
启用 UFW 前,必须先放行 SSH,并保留当前 SSH 会话,避免规则错误导致远程失联:
sudo apt install -y ufw
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw status numbered
确认 SSH 规则存在后再启用:
sudo ufw enable
sudo ufw status verbose
预期应看到 SSH、80 和 443 端口处于允许状态。若服务器提供商的安全组未放行 80 或 443,即使 UFW 显示允许,外部访问仍可能超时。
使用 Host 请求头模拟域名访问:
curl -i -H 'Host: example.com' http://127.0.0.1/healthz.php
预期包含:
HTTP/1.1 200 OK
...
php-ok
如果返回默认 Nginx 页面,通常表示 server_name 未匹配、站点未启用或请求头中的域名不正确。如果返回 502,则优先检查 PHP-FPM 服务和 Socket 路径。
在本地电脑或其他网络环境执行:
curl -I http://example.com
curl -i http://example.com/healthz.php
访问域名而不是 127.0.0.1,才能同时验证 DNS、云平台安全组、UFW、Nginx 虚拟主机和 PHP-FPM 链路。
如果需要启用 HTTPS,应在 DNS 已生效、80 端口可以从公网访问后再申请证书。修改 Nginx 前重新备份配置,证书工具的具体命令应根据所使用的证书服务和域名数量执行。HTTPS 配置完成后再检查:
curl -I https://example.com
sudo ss -lntp | grep ':443'
如果实际项目是 Node.js,不应照搬 PHP-FPM 配置。Node.js 应用通常由自身进程监听本机端口,Nginx 只负责公网接入和反向代理。
选择 Node.js 版本时,优先查看项目的 package.json、锁文件和部署文档。例如:
grep -n '"engines"' package.json
node -v
npm -v
运行时版本应与项目要求一致,不要仅因为服务器系统提供了某个版本就强行升级或降级。
Node.js 站点的 Nginx 核心配置示例:
server {
    listen 80;
    listen [::]:80;

    server_name example.com www.example.com;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }

    location ~ /\.(?!well-known).* {
        deny all;
    }
}
Node.js 应用本身应绑定 127.0.0.1:3000,不要直接对公网开放 3000 端口。应用服务可以由 systemd 管理,示例结构如下:
[Unit]
Description=example Node application
After=network.target

[Service]
Type=simple
User=app
WorkingDirectory=/srv/example-app
Environment=NODE_ENV=production
ExecStart=/usr/bin/node server.js
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
ExecStart 必须替换成项目实际的生产启动命令,可能是 server.js、编译后的 dist/server.js 或项目指定的启动脚本。配置完成后,依次验证应用端口和 Nginx:
sudo ss -lntp | grep ':3000'
curl -i http://127.0.0.1:3000/
sudo nginx -t
sudo systemctl reload nginx
curl -i -H 'Host: example.com' http://127.0.0.1/
如果本机访问 3000 正常,但域名访问返回 502,通常是 Nginx 转发地址、应用进程状态或应用监听地址不一致。此时不要把 3000 直接开放到公网作为临时解决方案。
检查:
dig +short example.com A
如果输出为空,检查 A 记录;如果输出不是当前服务器公网 IP,检查 DNS 修改是否生效、是否存在重复记录。若同时配置了错误的 AAAA 记录,先修正 IPv6 解析,否则部分客户端可能出现“有时能打开、有时超时”。
按从外到内的顺序检查:
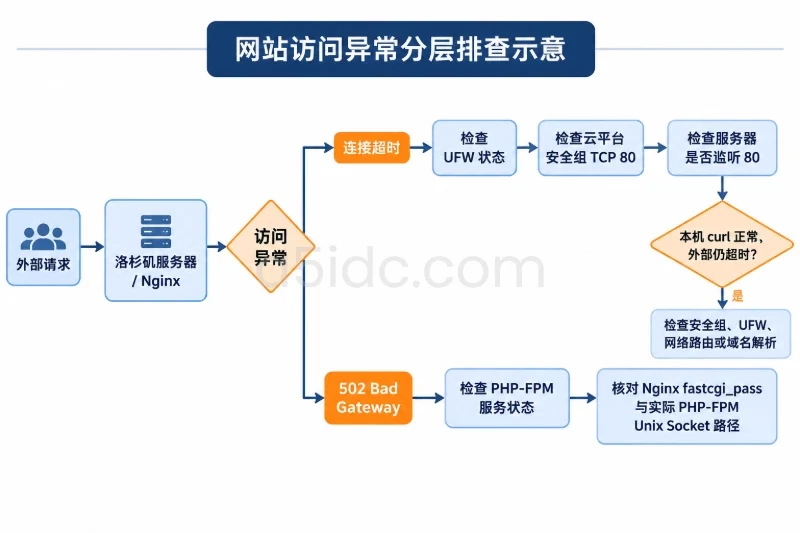
sudo ufw status verbose
sudo ss -lntp | grep ':80'
然后检查云平台安全组是否允许 TCP 80。若 ss 没有监听 80,检查 Nginx:
sudo systemctl status nginx --no-pager
sudo journalctl -u nginx -n 50 --no-pager
若本机 curl http://127.0.0.1 正常、外部超时,问题通常位于云安全组、UFW、网络路由或域名解析,而不是 PHP 代码。
PHP-FPM 场景检查:
sudo systemctl status php8.3-fpm --no-pager
sudo journalctl -u php8.3-fpm -n 50 --no-pager
ls -l /run/php/
重点核对 Nginx 中的:
fastcgi_pass unix:/run/php/php8.3-fpm.sock;
如果实际 Socket 是 /run/php/php8.2-fpm.sock,应修改为实际路径,然后重新执行:
sudo nginx -t
sudo systemctl reload nginx
Node.js 场景则检查:
sudo ss -lntp | grep ':3000'
curl -i http://127.0.0.1:3000/
本机 3000 端口没有响应时,应先修复 Node.js 服务,不要先修改 Nginx。
检查目录和文件路径:
namei -l /var/www/example.com/public/healthz.php
sudo ls -la /var/www/example.com/public
403 通常与目录没有执行权限、文件权限不合理或 Nginx 拒绝规则有关。不要直接使用 chmod -R 777,应针对具体目录修正属主和权限。
404 通常与 root、server_name、请求路径或 try_files 配置有关。使用 Host 请求头测试,可以排除请求落入默认站点的影响:
curl -i -H 'Host: example.com' http://127.0.0.1/healthz.php
这通常说明 PHP location 没有生效、站点请求落入了错误的 server block,或 Nginx 未连接到 PHP-FPM。检查:
sudo nginx -T | grep -n -A8 -B3 'fastcgi_pass'
sudo nginx -t
确认配置中包含 PHP location,并且 fastcgi_pass 指向存在的 Socket。修复后不要只刷新浏览器,应使用 curl 重新请求验证。
完成首次部署后,至少执行以下检查:
| 检查项目 | 验证命令或方法 | 通过标准 |
|---|---|---|
| 系统版本 | cat /etc/os-release | 版本与安装命令匹配 |
| Nginx 服务 | systemctl is-active nginx | 输出 active |
| PHP-FPM 服务 | systemctl is-active php8.3-fpm | 输出 active |
| Nginx 配置 | sudo nginx -t | test is successful |
| 端口监听 | sudo ss -lntp | 80 端口由 Nginx 监听 |
| 本机站点 | curl -H 'Host: example.com' http://127.0.0.1/healthz.php | 返回 200 和 php-ok |
| DNS | dig +short example.com A | 指向当前公网 IPv4 |
| 外部访问 | curl -i http://example.com/healthz.php | 外部网络可获得预期响应 |
| 防火墙 | sudo ufw status verbose | SSH、80、443 规则符合预期 |
验证完成后,删除公开的测试文件:
sudo mv /var/www/example.com/public/healthz.php \
    /var/www/example.com/public/healthz.php.disabled
使用 mv 而不是直接删除,可以在短时间内保留回退依据。确认站点不再需要后,再按照服务器文件管理规范清理。正式上线前,还应将应用代码、密钥文件、上传目录和日志目录分别处理,避免把 .env、版本库目录或备份压缩包放在可公开访问的目录内。
如果新站点配置导致 Nginx 无法加载,先停止继续修改,按以下顺序回滚。
如果问题只出现在新建的虚拟主机,可先取消软链接:
sudo unlink /etc/nginx/sites-enabled/example.com.conf
sudo nginx -t
sudo systemctl reload nginx
这不会删除 /etc/nginx/sites-available/example.com.conf,后续可以修复后再次启用。
如果修改了原有配置,使用部署前保存的配置备份恢复。恢复后必须先验证语法:
sudo nginx -t
sudo systemctl reload nginx
如果无法确认备份内容,优先通过云平台快照恢复到变更前状态,不要在业务运行期间反复覆盖整个 /etc/nginx 目录。
只撤销本次新增且确认不再使用的规则:
sudo ufw delete allow 80/tcp
sudo ufw delete allow 443/tcp
sudo ufw status numbered
不要删除 SSH 规则。若 UFW 启用后造成远程访问异常,应通过云平台控制台或带外终端处理,避免仅依赖当前 SSH 会话。
Nginx、PHP-FPM 已被其他站点使用时,不要为了回滚新站点直接卸载软件包。先回滚站点配置即可。只有在全新服务器、确认没有其他服务依赖,并且已有快照或完整备份时,才考虑恢复系统快照或移除软件包。
最终验收的最低条件是:域名解析到洛杉矶服务器公网地址,云安全组和系统防火墙允许必要端口,Nginx 配置测试通过,PHP-FPM 或 Node.js 运行时处于 active 状态,本机与外部网络均能获得预期 HTTP 响应;若任一项不满足,应先根据对应层级回滚或修复,不要通过开放额外公网端口来绕过问题。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7865.html