香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在新加坡服务器上运行 PostgreSQL 15,生产环境首先要解决的不是把服务启动起来,而是明确数据库监听入口、客户端认证范围和数据目录位置。下面以 Debian 12、单机 PostgreSQL 15、应用通过私有网络访问数据库为例,完成从安装、数据目录迁移到连接验证的首次部署;如果应用只能通过公网访问,应额外启用 TLS,并将防火墙来源限制到固定地址或地址段。
示例中的 IP、域名、磁盘设备、数据库名和账号均为占位值,命令输出是预期结果示例,不代表已经在某台新加坡服务器上执行。执行涉及磁盘、权限、防火墙和数据库服务的操作前,应先确认控制台或带外管理入口可用,并保留可恢复的备份。
A5idc数据提供新加坡物理服务器资源,覆盖不同CPU、内存、磁盘与网络配置,可用于PostgreSQL数据库、业务后台及跨网络应用部署。针对数据目录独立存储、数据库持续读写和多连接并发等场景,平台可提供配备SSD或NVMe存储的服务器方案,并结合新加坡地区的优化线路与国际线路,为区域访问和跨境业务提供相应的硬件与网络基础。
本次操作采用 Debian 12 的系统包和默认集群管理方式,服务名通常为 postgresql,集群名为 15-main。开始前确认以下条件:
sudo,系统时间、DNS 和软件源正常。10.20.30.15;不要直接猜测网卡地址。/data/postgresql。不要在未确认设备的情况下执行格式化。10.20.0.0/16。如果只有一台应用服务器,优先使用单个 /32 地址。先检查系统、网络和磁盘信息:
cat /etc/os-release
ip -br addr
lsblk -o NAME,SIZE,FSTYPE,UUID,MOUNTPOINTS
free -h
nproc
如果单独数据盘尚未挂载,先通过云平台确认设备和文件系统,再使用对应的 UUID 配置 /etc/fstab。示例只展示挂载后的检查,不包含可能造成数据丢失的格式化命令:
sudo mkdir -p /data/postgresql
sudo mount /dev/disk/by-uuid/REPLACE_UUID /data/postgresql
findmnt /data/postgresql
df -h /data/postgresql
预期结果是 /data/postgresql 显示独立文件系统,且容量、挂载设备与平台控制台记录一致。若 mount 报设备不存在,应先修正磁盘识别或 UUID,不要改用其他设备碰运气。
Debian 12 通常可以直接提供 PostgreSQL 15。先查询候选版本,再安装服务和客户端工具:
apt-cache policy postgresql-15
sudo apt update
sudo apt install -y postgresql-15 postgresql-client-15 ca-certificates openssl rsync
sudo systemctl enable postgresql
sudo systemctl start postgresql
sudo pg_lsclusters
预期结果类似下面的状态,版本、端口和状态应分别为 15、5432 和 online:
Ver Cluster Port Status Owner    Data directory              Log file
15  main    5432 online postgres /var/lib/postgresql/15/main /var/log/postgresql/postgresql-15-main.log
如果 apt-cache policy 没有候选版本,不要随意混用其他发行版的软件包。应先确认系统版本和已经配置的软件源,再选择与 Debian 12 匹配的 PostgreSQL 软件源。安装后检查数据库版本:
sudo -u postgres psql -d postgres -c 'SELECT version();'
sudo systemctl status postgresql --no-pager
首次安装时 Debian 可能已经自动创建并启动 15/main 集群。本文后续步骤是在这个集群上调整数据目录和生产连接参数,不重复创建第二个同端口集群。
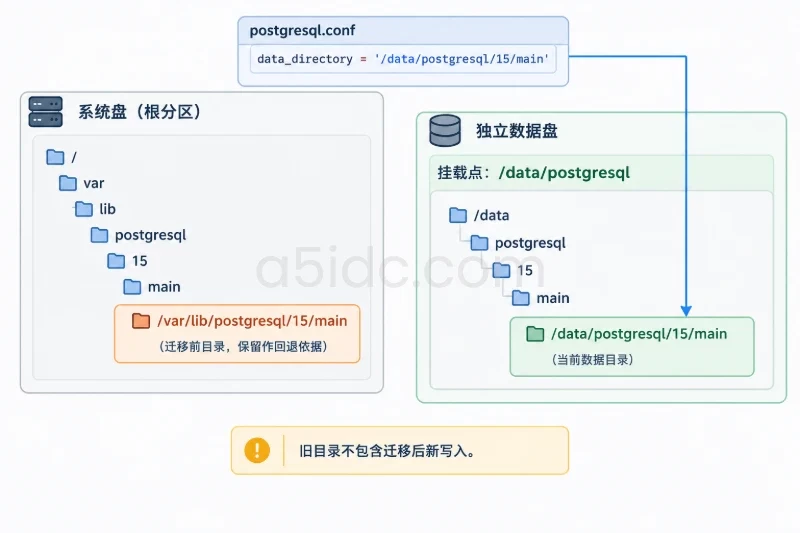
PostgreSQL 数据目录包含 base、global、pg_wal、PG_VERSION 等关键内容。不能在数据库运行时直接移动目录,也不能只复制某一个数据库子目录。下面保留旧目录作为短期回滚依据,迁移完成并观察稳定后再按备份策略清理。
先保存角色和权限定义,并确认当前集群可以正常访问:
sudo -u postgres psql -d postgres -c 'SELECT current_database(), current_setting(''data_directory''), pg_is_in_recovery();'
sudo -u postgres pg_dumpall --globals-only | sudo tee /var/backups/postgresql-15-globals.sql >/dev/null
停止写入业务后停止集群。生产环境应先摘除应用流量或暂停应用服务,避免迁移期间产生新写入:
sudo pg_ctlcluster 15 main stop
sudo pg_ctlcluster 15 main status
创建目标目录并复制完整数据目录。rsync 的参数用于保留权限、硬链接、扩展属性和文件所有者;复制期间数据库必须保持停止状态。
sudo install -d -o postgres -g postgres -m 700 /data/postgresql/15/main
sudo rsync -aHAX --numeric-ids /var/lib/postgresql/15/main/ /data/postgresql/15/main/
sudo chown postgres:postgres /data/postgresql/15/main
sudo chmod 700 /data/postgresql/15/main
sudo -u postgres test -f /data/postgresql/15/main/PG_VERSION && echo 'PG_VERSION exists'
sudo -u postgres cat /data/postgresql/15/main/PG_VERSION
如果目标目录没有 PG_VERSION,或文件所有者不是 postgres,先不要修改配置。常见原因是挂载点未生效、复制路径多了一层目录,或者源目录写错。
备份 Debian 集群配置,然后编辑 /etc/postgresql/15/main/postgresql.conf 中已有的 data_directory 项。若文件里已有该配置,应修改原行,不要保留两个同名配置:
data_directory = '/data/postgresql/15/main'
同时确认数据盘会在开机时自动挂载。先执行 findmnt /data/postgresql,再检查 /etc/fstab 中使用的是正确 UUID。数据盘未挂载时启动 PostgreSQL,可能让服务看到空目录并启动失败,因此不要用空目录替代故障排查。
启动并验证迁移结果:
sudo pg_ctlcluster 15 main start
sudo pg_lsclusters
sudo -u postgres psql -d postgres -c 'SHOW data_directory; SHOW config_file;'
df -h /data/postgresql
预期的 data_directory 为 /data/postgresql/15/main,集群状态为 online。确认无误前不要删除 /var/lib/postgresql/15/main,也不要把它改名为其他路径;它是当前迁移失败时的重要回退依据。
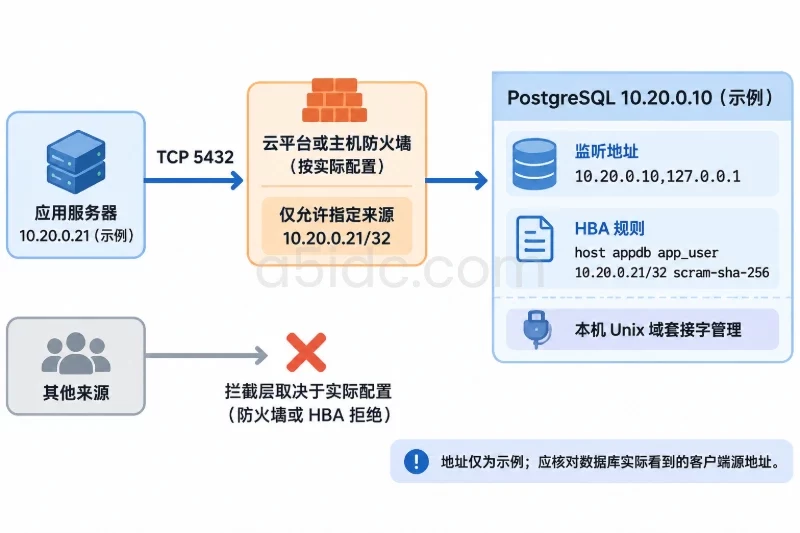
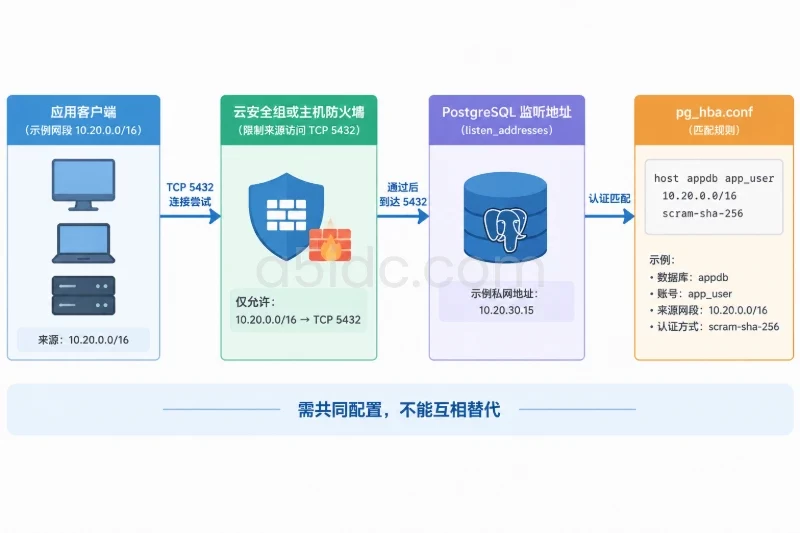
生产环境的连接入口由三层共同决定:PostgreSQL 的 listen_addresses 决定监听哪些地址,pg_hba.conf 决定哪些来源可以认证,云平台安全组或主机防火墙决定 TCP 流量是否能到达服务器。三者不能互相替代。
先查看真实私网地址:
ip -br addr
ss -lntp | grep 5432 || true
编辑 /etc/postgresql/15/main/postgresql.conf,将 10.20.30.15 替换为实际数据库私网地址:
listen_addresses = '10.20.30.15,127.0.0.1'
port = 5432
password_encryption = 'scram-sha-256'
只允许应用网段访问时,在 /etc/postgresql/15/main/pg_hba.conf 中加入针对业务库和业务账号的规则。规则按从上到下的顺序匹配,具体规则应放在可能提前匹配的宽泛规则之前;不要删除原有的本地管理规则,除非已经明确理解其影响。
local   all             postgres                                peer
local   all             all                                     peer
host    appdb           app_user        10.20.0.0/16             scram-sha-256
如果应用只有一个固定地址,把 10.20.0.0/16 换成类似 10.20.4.18/32。不要使用 0.0.0.0/0 配合密码认证作为临时解决方案。云安全组也应只放行应用网段到 TCP 5432;修改防火墙前应确认已有 SSH 或控制台通道,避免把自己锁在服务器外。
创建业务角色和数据库时,避免把密码直接写入 shell 命令或脚本:
sudo -u postgres psql -d postgres
在交互式 psql 中执行:
CREATE ROLE app_user LOGIN;
CREATE DATABASE appdb OWNER app_user;
\password app_user
\q
输入密码时使用密码管理系统或受控的部署密钥,不把密码提交到代码仓库、终端历史和普通日志中。业务程序使用 app_user,迁移工具和管理操作可以使用单独的受限账号,不建议让应用账号拥有超级用户权限。
如果应用和数据库之间经过公网、跨租户网络或不完全可信的链路,建议使用带正确主机名的服务器证书。证书的 SAN 应包含应用连接时使用的数据库域名;客户端使用 verify-full 时,域名、证书和解析结果必须一致。证书可以来自内部 CA 或适合该域名的受信任 CA,本文不假定具体签发机构。
将证书和私钥放到 PostgreSQL 配置目录,私钥只允许 postgres 读取。下面的文件名是示例,证书内容应通过受控方式取得:
sudo install -o postgres -g postgres -m 0644 server.crt /etc/postgresql/15/main/server.crt
sudo install -o postgres -g postgres -m 0600 server.key /etc/postgresql/15/main/server.key
在 postgresql.conf 中配置:
ssl = on
ssl_cert_file = '/etc/postgresql/15/main/server.crt'
ssl_key_file = '/etc/postgresql/15/main/server.key'
启用 TLS 后,可以把业务规则改为只接受加密连接:
hostssl appdb app_user 10.20.0.0/16 scram-sha-256
应用连接示例:
psql 'host=db.example.com port=5432 dbname=appdb user=app_user sslmode=verify-full sslrootcert=/path/to/ca.crt'
命令会提示输入密码。检查证书握手时,可以从允许访问的客户端执行:
openssl s_client -starttls postgres -connect db.example.com:5432 -servername db.example.com
如果只在同一私有网络内连接,也不应把 TLS 当成防火墙替代品。sslmode=require 可以用于临时确认加密链路,但生产客户端应优先使用 verify-full,并部署 CA 证书。
日志配置应以能定位连接、慢语句和检查点为目标,避免一开始开启过度详细的调试日志。可在 postgresql.conf 中加入或修改以下项目:
logging_collector = on
log_directory = 'log'
log_filename = 'postgresql-%Y-%m-%d_%H%M%S.log'
log_truncate_on_rotation = on
log_rotation_age = 1d
log_rotation_size = 100MB
log_line_prefix = '%m [%p] %u@%d %r '
log_min_duration_statement = 1000
log_checkpoints = on
log_connections = on
log_disconnections = on
这里的 1000 表示记录执行时间达到 1000 毫秒的语句,是示例阈值,应结合业务请求时延调整。连接日志在连接数较高时会产生较多内容,部署初期可保留,稳定后根据日志量评估。确认日志文件所在的数据盘有足够空间,并让系统的 logrotate 或 PostgreSQL 自身轮转策略持续生效。
资源参数不能只依据 CPU 核数决定。max_connections 越大,潜在内存开销越高;work_mem 是每个排序或哈希操作节点的上限,不是整台服务器只使用一次。应用有连接池时,应优先控制连接池规模,而不是无限增大数据库连接数。
以下是 4 GB、8 GB、16 GB 内存服务器的起始参考值,不是固定规格。假设数据库与应用不共用内存,且暂时没有复杂分析任务:
| 服务器内存 | shared_buffers | effective_cache_size | max_connections | work_mem 起始值 |
|---|---|---|---|---|
| 4 GB | 1 GB | 3 GB | 80 | 8 MB |
| 8 GB | 2 GB | 6 GB | 100 | 8 MB |
| 16 GB | 4 GB | 12 GB | 150 | 16 MB |
可以先在 postgresql.conf 中设置与实际内存匹配的值,例如 8 GB 服务器:
shared_buffers = 2GB
effective_cache_size = 6GB
max_connections = 100
work_mem = 8MB
maintenance_work_mem = 512MB
checkpoint_completion_target = 0.9
max_wal_size = 4GB
如果应用、缓存和 PostgreSQL 共用一台机器,应为其他进程预留内存,不能直接套用表格。调整后重启服务,使监听地址、数据目录和需要重启的参数同时生效:
sudo pg_ctlcluster 15 main restart
sudo systemctl status postgresql --no-pager
sudo pg_lsclusters
预期结果是 15 main 仍为 online。如果只是修改 pg_hba.conf 或部分日志参数,可以使用:
sudo -u postgres psql -d postgres -c 'SELECT pg_reload_conf();'
但数据目录和 listen_addresses 变更应按重启后的状态验证,不要仅凭 reload 返回成功就认为所有设置已经生效。
本机验证用于区分数据库自身问题和网络问题:
sudo -u postgres psql -d appdb -c 'SHOW data_directory; SHOW listen_addresses; SHOW port;'
sudo -u postgres psql -d appdb -c 'SELECT current_database(), current_user, inet_server_addr(), pg_is_in_recovery();'
sudo ss -lntp | grep 5432
检查数据盘和数据库目录:
findmnt /data/postgresql
df -h /data/postgresql
df -i /data/postgresql
sudo -u postgres psql -d postgres -c 'SELECT pg_size_pretty(pg_database_size(''appdb''));'
从应用所在机器执行远程连接测试:
psql 'host=db.example.com port=5432 dbname=appdb user=app_user sslmode=verify-full sslrootcert=/path/to/ca.crt'
登录后检查是否确实使用了 TLS:
SELECT a.client_addr, s.ssl, s.version, s.cipher
FROM pg_stat_activity AS a
JOIN pg_stat_ssl AS s USING (pid)
WHERE a.pid = pg_backend_pid();
ssl 应为 t,并能看到协商出的协议和密码套件。最后检查服务日志和最近的连接记录:
sudo journalctl -u postgresql@15-main -n 100 --no-pager
sudo tail -n 100 /var/log/postgresql/postgresql-15-main.log
日志路径可能因 Debian 配置和 log_directory 设置不同而变化,应以 SHOW log_directory; 和实际文件为准。上述检查结果都正常后,再恢复应用流量,并观察连接数、磁盘剩余空间、慢查询和检查点日志。
先查看具体错误,不要连续重复执行重启:
sudo systemctl status postgresql@15-main --no-pager
sudo journalctl -u postgresql@15-main -n 80 --no-pager
如果提示找不到 PG_VERSION、无法访问目录或权限不足,重点检查数据盘是否挂载、data_directory 是否多写了一层路径,以及目录是否归属 postgres:postgres 且权限为 700。如果提示配置语法错误,恢复最近一次配置备份,修正后再启动。不要通过给整个数据目录执行 chmod 777 解决问题。
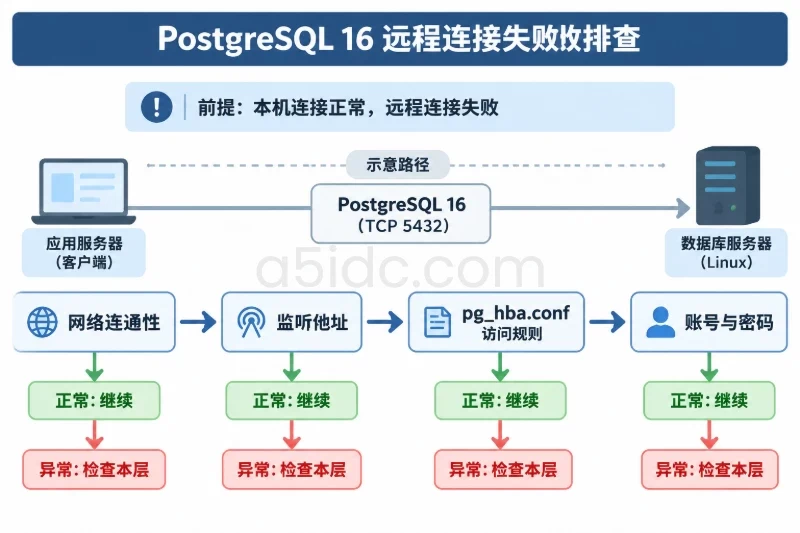
先在数据库服务器执行 ss -lntp | grep 5432。没有监听通常是 listen_addresses 未生效或服务没有正常启动;只监听 127.0.0.1 表示远程地址没有加入监听配置。服务器已监听但客户端超时,检查云安全组、主机防火墙、路由和应用所在网段;立即收到 no pg_hba.conf entry 则说明网络已经到达数据库,应修正规则来源、数据库名或认证方式。
password authentication failed 通常表示账号、密码或连接到的数据库实例不正确,可在本机确认角色是否存在,但不要把密码写入诊断日志。证书报错时依次检查客户端 CA、证书 SAN、DNS 解析、服务器时间和私钥权限。不要为了绕过证书错误长期改用 sslmode=disable。
同时检查数据库数据、WAL、日志和 inode:
df -h /data/postgresql
df -i /data/postgresql
sudo du -xhd1 /data/postgresql/15/main | sort -h
不要直接删除 pg_wal、数据库目录文件或日志文件来腾空间。先确认备份、归档、长事务和日志轮转状态,再按数据库维护方案处理。
上线前至少完成以下验收:
pg_lsclusters 显示 15 main 为 online,并且服务已设置开机启动。SHOW data_directory 指向已挂载的数据盘,findmnt 和 df 显示的是预期文件系统。listen_addresses 只包含实际需要的私网或本地地址,5432 没有对无关公网来源开放。pg_hba.conf 只允许指定数据库、指定账号和指定来源网段;业务账号不是超级用户。pg_stat_ssl 显示 TLS 状态符合连接策略,证书域名校验通过。如果迁移后服务异常,回滚前先停止应用写入,并保留新数据目录作为问题证据。因为旧目录在迁移时保留的是迁移前状态,迁移完成后产生的新写入不会自动出现在旧目录中;有新写入时直接切回旧目录可能造成数据丢失。
确认可以接受回退窗口后执行:
sudo pg_ctlcluster 15 main stop
然后恢复 /etc/postgresql/15/main/postgresql.conf 和 pg_hba.conf 的迁移前备份,将 data_directory 改回 /var/lib/postgresql/15/main,确认该目录仍完整存在,再启动并验证:
sudo pg_ctlcluster 15 main start
sudo pg_lsclusters
sudo -u postgres psql -d postgres -c 'SHOW data_directory; SELECT pg_is_in_recovery();'
若旧目录已经被删除、数据盘损坏,或回滚前已经产生了必须保留的新写入,应改用经过验证的物理快照、完整备份或逻辑备份恢复,不要把旧目录和新目录混合复制。只有在完成验收、备份和回滚演练后,才清理迁移遗留目录。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7801.html