香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


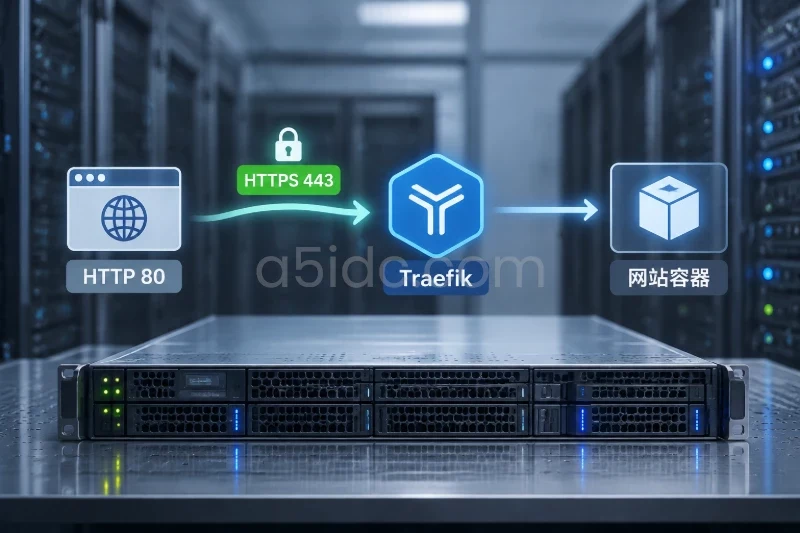
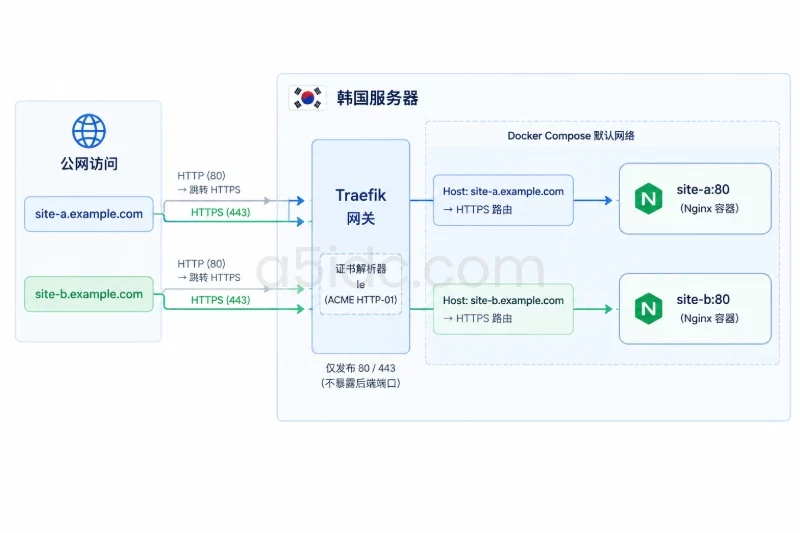
这次部署的目标是在一台韩国服务器上运行 Traefik,让两个不同域名共用 80、443 端口,并分别获得可被浏览器信任的 HTTPS 证书。下面以 Ubuntu 24.04、已安装 Docker Engine 与 Docker Compose v2 的服务器为例,使用 Traefik 的文件配置发现网站服务,通过 ACME HTTP-01 验证申请证书。示例网站由两个 Nginx 容器提供;已有网站也可以沿用同一入口结构,但需要将后端地址改为实际服务地址。
首次运行前,最关键的条件不是先启动容器,而是确认域名已指向这台服务器、外部能够访问 TCP 80 和 443。文中的 site-a.example.com、site-b.example.com 和邮箱都是占位内容,必须替换为自己控制的真实信息;使用示例域名无法完成证书签发。
对于需要在韩国部署多站点入口的业务,A5idc数据提供韩国首尔物理服务器资源,覆盖不同处理器、内存、存储及优化线路方案,可承载Traefik网关、多个网站及配套后台服务。结合独立服务器的计算与网络资源,企业能够在韩国本地构建统一的HTTPS接入环境,为多域名站点和持续运行的业务应用提供部署基础。
本例采用以下对应关系,两站点独立匹配域名,但共享 Traefik 入口:
| 对外域名 | HTTPS 入口 | 容器内后端 | 验收内容 |
|---|---|---|---|
site-a.example.com | Traefik TCP 443 | site-a:80 | 页面显示 Site A |
site-b.example.com | Traefik TCP 443 | site-b:80 | 页面显示 Site B |
先在域名解析平台为两个域名配置指向韩国服务器公网 IPv4 的 A 记录。如果配置了 AAAA 记录,也要确认对应 IPv6 地址确实能到达这台服务器;否则先纠正解析。检查记录时,以实际域名替换命令中的占位值:
dig +short A site-a.example.com
dig +short A site-b.example.com
dig +short AAAA site-a.example.com
dig +short AAAA site-b.example.com
两条 A 记录应返回预期公网 IP。证书签发方还必须能从公网访问这两个域名的 TCP 80;仅在服务器本机执行 curl localhost 成功,不代表外部验证能够成功。
确认 Docker 可用,并检查端口是否已被其他程序占用:
sudo docker version
sudo docker compose version
sudo ss -lntp '( sport = :80 or sport = :443 )'
前两个命令应正常输出版本;端口检查若显示现有 Web 服务,先记录其配置、数据目录和恢复方式,再安排切换。不要直接停止正在承载业务的服务。本例将发布 Docker 的 80、443 端口,还需要在服务器所属平台的安全组及主机防火墙中允许公网访问这两个 TCP 端口,并允许服务器正常进行 DNS 查询和向外发起 HTTPS 连接。调整访问规则前保存原规则,回滚时按原记录恢复。Docker 发布端口与主机防火墙规则的交互取决于当前配置,不能只凭防火墙状态判断端口是否对外开放。
以下操作使用专用目录 /opt/traefik-sites。如果它已经存在,先检查内容或改用新的目录,避免覆盖原有部署:
sudo test ! -e /opt/traefik-sites && echo "目录可用于新部署"
sudo mkdir -p /opt/traefik-sites/dynamic \
  /opt/traefik-sites/letsencrypt \
  /opt/traefik-sites/site-a \
  /opt/traefik-sites/site-b
sudo touch /opt/traefik-sites/letsencrypt/acme.json
sudo chmod 600 /opt/traefik-sites/letsencrypt/acme.json
acme.json 保存证书账户及证书材料,600 权限限制普通本机用户读取。这里以新目录为前提;若在已有部署上操作,先备份原文件,不要用空文件覆盖它。
创建 Compose 文件。Traefik 只对外发布 80、443;两个 Nginx 容器不发布宿主机端口,由 Traefik 通过 Compose 默认网络访问。文件提供者不需要挂载 Docker 管理接口。
sudo tee /opt/traefik-sites/compose.yaml >/dev/null <<'YAML'
services:
  traefik:
    image: traefik:v3.3
    restart: unless-stopped
    command:
      - --entrypoints.web.address=:80
      - --entrypoints.websecure.address=:443
      - --entrypoints.web.http.redirections.entrypoint.to=websecure
      - --entrypoints.web.http.redirections.entrypoint.scheme=https
      - --providers.file.directory=/etc/traefik/dynamic
      - --providers.file.watch=true
      - --certificatesresolvers.le.acme.email=ops@example.com
      - --certificatesresolvers.le.acme.storage=/letsencrypt/acme.json
      - --certificatesresolvers.le.acme.httpchallenge.entrypoint=web
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - ./dynamic:/etc/traefik/dynamic:ro
      - ./letsencrypt:/letsencrypt
    depends_on:
      - site-a
      - site-b

  site-a:
    image: nginx:stable-alpine
    restart: unless-stopped
    volumes:
      - ./site-a:/usr/share/nginx/html:ro

  site-b:
    image: nginx:stable-alpine
    restart: unless-stopped
    volumes:
      - ./site-b:/usr/share/nginx/html:ro
YAML
将 ops@example.com 改为实际运维邮箱。web 入口承担 HTTP-01 验证,并将普通 HTTP 请求转到 HTTPS;websecure 承担网站访问。不要为排查方便再公开 Traefik 管理端口。
接着配置域名路由与后端。每个域名对应一条 HTTPS 路由,证书解析器都引用上面定义的 le。这里的 site-a、site-b 是 Compose 网络中的服务名,不是公网 DNS 名称。
sudo tee /opt/traefik-sites/dynamic/routes.yml >/dev/null <<'YAML'
http:
  routers:
    site-a:
      rule: "Host(`site-a.example.com`)"
      entryPoints:
        - websecure
      service: site-a
      tls:
        certResolver: le

    site-b:
      rule: "Host(`site-b.example.com`)"
      entryPoints:
        - websecure
      service: site-b
      tls:
        certResolver: le

  services:
    site-a:
      loadBalancer:
        servers:
          - url: "http://site-a:80"

    site-b:
      loadBalancer:
        servers:
          - url: "http://site-b:80"
YAML
将两处 Host(...) 中的域名分别替换为真实域名。证书按路由中的域名申请;只改 DNS、不改路由,Traefik 不会自动猜测新域名。
最后为两个容器放入可区分的测试首页。首次验收用简单内容更容易判断请求有没有走错站点,确认入口正常后再替换为实际网站文件或后端服务。
sudo tee /opt/traefik-sites/site-a/index.html >/dev/null <<'HTML'
<!doctype html>
<html lang="zh-CN">
<head><meta charset="utf-8"><title>Site A</title></head>
<body><h1>Site A</h1></body>
</html>
HTML

sudo tee /opt/traefik-sites/site-b/index.html >/dev/null <<'HTML'
<!doctype html>
<html lang="zh-CN">
<head><meta charset="utf-8"><title>Site B</title></head>
<body><h1>Site B</h1></body>
</html>
HTML
启动前再次核对:邮箱用于证书通知,两个 Host 域名用于匹配请求和申请证书,两个后端 URL 用于容器间转发;它们各有用途,不能相互替代。
先检查 Compose 文件结构,再启动容器:
sudo docker compose -f /opt/traefik-sites/compose.yaml config -q
sudo docker compose -f /opt/traefik-sites/compose.yaml up -d
sudo docker compose -f /opt/traefik-sites/compose.yaml ps
config -q 正常情况下不输出错误;ps 应显示三个服务处于运行状态。这一步只证明容器启动,不证明域名解析、证书签发和站点路由都已成功。首次拉取镜像所需时间与服务器网络状况有关。
先分别请求两个网站的 HTTP 地址:
curl -I http://site-a.example.com/
curl -I http://site-b.example.com/
预期收到重定向响应,且 Location 指向各自的 https:// 地址。这里检查的是 80 端口与跳转规则;若域名尚未解析到目标服务器,不能用这一步判断 Traefik 是否故障。
然后验证 HTTPS 和内容,测试时不要添加 -k 跳过证书校验:
curl -fsS https://site-a.example.com/
curl -fsS https://site-b.example.com/
第一条应显示 Site A,第二条应显示 Site B。curl 能正常完成 TLS 校验,说明测试机器信任所收到的证书;页面内容分别正确,说明两条路由没有串站。还可以检查各域名实际返回的证书信息:
openssl s_client -connect site-a.example.com:443 \
  -servername site-a.example.com </dev/null 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates

openssl s_client -connect site-b.example.com:443 \
  -servername site-b.example.com </dev/null 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates
证书信息应与所请求域名及有效期相符。openssl 能打印证书不等于证书一定可信,因此仍以不带 -k 的 HTTPS 请求和浏览器校验为准。首次申请可能需要等待一段时间;不要在解析或端口仍有问题时反复重启、反复尝试签发。
排查顺序从公网入口到容器内部,可以避免一开始就修改证书文件或路由规则。
Host 是否与申请证书的域名完全一致,再查看日志: sudo docker compose -f /opt/traefik-sites/compose.yaml logs --tail=100 traefik
重点查看与 ACME 验证、域名或证书存储有关的报错。若域名设置了限制签发机构的 CAA 记录,也要核对其配置。不要删除 acme.json 作为常规排障手段;删除会丢失现有证书状态,并可能触发不必要的重新申请。
Host 规则;进入另一网站则检查两个路由是否写成了相同域名。修改 routes.yml 后,文件提供者会尝试重新加载;仍有问题时结合 Traefik 日志检查配置解析错误。 sudo docker compose -f /opt/traefik-sites/compose.yaml ps
sudo docker compose -f /opt/traefik-sites/compose.yaml logs --tail=100 site-a site-b
本例后端应是 http://site-a:80 与 http://site-b:80。如果改接现有应用,要确认填写的是 Traefik 容器可达的地址和应用实际监听端口,而不是未经核实的 localhost。
验收时分别记录两个域名的结果,不要只检查其中一个:
acme.json 保存在专用目录中且未对普通本机用户开放读取;未额外公开管理端口或后端容器端口。如果首次部署未达到预期,先保留日志和配置用于定位。需要撤回这套新入口时,执行:
sudo docker compose -f /opt/traefik-sites/compose.yaml down
这会停止并移除本例的容器及 Compose 网络,不会删除绑定挂载的站点文件、动态配置和 acme.json。确认 80、443 已释放后,再按切换前记录的方式恢复原 Web 服务;如果切换时修改了 DNS 或访问规则,也要恢复原记录并从外部复查。回滚不需要删除部署目录或证书文件,保留它们便于排查问题与再次部署。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7738.html