香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在台湾服务器上首次部署 Caddy 网站,可以按“域名解析到服务器公网 IP、放置网站文件、配置 Caddyfile、开放 80/443 端口、从外部验证 HTTPS”的顺序实施。Caddy 会在域名可公开访问且证书签发条件满足时自动申请和续期证书;仅写好域名配置,并不等于 HTTPS 已经可用。
下面以 Ubuntu 24.04 LTS、静态网站、域名 web.example.com 为例。请把示例域名替换为自己持有的域名,并在服务器控制台确认公网 IPv4 地址。example.com 是文档示例域名,不能直接用它完成真实网站的证书签发。本次只配置首次运行所需的单站点,不涉及反向代理或其他业务服务。
Caddy 可用于在台湾服务器上承载静态网站,而 A5idc数据提供中国台湾台北等地区的物理服务器方案,也覆盖香港、日本、美国、新加坡、韩国和马来西亚等部署区域。不同地区产品配有相应的 CPU、存储及网络线路配置,可为网站页面、业务后台和相关服务提供硬件与网络资源基础,支持企业结合访问人群和业务部署范围规划网站运行环境。
开始前,应具备服务器的 SSH 登录与 sudo 权限,并能修改该域名的 DNS 记录。计划使用的公网 IPv4 应指向这台台湾服务器;如果服务器通过平台网络映射公网地址,以平台分配的实际入站地址为准。
在服务器上检查 80、443 端口是否已有程序占用:
sudo ss -lntp | grep -E ':(80|443)[[:space:]]' || true
没有输出,通常表示当前没有进程监听这两个端口;如果出现其他 Web 服务,先确认其用途,不要直接停止或覆盖。本文后续的 Caddyfile 写入步骤适用于尚未承载其他站点的服务器。
到域名 DNS 管理界面添加一条 A 记录:主机名为 web,记录值为服务器公网 IPv4。若域名已有 AAAA 记录,则它必须指向同样可访问、且允许 80/443 入站的服务器 IPv6;没有部署 IPv6 时,应清理错误的 AAAA 记录。先使用直接解析到源站 IP 的记录完成首次验证,避免其他接入层改变访问路径。
DNS 生效后,可用下面的命令检查公开解析结果。dig 将在安装依赖时一并安装;也可以先在本地电脑或其他已有 dig 的环境执行:
dig +short A web.example.com
dig +short AAAA web.example.com
A 记录应返回预期的公网 IPv4。AAAA 记录若有返回,也要逐项核对。解析结果不正确时,先处理 DNS,不要通过反复重启 Caddy 尝试解决。
同时确认服务器平台的入站规则允许 TCP 80 和 TCP 443。80 端口用于常见的域名验证及 HTTP 跳转,443 端口用于 HTTPS 访问;证书签发还要求服务器能够访问证书签发服务。若系统启用了 UFW,先检查 SSH 放行情况和现有规则:
sudo ufw status numbered
仅当 UFW 处于启用状态、SSH 入站已得到保障,且 80/443 尚未放行时,再添加缺少的规则:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw status numbered
这会改变服务器入站访问范围。记录本次新增了哪些规则,供回滚使用;不要为了本教程直接执行 ufw enable。平台入站规则和系统防火墙是两层控制,任一层拦截都会影响外部访问。
以下使用 Caddy 稳定版软件仓库安装。先安装仓库配置及 DNS 检查所需工具:
sudo apt update
sudo apt install -y debian-keyring debian-archive-keyring apt-transport-https curl gnupg dnsutils
添加软件仓库签名密钥与仓库条目,再安装 Caddy:
curl -1sLf 'https://dl.cloudsmith.io/public/caddy/stable/gpg.key' \
  | sudo gpg --dearmor -o /usr/share/keyrings/caddy-stable-archive-keyring.gpg

curl -1sLf 'https://dl.cloudsmith.io/public/caddy/stable/debian.deb.txt' \
  | sudo tee /etc/apt/sources.list.d/caddy-stable.list

sudo apt update
sudo apt install -y caddy
安装完成后核对版本及服务状态:
caddy version
sudo systemctl status caddy --no-pager
能显示版本,说明程序已安装。安装包可能已启动默认站点,因此此时看到 Caddy 监听 80 端口,并不代表目标域名已经配置完成。若仓库地址无法访问或签名检查失败,应先核对网络与仓库配置,不要跳过软件包签名验证。
先创建一个便于验收的静态页面。下面的写入操作会影响目标目录中的同名文件,只适合首次部署或已确认无需保留旧页面的情况;若该路径已有业务文件,应先备份并另选目录。
sudo install -d -m 0755 /var/www/caddy-site

sudo tee /var/www/caddy-site/index.html > /dev/null <<'EOF'
<!doctype html>
<html lang="zh-CN">
<head>
  <meta charset="utf-8">
  <title>Caddy 网站已就绪</title>
</head>
<body>
  <h1>Caddy 网站已就绪</h1>
  <p>这是首次部署的验收页面。</p>
</body>
</html>
EOF

sudo chmod 0644 /var/www/caddy-site/index.html
Caddy 服务需要对网站目录及其上级目录有读取、遍历权限。上述目录权限适用于此示例;如果改用自己的目录,应单独检查权限,而不是通过开放写权限解决访问失败。
安装包会提供 /etc/caddy/Caddyfile。覆盖前先留存原文件;以下备份文件名用于本次首次部署,若它已经存在,请另取备份名,避免覆盖旧备份:
sudo cp -a /etc/caddy/Caddyfile /etc/caddy/Caddyfile.before-site
将 Caddyfile 写为单站点配置:
sudo tee /etc/caddy/Caddyfile > /dev/null <<'EOF'
web.example.com {
    root * /var/www/caddy-site
    file_server
}
EOF
这里的站点地址应写实际域名,不要写服务器 IP。root 指定文件目录,file_server 提供静态文件;在满足公开域名和网络访问条件时,Caddy 会为该域名自动管理 HTTPS,不需要在此处手工填写证书路径。
先验证配置语法,再加载服务:
sudo caddy validate --config /etc/caddy/Caddyfile --adapter caddyfile
sudo systemctl enable --now caddy
sudo systemctl reload caddy
sudo systemctl is-active caddy
validate 应报告配置有效,is-active 应输出 active。如果语法验证失败,不要执行加载;修正 Caddyfile 后重新验证。如果服务未能启动或加载,查看日志中的具体错误:
sudo journalctl -u caddy -n 60 --no-pager
验证应在服务器以外的网络环境进行,例如自己的电脑。服务器本机访问成功,只能证明部分本地链路正常,不能证明公网入站、防火墙和域名解析均已正确。
先检查 HTTP 请求是否被引导到 HTTPS:
curl -I --max-time 15 http://web.example.com
配置正常时,预期可看到类似 308 Permanent Redirect,以及指向 https://web.example.com/ 的 Location 响应头。状态码示例用于说明判断方法,不是实际执行记录。
再检查 HTTPS、证书验证和页面内容:
curl -I --max-time 15 https://web.example.com
curl -vI --max-time 15 https://web.example.com
curl --max-time 15 https://web.example.com
预期分别是:HTTPS 请求获得正常页面响应,详细输出中没有证书验证错误,页面正文包含“Caddy 网站已就绪”。也应在浏览器打开实际域名,核对地址栏域名、证书与页面内容。不要使用 curl -k 作为验收命令:它会跳过证书验证,掩盖证书不可信或域名不匹配的问题。
若首次访问时证书仍在申请,先查看 Caddy 日志,并给 DNS 更新和签发流程留出完成时间;不要连续修改配置、反复加载服务。
按“DNS → 公网端口 → Caddy 服务 → 网站文件”的顺序检查,可以减少无效改动:
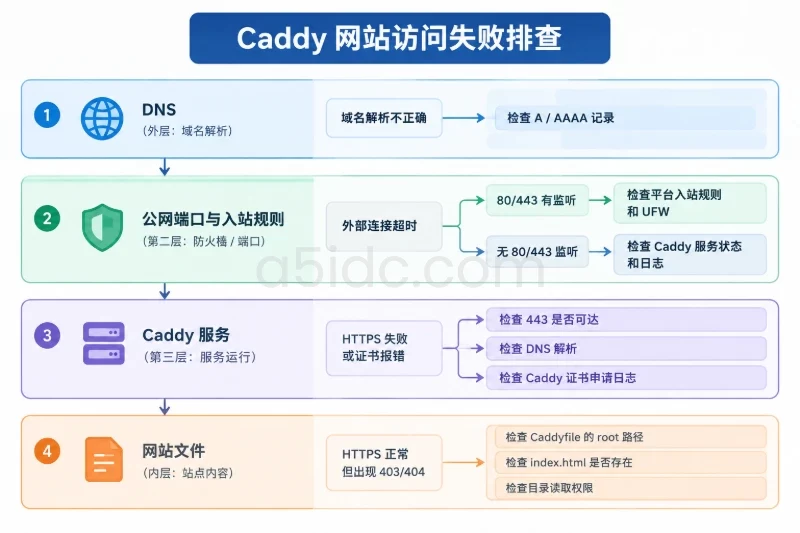
sudo ss -lntp | grep -E ':(80|443)[[:space:]]'。有监听但外部仍超时,重点检查服务器外侧的入站路径;没有监听,则查看 Caddy 服务状态与日志。sudo journalctl -u caddy -n 60 --no-pager 中的证书申请信息。如果域名设置了限制证书签发机构的 CAA 记录,也要确认其允许实际使用的签发机构。root 路径、index.html 是否存在,以及服务读取文件所需的目录权限。修改文件后重新请求页面;只有修改 Caddyfile 时才需要再次验证并加载配置。需要区分 DNS 问题与源站问题时,可在外部电脑上临时指定连接 IP,例如:
curl -I --max-time 15 \
  --resolve web.example.com:443:203.0.113.10 \
  https://web.example.com
将示例 IP 换成服务器真实公网 IP。这个命令可辅助判断外部电脑直连指定源站时的响应,不能代替公开 DNS 正确解析,也不能让尚未完成域名验证的站点获得有效证书。
交付前逐项核对:
web.example.com 的 A 记录指向预期公网 IPv4;如存在 AAAA,其 IPv6 路径也可用。systemctl is-active caddy 为 active。若要撤回本次 Caddyfile 修改,先确认备份文件确实是修改前保存的版本,再恢复、验证并加载:
sudo cp -a /etc/caddy/Caddyfile.before-site /etc/caddy/Caddyfile
sudo caddy validate --config /etc/caddy/Caddyfile --adapter caddyfile
sudo systemctl reload caddy
恢复配置可能改变当前站点的可访问状态,已有其他站点时应先评估影响。若 Caddy 原本未承担任何服务,且需要完全停止本次新启用的服务,可在确认无其他站点依赖后执行 sudo systemctl disable --now caddy。DNS 记录、平台入站规则以及 UFW 中仅由本次新增的规则,应分别按变更记录撤回;不要删除原本存在的放行规则。网站文件可暂时保留作备份,确认不再需要后再按实际路径处理。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7687.html