香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


容器内的进程显示为 root,并不代表它拥有宿主机上的全部管理权限。Linux 容器通常通过 capability 位集合,把传统的“超级用户权限”拆成多个可独立控制的能力;某项操作被拒绝时,首先要核对目标进程的 CapEff 和 CapBnd,再确认该操作是否还受到用户命名空间、seccomp、SELinux/AppArmor、设备控制或文件系统属性的限制。
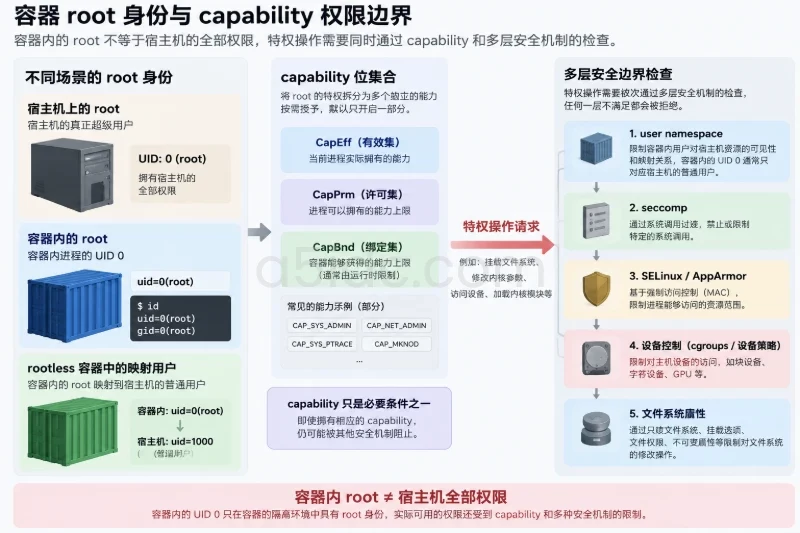
实际核对不能只看容器启动参数。启动参数反映的是运行时请求,/proc/<PID>/status 反映的是具体进程当前拿到的能力集合,系统调用跟踪和宿主机安全日志则用于确认失败发生在哪一层。只有在所需 capability 不在有效集合中,才能把拒绝直接归因于 capabilities 限制;如果 capability 已存在,仍需继续排查其他安全边界。
Linux capability 是按位保存的权限集合,用来替代传统 root 用户拥有的部分特权。常见能力及其典型作用如下:
| Capability | 常见涉及范围 | 不能直接推出的结论 |
|---|---|---|
CAP_NET_ADMIN | 网络接口、路由、部分网络参数和防火墙管理 | 不代表可以修改宿主机所有网络对象 |
CAP_NET_RAW | 创建原始套接字等低层网络操作 | 不等于拥有完整网络配置权限 |
CAP_SYS_ADMIN | 挂载、部分命名空间和系统管理操作 | 范围很宽,但不是“所有系统权限” |
CAP_SYS_PTRACE | 对其他进程进行部分调试或跟踪 | 仍可能受 Yama、LSM 或目标进程关系限制 |
CAP_DAC_OVERRIDE | 绕过部分传统文件读写和执行检查 | 不能绕过只读挂载、LSM 或容器外部文件系统边界 |
CAP_DAC_READ_SEARCH | 绕过部分目录搜索和读取检查 | 不会自动获得所有设备或内核对象权限 |
CAP_MKNOD | 创建部分特殊文件 | 还可能受到设备 cgroup 和挂载策略限制 |
CAP_CHOWN | 改变文件属主 | 对象必须在当前命名空间和文件系统访问范围内 |
因此,capability 的范围通常是“某一类内核特权”,而不是“某个目录可以读写”或“某个端口一定可以访问”。例如,容器中存在 CAP_NET_ADMIN,只能说明进程具备进行部分网络管理操作的条件,不能说明它能修改宿主机网络命名空间中的接口。
容器内的 UID 0 通常称为容器 root,但它可能只在当前 user namespace 中具有相应能力。宿主机上的 root、容器内的 root,以及 rootless 容器中的映射用户,所对应的权限范围并不相同。
这会造成一个常见现象:
id 显示 uid=0(root);CapEff 中仍缺少 CAP_SYS_ADMIN 或 CAP_NET_ADMIN;mount、创建网络接口等操作时返回 Operation not permitted。这并不矛盾。容器运行时可以让 UID 0 存在,同时删除大部分 capability;即使 capability 存在,它也可能只在容器自己的用户命名空间和网络命名空间中有效。
Linux 进程通常会涉及以下几组 capability:
| 字段 | 作用 | 核对重点 |
|---|---|---|
CapEff | 当前线程执行特权操作时实际使用的集合 | 最先检查,缺少目标能力通常会直接触发拒绝 |
CapPrm | 进程允许放入有效集合的能力范围 | 能力可能在 permitted 中,但当前并未启用 |
CapInh | 跨越部分 execve 场景时可继承的集合 | 不能简单等同于当前可用权限 |
CapBnd | capability bounding set,限制后续程序可获得的上限 | 缺少某能力时,通常不能靠重新执行程序恢复 |
CapAmb | ambient set,影响非特权程序执行时的部分继承行为 | 主要用于特定的 exec 和继承场景 |
内核检查特权操作时,通常首先看当前线程的有效集合,然后结合目标资源所属的 user namespace、系统调用参数和其他安全模块进行判断。
例如,进程缺少 CAP_NET_ADMIN 时,尝试在自己的网络命名空间中创建虚拟接口,常见结果是系统调用返回 EPERM。但 EPERM 只表示“不允许”,并不自动告诉你是哪个 capability 缺失。
启动容器时看到的能力集合,不一定等于业务进程长期运行时的集合。进程执行新的程序时,execve 会根据原有集合、文件 capability、ambient set、no_new_privs 和 bounding set 重新计算结果。
以下情况都可能导致前后不一致:
no_new_privs,禁止通过执行程序获得新的特权;capset 调整有效集合;exec 恢复。所以,不能只在 shell 中执行一次 capsh,然后把结果套用到所有业务进程。应当检查真正执行失败动作的 PID,尤其是多进程服务、解释器启动脚本和带有 worker 进程的服务。
Docker、Podman 或 Kubernetes 通常通过 cap-add、cap-drop 和 securityContext.capabilities 配置 capability。OCI 运行时再把这些配置转换为进程的 capability 集合。
例如,下面的配置用于在一次性测试容器中删除网络管理能力:
docker run --rm \
  --cap-drop=NET_ADMIN \
  --cap-drop=SYS_ADMIN \
  alpine:latest \
  sh -c 'grep "^Cap" /proc/self/status'
这里的结果只适用于该容器内启动的测试进程。不同运行时、版本、rootless 模式和平台的默认集合可能不同,不应把某一环境的默认 capability 列表当作通用标准。
--privileged 通常会同时改变 capability、设备访问和部分安全策略,不能把它当作“验证某个 capability 是否缺失”的精确工具。用它测试成功,只能说明更宽松的整体策略可以通过,无法证明原本只缺少一个能力。生产环境不应为了绕过一次拒绝而直接改成 privileged。
一次特权操作是否成功,通常可以抽象为以下条件同时满足:
因此,CapEff 中存在某个能力,只能证明“具备其中一个必要条件”。
例如,进程有 CAP_DAC_OVERRIDE,仍可能无法向只读挂载点写入;进程有 CAP_NET_ADMIN,仍可能不能访问宿主机网络命名空间;进程有 CAP_SYS_ADMIN,执行 mount 时仍可能被 seccomp 或 AppArmor 拦截。
| 场景 | 需要特别确认的内容 |
|---|---|
| rootful 容器 | capability 是否只对容器命名空间有效 |
| rootless 容器 | 宿主机级操作通常无法仅靠容器内 capability 完成 |
| Kubernetes Pod | Pod、容器级 securityContext,以及节点安全策略是否叠加生效 |
| 共享宿主机网络 | 网络操作的目标可能不再是独立的容器网络命名空间 |
| 多阶段入口脚本 | shell、启动器和业务进程的 capability 是否一致 |
| 使用自定义 seccomp/LSM | capability 通过后仍可能在系统调用或安全模块层被拒绝 |
CAP_NET_RAW 和 CAP_NET_ADMIN 经常被混淆。前者主要涉及原始套接字等操作,后者主要涉及网络配置;一个存在并不表示另一个也存在。
同样,CAP_DAC_OVERRIDE、CAP_DAC_READ_SEARCH 和 CAP_SYS_ADMIN 也不是“文件权限、目录权限、系统权限”的简单三档替代关系。判断时应从失败的具体系统调用和目标对象入手,而不是根据 capability 名称做宽泛推断。
先保存以下信息:
no_new_privs。在 Docker 环境中,可以先查看运行时配置:
docker inspect --format \
'CapAdd={{json .HostConfig.CapAdd}} CapDrop={{json .HostConfig.CapDrop}} Privileged={{.HostConfig.Privileged}} SecurityOpt={{json .HostConfig.SecurityOpt}}' \
<container_name_or_id>
这一步看到的是容器配置,不一定等于目标进程当前的最终集合。比如入口程序可能在启动后主动调整 capability,或者子进程因 exec 发生变化。
进入容器后,先查看当前进程:
grep '^Cap' /proc/self/status
要检查指定 PID,可以执行:
grep '^Cap' /proc/<pid>/status
典型输出格式如下,数值仅用于演示字段含义:
CapInh:  0000000000000000
CapPrm:  00000000a80425fb
CapEff:  00000000a80425fb
CapBnd:  00000000a80425fb
CapAmb:  0000000000000000
这些值是十六进制位图,不能直接把它当作十进制数量。某个 capability 对应哪一位,需要按照 Linux capability 编号解码。
如果镜像安装了 libcap 工具,可以使用:
capsh --print
capsh --decode=0xa80425fb
也可以检查命令是否存在后再使用:
if command -v getpcaps >/dev/null 2>&1; then
  getpcaps <pid>
else
  echo "getpcaps is not installed"
fi
判断时可按以下顺序进行:
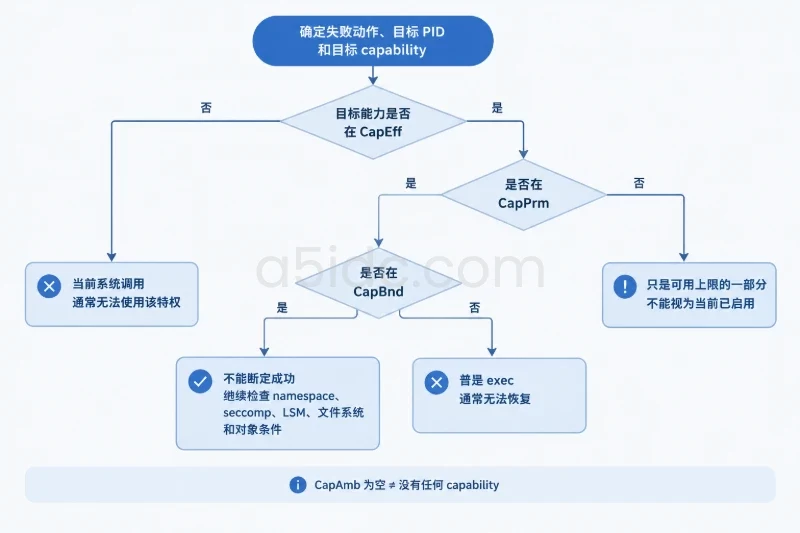
CapEff:当前系统调用通常无法使用该特权;CapPrm 但不在 CapEff:它可能只是可用上限的一部分,不能直接视为当前已启用;CapBnd:后续通过执行程序恢复该能力通常不可行;CapEff 和 CapBnd 都有目标能力:不能据此断定操作必然成功,应检查其他限制层。CapAmb 为空并不等于容器没有任何 capability,它只反映 ambient 集合为空。
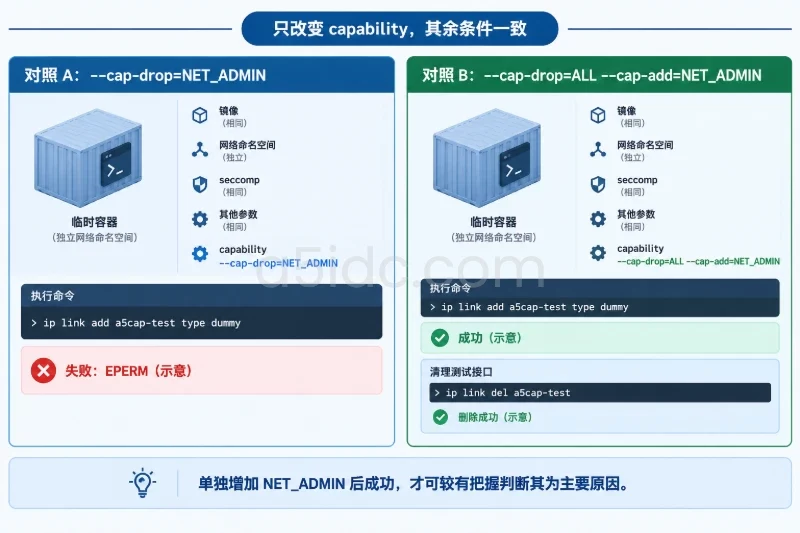
选择一个不影响生产业务的临时容器进行对照测试。以网络接口管理为例,测试镜像必须包含 iproute2,以下命令中的镜像标签应替换为环境中实际存在的测试镜像:
docker run --rm \
  --cap-drop=NET_ADMIN \
  <image-with-iproute2> \
  sh -c '
    grep "^Cap" /proc/self/status
    ip link add a5cap-test type dummy
    rc=$?
    if [ "$rc" -eq 0 ]; then
      ip link delete a5cap-test
    fi
    exit "$rc"
  '
这条命令只在临时容器的网络命名空间中创建测试接口;即使创建成功,也会在命令结束前删除。不要在共享宿主机网络、生产容器或不清楚网络命名空间关系的环境中直接执行。若测试的是运行中的服务,应通过原配置重新创建测试容器,回滚时删除临时容器或恢复原来的 capability 配置,而不是直接改动生产容器。
再建立一个只增加候选能力的对照组:
docker run --rm \
  --cap-drop=ALL \
  --cap-add=NET_ADMIN \
  <image-with-iproute2> \
  sh -c '
    ip link add a5cap-test type dummy
    rc=$?
    if [ "$rc" -eq 0 ]; then
      ip link delete a5cap-test
    fi
    exit "$rc"
  '
如果删除 NET_ADMIN 时失败,单独增加 NET_ADMIN 后成功,且两次测试的镜像、命名空间、seccomp 和其他参数一致,可以较有把握地判断该操作依赖此能力。若增加后仍失败,就不能继续把问题归因于 capability,应该检查 seccomp、LSM、网络命名空间和系统调用参数。
对挂载操作也可以采用同样思路,但需要满足三个前提:测试容器具有独立且可写的挂载命名空间,镜像包含 mount 命令,且测试目录不映射到宿主机重要路径。挂载操作应使用一次性容器,退出后由容器销毁完成清理,不要在共享挂载命名空间中随意执行。
当应用只返回“权限不足”时,可以在测试环境中使用 strace 观察系统调用返回值:
strace -f \
  -o /tmp/a5cap-strace.log \
  -e trace=network,ioctl,mount,capget,capset \
  -- <command> <arguments>
查看关键失败记录:
grep -E 'EPERM|EACCES|SIGSYS' /tmp/a5cap-strace.log
常见结果及其含义如下:
EPERM:操作不被允许,可能与 capability、命名空间、seccomp 或 LSM 有关;EACCES:常见于传统文件权限、LSM 或对象访问策略;SIGSYS:可能是 seccomp 对系统调用进行了更强的拦截;strace 只能确认失败的系统调用和错误码,通常不能单独证明“缺少的就是 CAP_SYS_ADMIN”。跟踪已经运行的其他进程还可能需要额外的 ptrace 权限,因此应优先让 strace 直接启动测试子进程。
容器内看到的错误信息不一定包含安全模块的拒绝原因。若节点启用了相应日志,可以在宿主机检查:
journalctl -k --since "10 minutes ago" | grep -Ei 'apparmor|avc|selinux|seccomp|denied|audit'
SELinux 环境可进一步使用:
ausearch -m AVC -ts recent
AppArmor 常见日志形式包含 apparmor="DENIED"。不同发行版、审计配置和日志转发方式会影响记录格式;没有找到日志,不代表没有发生安全策略拒绝,也可能是审计未启用、日志被转发到其他节点,或者拒绝发生在没有记录该事件的策略层。
可以把最终判断写成一条证据链,而不是只记录“加了权限后恢复”:
| 核对结果 | 更合理的判断 |
|---|---|
CapEff 缺少候选能力,补充该能力后单变量测试成功 | capability 限制是主要原因 |
CapEff 缺少候选能力,但补充后仍失败 | 还存在 seccomp、LSM、命名空间或对象属性限制 |
CapEff 已包含候选能力,系统调用仍返回 EPERM | 不应继续扩大 capability,先查其他安全层 |
CapBnd 缺少候选能力 | 不能指望通过子进程或普通 exec 恢复 |
| 只有 privileged 模式成功 | 只能证明整体策略过宽,不能定位具体缺失项 |
| 错误为文件访问失败且 capability 完整 | 优先检查 UID/GID、ACL、挂载只读属性和 LSM |
网络操作失败但 NET_ADMIN 存在 | 检查目标网络命名空间、seccomp、设备和内核操作条件 |
“被拒绝的权限范围”最终应精确到三个层次:
CAP_NET_ADMIN,或者该能力不在 CapEff;只说“容器没有网络权限”或“需要 root”通常不够精确。更可执行的表述应类似于:目标进程在当前网络命名空间中执行接口创建操作时,CapEff 不包含 CAP_NET_ADMIN;补充该能力后仍被拒绝,则还需检查 seccomp 或网络命名空间边界。
capability 适合用来收窄容器的特权范围,但它不是完整的容器安全模型,也不能替代用户身份、文件权限、LSM、seccomp、设备控制和命名空间隔离。
配置时应优先遵循以下边界:
--cap-drop=ALL 或 Kubernetes 的 drop: ["ALL"] 作为测试和收敛的起点,再按实际调用补充;CAP_SYS_ADMIN 当作多个未知权限的通用修复项;--privileged 代替故障定位;最终可以用“配置—进程—系统调用—安全策略”四层交叉核对:先看运行时是否删除了能力,再看真正业务进程的 CapEff 和 CapBnd,然后确认失败的系统调用及返回码,最后排查 namespace、seccomp、LSM、文件系统和设备策略。只有这四层证据相互吻合,才能准确说明被拒绝的是哪一项能力、作用于哪个操作,以及为什么不能仅靠增加 capability 解决。
围绕容器业务的部署与运行,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,涵盖 Xeon、AMD EPYC 等平台及不同内存、SSD、NVMe 存储和网络线路配置,可为容器化应用、数据库与接口服务提供相应的计算和存储资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7647.html