香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


这次变更的目标,是让访问者在指定域名上完成 TLS 握手时,拿到新的证书链,并且证书中的域名、有效期和私钥匹配。实际执行通常不是“上传证书后重启服务器”,而是确认 HTTPS 终止位置、备份现有配置、替换证书引用、执行配置检查,再通过外部连接确认新证书已经生效。
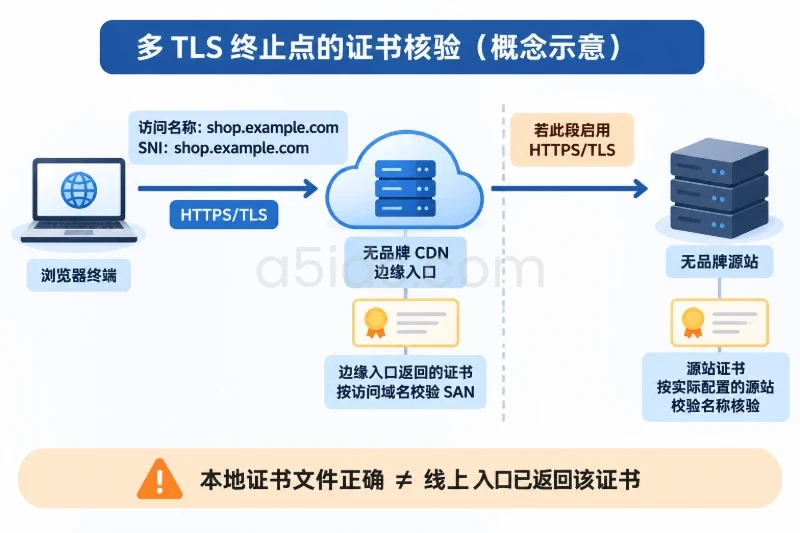
香港服务器所在地域不会改变 SSL 证书切换的基本流程,但可能存在 CDN、负载均衡、IPv4/IPv6 双栈或多台源站。如果浏览器的 HTTPS 连接在 CDN 或负载均衡处终止,只修改香港源站上的 Nginx 或 Apache 配置,访问者仍可能看到边缘节点上的旧证书。因此,变更前必须先确认“谁在 443 端口提供证书”。
A5idc数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold与AMD EPYC等配置,并配备SSD或NVMe存储及CN2、国际带宽选项,可承载企业网站、业务后台、数据库和接口服务。针对需要多节点、负载均衡或多IP部署的HTTPS业务,香港服务器及相关资源能够为源站扩展、证书分层配置与分批变更提供稳定的硬件和网络基础。
一次可控的证书切换,完成后至少应满足以下条件:
证书切换通常只影响 TLS 握手阶段,不应主动修改 DNS、网站代码、反向代理路由或防火墙规则。除非变更范围另有批准,否则不要把证书更换与域名迁移、端口调整、Web 服务升级放在同一个窗口中。
| 对象 | 需要确认的内容 | 可能的影响 |
|---|---|---|
| 香港源站 Nginx 或 Apache | 443 监听配置、证书路径、私钥路径、服务单元名称 | 证书加载失败、HTTPS 握手失败 |
| CDN 或负载均衡 | HTTPS 是否在边缘终止、证书是否由平台托管 | 修改源站后,公网仍显示旧证书 |
| DNS A 记录 | 是否指向香港服务器或某个接入层 | 不同 IP 可能返回不同证书 |
| DNS AAAA 记录 | IPv6 是否指向另一台服务器 | IPv6 用户可能继续访问旧节点 |
| 多台源站 | 每台机器的证书文件和配置是否一致 | 部分用户看到新证书,部分用户看到旧证书 |
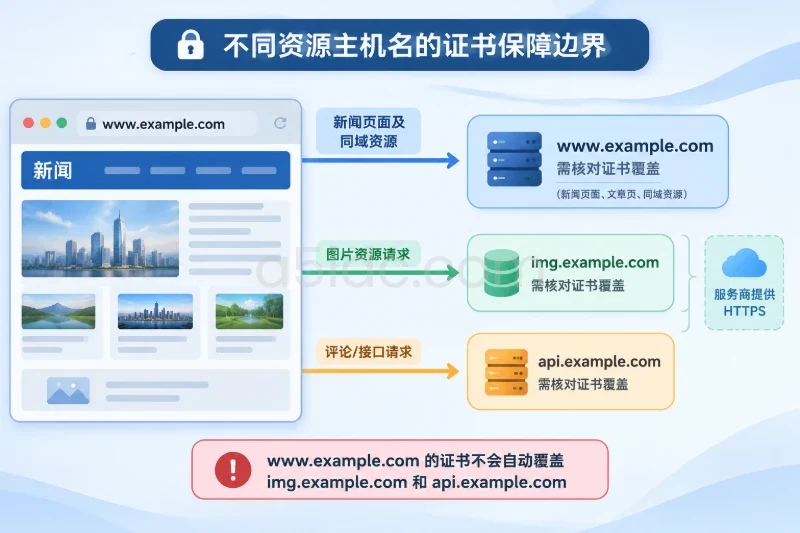
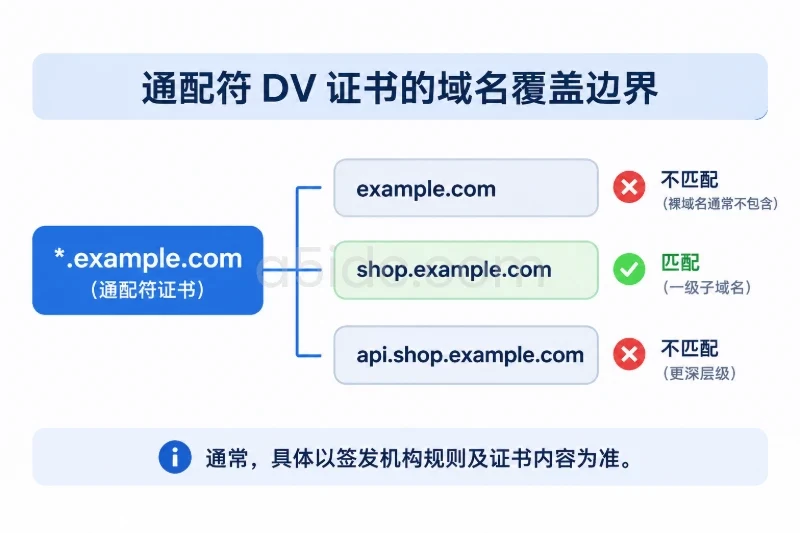
| 业务域名 | 根域名、www、接口域名、管理域名是否都在证书 SAN 中 | 某些页面或接口出现证书名称不匹配 |
如果站点前面有 CDN 或负载均衡,应把证书变更位置设在实际终止 TLS 的层。源站证书仍然可以更新,但它属于源站到接入层之间的另一段连接,不能代替边缘证书更新。
在管理终端或运维跳板机上,先记录 DNS 返回结果:
dig +short A example.com
dig +short AAAA example.com
dig +short CNAME example.com
dig +short A www.example.com
dig +short AAAA www.example.com
将 example.com 替换为实际域名。需要记录每个返回的 IPv4 和 IPv6 地址。如果 A、AAAA、CNAME 返回的目标不同,后续验证不能只测试一个地址。
然后查看公网当前实际返回的证书:
echo | openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  2>/dev/null | openssl x509 -noout \
  -subject -issuer -dates -fingerprint -sha256
这里的 -servername 不应省略。多个域名共用一个 IP 时,服务器会根据 SNI 选择证书;直接用 IP 连接,可能得到默认站点证书,不能代表目标域名的真实结果。
对于 www、接口域名和其他重要别名,应分别执行检查:
for host in example.com www.example.com api.example.com; do
  echo "===== $host ====="
  echo | openssl s_client \
    -connect "$host:443" \
    -servername "$host" \
    2>/dev/null | openssl x509 -noout \
    -subject -issuer -dates -fingerprint -sha256
done
如果公网查询结果显示证书由 CDN 或负载均衡返回,应记录该层的证书管理位置,不要只在香港源站上修改文件。
在常见 Linux 环境中,可以先确认 443 端口由哪个进程监听:
sudo ss -lntp | grep ':443'
如果使用 Nginx,可以查看最终展开后的配置:
sudo nginx -T 2>/dev/null | grep -nE \
'server_name|listen .*443|ssl_certificate(_key)?'
重点记录以下两项:
ssl_certificate     /etc/nginx/ssl/example.com-fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/example.com-privkey.pem;
实际路径可能来自 conf.d、sites-enabled 或其他 include 文件。不要凭经验假定路径,必须以 nginx -T 输出为准。
如果使用 Apache,可先检查虚拟主机和配置语法:
sudo apachectl -S
sudo apachectl -t -D DUMP_VHOSTS
不同发行版的服务单元可能是 apache2 或 httpd,应以当前系统中的服务名称为准:
systemctl list-unit-files | grep -E 'nginx|apache2|httpd'
如果已经知道当前证书文件路径,可以记录其摘要和有效期:
sudo openssl x509 \
  -in /etc/nginx/ssl/example.com-fullchain.pem \
  -noout -subject -issuer -dates -fingerprint -sha256
不要把私钥内容打印到终端、工单或聊天工具中。可以检查文件权限,但不需要读取私钥文本:
sudo stat -c '%U:%G %a %n' \
  /etc/nginx/ssl/example.com-fullchain.pem \
  /etc/nginx/ssl/example.com-privkey.pem
证书文件通常应包括:
fullchain.pem;完整链一般应按“服务器证书在前、中间证书在后”的顺序组织。通常不需要把根证书追加到服务器发送链中,具体仍以证书签发方提供的文件格式为准。
可以通过公钥摘要确认新证书和私钥匹配:
openssl x509 \
  -in /staging/example.com-fullchain.pem \
  -pubkey -noout |
  openssl pkey -pubin -outform DER |
  sha256sum

openssl pkey \
  -in /staging/example.com-privkey.pem \
  -pubout |
  openssl pkey -pubin -outform DER |
  sha256sum
两条命令输出的摘要应一致。若不一致,不要继续修改线上配置。
查看证书身份和有效期:
openssl x509 \
  -in /staging/example.com-fullchain.pem \
  -noout \
  -subject -issuer -dates \
  -ext subjectAltName
需要重点检查:
Not Before 是否已经生效;Not After 是否覆盖计划使用周期;Subject Alternative Name 是否包含根域名、www 和实际业务别名;变更前先确定备份目录,目录权限应限制为管理员可读。以下命令仅为 Nginx 示例,路径需要替换为现网实际路径:
TS=$(date +%Y%m%d-%H%M%S)

sudo install -d -m 700 "/root/tls-change-backup/$TS"

sudo cp -a /etc/nginx/nginx.conf \
  "/root/tls-change-backup/$TS/"

sudo cp -a /etc/nginx/sites-enabled/example.com \
  "/root/tls-change-backup/$TS/"

sudo cp -a /etc/nginx/ssl/example.com-fullchain.pem \
  "/root/tls-change-backup/$TS/"

sudo cp -a /etc/nginx/ssl/example.com-privkey.pem \
  "/root/tls-change-backup/$TS/"
如果证书由面板、容器或其他目录管理,应备份实际使用的配置文件和证书文件。不要为了备份把私钥复制到个人电脑、代码仓库或普通共享目录。
建议使用带版本标识的新文件名,而不是直接覆盖旧文件。例如:
/etc/nginx/ssl/example.com-20250308-fullchain.pem
/etc/nginx/ssl/example.com-20250308-privkey.pem
这样切换时只需修改配置引用,回滚时可以重新指向旧文件,避免覆盖旧证书后无法快速恢复。
新文件的权限需要满足 Web 服务主进程读取私钥的要求,同时避免普通用户读取。常见 Nginx 场景可以参考:
sudo chown root:root /etc/nginx/ssl/example.com-20250308-fullchain.pem
sudo chown root:root /etc/nginx/ssl/example.com-20250308-privkey.pem

sudo chmod 0644 /etc/nginx/ssl/example.com-20250308-fullchain.pem
sudo chmod 0600 /etc/nginx/ssl/example.com-20250308-privkey.pem
如果现有服务采用特殊用户、容器挂载或受限权限模型,不要直接套用上述权限。应先确认 Nginx 或 Apache 的主进程是否以 root 启动,以及私钥文件所在目录是否允许进入。
证书替换一般使用 reload,不需要停止服务器,但仍应安排业务低峰窗口。变更单中至少记录:
如果存在多台源站,优先选择一台节点进行灰度,确认新证书在该节点通过验证后,再按批次处理其他节点。不要在多台服务器上同时执行未经验证的文件替换。
可以先通过受控发布方式把文件放到临时目录,再移动到证书目录。示例:
sudo install -m 0644 \
  /staging/example.com-20250308-fullchain.pem \
  /etc/nginx/ssl/example.com-20250308-fullchain.pem

sudo install -m 0600 \
  /staging/example.com-20250308-privkey.pem \
  /etc/nginx/ssl/example.com-20250308-privkey.pem
如果私钥需要不同的属主或权限,按照当前服务的安全模型调整。不要删除旧证书,至少保留到观察窗口结束。
在实际生效的 HTTPS 虚拟主机中,只修改证书引用:
server {
    listen 443 ssl;
    server_name example.com www.example.com;

    ssl_certificate     /etc/nginx/ssl/example.com-20250308-fullchain.pem;
    ssl_certificate_key /etc/nginx/ssl/example.com-20250308-privkey.pem;

    # 其他现有配置保持不变
}
不要同时修改 listen、server_name、反向代理地址、TLS 协议版本或密码套件。证书变更的影响范围越小,出现问题时越容易判断原因。
对于 Apache,通常是修改对应虚拟主机中的证书文件和私钥文件指令。具体配置项可能因版本和发行版不同而不同,应该以当前配置文件和 apachectl -S 输出为准,不要把 Nginx 指令直接复制到 Apache。
Nginx 配置检查:
sudo nginx -t
只有看到配置语法通过并且证书、私钥能够读取后,才执行 reload:
sudo systemctl reload nginx
sudo systemctl is-active nginx
如果使用 Apache,先执行:
sudo apachectl -t
确认通过后,再使用系统实际服务单元进行 reload,例如:
sudo systemctl reload apache2
或:
sudo systemctl reload httpd
不要把 restart 作为首选。reload 通常可以让新配置逐步被工作进程加载,减少连接中断;但它并不能代替配置检查,也不能保证应用层请求一定无感。
如果 nginx -t 或 apachectl -t 失败,应立即停止变更,不要继续 reload。常见原因包括:
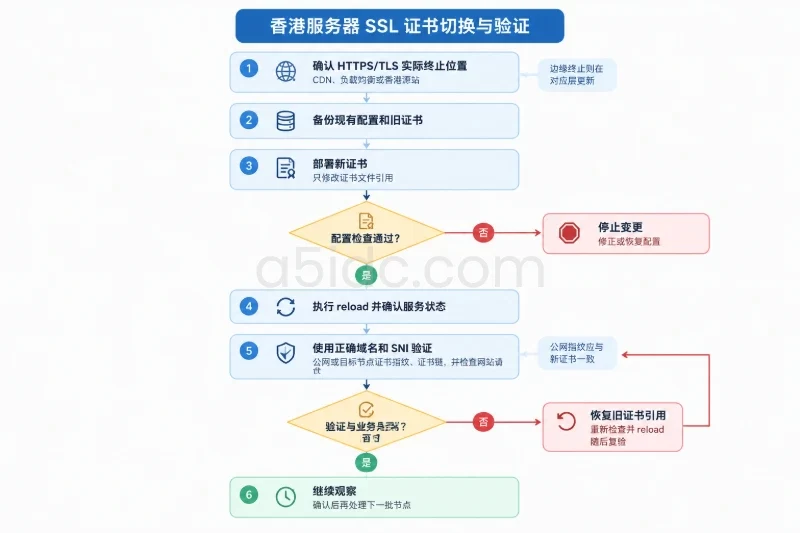
负载均衡后有多台香港服务器时,可以采用以下顺序:
定向验证时要保留域名作为 SNI,而不是直接用 IP 作为 URL。例如:
curl --resolve www.example.com:443:198.51.100.24 \
  --max-time 10 \
  -sS -D - -o /dev/null \
  https://www.example.com/
其中 198.51.100.24 是示例地址,应替换为实际节点 IP。若节点前面仍有 CDN,直接访问源站 IP 的结果可能受防火墙、Host 校验或源站策略影响,应按照实际架构验证。
先对新证书文件记录 SHA-256 指纹:
openssl x509 \
  -in /etc/nginx/ssl/example.com-20250308-fullchain.pem \
  -noout -fingerprint -sha256
再从公网连接中提取证书指纹:
echo | openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  2>/dev/null | openssl x509 \
  -noout -subject -issuer -dates -fingerprint -sha256
公网指纹应与新证书文件一致。仅看到“证书有效”还不够,因为旧证书也可能仍然有效;指纹、序列号或有效期才能确认是否已经切换。
需要同时检查证书链:
echo | openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -verify_return_error \
  2>/dev/null
如果客户端报告 unable to get local issuer certificate、certificate verify failed 等错误,优先检查 ssl_certificate 是否指向完整链文件,而不是只有服务器证书的单证书文件。不同客户端的信任库可能不同,至少应使用一台常规 Linux 客户端和常用浏览器进行验证。
证书正确并不代表网站业务一定正常。执行基本 HTTPS 请求:
curl -sS \
  --max-time 10 \
  -D /tmp/example.headers \
  -o /tmp/example.body \
  https://www.example.com/
检查响应状态:
sed -n '1,20p' /tmp/example.headers
根据业务预期确认:
200、301 或其他状态;如果站点启用了 HSTS,浏览器可能会直接拒绝证书错误,不能只用 -k 绕过验证来判断成功。curl -k 适合排查服务是否返回内容,不适合作为证书有效性的验收依据。
reload 后查看服务日志:
sudo journalctl -u nginx --since "10 minutes ago" --no-pager
Apache 的服务名称应替换为实际单元:
sudo journalctl -u apache2 --since "10 minutes ago" --no-pager
同时观察:
公网检查结果与源站检查结果不一致时,不要立即反复替换证书。先判断请求经过了哪个节点。常见原因是 DNS 返回了多个地址、AAAA 指向旧服务器、CDN 证书未更新,或者负载均衡池中仍有一台节点使用旧配置。
| 验证结果 | 可能原因 | 处理方向 |
|---|---|---|
nginx -t 失败 | 路径、权限、PEM 格式或密钥不匹配 | 不 reload,修正文件或恢复配置 |
| 服务 reload 成功,但公网仍是旧证书 | CDN、DNS、多节点或 IPv6 仍指向旧入口 | 逐个确认实际 TLS 终止点和地址 |
| 新证书主题正确,但浏览器提示链错误 | 缺少中间证书或链顺序错误 | 更换正确的 fullchain 文件后重新检查 |
| 证书正确,但首页 5xx 增加 | 应用、上游或配置伴随变更异常 | 先核对本次变更范围,必要时回滚 |
| 只有某个域名失败 | SNI 虚拟主机或 SAN 未覆盖 | 检查对应 server_name 和证书 SAN |
| IPv4 正常、IPv6 失败 | AAAA 指向旧节点或 IPv6 节点配置不同 | 单独验证 IPv6 路径并处理该节点 |
以下情况应触发暂停或回滚,而不是继续扩大变更范围:
阈值应参考变更前基线。例如,若核心接口在变更前 5 分钟错误率接近零,变更后持续出现 TLS 错误,或 5xx 比基线明显上升并持续数分钟,就不应仅依靠继续观察来赌恢复。对于登录、支付等不能接受证书错误的入口,可以将单次确认的证书错误直接作为回滚信号。
如果只是修改了证书文件路径,回滚时将配置重新指向旧文件即可。示例:
ssl_certificate     /etc/nginx/ssl/example.com-fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/example.com-privkey.pem;
修改后重新检查并 reload:
sudo nginx -t
sudo systemctl reload nginx
sudo systemctl is-active nginx
如果本次变更还修改了虚拟主机文件,应只恢复本次变更涉及的文件,避免覆盖窗口期间其他已经批准的修改。例如:
sudo cp -a \
  /root/tls-change-backup/20250308-221500/example.com \
  /etc/nginx/sites-enabled/example.com

sudo nginx -t
sudo systemctl reload nginx
备份目录名称和文件路径应替换为实际记录值。恢复前要核对文件差异,确认不会覆盖其他运维人员在同一窗口提交的变更。
回滚后再次使用公网命令检查旧证书指纹,并观察服务日志。如果旧证书已经过期、被吊销或无法满足当前域名要求,不能为了“回到原状态”而盲目回滚,此时应修复新证书文件或部署一份经过核验的备用证书。
如果证书是在 CDN 或负载均衡上更新,回滚必须在同一层执行。源站恢复旧证书不会改变客户端看到的边缘证书。多节点环境中,可以按“最后更新的节点优先”或按流量批次回滚,并在每批次后检查健康状态。
所有节点回滚完成后,应再次验证:
www 域名;不要在确认回滚成功前删除新证书文件。保留新文件、旧文件和变更记录,直到观察窗口结束并完成复核。
证书切换完成后,建议至少保留一个完整的业务观察窗口:低流量站点可观察约 15 至 30 分钟,并覆盖一次关键接口调用;流量有明显峰谷的站点,应继续观察到一个主要流量周期。观察期间只要出现持续的 TLS 握手失败、证书链错误、核心域名证书不一致,或业务错误率超过预先设定的阈值,就停止后续节点变更并按记录的旧证书路径回滚。只有在公网证书指纹、链验证、业务请求和监控指标均稳定后,才可以清理临时文件并关闭本次变更。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7567.html