香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


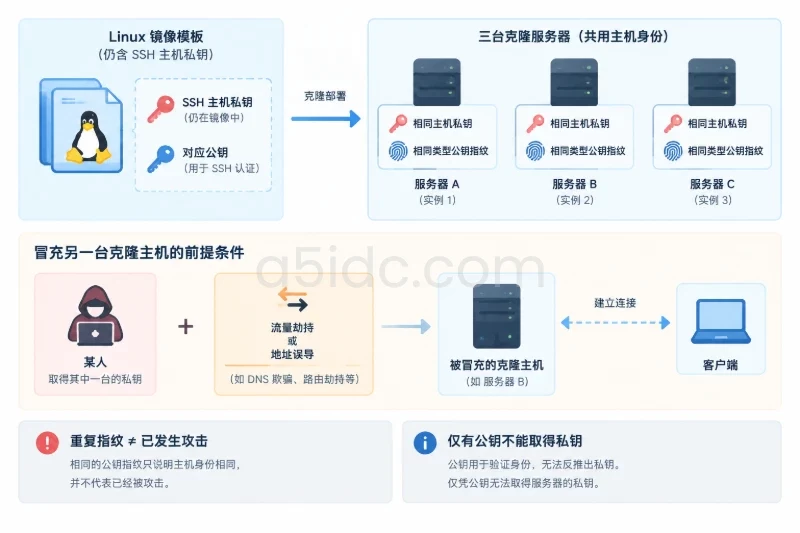
生产变更的目标不是让 SSH 告警消失,而是让每台克隆出的 Linux 主机拥有独立的 SSH 主机私钥,并让客户端能够核验变更后的主机身份。风险在于:如果多台服务器共用一份主机私钥,任何能够取得其中一台服务器私钥的人,都可能在具备流量劫持、地址误导等条件时冒充其他克隆主机。直接删掉密钥再重启,又可能造成 SSH 无法启动,或使运维终端和自动化任务因指纹变化而拒绝连接。
处理顺序应当是先确认哪些实例重复、备份原密钥并保留控制台入口,再逐台生成新密钥、验证服务和客户端连接,最后更新受影响的信任记录。主机密钥用于证明“服务器是谁”,不是管理员登录所用的用户公钥;重新生成主机密钥不会替用户轮换登录凭据。
SSH 服务端通常在 /etc/ssh/ 下保存主机密钥,例如 ssh_host_ed25519_key、ssh_host_rsa_key,以及对应的 .pub 公钥文件。不同发行版、镜像制作方式和 sshd_config 配置可能启用不同类型,不能仅凭目录里有文件就认定它正在对外使用。
先在待核对的每台实例上查看 sshd 的有效配置,并记录实际启用的主机密钥路径:
sudo sshd -T | awk '$1 == "hostkey" {print $2}'
如果命令报错,应先处理配置或命令路径问题,不要进入轮换步骤。对输出路径所对应的公钥计算指纹,例如:
sudo ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub
将实例名称、管理地址、密钥类型和指纹记录在同一份变更清单中。同类型公钥指纹相同,说明这些实例呈现相同的主机身份;若各实例确由同一含私钥的镜像克隆,还应按私钥被复制到所有实例来评估风险。反过来,某一种密钥的指纹不同,不代表其他正在启用的密钥也不同。
这里需要区分风险边界:重复指纹本身不等于已经发生攻击,也不意味着旁观者仅凭公钥就能取得私钥。关键问题是私钥的持有范围被扩大了——镜像文件、快照、其他克隆机,以及能读取其中私钥的人员或流程,都可能成为风险来源。因此,除现有实例外,还要检查仍在使用的模板:只修复在线主机而继续用含旧私钥的镜像扩容,会再次制造重复密钥。
在镜像克隆用于多实例部署的场景中,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地的物理服务器资源,涵盖不同CPU、内存、存储和网络线路配置,可承载企业网站、业务后台与接口服务。多地区及不同规格的服务器选择,也为企业按业务区域部署实例、分批安排SSH主机密钥轮换提供资源基础。
变更负责人应按实例分批执行,而不是同时处理整个集群。每批开始前,至少确认以下事项:
sshd -T 输出、当前公钥指纹,以及服务由 ssh.service 还是 sshd.service 管理。若配置了自定义 HostKey 路径、主机证书或非标准密钥类型,下文的默认路径示例不能直接套用。下面的命令针对使用 OpenSSH、主机密钥位于 /etc/ssh/ssh_host_{ed25519,ecdsa,rsa}_key 的常见部署。执行前,应逐项对照有效配置输出。若主机证书绑定了旧公钥,换私钥后还需按现有签发流程重新签发相应证书。
先选一台可通过控制台救援的实例试变更,确认客户端更新流程可行后,再扩大批次。以下命令在该实例的 root shell 中执行,例如先运行 sudo -i;不要把整段命令直接用于未经核对的镜像模板或多台主机。
umask 077
BACKUP="/root/ssh-hostkeys-$(date -u +%Y%m%dT%H%M%SZ)"
install -d -m 0700 "$BACKUP"

for type in ed25519 ecdsa rsa; do
  key="/etc/ssh/ssh_host_${type}_key"
  if [ -f "$key" ]; then
    cp -a -- "$key" "$BACKUP/"
    if [ -f "$key.pub" ]; then
      cp -a -- "$key.pub" "$BACKUP/"
    fi
  fi
done

printf '备份目录:%s\n' "$BACKUP"
核对备份目录中的文件与本机将要替换的文件相符,再继续操作。/root 下的备份适合短时间回滚,不应作为长期密钥库;后续按组织的密钥保管要求转移或清理。若有效配置引用了其他路径,本步骤没有覆盖它们,应停止并另行制定对应方案。
先生成 .next 文件,不立即覆盖正在使用的密钥:
for type in ed25519 ecdsa rsa; do
  key="/etc/ssh/ssh_host_${type}_key"
  if [ -f "$key" ]; then
    ssh-keygen -q -t "$type" -N '' -f "${key}.next" || exit 1
    chown root:root "${key}.next" "${key}.next.pub"
    chmod 600 "${key}.next"
    chmod 644 "${key}.next.pub"
    ssh-keygen -lf "${key}.next.pub" || exit 1
  fi
done
生成过程中若提示 .next 文件已存在,不要确认覆盖;先查清是否属于上一次未完成的变更。候选公钥指纹应与本机原指纹不同,也应与本批其他实例的新指纹不同。以上循环只处理已经存在的三种默认路径密钥,不会修复自定义路径、缺失但仍被配置引用的密钥。
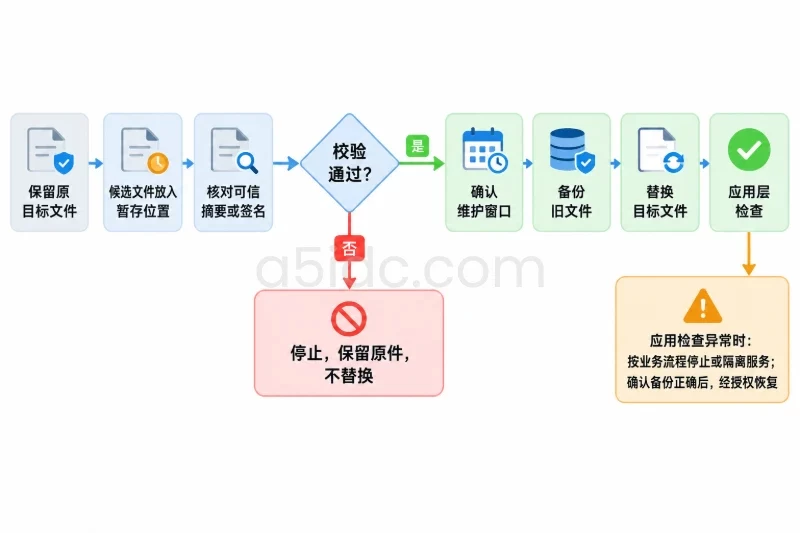
确认候选密钥、备份和控制台入口均可用后,再替换原路径文件:
for type in ed25519 ecdsa rsa; do
  key="/etc/ssh/ssh_host_${type}_key"
  if [ -f "${key}.next" ] && [ -f "${key}.next.pub" ]; then
    mv -f -- "${key}.next.pub" "${key}.pub"
    mv -f -- "${key}.next" "$key"
  fi
done

sshd -t
mv -f 会覆盖原路径,前提是原文件已经完整备份;这也是需要逐台执行的原因。若 sshd -t 失败,不要重载或重启服务,应先依据报错和备份恢复文件。
配置检查通过后,确认本机服务名,例如查看:
systemctl status ssh.service
systemctl status sshd.service
对实际运行的那个服务执行重载,并检查状态;以下以 sshd.service 为例:
systemctl reload sshd.service
systemctl status sshd.service
若服务不支持重载,不要不加判断地改用重启。应先确认控制台可用、维护窗口仍允许中断新连接,再决定是否重启。服务状态正常也只是第一层检查,尚不能代替客户端验收。
在服务器本机再次计算启用密钥的公钥指纹,确认与变更记录中的候选指纹一致。随后从计划使用的客户端发起新的 SSH 连接,核对它实际看到的指纹与通过可信运维渠道取得的新指纹一致,并完成登录或自动化任务的最小验证。
客户端收到“主机身份已更改”的提示,是轮换后的预期现象,但不能因此直接跳过校验。ssh-keyscan 可以帮助采集某个地址当前呈现的公钥,却不能单独证明该公钥属于目标服务器;仍须与控制台中记录或其他可信渠道提供的新指纹比对。确认无误后,再更新客户端的 known_hosts、堡垒机信任记录或自动化任务中的固定指纹。
例如,需要清理客户端 known_hosts 中某台主机旧记录时,可先定位,再在核对新指纹后移除:
ssh-keygen -F server.example.com -f ~/.ssh/known_hosts
ssh-keygen -R server.example.com -f ~/.ssh/known_hosts
非默认端口对应的记录通常采用 [主机名]:端口 的形式,应按实际连接目标核对。删除旧记录只是为录入已验证的新密钥腾出位置,不能以“删除后接受首次提示”代替身份校验。如果一个地址经负载均衡转发到多台 SSH 主机,还需明确每次连接实际落在哪台机器;否则指纹交替变化可能被误判为轮换失败,也可能掩盖原有的访问设计问题。
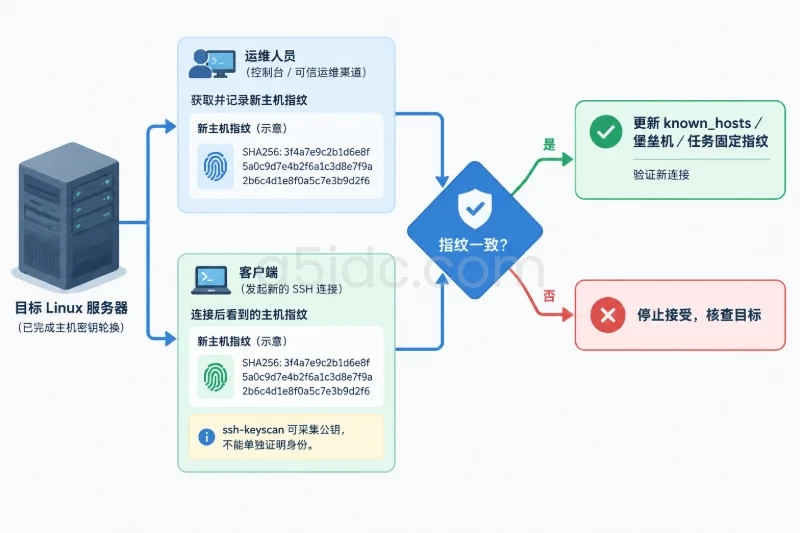
每台实例的验收至少包括:服务状态正常、有效配置引用的密钥可用、新指纹与记录一致、管理员新建连接成功,以及依赖该实例的自动化任务恢复正常。正在使用旧会话的终端不计入新连接验收。记录失败任务和客户端报错,比只观察服务器日志更容易发现遗漏的信任更新。
出现 sshd -t 失败、服务无法正常提供新连接,或在预定时间内无法恢复关键管理及自动化访问时,应停止扩大批次。若只是部分客户端尚未更新已核验的新指纹,而服务器和救援入口均正常,可先暂停该批次并修复客户端记录,不必立即把所有实例退回旧密钥。
确需回滚某台主机时,通过保留的会话或控制台,从该机的备份目录恢复本次替换过的对应密钥及公钥,检查文件权限,运行 sshd -t,再对实际运行的 SSH 服务重载并重新验证连接。恢复旧私钥意味着该主机重新使用存在重复风险的身份;回滚只能作为恢复可用性的临时措施,不能视为风险已经消除。若旧私钥已确认泄露,则不应把长期使用旧密钥作为回滚目标,应优先依靠控制台修复新密钥部署和客户端信任问题。
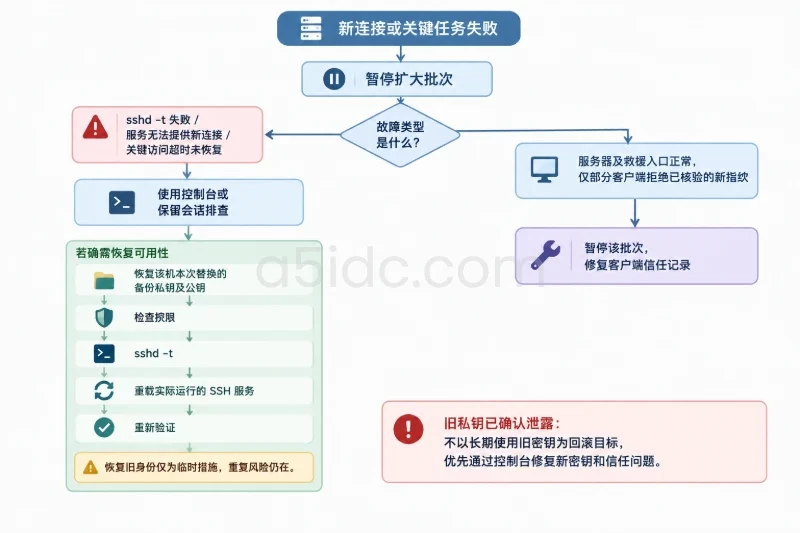
观察窗口应覆盖变更后的即时新连接验证,以及至少一轮相关自动化任务的正常运行周期。窗口内只要出现无法通过控制台或保留会话处置的 SSH 接入故障、关键任务持续拒绝主机指纹,或新指纹与变更记录不符,就暂停后续实例并按上述条件处理;观察通过后,再按同样流程推进下一批,并从镜像制作流程中移除复用主机私钥的根因。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7405.html