香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


马来西亚服务器上的文件完整性校验,不需要地区专用工具。Linux 直接使用 sha256sum,将目标文件计算出的 SHA-256 摘要与可信来源提供的摘要比较;批量文件则使用校验清单配合 sha256sum --check。如果已经有一份可信的原始文件,还可以用 cmp 找到具体的字节差异位置。
需要先区分“内容不一致”和“属性不一致”。SHA-256 只判断文件内容字节是否相同,不能证明摘要来源可信,也不会判断文件权限、所有者、修改时间或符号链接目标是否一致。服务器位于马来西亚只会影响传输延迟、跨地域同步时间等外围条件,不会改变同一组文件字节对应的哈希结果。
文件完整性通常关注文件内容是否在传输、存储或部署后发生变化。对文件计算 SHA-256,本质上是把一组字节映射成固定长度的摘要:
文件内容 → SHA-256算法 → 64位十六进制字符
只要文件中有一个字节发生变化,摘要通常就会明显不同。下面几类检查需要分别处理:
| 检查目标 | 推荐方法 | 能判断什么 |
|---|---|---|
| 普通文件内容 | sha256sum | 内容字节是否与可信摘要一致 |
| 两份文件逐字节比较 | cmp | 内容是否相同,以及差异字节位置 |
| 文本配置的可读差异 | diff -u | 哪些行被修改、删除或新增 |
| 文件大小和修改时间 | stat | 文件属性是否变化 |
| 符号链接 | readlink、find -type l | 链接本身及其目标是否一致 |
| 文件权限和属主 | stat、getfacl | 模式、UID、GID和ACL是否一致 |
例如,马来西亚服务器使用马来西亚时间,参考服务器使用 UTC,stat 显示的修改时间可能不同,但这不代表文件内容不同。反过来,攻击者或部署脚本也可能修改文件内容后再调整修改时间,因此时间戳不能代替哈希校验。
如果攻击者能够同时替换文件和旁边的 SHA256SUMS 文件,那么执行校验仍然可能得到 OK。因此,参考摘要需要来自可信渠道,例如:
把目标服务器自己生成的摘要当作“标准答案”没有验证意义。它只能说明“当前服务器上的文件对应当前服务器生成的摘要”。
sha256sum 的判断方式在常见的 Debian、Ubuntu、Rocky Linux、AlmaLinux 等发行版中,sha256sum 通常由 GNU Coreutils 提供。它读取文件内容并输出摘要,例如:
sha256sum -- /srv/app/releases/app.tar.gz
示例输出:
0123456789abcdef0123456789abcdef0123456789abcdef0123456789abcdef /srv/app/releases/app.tar.gz
输出中的长字符串是 SHA-256 摘要,后面是文件路径。校验时不是比较文件名,而是比较摘要和路径所指向的文件内容。
如果参考方给出了摘要,可以直接验证:
printf '%s  %s\n' \
  '0123456789abcdef0123456789abcdef0123456789abcdef0123456789abcdef' \
  '/srv/app/releases/app.tar.gz' |
  sha256sum --check --strict -
成功时通常显示:
/srv/app/releases/app.tar.gz: OK
返回状态也很重要:
0:所有被检查的内容通过;不要只看终端中的一行输出,自动化脚本应同时判断命令退出状态。
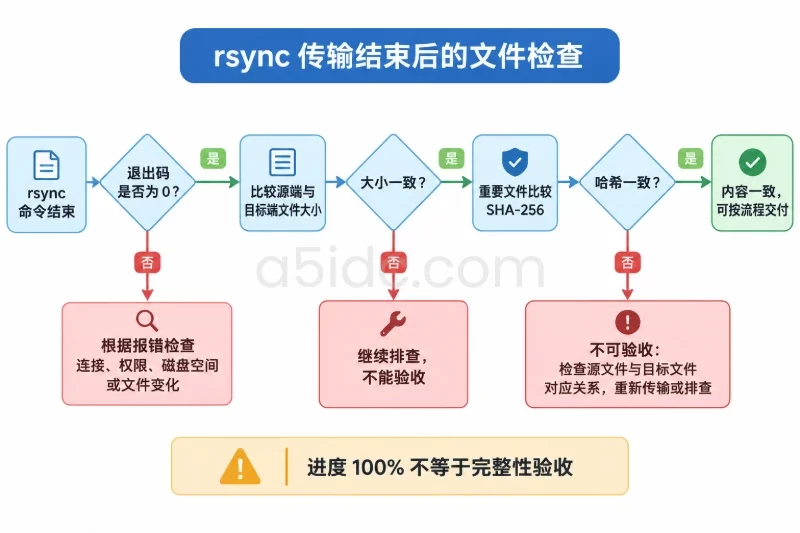
文件大小不同,可以直接判定内容不一致;文件大小相同,却不能证明内容一致。修改一个字节通常不会改变文件大小,但会改变 SHA-256 摘要。
因此,常见的判断顺序是:
cmp 或 diff 检查差异位置。MD5 和 SHA-1 在旧系统中仍可能出现,但不应作为需要抵抗恶意篡改时的唯一依据。普通文件完整性验证可以优先使用 SHA-256;如果组织已有 SHA-512 标准,也可以使用 sha512sum,关键是参考摘要和校验算法必须一致。
摘要必须对应同一个版本、同一个路径语义和同一个生成阶段。例如,以下情况可能导致“看起来是同一文件”,实际却不能直接比较:
在校验前,应确认摘要来自正确版本,而不是只看文件名。
对正在被服务进程修改的日志、数据库文件、缓存文件或动态配置进行哈希,可能得到一个处于中间状态的结果。即使文件本身没有恶意问题,两次校验也可能不一致。
对重要目录进行批量校验时,优先采用以下方式之一:
如果同一文件连续两次摘要不同,先检查写入进程,而不要立即把差异归因于传输损坏。
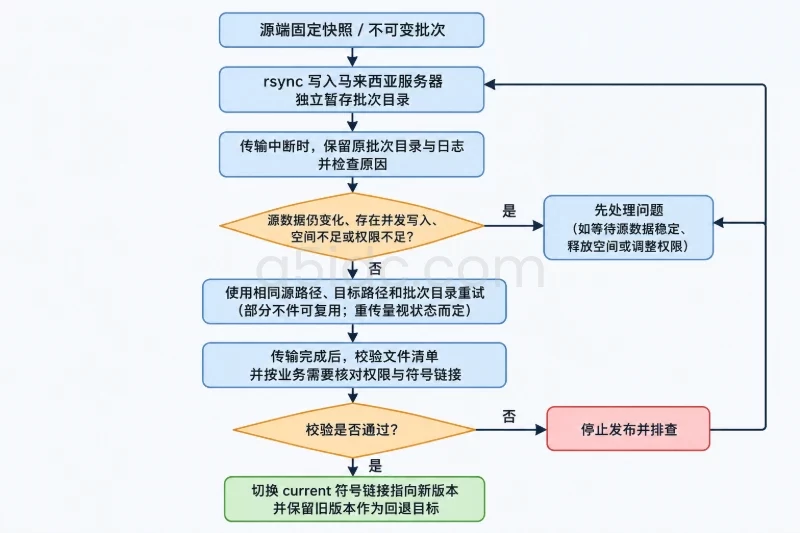
马来西亚服务器从其他地区接收文件时,网络延迟、连接中断、传输程序重试或磁盘写满,都可能导致目标文件不完整。地区本身不会改变哈希,但传输过程可能改变最终文件。
因此,传输完成后应验证:
文本文件还要注意编码和换行符。Linux 通常使用 LF 换行,如果文件经过 Windows 工具、模板系统或版本管理流程处理,CRLF 与 LF 的差异也会造成摘要变化。
批量示例通常只处理普通文件:
find . -type f
这意味着符号链接、目录、设备文件、套接字等不会被纳入普通文件清单。符号链接需要单独检查:
find /srv/app/current -type l -printf '%P -> %l\n' | LC_ALL=C sort
权限不足时,sha256sum 可能无法读取文件。此时不要把“无法读取”误判为“文件内容不一致”。先确认当前账号是否具有读取权限;确有必要时再在明确范围内使用 sudo,并注意不要将敏感文件内容或摘要清单暴露给无关账号。
先确认系统类型、工具位置和当前路径,避免在错误目录上执行校验:
uname -srm
command -v sha256sum
command -v find
command -v cmp
pwd
如果 sha256sum 不存在,不要直接假设某个发行版的安装方式。可以先查看系统包管理器或使用已安装的兼容工具,例如:
command -v openssl
openssl version
部分环境可以使用:
openssl dgst -sha256 -- /srv/app/releases/app.tar.gz
但它的输出格式与 sha256sum 不同,不宜直接拿两种命令的整行输出比较,只比较摘要值即可。
假设可信来源给出的摘要清单中包含:
0123456789abcdef0123456789abcdef0123456789abcdef0123456789abcdef app.tar.gz
进入文件所在目录后执行:
cd -- /srv/app/releases

printf '%s  %s\n' \
  '0123456789abcdef0123456789abcdef0123456789abcdef0123456789abcdef' \
  'app.tar.gz' |
  sha256sum --check --strict -
成功结果:
app.tar.gz: OK
摘要不一致时,典型结果类似:
app.tar.gz: FAILED
sha256sum: WARNING: 1 computed checksum did NOT match
要区分三类结果:
OK:当前读取到的文件内容与参考摘要一致;FAILED:文件存在且可读取,但内容不一致;No such file or directory 或读取错误:文件缺失、路径错误或权限/存储异常,不能简单归类为内容篡改。单个文件适合人工确认,发布包、网站目录或应用配置通常需要批量校验。先在可信基准目录生成清单,再在马来西亚服务器对应目录中执行检查。
下面的函数按相对路径生成清单,使用空字符处理文件名,能比简单的空格分隔命令更好地应对包含空格的路径:
make_manifest() {
    local root=$1
    local output=$2

    (
        cd -- "$root" || exit 1

        while IFS= read -r -d '' file; do
            sha256sum -- "$file"
        done < <(
            find . -type f -printf '%P\0' |
            LC_ALL=C sort -z
        )
    ) > "$output"
}

umask 077

make_manifest /srv/reference /tmp/reference.sha256
make_manifest /srv/malaysia /tmp/malaysia.sha256
这里的 /srv/reference 表示可信基准目录,/srv/malaysia 表示马来西亚服务器上的待检查目录,实际路径需要按环境替换。若两台机器分开部署,应分别生成清单,再通过可信方式将清单带到同一台分析主机上比较。不要把目标主机生成的清单自动当作基准。
比较两份清单:
diff -u /tmp/reference.sha256 /tmp/malaysia.sha256
没有输出时,通常表示两份清单中的普通文件路径和 SHA-256 摘要均一致。出现差异时,输出中的判断方式如下:
-旧摘要  config/app.yaml
+新摘要  config/app.yaml
同一路径前后的摘要不同,表示文件内容发生变化;只有一侧出现的路径,则表示文件在另一侧缺失或多出。
也可以直接用可信清单检查目标目录。清单使用相对路径时,必须先进入与清单生成时对应的根目录:
cd -- /srv/malaysia
sha256sum --check --strict /secure/reference.sha256
如果只希望显示失败项,可以使用:
cd -- /srv/malaysia
sha256sum --check --strict --quiet /secure/reference.sha256
完整性检查不应随意添加 --ignore-missing。这个选项会忽略清单中找不到的文件,适合“只检查存在的子集”,却不适合判断整个部署目录是否完整。
cmp 定位两个文件的字节差异哈希清单能够定位到“哪个文件不一致”,但不能告诉你文件内部的哪个字节发生了变化。如果同时拥有参考文件和目标文件,可以使用:
cmp -s -- \
  /srv/reference/etc/app.conf \
  /srv/malaysia/etc/app.conf

case $? in
    0)
        echo "内容完全一致"
        ;;
    1)
        echo "内容存在字节差异"
        ;;
    *)
        echo "文件无法读取或比较失败"
        ;;
esac
需要查看差异字节位置时:
cmp -l -- \
  /srv/reference/etc/app.conf \
  /srv/malaysia/etc/app.conf |
  head -n 10
cmp -l 输出的第一列通常是从 1 开始计算的字节位置,后两列是两份文件对应字节的八进制表示。只取前 10 行是为了避免大文件差异过多时刷屏。
对于文本配置,diff -u 更容易理解:
diff -u -- \
  /srv/reference/etc/app.conf \
  /srv/malaysia/etc/app.conf
不过,diff 受文本换行和编码影响,不能替代二进制文件的哈希校验。正确的做法是:先用 SHA-256 判断内容是否一致,再根据需要用 diff 解释文本变化。
如果摘要一致但应用行为仍然不同,需要检查文件属性:
stat -c \
  '%n size=%s mode=%a uid=%u gid=%g mtime=%y' \
  -- /srv/malaysia/etc/app.conf
对于两台服务器,可以分别执行同样的命令,再比较以下项目:
size:逻辑文件大小;mode:权限模式;uid、gid:属主和属组;mtime:修改时间;符号链接则检查链接文本,而不是只对目标内容计算摘要:
readlink -- /srv/malaysia/current
find /srv/malaysia -type l -printf '%P -> %l\n' | LC_ALL=C sort
如果应用目录包含链接,普通 find -type f 清单可能无法反映链接指向是否变化,必须将链接清单作为独立核对项。
一份可信的判断至少需要同时满足:
如果校验的是较大的文件,主要成本通常来自磁盘读取。例如,按十进制口径,一个 10 GB 文件在持续读取速度约为 200 MB/s 的条件下,理论读取时间约为:
10,000 MB ÷ 200 MB/s = 50 秒
实际时间还会受到磁盘队列、CPU、存储网络和并发业务影响。跨地域网络速度只影响文件传输,不影响服务器本地对已经落盘文件计算 SHA-256 的逻辑结果。
文件校验与业务部署所依赖的服务器资源相辅相成。A5idc数据提供马来西亚吉隆坡及中国香港、日本、新加坡等地区的物理服务器,涵盖不同CPU、存储和网络配置,可用于网站、业务后台及数据服务部署。面向文件存储与归档场景,香港存储系列配备多块企业级硬盘;其他地区也有采用SSD或NVMe的方案,为应用数据、发布文件和目录清单提供相应的存储资源基础。
即使得到 OK,也不能单独证明:
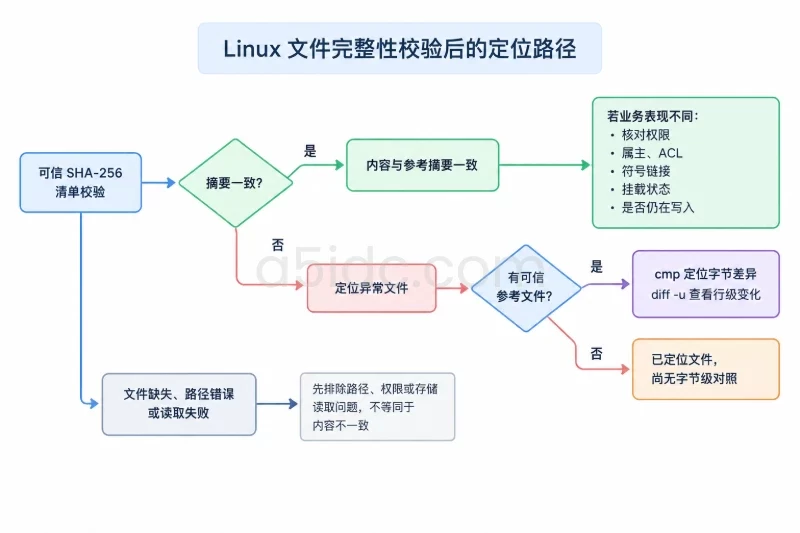
因此,针对马来西亚服务器上的文件不一致,推荐采用这条判断路径:先用可信 SHA-256 清单确认是否存在内容差异;通过清单路径定位异常文件;两份文件都在手边时用 cmp 定位字节位置,文本配置再用 diff -u 解释行级变化;如果内容一致但业务表现不同,则转而核对权限、属主、ACL、符号链接、挂载状态以及文件是否仍在被写入。这样既能确认文件内容,也能明确哈希校验没有覆盖的边界。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7318.html