香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


生产服务器上调整 Nginx 配置,通常不需要停止服务再启动。可执行的做法是:先确认正在运行的 Nginx 使用哪份配置,备份本次要改的文件;修改后执行配置检查,再向对应实例发出 reload;最后用新连接访问受影响的站点,核对预期行为、日志和流量指标。若检查或验收失败,恢复备份并再次检查、reload。
“平滑”指 Nginx 主进程在收到重载信号后尝试加载新配置、启动新 worker,并让旧 worker 处理完已有连接后退出。它不等于“命令返回成功就已生效”:配置可能未被目标实例加载,请求也可能到达了另一台服务器或另一个虚拟主机。生产变更应把执行成功和业务验证通过分开判断。
以下操作面向已由 systemd 管理的 Nginx 服务,示例配置文件为 /etc/nginx/conf.d/site.conf。实际路径和服务管理方式以服务器现状为准,不要将示例路径直接套用到所有发行版、容器或自行编译的实例。
在修改前,先回答四个问题:
server 或 location。修改 http 级别配置、共享的 upstream 或通用片段时,影响范围可能不止一个站点。Location 响应头、页面或上游路由差异。只检查首页返回 200,不能证明一条重定向或路由规则已更新。单机变更要确认该机是否直接承接流量;多节点部署则逐台执行,每台验收后再继续下一台,避免同一份错误配置同时进入所有节点。重载通常不会主动断开正在由旧 worker 处理的请求,但长连接、流式响应以及依赖旧配置的连接可能继续存活一段时间,执行窗口仍要覆盖观察期。
先在目标服务器上核对服务和进程:
systemctl is-active nginx
systemctl cat nginx
ps -eo pid,ppid,args | grep '[n]ginx'
command -v nginx
sudo nginx -t
重点看 systemctl cat nginx 中的启动、重载命令,以及进程参数中是否有自定义的 -c 配置路径或 -p 前缀。如果服务器运行多个 Nginx 实例,或 Nginx 在容器内运行,宿主机上的 nginx -t 与 systemctl reload nginx 未必指向承接流量的实例。此时应在对应实例环境中,使用与其启动方式一致的二进制文件、配置路径和前缀执行检查与重载,不要混用两套命令。
修改前的 nginx -t 还提供一条基线:如果现有配置本来就未通过检查,应先查明原因,不能把后续检查失败直接归因于本次修改。
下列命令以 /etc/nginx/conf.d/site.conf 是正在被目标实例引用的普通文件为前提。先核对文件是否为符号链接、是否确实处于 Nginx 的 include 范围内;若实际修改的是被链接的源文件,应备份那个源文件。不要把备份文件放进 /etc/nginx/conf.d/ 等可能被通配符加载的目录。
   sudo install -d -m 0700 /var/backups/nginx
   sudo cp -a /etc/nginx/conf.d/site.conf \
     /var/backups/nginx/site.conf.before-20260324-01
cp -a 用于保留文件属性。备份目录限定管理员访问,因为配置可能包含内部地址、路径或敏感信息。实际修改多个文件时,应逐一备份,并记录每个文件的原路径;也可以使用已有的配置版本管理流程,但必须能明确取回本次变更前的版本。
sudoedit /etc/nginx/conf.d/site.conf
保存后复查改动范围,特别注意 server_name、listen、location 匹配优先级以及配置指令所处层级。不要为了让测试通过,顺手改动无关的站点或全局配置。
sudo nginx -t
应看到语法检查成功及配置测试成功。失败时不要 reload:按报错文件和行号修正,再次执行检查。nginx -t 能发现许多语法、引用文件和加载问题,但不能证明请求一定会命中预期站点,也不能替代业务验收。
   sudo systemctl reload nginx
   systemctl is-active nginx
这里的 systemctl reload nginx 仅适用于前面确认由该服务管理的实例。不要用 restart 代替日常配置重载:重启会停止并重新启动服务,连接影响和失败后的恢复方式都不同。重载命令返回后也不要立刻宣布完成,继续检查运行状态和实际响应。
验收请求应同时满足两个条件:到达本次修改的服务器,并且命中本次修改的规则。例如,计划将 www.example.com 的某条 HTTP 路径由 302 重定向改为 301,就应在变更前记录该路径的响应,重载后再次请求,检查状态码与 Location 是否符合预期。
如果该站点在本机 80 端口监听,并允许通过本机回环地址访问,可以这样绕开外部 DNS 的解析结果,直接测试目标服务器:
curl -sS -D - -o /dev/null \
  -H 'Connection: close' \
  --resolve www.example.com:80:127.0.0.1 \
  http://www.example.com/old-path
--resolve 指定本次连接的目标地址,同时保留 URL 中的主机名;对于 HTTPS,它也有助于保持正确的主机名和 TLS 握手行为。上例中的域名、路径、端口和地址都要换成实际值。如果 Nginx 未监听 127.0.0.1,应改用该实例实际监听、且可从执行位置访问的地址。不要因证书验证失败就直接加 -k 跳过校验,应先确认访问地址、域名和证书是否对应。
这个请求能验证目标实例的响应,却不能单独证明用户经过负载均衡或 CDN 后看到的结果。还应从正常访问入口请求同一业务路径;如果两者结果不同,分别检查节点分流、缓存、域名解析及上游链路。对于多节点站点,应逐台做直连验收,再检查整体入口,而不是只凭一个外部请求判断每台机器都已更新。
除目标规则外,还要抽查未计划改变的关键路径。例如修改重定向时,检查 HTTPS 正常页面;修改上游转发时,检查实际业务接口和错误响应,不能只测 Nginx 自身返回的静态健康检查。验收标准应对应变更内容:响应码正确但 Location 错误,或页面正常但请求被转发到错误上游,都不能算通过。
运行状态也需要交叉核对:
ps -eo pid,ppid,lstart,args | grep '[n]ginx'
sudo journalctl -u nginx --since '10 minutes ago' --no-pager
主进程 PID 通常不因 reload 改变;看到新 worker 启动、旧 worker 逐步退出,是重载过程的参考信息。旧 worker 一时仍在也不必立即判为失败,它可能正在处理已有连接。反过来,仅看到新 worker,也不能证明某条规则符合预期。应结合目标请求、Nginx 错误日志及业务指标判断。
观察期可重点看受影响站点的 4xx、5xx、请求量、延迟和上游错误,并与变更前相近时段比较。对于有足够请求量的接口,可以预先约定例如“连续 5 分钟内请求数达到 100,且 5xx 比例超过 1%”作为调查或回退触发条件;低流量站点不适合机械套用这一阈值,关键路径验收失败应直接按失败处理。
网站和接口服务的 Nginx 配置变更,通常关系到站点访问、请求转发和业务响应。A5idc数据提供中国香港、美国、日本等地区的物理服务器,产品覆盖常规建站及 AMD 计算等需求,并配有不同地区的存储、带宽和线路选择,可为网站、业务后台与接口服务提供部署和运行所需的服务器资源。
不同失败结果对应不同动作,不宜一概重启服务:
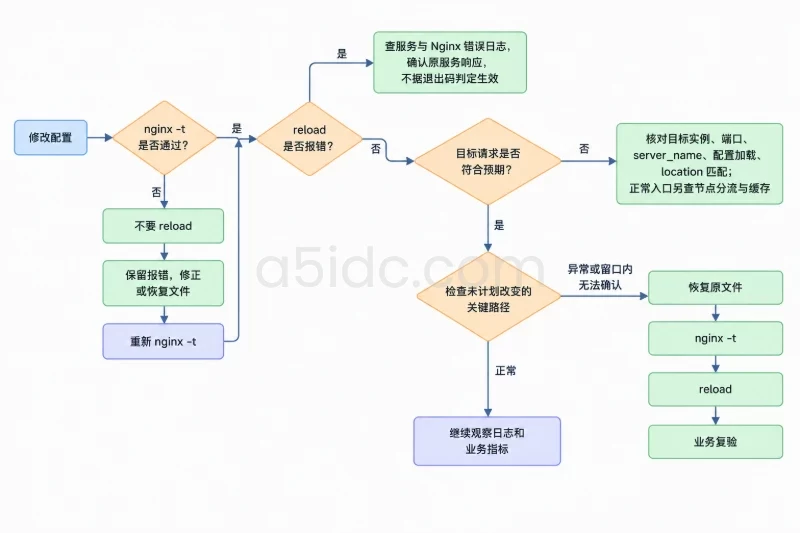
nginx -t 失败:新配置尚未重载。保留报错信息,修正或恢复文件后重新测试;不要通过重启尝试“碰运气”加载配置。nginx -t 通过,但 reload 报错:先查服务日志和 Nginx 错误日志,确认是否出现监听地址冲突、运行时资源或权限问题,同时检查原服务是否仍在响应。不要仅根据命令退出码推断新配置已接管流量。server_name,再核对修改的文件是否被目标实例加载,以及是否被更优先的 location 或其他规则匹配。经正常入口测试时,还应排除其他节点未更新和缓存影响。当目标行为无法在窗口内确认,或关键路径、错误率触及事先约定的失败条件时,应进入恢复流程。排查可以继续,但不能让未经确认的变更长期留在生产环境。
回退不是把 restart 当作“恢复按钮”,而是恢复原文件、检查恢复后的配置、再重载并复验。以下命令仅适用于前述单文件示例;执行前核对备份标识与目标路径,避免覆盖别的变更。如果窗口内已有其他人员修改同一文件,应先协调,不能直接用旧备份覆盖其改动。
sudo cp -a /var/backups/nginx/site.conf.before-20260324-01 \
  /etc/nginx/conf.d/site.conf
sudo nginx -t
sudo systemctl reload nginx
恢复操作会覆盖目标配置文件,并使该文件对应的规则回到备份时状态;受它影响的站点都会随再次 reload 改变。因此必须保留正确备份、确认影响范围,并在 nginx -t 通过后才执行回退重载。若恢复后检查仍失败,检查是否还有本次修改的其他文件、关联证书或外部依赖未恢复,不要继续盲目 reload 或 restart。
回退后再次请求原先的目标路径和关键业务路径,确认行为回到变更前,并继续观察错误日志与业务指标。完成验收时,按下面的清单逐项留痕:
nginx -t 通过,重载的是实际承接流量的实例。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7304.html