香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


台湾服务器上的 SSH 登录一直超时,通常不是账号密码错误,而是客户端没有在规定时间内完成 TCP 连接或没有收到服务器响应。排查时应先确认域名解析到了哪个地址,再检查客户端到该地址的网络路径、云平台入口规则和 TCP 端口,最后进入服务器内部核对防火墙、sshd 服务及其依赖状态。
台湾机房与其他地区服务器的排查逻辑基本一致,但跨运营商链路、IPv4/IPv6 解析结果、源地址白名单和企业出口策略,可能让“本地可以访问、其他网络超时”这类现象更明显。建议按照由外到内、由低风险到高风险的顺序操作,不要一开始就重启服务或修改防火墙。
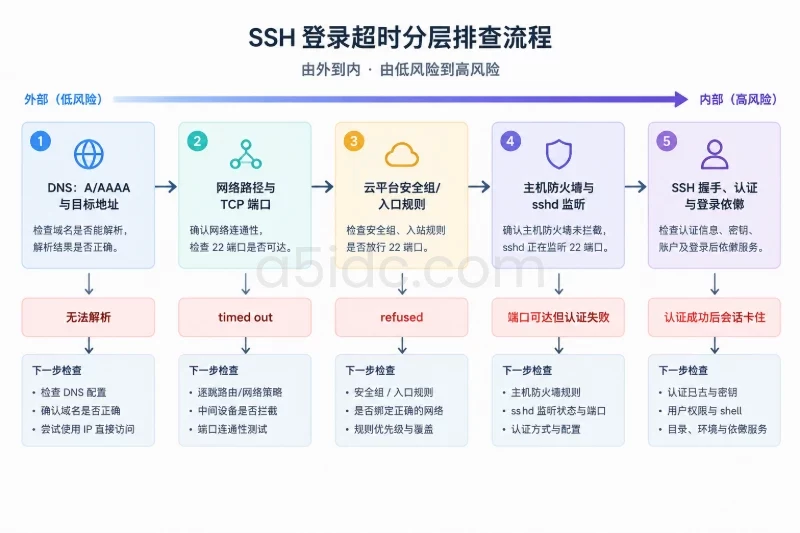
同样是“SSH 登录不上”,不同报错对应的故障层级并不相同:
| 客户端表现 | 常见含义 | 优先检查位置 |
|---|---|---|
Could not resolve hostname | 域名无法解析 | DNS、域名记录、本地解析器 |
Connection timed out | TCP 连接没有及时建立或响应被丢弃 | 路由、云安全组、防火墙、端口、源地址策略 |
Connection refused | 目标主机可达,但该端口没有服务监听或主动拒绝 | sshd 服务、监听端口、主机防火墙 |
No route to host | 本地或中间网络没有可用路由,或收到明确不可达响应 | 本地网络、路由、地址类型 |
Permission denied | 已经连到 SSH 服务,但认证失败 | 用户、密钥、密码、认证策略 |
| 输入密码后长时间无响应 | TCP 和 SSH 握手可能已经完成,登录阶段或依赖服务阻塞 | PAM、用户目录、DNS、目录服务、系统负载 |
可以先用较短的连接超时时间复现,避免一次等待几十秒:
ssh -vvv -o ConnectTimeout=8 -o ConnectionAttempts=1 -p 22 admin@server.example.com
上述命令适用于 Linux、macOS 以及安装了 OpenSSH 客户端的环境。将 22 替换为实际 SSH 端口,将用户名和域名替换为实际值。
重点观察输出停在哪一行:
Connecting to ... port ...:通常还没有完成 TCP 建连,应先查 DNS、路由、端口和防火墙。Connection established 或收到 SSH banner 后停顿:网络入口大概率可达,应继续查 sshd、认证和登录依赖。Authentications that can continue:说明 SSH 服务已经响应,问题不再是单纯的端口超时。Executing proxy command 或连接到另一台主机:当前配置可能经过企业出口策略或跳板机,不能只检查目标服务器。先确定以下信息,并在后续每一步使用同一组参数:
22 还是自定义端口;如果服务器管理面板提供远程控制台、VNC 或串口控制台,先确认这些带外入口可用。它们不依赖 SSH,后续即使修改防火墙或 SSH 配置导致远程连接中断,也能用于回滚。
在客户端执行:
HOST=server.example.com

dig +time=3 +tries=1 A "$HOST"
dig +time=3 +tries=1 AAAA "$HOST"
getent ahosts "$HOST"
这是 Linux 或 macOS 常用的检查方式。Windows PowerShell 可以使用:
Resolve-DnsName server.example.com -Type A
Resolve-DnsName server.example.com -Type AAAA
重点关注以下结果:
dig 自身超时:问题可能发生在当前网络的 DNS 解析链路,而不是服务器 SSH 服务。可以用强制地址族的方法快速分支判断:
ssh -4 -vvv -o ConnectTimeout=8 -p 22 admin@server.example.com
ssh -6 -vvv -o ConnectTimeout=8 -p 22 admin@server.example.com
如果 ssh -4 可以连接而默认连接超时,优先检查 AAAA 记录、服务器 IPv6 地址、IPv6 路由和 IPv6 防火墙。临时使用 -4 可以作为应急验证,但不能替代修正错误的 AAAA 记录。
如果直接使用公网 IPv4 可以连接,而使用域名超时,问题集中在 DNS 或地址优先级。如果使用域名和 IP 都超时,则继续检查网络入口。
ping -c 4 server.example.com
Ping 只能说明 ICMP 是否得到响应,不能证明 TCP 22 端口可用。服务器可能禁止 ICMP,但允许 SSH;也可能允许 Ping,却在安全组中丢弃 TCP 连接。因此 Ping 失败只能作为辅助现象,不能直接得出“服务器断网”的结论。
Linux 或 macOS 客户端可以执行:
HOST=server.example.com
PORT=22

nc -vz -w 5 "$HOST" "$PORT"
典型结果及含义如下:
succeeded 或 open:目标端口有 TCP 响应,继续查看 SSH 握手、认证和服务日志。Connection refused:目标主机可达,但端口没有监听,或者主机主动拒绝。timed out:中间设备或目标防火墙可能静默丢弃连接,也可能是路由不通。Name or service not known:主机名或端口变量错误,先回到 DNS 检查。Windows PowerShell 可执行:
Test-NetConnection server.example.com -Port 22 -InformationLevel Detailed
重点看 TcpTestSucceeded:
True 表示 TCP 端口已经打通,不代表账号认证一定成功。False 需要结合 PingSucceeded、目标地址、网络接口和端口策略判断。在 Linux 客户端上,可以用 TCP 探测目标 SSH 端口:
traceroute -T -p 22 server.example.com
也可以使用 MTR:
mtr -rwzc 20 -T -P 22 server.example.com
如果系统没有这些工具,可先安装发行版对应的诊断包;安装工具不会改变服务器配置。路径中某一跳丢包不一定代表故障,因为许多路由器会限制 ICMP 或 TTL 超时报文。更有价值的是观察:
如果只有当前办公网络超时,而手机热点或另一条企业出口可以连接,应优先检查本地出口 ACL、目的端口限制和源地址白名单,不要先在服务器上重装 SSH。
在台湾服务器的主机管理面板中,确认以下项目:
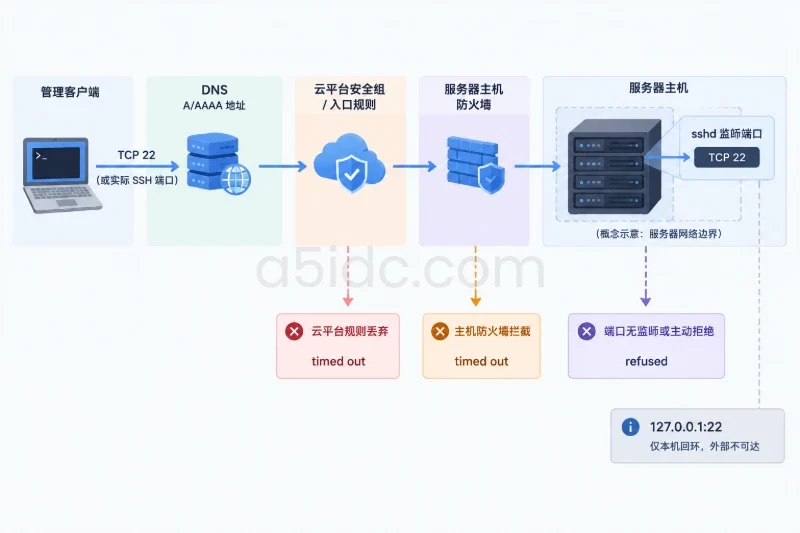
云安全组通常位于实例操作系统防火墙之外。即使服务器内部 sshd 正常监听,只要平台侧没有放行,外部仍可能表现为连接超时。
如果能通过控制台进入服务器,先只读检查监听状态:
sudo ss -lntp
只查看常见 SSH 端口时:
sudo ss -lntp | grep -E ':(22|2222)\b'
示例输出可能类似:
LISTEN 0 128 0.0.0.0:22    0.0.0.0:*    users:(("sshd",pid=842,fd=3))
LISTEN 0 128    [::]:22       [::]:*    users:(("sshd",pid=842,fd=4))
含义如下:
0.0.0.0:22 表示监听所有 IPv4 地址。[::]:22 通常表示监听 IPv6 地址,但实际行为还要结合系统的 IPv6 设置。127.0.0.1:22 表示仅监听本机回环地址,外部无法连接。不要因为 SSH 使用了非标准端口就认为一定安全,也不要只修改服务端口而忘记同步平台安全组和主机防火墙。
根据发行版和实际使用的防火墙工具选择只读命令:
sudo ufw status verbose
适用于启用 UFW 的 Ubuntu、Debian 等系统。使用 firewalld 的系统可以执行:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
使用 nftables 时可以查看:
sudo nft list ruleset
核对规则时,至少确认:
ACCEPT 还是 DROP;如果端口扫描显示 timed out,而 ss 明确显示服务正在监听,优先检查平台安全组和主机防火墙。如果扫描显示 refused,则优先检查监听服务和端口配置。
OpenSSH 通常不会因为系统设置了 HTTP_PROXY、HTTPS_PROXY 或类似环境变量,就自动通过该代理建立 SSH 连接。但图形化客户端、企业终端封装脚本或 SSH 配置文件可能增加了额外连接路径。
先检查当前终端环境:
env | grep -iE '^(http|https|all|no)_proxy='
再查看 SSH 最终采用的配置:
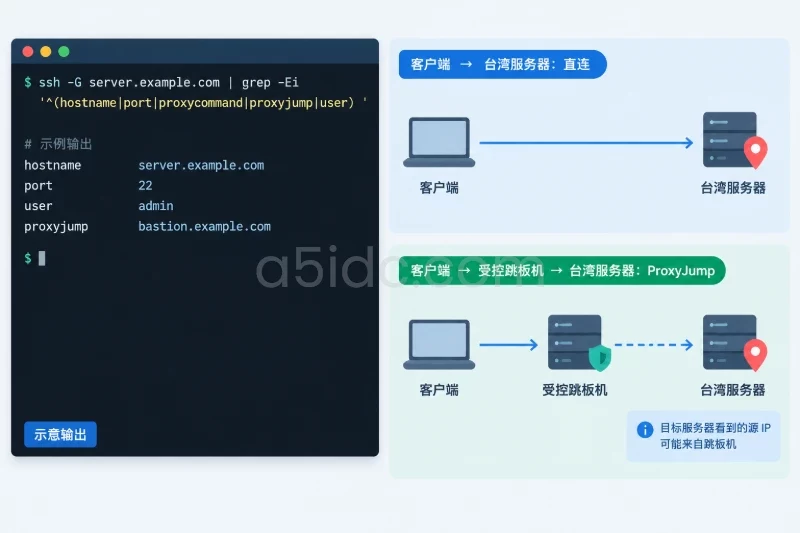
ssh -G server.example.com | grep -Ei '^(hostname|port|proxycommand|proxyjump|user) '
如果输出包含 proxycommand、proxyjump 或其他中间主机,说明当前连接不是客户端直接访问台湾服务器。此时需要分别验证:
对于只想判断“直连是否可用”的临时测试,可以使用独立配置文件:
ssh -F /dev/null -o ProxyCommand=none -o ProxyJump=none \
  -o ConnectTimeout=8 -p 22 admin@server.example.com
这条命令会忽略常规 SSH 配置中的主机别名和跳转设置,因此必须明确写出正确端口和用户名。它只适合在网络策略允许直连的环境中做诊断,不应被用来绕过企业安全控制。如果企业网络规定必须经过受控跳板机,应按该网络的正式路径测试。
如果条件允许,可以从以下位置分别测试一次:
结果可以帮助缩小范围:
| 测试结果 | 更可能的故障范围 |
|---|---|
| 所有来源都超时 | 平台入口、服务器防火墙、服务未监听、地址错误 |
| 只有一个办公出口超时 | 本地出口策略、源 IP 变化、企业网络 ACL |
| 只有 IPv6 超时 | AAAA 记录、IPv6 路由或 IPv6 防火墙 |
| 只有域名超时,IP 正常 | DNS、地址优先级、缓存 |
| TCP 可达但 SSH 登录阶段卡住 | sshd、认证链路、PAM、系统资源或用户目录 |
交叉测试应使用实际有权限的维护主机,不要把管理端口暴露给任意公网来源。
不同发行版的服务单元名称可能是 ssh 或 sshd,不要直接假定名称。可以先执行:
systemctl list-unit-files --type=service | grep -E '^ssh(d)?\.service'
然后查看对应状态:
sudo systemctl status ssh --no-pager
sudo systemctl status sshd --no-pager
其中一个服务不存在并不一定是故障,关键是找到实际存在且负责监听端口的服务。也可以查看最近日志:
sudo journalctl -u ssh -u sshd --since "-30 min" --no-pager
重点搜索:
Failed to bind:端口被其他进程占用,或地址绑定失败;Bad configuration option:配置项拼写或版本不兼容;Connection closed:客户端已连入但连接被服务端关闭;Too many authentication failures:认证尝试次数过多;error: kex_exchange_identification:密钥交换前后连接异常;如果 sshd 没有监听端口,先检查配置语法,不要直接重启:
sudo sshd -t
命令没有任何输出通常表示语法检查通过;有输出则应先修复对应文件和行号。不同发行版可能把主配置拆分到 /etc/ssh/sshd_config.d/,修改前应确认实际加载路径。
SSH 服务本身正常,并不代表系统有足够资源完成登录。可以查看:
uptime
free -h
df -h
sudo ss -s
重点关注:
/、/var 或用户目录所在磁盘是否满;如果磁盘已满,日志、PAM、用户目录创建和密钥读取都可能异常。不要为了“快速释放空间”直接删除日志、数据库文件或用户目录。应先确认占用来源,备份必要数据,按发行版的日志轮转策略清理,并保留回滚或恢复路径。
若 ssh -vvv 已经显示认证成功,但登录 shell 长时间没有提示符,应将问题从“网络超时”转为“会话初始化阻塞”。常见原因包括:
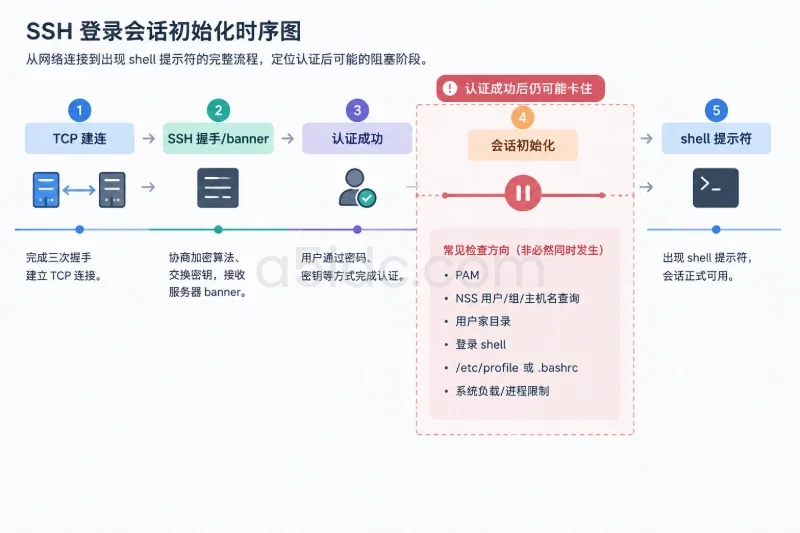
/etc/profile、用户 .bashrc 或其他启动脚本执行了阻塞操作;在控制台中可以检查用户和 shell 信息:
getent passwd admin
id admin
sudo -u admin -H sh -lc 'printf "shell-ok\n"'
如果 getent passwd 本身就长时间无响应,可能是用户目录服务或 NSS 配置问题。若本地管理员账号能登录,而某个业务账号卡住,应优先比较该账号的 shell、家目录、PAM 和启动脚本,不要反复修改网络规则。
如果解析到了旧地址,修正 A 或 AAAA 记录,并等待 DNS 缓存按 TTL 更新。维护期间可以用正确 IP 做定向验证,但不要把临时 hosts 修改当作正式修复。
如果 AAAA 指向未配置的地址,应在确认 IPv6 不可用的情况下移除错误记录,或正确配置服务器的 IPv6 地址、路由和防火墙。变更前记录原有 DNS 值,回滚时恢复原记录。
如果 ss 显示监听、服务日志正常,但外部 TCP 探测超时,应先在平台侧放行实际端口和正确来源,再检查主机防火墙。
防火墙变更前应满足以下条件:
例如 UFW 环境中,放行指定管理 IP 的示意命令为:
sudo ufw status numbered
sudo ufw allow from 203.0.113.10/32 to any port 22 proto tcp
sudo ufw status verbose
203.0.113.10 只是文档示例地址,应替换为实际管理出口 IP。若需要回滚,使用与原规则完全匹配的删除命令:
sudo ufw delete allow from 203.0.113.10/32 to any port 22 proto tcp
不要使用“允许来自任意地址”的规则作为长期修复方案。firewalld、nftables 或云安全组的变更也应遵循同样原则:先保存现状,限定来源,验证新连接,再执行收紧或删除旧规则。
sshd 配置分支如果服务没有监听预期端口,先确认配置文件中的 Port、ListenAddress 以及配置片段是否正确。修改前备份:
sudo cp -a /etc/ssh/sshd_config \
  "/etc/ssh/sshd_config.bak.$(date +%F-%H%M%S)"
如果使用配置片段,也要记录 /etc/ssh/sshd_config.d/ 中相关文件。修改后执行:
sudo sshd -t
只有语法检查通过,且已有控制台或备用会话时,才考虑重新加载服务:
sudo systemctl reload ssh
如果系统服务名是 sshd,则使用:
sudo systemctl reload sshd
重新加载后不要立即关闭原会话。先从第二个终端验证新端口。如果配置错误导致服务无法加载,应通过控制台恢复备份文件,重新执行 sshd -t,再恢复服务。
若确实需要从旧端口迁移到新端口,建议先同时监听旧端口和新端口,完成平台安全组、防火墙和外部连接验证后,再移除旧端口。不要一次性修改端口、关闭旧端口并退出当前唯一会话。
如果目标服务器端口从其他网络可以访问,只有当前环境超时,应检查本地出口地址是否变化、企业 ACL 是否限制目标端口,以及 SSH 客户端是否错误使用了跳板配置。
如果受控跳板机是正式运维路径,就在跳板机上执行 nc、ss 或 SSH 详细日志检查,而不是直接把服务器管理端口暴露给更多来源。若图形化客户端与命令行结果不同,应比较主机名、端口、用户名、地址族和连接路径,不要只比较密码。
修复完成后,至少按以下顺序复测:
dig,确认 A、AAAA 与预期地址一致。nc 或 Test-NetConnection 验证实际 SSH 端口。ssh -vvv -o ConnectTimeout=8 完成一次完整登录。如果问题曾由 IPv6、源 IP 白名单或企业出口策略引起,建议在监控中分别记录 IPv4 和 IPv6 的 TCP 探测结果,而不是只监控域名 Ping。对 SSH 管理端口,通常应关注 TCP 建连成功率、连接建立耗时、服务监听状态和安全组变更;当连续多次出现超时,再结合平台事件和 journalctl 日志判断是链路问题还是服务器内部问题。
围绕台湾服务器的业务访问与远程运维,A5idc数据提供台北物理服务器,涵盖不同CPU、存储配置及优化线路、国际线路方案,可承载企业网站、业务后台和接口服务等应用。多种硬件与线路资源,也为面向不同地区用户的业务部署和日常服务器管理提供了选择空间。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7168.html