香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器上的 Traefik 不只是把请求转发到应用端口:它要接收公网连接、按域名和规则选择路由、处理 TLS,再把请求送到正确的后端。稳定上线的关键,是让入口规则、容器网络、应用监听端口和证书配置指向同一条链路,并明确每一层由谁负责。
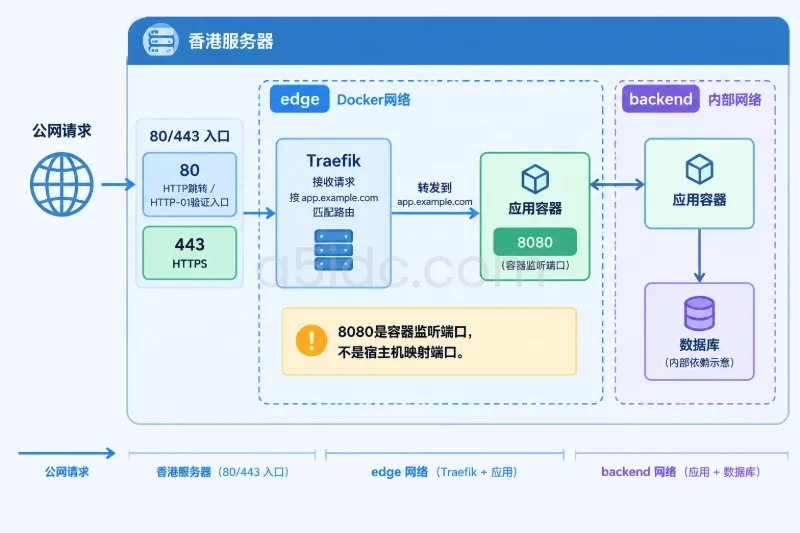
典型链路是:客户端解析域名并连接香港服务器的公网地址,Traefik 接收 80 或 443 端口上的请求,根据 Host、路径等规则选中路由器,再经负载均衡服务转发到应用容器。应用返回响应后,Traefik 将结果交还客户端。若启用了 TLS,HTTPS 的加密连接通常在 Traefik 终止,后端再使用 HTTP 或 HTTPS,取决于应用网络和安全要求。
这条链路中,域名解析正确不代表应用可访问,容器运行正常也不代表入口配置生效。常见断点包括:云平台或系统防火墙未放行端口;路由规则中的域名与实际请求不一致;Traefik 和应用不在可互通的网络;后端端口配置成了宿主机映射端口,而不是容器监听端口;证书申请所需的 DNS 或 HTTP 验证条件不满足。
香港服务器的公网入口还要考虑业务访问人群、DNS 解析结果和上游网络质量。Traefik 能管理入口与转发,但不能消除客户端到香港机房之间的网络时延,也不能替代应用本身的容量规划。判断链路是否通畅时,应分别验证 DNS、服务器端口、Traefik 路由和后端响应,而不是只看容器是否处于运行状态。
Traefik 入口与应用后端的协同,也依赖承载服务的服务器资源和网络条件。A5idc数据提供香港物理服务器,涵盖 Xeon Gold、AMD EPYC 等平台及 SSD、NVMe 存储,并有 CN2 与国际带宽方案,可为网站入口、容器应用、业务后台和数据库提供部署资源;不同配置可对应不同的负载与数据需求。
Traefik 的核心职责可以分为三层:
Docker Provider 会读取容器标签,生成动态路由配置。它解决的是“如何从容器声明入口规则”,不是替应用创建网络,也不会自动推断正确的容器端口。应用服务如果在容器内监听 8080,就应把 Traefik 的服务端口指定为 8080;宿主机上的 8080:80 端口映射与容器间通信不是一回事。
应用负责处理业务请求、管理会话和访问自身依赖。数据库、缓存等内部服务一般不需要暴露给公网,也不应仅为了让 Traefik 转发而接入公网入口网络。较常见的划分是:Traefik 与需要对外提供服务的应用加入同一入口网络;应用与数据库等依赖加入独立的内部网络。这样既便于转发,也能减少不必要的网络暴露。
DNS、主机防火墙和云平台安全组则控制请求能否到达服务器。域名的 A 或 AAAA 记录应指向可用的入口地址;若使用 HTTP-01 方式申请证书,公网侧还必须能够访问 80 端口。Traefik 的配置再正确,也无法越过 DNS 指向错误、端口未放行或公网链路不可达的问题。
以 app.example.com 指向一个容器内监听 8080 的应用为例,Traefik 必须同时识别 HTTPS 入口、匹配域名、关联证书解析器,并将流量转发到容器的 8080 端口。下面是 Docker Compose 配置片段,适合用来说明这些关系;上线时应固定经过验证的 Traefik 版本或镜像摘要,并按实际域名、证书邮箱和网络名称调整。
services:
  traefik:
    image: traefik:v3
    command:
      - --providers.docker=true
      - --providers.docker.exposedbydefault=false
      - --providers.docker.network=edge
      - --entrypoints.web.address=:80
      - --entrypoints.websecure.address=:443
      - --entrypoints.web.http.redirections.entrypoint.to=websecure
      - --entrypoints.web.http.redirections.entrypoint.scheme=https
      - --certificatesresolvers.le.acme.email=admin@example.com
      - --certificatesresolvers.le.acme.storage=/letsencrypt/acme.json
      - --certificatesresolvers.le.acme.httpchallenge.entrypoint=web
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - ./letsencrypt:/letsencrypt
    networks:
      - edge

  app:
    image: example/app:stable
    networks:
      - edge
      - backend
    labels:
      - traefik.enable=true
      - traefik.docker.network=edge
      - traefik.http.routers.app.rule=Host(`app.example.com`)
      - traefik.http.routers.app.entrypoints=websecure
      - traefik.http.routers.app.tls=true
      - traefik.http.routers.app.tls.certresolver=le
      - traefik.http.services.app.loadbalancer.server.port=8080

networks:
  edge:
    name: edge
  backend:
    internal: true
这个配置成立的前提是应用确实在容器内监听 8080,且 Traefik 与应用共享 edge 网络。traefik.docker.network=edge 用来明确后端地址应从哪个 Docker 网络选择;若容器同时连接多个网络,省略它可能导致 Traefik 选到不可达地址。数据库等服务可以加入 backend 网络,但不应因此被自动配置成公网路由。
exposedbydefault=false 将默认行为设为不自动发布容器,只有带有 traefik.enable=true 的服务才参与入口配置。这能降低误把内部服务暴露到公网的风险。示例中的 Docker Socket 即使以只读方式挂载,也不等于 Docker API 被限制为只读;能访问该 API 的组件可能具备较高控制能力。生产环境应评估其安全边界,按需要使用受限的 Socket 代理或其他受控 Provider 方案。
如果一个域名对应多个应用,路由规则应明确区分域名或路径,避免规则重叠造成请求落入非预期服务。若后端由多个实例组成,Traefik 的负载均衡可分发请求,但会话状态是否能跨实例共享仍由应用架构决定。只有应用可无状态运行,或会话已由共享存储等机制管理时,简单轮询才通常适用;否则应先评估会话粘性及实例故障时的用户影响。
单台服务器、单个 Traefik 实例的优点是链路短、配置和故障定位较直接,适合流量规模有限且能够接受单机故障影响的业务。此时入口、应用和证书状态都需要纳入同一台服务器的备份与维护计划。若服务器、宿主机或机房网络不可用,入口也会随之中断。
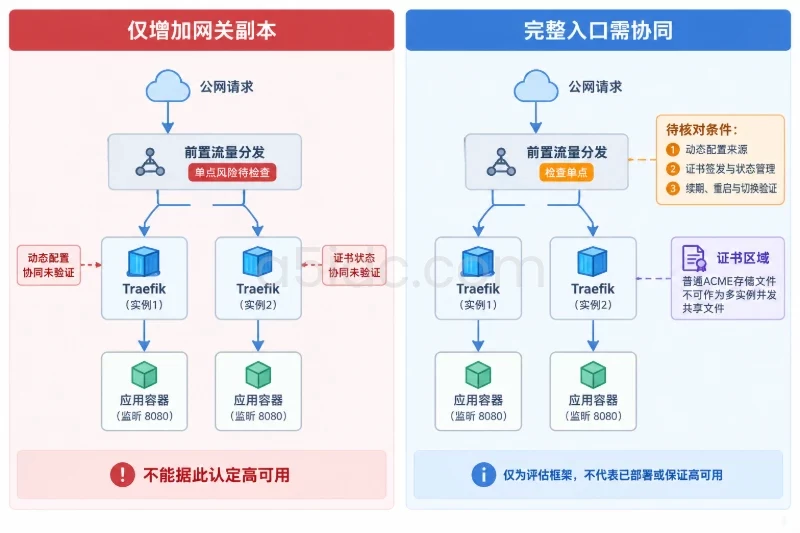
增加 Traefik 副本并不自动构成高可用。还需要有能把请求分发到多个入口实例的前置网络设施、可协同的动态配置来源,以及明确的证书状态管理方案。ACME 证书存储文件不应被多个实例当作可并发共享的普通文件使用;多副本部署需要选择与该拓扑相容的证书签发和状态管理方式,并验证续期、实例重启和切换过程。若前置负载均衡、网络或配置管理仍是单点,增加网关副本也不会消除整体单点风险。
TLS 通常在 Traefik 终止后以 HTTP 转发至同机容器网络,配置较简单,但适用前提是该网络边界可信。若后端跨主机、经过不可信网络,或业务要求端到端加密,应评估 Traefik 到后端的 HTTPS、证书校验和后端证书管理。不要仅因外部使用了 HTTPS,就默认所有内部链路也已加密。
证书与域名应作为入口链路的一部分验证。检查域名是否解析到预期地址,公网 80/443 是否可达,证书是否覆盖访问域名,以及证书存储文件是否可写并受到适当保护。证书申请失败时,应先区分 DNS、端口可达性、挑战方式和存储权限问题,不要通过关闭 TLS 校验来掩盖配置错误。
健康状态与转发结果要同时观察。容器显示运行中,只说明进程状态,不一定代表应用已经能处理请求。可为应用配置 Docker 健康检查,并在适用时为 Traefik 后端负载均衡设置主动健康检查。再结合访问日志区分请求是否到达入口、是否匹配路由、后端是否返回错误:没有入口记录时优先检查 DNS 和网络;出现 404 时检查 Host、路径和路由规则;出现 502 或 504 时检查后端地址、端口、网络连通性及应用响应时间。
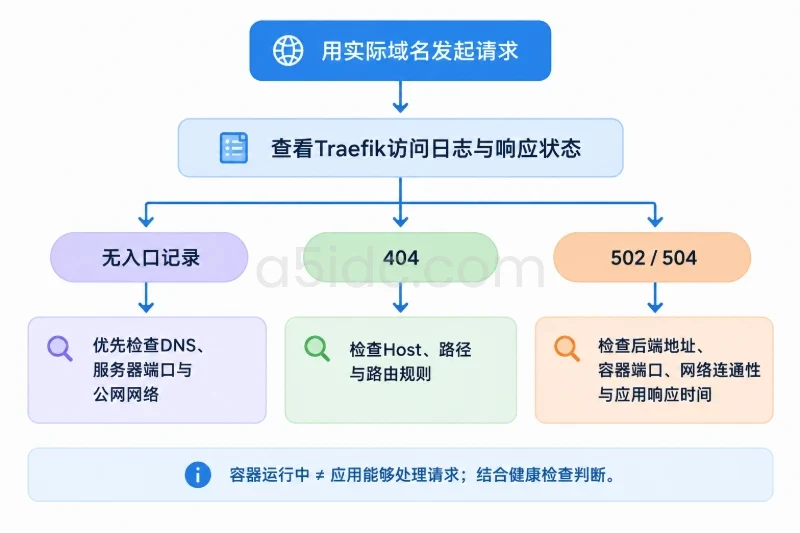
日志与资源应按排障和容量判断需要保留。Traefik 访问日志便于识别请求状态、路由和后端异常,但日志可能包含 URL、客户端地址等敏感信息,应设置保留周期、访问权限和必要的脱敏策略。网关通常比应用轻量,但连接数、TLS 握手、日志写入和后端并发仍会消耗 CPU、内存与磁盘;应观察资源趋势和错误率,而不是只按网关进程占用推断整机容量。
配置变更应避免让入口规则和应用发布彼此脱节。变更域名、容器端口、网络名称或证书解析器时,要一并检查对应标签和服务状态;发布后用实际域名发起请求,确认 HTTP 能按预期跳转到 HTTPS、证书域名正确、路由命中且后端返回有效响应。若应用需要优雅退出,还应设置合理的停止宽限期,避免更新时在途请求被突然中断。
部署 Traefik 网关时,先确认入口端口和域名如何到达香港服务器,再核对路由规则能否匹配预期请求、后端网络和容器端口是否一致,最后验证证书续期、健康状态与日志是否可观察。若业务准备采用多入口副本,还需额外判断前置流量分发、证书状态和动态配置是否具备协同条件;这些条件未落实前,单纯增加网关实例并不能形成可靠的高可用入口。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7041.html