香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港服务器上首次部署 Zabbix 7.0 LTS,至少需要准备一台运行受支持 Linux 发行版的监控服务器、PostgreSQL 数据库、Web 前端、Zabbix Server 服务,以及被监控主机上的 Zabbix Agent 2。部署完成后,应通过服务状态、数据库连接、Agent 采集、Web 页面 Latest data 和触发器状态逐层确认数据链路正常,而不是只检查页面能否打开。
下面以 Ubuntu 22.04 LTS、PostgreSQL、Nginx 和 Zabbix Agent 2 为例,监控对象先设置为部署 Zabbix 的香港服务器自身。该方式适合首次验证;后续增加其他 Linux 主机时,只需在目标主机安装 Agent 2,并将主动检查或被动检查地址改为监控服务器地址。
A5idc数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold与AMD EPYC等配置,并配备SSD或NVMe存储及不同带宽线路,可为Zabbix Server、PostgreSQL、Web前端和Agent等组件提供稳定的部署资源。面向跨地区主机监控场景,A5idc数据还提供美国、日本、韩国、新加坡等地区的服务器,便于结合业务分布搭建相应的监控节点与采集环境。
本次部署包含以下组件:
| 组件 | 作用 | 默认端口或位置 |
|---|---|---|
| PostgreSQL | 保存主机、监控项、历史数据和告警状态 | TCP 5432,仅本机访问 |
| Zabbix Server | 接收 Agent 数据、执行监控、计算触发器 | TCP 10051 |
| Nginx、PHP-FPM | 提供 Zabbix Web 管理界面 | 示例使用 TCP 8080 |
| Zabbix Agent 2 | 采集操作系统和服务指标 | 被动检查 TCP 10050 |
| Zabbix Web | 配置主机、查看数据和告警 | http://服务器地址:8080/zabbix/ |
监控本机时,Agent 和 Server 之间可以通过 127.0.0.1 通信,不需要将 10050 暴露到公网。若远程主机使用主动检查,则远程 Agent 需要能够访问香港服务器的 TCP 10051;若使用被动检查,则香港服务器需要能够访问远程主机的 TCP 10050。
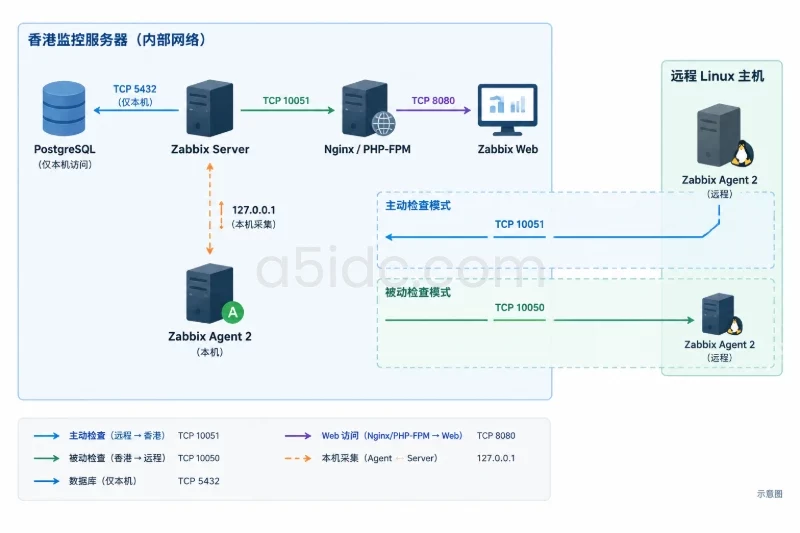
首次部署可采用以下起步配置:
上述配置只适合作为小规模起步参考。实际容量取决于监控主机数量、监控项数量、采集间隔、历史数据保留时间和趋势数据保留时间。监控主机较多时,应单独评估数据库 I/O、内存和存储增长。
先检查系统版本、时间同步和磁盘空间:
cat /etc/os-release
timedatectl status
df -h /
free -h
预期能够看到 Ubuntu 22.04 系统信息,System clock synchronized 为 yes 或时间服务处于运行状态,根分区仍有足够可用空间。
香港服务器通常会被公网直接访问,建议在安装前确定以下访问边界:
如果服务器使用 UFW,修改前先确认当前规则。防火墙调整可能影响现有业务,新增规则前应记录现有配置,回滚时只删除本次新增的精确规则。
sudo ufw status numbered
sudo ss -lntp
以下命令针对 Ubuntu 22.04。不要把 Ubuntu 22.04 的软件源安装包用于 Ubuntu 24.04 或其他发行版;如果系统版本不同,应先到对应的软件源目录选择匹配包。
sudo apt update
sudo apt install -y wget ca-certificates gnupg2

wget -O /tmp/zabbix-release.deb \
  https://repo.zabbix.com/zabbix/7.0/ubuntu/pool/main/z/zabbix-release/zabbix-release_latest+ubuntu22.04_all.deb

sudo dpkg -i /tmp/zabbix-release.deb
sudo apt update
确认软件包能够从 7.0 软件源获取:
apt-cache policy zabbix-server-pgsql
预期输出中能够看到 repo.zabbix.com 的候选版本。如果没有候选版本,先检查系统版本、DNS、出站 HTTPS 和软件源文件,不要直接混用其他版本的仓库。
sudo apt install -y \
  postgresql \
  zabbix-server-pgsql \
  zabbix-frontend-php \
  zabbix-nginx-conf \
  zabbix-sql-scripts \
  zabbix-agent2 \
  zabbix-get
检查 Zabbix Server 版本和 PostgreSQL 服务:
zabbix_server --version | head -n 1
sudo systemctl status postgresql --no-pager
预期能够看到 7.0.x 版本信息,PostgreSQL 状态为 active (running)。如果包版本不是 7.0,应先停止后续操作,检查软件源优先级和系统中是否存在旧版本仓库。
以下操作用于全新部署。如果服务器上已经存在名为 zabbix 的数据库或角色,不要直接重复执行,应先确认原有业务和备份状态。
sudo -u postgres createuser --pwprompt zabbix
sudo -u postgres createdb -O zabbix zabbix
createuser --pwprompt 会交互式要求设置数据库密码。密码不要直接写在命令行中,以免进入 Shell 历史记录。后续需要将同一密码写入 Zabbix Server 配置文件。
导入 Zabbix 7.0 PostgreSQL 表结构:
zcat /usr/share/zabbix-sql-scripts/postgresql/server.sql.gz \
  | sudo -u postgres psql zabbix
导入过程会创建大量表、索引和初始数据。新数据库完成后,检查表数量:
sudo -u postgres psql -d zabbix -c \
  "SELECT count(*) AS table_count
   FROM information_schema.tables
   WHERE table_schema = 'public';"
预期 table_count 大于 0。如果出现认证失败,优先检查数据库是否创建成功、当前执行用户是否为 postgres,以及目标数据库名称是否写成了 zabbix。如果导入中途失败,不要在没有查看错误原因的情况下反复导入;先检查磁盘空间、PostgreSQL 日志和数据库状态。
先备份原配置文件。备份文件用于回滚本次配置修改,不应覆盖已有备份。
sudo cp -a /etc/zabbix/zabbix_server.conf \
  "/etc/zabbix/zabbix_server.conf.bak.$(date +%F-%H%M%S)"
sudoedit /etc/zabbix/zabbix_server.conf
确认以下配置项存在且没有被同名配置覆盖:
DBHost=127.0.0.1
DBName=zabbix
DBUser=zabbix
DBPassword=替换为创建数据库用户时设置的密码
DBPort=5432
使用 127.0.0.1 可以明确让 Zabbix Server 通过本机 TCP 连接 PostgreSQL,避免因 Unix Socket 的 peer 认证规则不同而产生误判。配置文件中包含数据库密码,应限制文件访问权限,不要将其复制到公开工单或聊天记录中。
启动 PostgreSQL 和 Zabbix Server:
sudo systemctl enable --now postgresql
sudo systemctl enable zabbix-server
sudo systemctl restart zabbix-server

sudo systemctl status zabbix-server --no-pager
sudo journalctl -u zabbix-server -n 50 --no-pager
预期:
zabbix-server 状态为 active (running);database is not available、cannot connect to database 等错误。如果 Server 不能启动,先查看日志,不要马上重新初始化数据库。数据库密码错误、DBName 拼写错误、PostgreSQL 未启动和数据库表结构未导入,是首次部署中最常见的原因。
Zabbix 软件包通常会安装 Nginx 配置文件:
/etc/zabbix/nginx.conf
备份后编辑:
sudo cp -a /etc/zabbix/nginx.conf \
  "/etc/zabbix/nginx.conf.bak.$(date +%F-%H%M%S)"
sudoedit /etc/zabbix/nginx.conf
首次验证可以使用 8080 端口,并将 server_name 改为实际域名或服务器地址对应的值:
listen 8080;
server_name zabbix.example.com;
如果暂时没有域名,也可以使用:
listen 8080;
server_name _;
生产环境不建议长期使用未加密的公网 HTTP 管理页面。本文只验证 Zabbix 服务链路,HTTPS 证书和现有反向代理应根据服务器已有架构单独配置。
设置 Web 时区。Ubuntu 22.04 默认 PHP-FPM 通常为 PHP 8.1,可以检查 PHP-FPM 服务名称:
systemctl list-unit-files 'php*-fpm.service'
编辑 Zabbix PHP-FPM 配置:
sudoedit /etc/zabbix/php-fpm.conf
确认或增加:
php_value[date.timezone] = Asia/Hong_Kong
先检查 Nginx 配置,再重启相关服务:
sudo nginx -t
sudo systemctl restart php8.1-fpm
sudo systemctl restart nginx
sudo systemctl status nginx --no-pager
如果系统中不是 php8.1-fpm,应使用上一条查询命令显示的实际服务名。不要为了套用命令强行创建不存在的服务。
检查监听端口和本机 HTTP 响应:
sudo ss -lntp | grep ':8080'
curl -I http://127.0.0.1:8080/zabbix/
预期:
curl 返回 200 或跳转到 Zabbix 页面;fastcgi_pass;/zabbix/。在浏览器打开:
http://服务器地址:8080/zabbix/
按照向导填写:
127.0.0.1;5432;zabbix;zabbix;localhost;10051;Asia/Hong_Kong。向导完成后,使用初始管理员账号登录,并立即修改默认密码。管理页面暴露到公网时,不应长期保留默认凭据。
进入页面后,确认 Zabbix Server 状态为可用。此时页面可打开只代表 Nginx、PHP 和部分数据库配置正常,仍需要继续验证 Agent 数据采集。
先备份 Agent 配置:
sudo cp -a /etc/zabbix/zabbix_agent2.conf \
  "/etc/zabbix/zabbix_agent2.conf.bak.$(date +%F-%H%M%S)"
sudoedit /etc/zabbix/zabbix_agent2.conf
本机监控可以使用以下配置:
Server=127.0.0.1
ServerActive=127.0.0.1:10051
Hostname=hk-zabbix-01
Hostname 是主动检查识别主机的关键值,后面在 Web 页面创建主机时必须完全一致,包括大小写、空格和标点。
启动 Agent 2:
sudo systemctl enable --now zabbix-agent2
sudo systemctl status zabbix-agent2 --no-pager
使用本机工具验证 Agent 是否能返回数据:
zabbix_get -s 127.0.0.1 -p 10050 -k agent.ping
zabbix_get -s 127.0.0.1 -p 10050 -k system.cpu.load[all,avg1]
预期第一条返回:
1
第二条返回一个数值。该数值只是当前 1 分钟平均负载,不应直接当成 CPU 百分比使用。
如果 zabbix_get 返回超时,先检查 Agent 是否监听 10050:
sudo ss -lntp | grep ':10050'
sudo journalctl -u zabbix-agent2 -n 50 --no-pager
在 Zabbix 页面进入 Data collection → Hosts → Create host,填写:
hk-zabbix-01;Linux by Zabbix agent;127.0.0.1,端口填写 10050;保存后,等待一个或两个采集周期。对于本机监控,界面中 Agent 可用性应变为绿色,Latest data 中应逐渐出现以下类型的数据:
agent.ping;如果使用的是主动检查模板,应选择与 Agent 配置匹配的主动检查模板,并确保 Web 页面中的 Host name 与 Hostname=hk-zabbix-01 完全一致。主动检查异常时,重点看 Agent 日志;被动检查异常时,重点看 Server 到 Agent 的 10050 连接。
首次部署不建议一开始就为所有指标创建高频告警。先确认数据采集稳定,再根据 24 至 72 小时的正常基线调整阈值。以下数值是便于首次实施的起始参考,不代表所有业务都适用。
| 指标 | 起始告警参考 | 持续时间建议 | 降噪和判断方式 |
|---|---|---|---|
| CPU 使用率 | 85% 警告,95% 高危 | 5 至 10 分钟 | 避免按单次采样告警,结合负载、进程和业务请求量 |
| 每核负载 | 负载/逻辑 CPU 数持续高于 1.5 | 10 分钟 | CPU 核数不同,不能用同一个绝对负载值 |
| 可用内存 | 低于 20% 警告,低于 10% 高危 | 5 至 10 分钟 | 同时观察 Swap 使用和内存回收情况 |
| 根分区使用率 | 80% 警告,90% 高危 | 连续 10 分钟 | 对日志目录、数据库目录设置更严格的策略 |
| inode 使用率 | 80% 以上关注 | 10 分钟 | 小文件数量过多时,容量尚未满也可能无法写入 |
| Agent 不可用 | 3 分钟警告,5 分钟高危 | 连续失败 | 设置维护窗口,避免计划重启产生告警 |
| 网络错误或丢包 | 持续高于正常基线 | 5 至 10 分钟 | 区分服务器自身网卡问题和上游链路问题 |
| 时间偏差 | 持续超过业务允许范围 | 5 分钟 | 时间异常会影响日志、证书和告警时间判断 |
在 Zabbix 模板或主机宏中调整阈值时,先检查当前模板是否已经定义对应宏。常见 Linux 模板可能包含磁盘使用率、内存利用率和 CPU 利用率相关宏,但不同模板版本和模板来源的宏名称可能不同,不能仅凭名称直接修改。
告警降噪可按以下顺序处理:
不要通过停止生产服务或故意写满磁盘来测试告警。首次验证可以在维护窗口中临时降低测试触发器阈值,验证通知链路后立即恢复并删除测试规则。
systemctl is-active postgresql
systemctl is-active zabbix-server
systemctl is-active zabbix-agent2
systemctl is-active nginx
四条命令都应返回:
active
如果服务状态正常但页面没有数据,继续检查 Server 日志和 Agent 日志,不要只重复刷新浏览器。
sudo ss -lntp | egrep ':(5432|8080|10050|10051)\b'
本机部署时通常应看到:
如果只使用主动检查,远程 Agent 到服务器的方向应能访问 10051;如果使用被动检查,服务器到远程 Agent 的方向应能访问 10050。不要因为看到端口没有公网监听,就直接修改监听地址,先确认所用采集模式。
在 Web 页面进入 Monitoring → Latest data,选择主机 hk-zabbix-01,查看最近值和最后一次采集时间。正常情况下,agent.ping 应为 1,CPU、内存、磁盘和运行时间项目应持续更新。
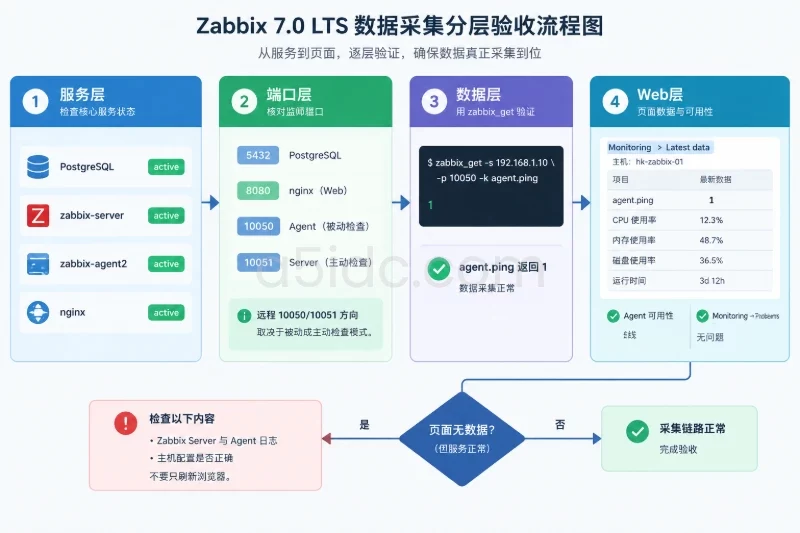
进入 Monitoring → Problems,确认没有持续的 Agent unavailable 或数据库相关问题。随后查看 Data collection → Hosts 中的 Agent 可用性图标:
查看 Server 日志:
sudo tail -n 50 /var/log/zabbix/zabbix_server.log
查看 Agent 日志:
sudo tail -n 50 /var/log/zabbix/zabbix_agent2.log
如果系统没有生成 Agent 独立日志,检查 Agent 配置中的 LogType 和 LogFile,并以 journalctl -u zabbix-agent2 为准。
先确认数据库和角色存在:
sudo -u postgres psql -lqt | grep zabbix
sudo -u postgres psql -c "\du zabbix"
然后核对 /etc/zabbix/zabbix_server.conf 中的 DBName、DBUser、DBPassword、DBHost。如果 PostgreSQL 使用了特殊认证规则,检查:
sudo grep -v '^[[:space:]]*#' /etc/postgresql/*/main/pg_hba.conf
修改 PostgreSQL 认证规则前应先备份文件,并确认不会影响现有数据库。修改后使用 sudo systemctl reload postgresql,不应无理由重启正在承载业务的数据库服务。
按以下顺序检查:
sudo systemctl status php8.1-fpm --no-pager
sudo nginx -t
sudo journalctl -u nginx -n 50 --no-pager
如果 PHP-FPM 版本不同,使用实际服务名称。Nginx 的 fastcgi_pass 必须指向当前 PHP-FPM 的 Socket 或监听端口,不能直接套用其他 PHP 版本的路径。
先在监控服务器上执行:
zabbix_get -s 目标地址 -p 10050 -k agent.ping
不同结果含义如下:
1:Agent 和网络基本正常,继续检查 Web 主机接口、模板和权限;ZBX_NOTSUPPORTED:Agent 可达,但监控项键值或权限不适用;ServerActive、10051 出站连接、Agent 日志和 Hostname 是否与 Web 一致。常见原因是主机处于 Disabled、没有关联模板、模板类型和 Agent 模式不一致,或主机接口地址填写错误。先确认主机状态为 Enabled,再确认模板和接口配置,最后查看 Server 日志中的采集失败信息。
active;zabbix 数据库和角色已创建;zabbix_get agent.ping 返回 1;Hostname 完全一致;本次部署仍处于首次安装阶段时,优先使用安装前的服务器快照回滚。若只回滚配置,应先停止相关服务,再恢复对应备份文件:
sudo systemctl stop zabbix-server zabbix-agent2 nginx
sudo cp -a /etc/zabbix/zabbix_server.conf.bak.时间戳 \
  /etc/zabbix/zabbix_server.conf
sudo cp -a /etc/zabbix/zabbix_agent2.conf.bak.时间戳 \
  /etc/zabbix/zabbix_agent2.conf
sudo cp -a /etc/zabbix/nginx.conf.bak.时间戳 \
  /etc/zabbix/nginx.conf
sudo systemctl start zabbix-agent2 zabbix-server nginx
实际恢复时将 时间戳 替换为备份文件名,并在启动前执行 sudo nginx -t。如果数据库已经写入监控数据,先保留数据库目录或执行备份,不要直接删除 zabbix 数据库。Zabbix 7.0 数据库结构不适合在没有备份的情况下强行降级;需要彻底撤销时,应使用部署前快照或经过确认的 PostgreSQL 备份恢复。
防火墙回滚只删除本次新增且已确认的规则,保留原有 SSH 和业务访问规则。服务、配置、数据库和防火墙四部分都完成检查后,再将本次部署标记为验收完成。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6975.html