香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


SELinux 拒绝访问时,常见表现是服务启动失败、应用读不到文件、端口监听失败,或者某项操作返回 Permission denied。先不要直接关闭 SELinux,也不要仅凭一条 AVC 记录就修改策略:需要确认拒绝发生的时间和进程,再判断原因落在 SELinux 策略、文件标签、端口标签,还是其他权限与运行环境限制。
AVC(Access Vector Cache)记录说明 SELinux 对某个主体访问某类对象作出了判定。它能提供排查线索,但不一定完整描述故障:同一操作可能同时受传统 Unix 权限、ACL、systemd 沙箱、容器配置或应用自身规则影响。判断时应把 AVC 与同一时刻的系统日志、服务日志和相关对象的实际标签对应起来。
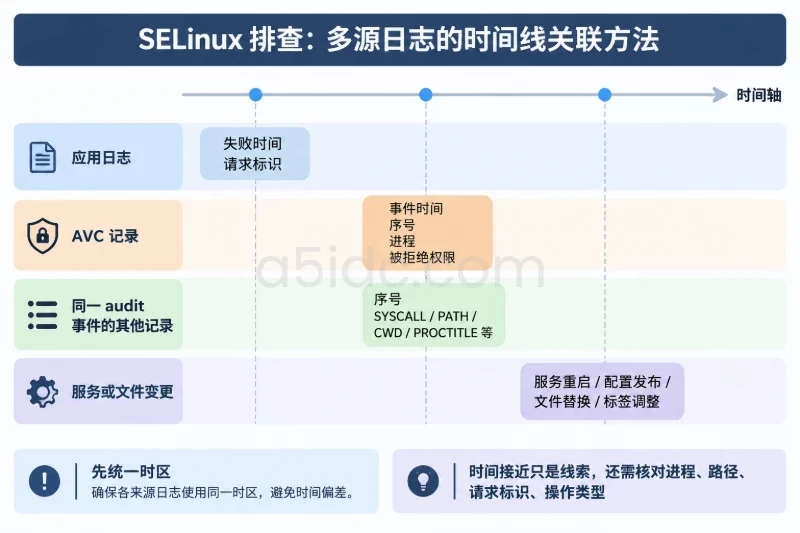
先记录故障时间、时区、受影响服务和具体操作,例如“10:15 服务启动失败”或“应用尝试读取某个目录时报错”。这能缩小日志范围,避免把其他进程的拒绝记录误认为当前故障。
常见日志位置和用途如下:
| 信息来源 | 常用查看方式 | 主要用途 |
|---|---|---|
| Audit 日志 | ausearch,或查看 /var/log/audit/audit.log | 定位 AVC、系统调用及同一审计事件的关联记录 |
| systemd 日志 | journalctl -u 服务名 | 查看服务启动、退出和运行错误 |
| 内核日志 | journalctl -k | 查看内核、文件系统及部分安全相关信息 |
| 应用日志 | 按应用配置查看 | 确认失败操作、目标路径、端口和报错时间 |
Audit 日志通常需要 auditd 及相应工具;不同发行版和安装方式可能不同。先检查当前环境是否有相关命令及日志文件:
getenforce
sestatus
command -v ausearch
command -v audit2why
systemctl status auditd
getenforce 返回 Enforcing 表示策略正在执行;Permissive 表示记录违规但不阻止;Disabled 表示 SELinux 未启用。sestatus 还能显示策略类型等信息。若命令不存在,不要据此认定没有 SELinux 拒绝,应按发行版的日志和工具配置查找。
如果已知故障时间,可先按时间范围筛查 AVC。下面的时间是示例,应替换为实际故障时间;ausearch 的时间参数格式也可能随版本有所差异,使用前可查看 man ausearch。
ausearch -m AVC -ts 10:10:00 -te 10:20:00
也可以直接查看 Audit 日志中的相关记录:
grep 'type=AVC' /var/log/audit/audit.log
这种 grep 方式只适合初步查找,可能漏掉轮转日志,也不利于按事件关联。若系统主要通过 journal 保存日志,可再检查:
journalctl -k --since "10:10" --until "10:20"
journalctl -u nginx --since "10:10" --until "10:20"
把 nginx 替换为实际服务单元名称。命令中的时间应与系统日志时区一致;跨时区排查时先检查 timedatectl,否则不同日志的时间看起来可能无法对应。
一条典型 AVC 记录可能类似下面这样。内容为说明字段的模拟示例,不代表任何实际服务器日志:
type=AVC msg=audit(1710000000.123:456): avc: denied { read open }
for pid=1234 comm="myapp" name="config.json" dev="vda1" ino=98765
scontext=system_u:system_r:httpd_t:s0
tcontext=unconfined_u:object_r:default_t:s0 tclass=file permissive=0
优先看以下字段:
avc: denied { ... }:被拒绝的操作。read、open 常与读取文件有关;write、create 常与写入或创建有关;name_bind 常与绑定本地端口有关;name_connect 常与发起网络连接有关。scontext:主体的 SELinux 安全上下文,通常可识别进程运行在哪个域。例如 httpd_t 表示进程处于相应的服务域。tcontext:目标对象的安全上下文。访问文件时尤其要检查其类型标签是否符合用途。tclass:目标对象类别,如 file、dir、tcp_socket。它能帮助区分文件、目录和网络对象。comm、pid、exe:进程名称、进程号和可执行文件路径。comm 可能被截断或不够唯一,宜结合 exe 和服务日志确认进程身份。name、path、dev、ino:目标名称、路径或文件系统信息。并非每条 AVC 都包含完整路径,不能只因记录里没有路径就判定为路径配置正常。permissive:0 通常表示拒绝生效;1 表示处于许可模式或相关域记录了违规但未实际拦截。还要结合 getenforce 和服务实际结果判断。msg=audit(时间戳:序号) 中的序号是关联审计事件的重要线索。AVC 周围可能还有 SYSCALL、PATH、CWD、PROCTITLE 等记录,描述系统调用、对象路径、工作目录和进程参数。可按同一序号查看完整事件:
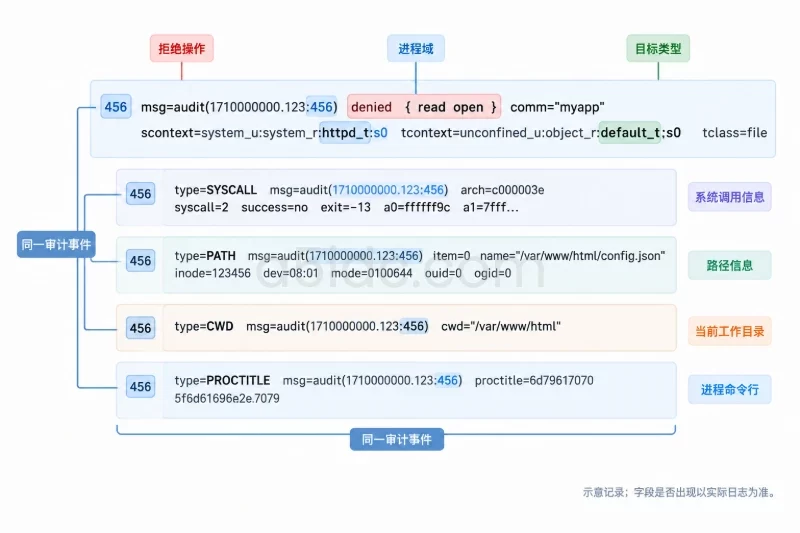
ausearch -a 456
也可以用 AVC 的文本提示初步分析策略原因:
ausearch -m AVC -ts 10:10:00 -te 10:20:00 | audit2why
audit2why 的解释是辅助线索,不等于最终修复建议。尤其不要不加审查地把 audit2allow 的输出直接安装为策略:它可能把错误标签、错误服务配置或不应发生的访问固化成额外权限。
如果 AVC 中出现 name_bind,先确认服务实际尝试绑定的端口,以及该端口是否允许当前 SELinux 域使用。不要把 name_bind 与外部客户端连接失败混为一谈:前者指向本机绑定行为;客户端连不上还可能是防火墙、路由、监听地址或上游网络问题。
查看端口标签时,可使用:
semanage port -l
若提示 semanage 不存在,先确认当前系统是否安装了提供该命令的 SELinux 管理工具。检查自定义端口配置时,semanage port -l -C 可用于查看本地定制项(具体支持情况以本机命令帮助为准)。比较 AVC 中的进程域、服务配置端口和系统已有端口类型,再判断是否属于端口标签不匹配。
如果 AVC 是 name_connect,记录发起连接的进程、目标端口及时间,再对照应用日志和网络配置。SELinux 记录只能说明策略拒绝了连接操作,不能单独证明 DNS、路由或远端服务正常或异常。若没有对应 AVC,而连接仍失败,就应继续检查防火墙、名称解析、路由和目标服务状态。
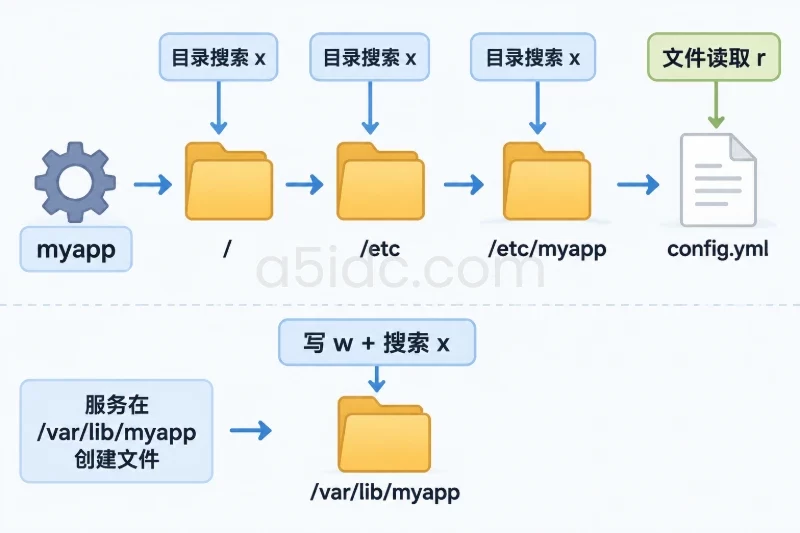
文件访问被拒绝时,先检查目标路径及其上级目录的标签和 Unix 权限:
ls -Zd /srv/myapp
ls -Z /srv/myapp/config.json
namei -l /srv/myapp/config.json
ls -Z 查看 SELinux 标签,namei -l 可逐级显示路径权限。进程也要核对运行域:
ps -eZ | grep myapp
如果目标是服务实际需要读取的文件,但 tcontext 显示为不符合用途的类型,原因可能是文件标签错置,而不是策略缺少权限。可先用 matchpathcon 对照系统预期标签:
matchpathcon /srv/myapp/config.json
restorecon -nRv /srv/myapp
restorecon -n 用于预览将发生的标签调整;确认路径范围和预览结果符合预期后,再考虑执行不带 -n 的修复。递归调整前应确认目标目录,避免误改共享目录或应用自定义数据。若文件路径属于自定义用途,正确做法通常是先核对并配置持久化的文件上下文映射,再恢复标签;仅用 chcon 临时改标签,后续全量恢复标签时可能被覆盖。
如果 AVC 里的标签看起来正确,但文件仍无法访问,还要检查传统权限、ACL、只读挂载和目录逐级执行权限:
stat /srv/myapp/config.json
getfacl /srv/myapp/config.json
findmnt -T /srv/myapp/config.json
若没有对应 AVC,或者 AVC 的进程和目标与故障不一致,故障可能来自 DAC 权限、ACL、只读文件系统或其他限制。systemd 的 ProtectSystem、ReadOnlyPaths、ReadWritePaths 等沙箱配置也可能导致服务无法访问路径;可查看单元文件及其覆盖配置:
systemctl cat myapp
容器场景还要核对容器进程与宿主机文件的 SELinux 标签是否匹配。宿主机路径的标签、容器配置及挂载方式需要一起检查,不能只看容器内部的 Unix 权限。
先确认 AVC 中的进程确实属于故障服务。可按时间查看服务日志,确认启动失败或请求失败是否与拒绝记录发生在同一时间:
journalctl -u myapp --since "10:10" --until "10:20"
如果该进程运行在预期域中,目标对象也有合理标签,再查看是否有与该服务功能相关的 SELinux 布尔值。查询当前值及说明:
getsebool -a
semanage boolean -l
不要为“试试看”而批量启用布尔值。先确认该选项对应的功能、影响范围和安全含义,再评估是否应调整;若要持久化修改,先记录原值,明确回滚方法,并在变更后验证服务行为。布尔值无法解释所有拒绝,路径标签或服务域配置不匹配时,改布尔值可能只是掩盖问题。
AVC 记录也可能准确反映应用尝试了不该进行的操作,例如服务读取了错误配置路径、写入了未设计为可写的目录,或在启动时访问了额外资源。对照 exe、comm、目标路径和应用日志,确认这个访问是否是应用预期行为。
若访问本身不应发生,应优先修正应用配置或运行参数;若访问确实是业务所需,再核对目标标签、服务域和策略设计。不要仅因为日志中出现 denied 就授权对应操作,尤其要审查写入、执行、网络连接等权限是否超出服务的必要范围。
可以用下面的判断顺序收敛范围:
| 观察结果 | 更值得优先检查 | 下一步 |
|---|---|---|
| 文件类 AVC,目标标签与用途不符 | 路径标签或自定义路径配置 | 对照 matchpathcon,预览 restorecon 结果 |
| 文件类 AVC,标签合理但路径权限不通 | Unix 权限、ACL、挂载属性、systemd 沙箱 | 逐级检查路径和服务单元配置 |
name_bind,进程尝试监听非预期端口 | 服务端口设置与端口标签 | 核对监听端口及 semanage port -l |
name_connect,应用连接操作被拒绝 | SELinux 域与应用连接行为 | 对照目标端口、应用日志和相关策略 |
| 没有匹配故障时间和进程的 AVC | 非 SELinux 限制或日志不完整 | 检查服务日志、系统日志、ACL、防火墙及日志采集情况 |
| 修改标签后问题仍在 | 可能还存在其他权限层或另一个被拒绝对象 | 重新抓取完整事件并检查新的目标路径 |
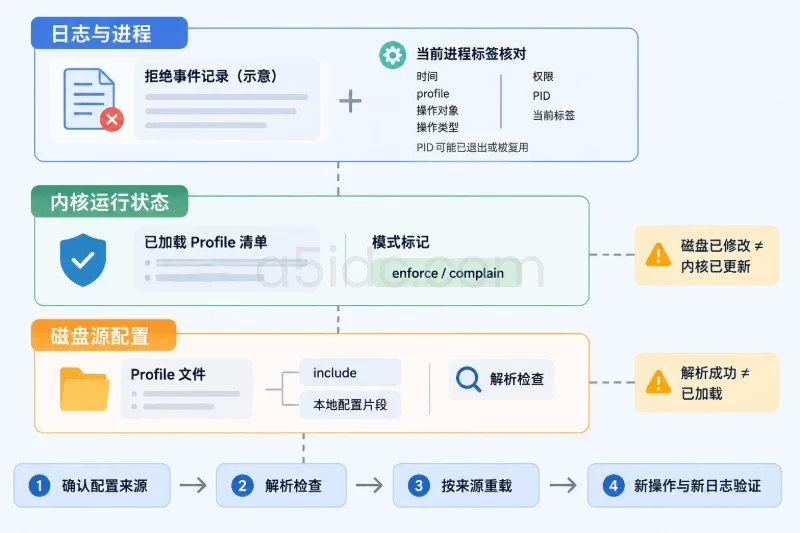
如果问题涉及策略变更,先保存原配置和值,确认影响范围,并准备按记录恢复原状。不要把 setenforce 0 当作常规修复方式。在受控测试环境中,只有经过授权且能及时恢复时,才可短暂切换到许可模式辅助判断;生产环境应优先使用日志、标签和策略工具定位,测试后立即恢复原模式,并确认 getenforce 返回预期状态。许可模式下服务恢复,只能说明 SELinux 拒绝可能相关,不能证明具体应新增哪条权限。
修复后要验证同一条业务路径,而不只是确认服务进程存在:检查服务状态、实际请求结果、监听端口或文件读写结果;再按故障时间查看是否仍有相同主体、目标和操作的 AVC。若旧日志仍在,不要把修复前的记录当成修复失败,应区分记录时间并观察新的事件。
复发监控应围绕“相同服务域、目标类型和拒绝操作”设置关注条件,同时保留服务日志与 Audit 日志的统一时间基准。文件部署、应用迁移、端口调整和容器挂载变更后,尤其要复核标签与服务访问范围。监控告警应包含时间、进程、目标和拒绝操作,便于判断是同一根因复现,还是出现了新的访问路径。
A5idc数据提供中国香港、美国、日本等地区的物理服务器,配置覆盖不同计算负载、内存和SSD/NVMe存储需求,可承载网站、接口服务、数据库及容器业务。香港的大容量存储系列也为应用日志和审计记录的留存提供磁盘资源。对于需要排查SELinux访问拒绝的多服务环境,这些计算与存储资源可作为业务运行和记录保存的硬件基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6899.html