香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


服务器配置里写着“有公网 IP”,不等于网站就能从互联网打开;写着“私网 IP”,也不等于这台服务器不能访问外部服务。IP 地址首先说明服务器在什么地址范围内通信,实际体验还取决于路由、地址映射、防火墙、端口策略、DNS,以及业务访问方使用 IPv4 还是 IPv6。
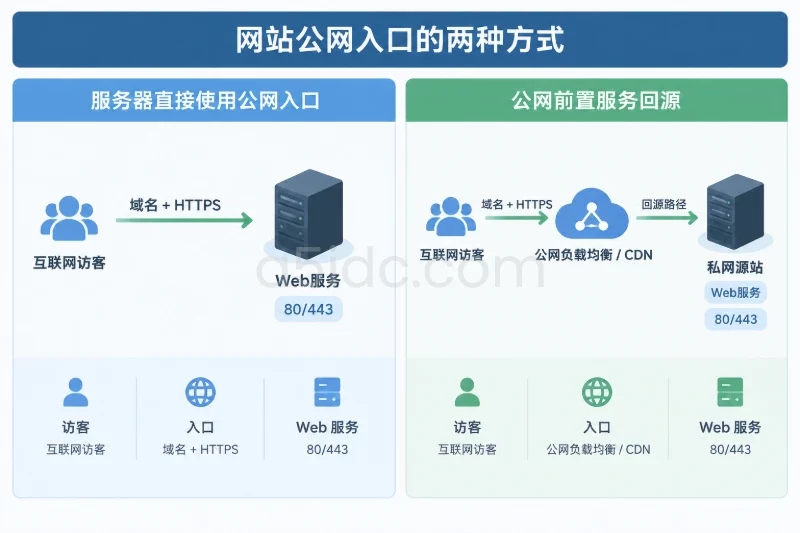
面向普通互联网访客的网站,通常需要一条可从公网到达的入口,但入口不一定是服务器自身独享的公网 IPv4。服务器可以直接使用公网地址,也可以通过负载均衡、CDN 或具备公网入口的网关接收请求。仅供同一内网内的应用访问的数据库、管理接口等,通常使用私网地址更合适。选型时要问的不是“有没有公网 IP”这一个问题,而是“谁从哪里访问、访问哪个端口、流量最终如何到达服务”。
公网 IPv4 是可用于互联网路由的地址;私网 IPv4 则用于受控网络内部,常见范围包括 10.0.0.0/8、172.16.0.0/12 和 192.168.0.0/16。私网地址可在不同组织的网络中重复使用,互联网路由不会直接把访问请求送到某台使用私网地址的服务器。
| 地址与入口形式 | 外部访问方能否主动连接 | 对业务的直接影响 |
|---|---|---|
| 服务器使用公网 IPv4 | 还需满足路由、端口放行和服务监听条件 | 可作为网站、接口等业务的直接入口 |
| 服务器只有私网 IPv4 | 不能仅凭该地址从互联网直连 | 适合内网服务;对外发布需另设公网入口 |
| 服务器通过网关共享公网 IPv4 | 取决于是否分配入站端口或转发规则 | 能访问外网,不代表能接收公网请求 |
| 服务器使用全球单播 IPv6 | 还需具备 IPv6 路由、放行规则和访问方支持 | 可提供 IPv6 入口,但不能替代 IPv4 访客的接入需求 |
这里尤其要区分“出站”和“入站”。一台只有私网 IPv4 的服务器,可能通过网络地址转换访问软件仓库、调用外部 API;此时外部服务看到的是网关的公网出口地址。反过来,互联网访客向这个出口地址发起连接,网关未必知道应将请求交给哪台私网服务器。能主动访问外网,不等于能被外网主动访问。
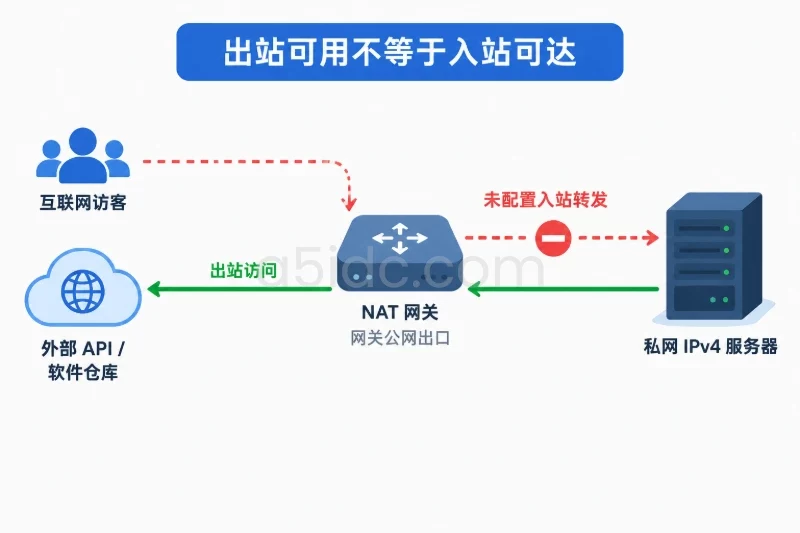
地址的归属与交付方式也不是一回事。公网 IPv4 可能直接配置在服务器网卡上,也可能由平台映射到私网网卡;有的入口地址供一台实例使用,有的由多台实例共享。若业务要求第三方将服务器加入来源 IP 白名单,还要确认出站使用的公网地址是否固定,不能只核对网站的入站地址。
网站面向不特定互联网访客时,关键条件是域名解析到可用入口,请求能到达相应的 80 或 443 端口,并由 Web 服务或前置网关接收。服务器有公网 IPv4,只解决了地址环节:服务未监听对应端口、防火墙未放行、平台未配置映射,都可能使页面无法访问。反过来,服务器本身只有私网 IP,只要前方的公网负载均衡或 CDN 能按既定路径回源,网站仍可对外提供服务。
接口要先分清调用方。如果是网页或移动应用直接从互联网调用,接口同样需要可公开到达的入口,并考虑 HTTPS、鉴权和访问控制。如果仅供同一私有网络中的应用调用,把接口留在私网通常能减少不必要的暴露面。若第三方系统需要定期调用或向接口推送数据,则要确认它访问的是域名、公网地址还是指定端口;“内部应用能调通”不能代替第三方网络中的连通性验证。
数据库、缓存和运维管理端口则不同。它们通常不应因为服务器附带公网 IP 就直接对互联网开放。私网 IP 能限制可达范围,但不能自动保证安全:同一内网中的其他主机是否可访问,仍取决于网络隔离、访问规则、身份认证和服务配置。
公网与私网 IP 本身也不决定页面加载速度。访客到入口的线路、机房位置、带宽、前置服务和源站处理能力,往往比地址类别更直接。公网入口带来的主要能力是“可从指定外部网络到达”,不是性能承诺。
A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,覆盖常规建站、业务后台、数据库、接口服务和多IP部署场景,并配备CN2、国际及地区优化线路。结合不同带宽、CPU、内存、NVMe或大容量存储配置,可为面向不同访问区域的网站与内网业务提供相应的服务器承载基础。
IPv6 也有地址范围之分。全球单播 IPv6 地址可用于跨互联网通信,但服务器拿到这类地址后,仍需确认运营网络已提供相应路由、入站策略允许业务端口、服务已监听 IPv6。IPv6 唯一本地地址和链路本地地址则不能直接当作面向整个互联网的网站入口。
网站启用 IPv6,通常会在 DNS 中发布 AAAA 记录;IPv4 入口对应 A 记录。若同时发布 A 和 AAAA 记录,就应分别验收两条访问路径。部分访客仍只具备 IPv4 接入能力,因此只有 IPv6 入口的网站未必能覆盖预期访客;另一方面,如果 AAAA 记录已经发布但 IPv6 服务不可用,也可能让一部分访客访问异常。不能用“IPv4 打开正常”推断 IPv6 正常。
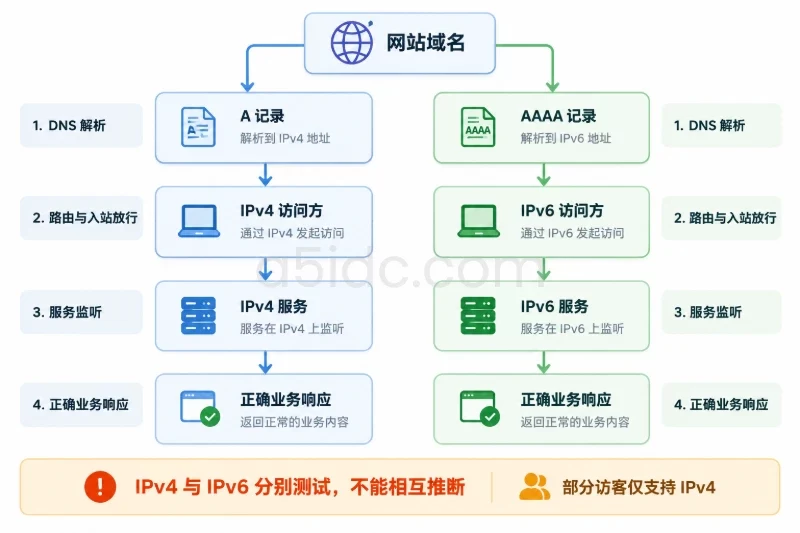
对于只在内部调用的服务,是否使用 IPv6 应服从现有网络规划,不必为了拥有 IPv6 地址而增加公网暴露。对于准备使用 IPv6 接收公网请求的网站,则应把 IPv6 地址交付、入站放行、DNS 记录和独立访问测试作为同一组验收条件,而不是只查看控制台是否显示了地址。
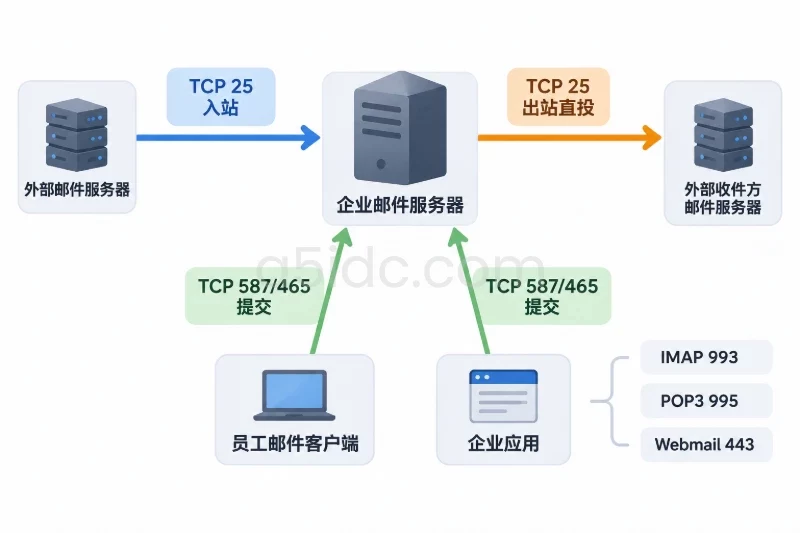
反向解析(PTR)把 IP 地址指向域名,与网站常用的“域名解析到 IP 地址”方向相反。普通网站能否打开,通常不以 PTR 记录为前提;但自建邮件发送服务时,接收方可能检查发信 IP 的 PTR、相应域名的正向解析,以及 SPF、DKIM、DMARC 等邮件认证信息。配置了 PTR 也不代表邮件一定会被接收或进入收件箱,IP 信誉、发送行为和接收方策略同样会影响结果。
因此,准备从服务器直接发送邮件时,要分别确认三件事:发信时实际使用哪个公网出口 IP、该 IP 的 PTR 是否可设置及由谁设置、出站 TCP 25 端口是否允许使用。PTR 通常由地址管理方或其授权方配置,购买域名并不意味着可以自行修改任意服务器 IP 的反向解析。若服务器还要接收其他邮件服务器投递的邮件,则另需确认入站 TCP 25 端口及 MX 记录等条件。只通过第三方邮件服务的提交接口发信,与自建邮件服务器直发,所需端口和 PTR 责任也不同,应按实际发送路径核对。
端口限制不能笼统理解为“开放”或“封禁”。网站主要核对入站 80、443;需要自定义端口的接口,还要确认该端口在产品、网络规则和客户端环境中均可用;邮件业务则要区分入站与出站的 25 端口。端口是否可用也不是由 IP 类别单独决定的:服务器防火墙、平台侧访问规则、共享入口的转发分配,以及服务是否监听,任何一处不满足都会影响结果。
如果使用共享公网入口,还需确认业务能否取得所需端口。多个网站可以在具备相应配置的 HTTPS 入口上按域名分流,但这不等于共享地址上的任意端口都能分配给自己的服务器。产品标注“提供公网访问”时,应继续问清访问方式,而不是推断它支持任意 TCP 或 UDP 服务。
选择服务器网络配置前,可以按业务流向逐项确认。这样既能避免为内网服务购买不必要的公网入口,也能避免网站上线时才发现地址、端口或解析条件不匹配。
这些项目是选型与交付时可要求说明、可在上线前验证的条件,不应从“含公网 IP”“支持 IPv6”等单项描述推断某款服务器已经具备完整能力。端口策略、地址分配方式、PTR 设置权限及可用范围,均应以拟购买产品的实际说明和交付结果为准。
最终可以从业务倒推参数:面向普通访客的网站,先确定 IPv4/IPv6 覆盖范围和可用的 Web 入口;仅供内部调用的服务,先确定私网互通与隔离;需要第三方白名单的接口,重点核对固定出口 IP;自建邮件服务,再单独核对 PTR、邮件端口和发信策略。公网 IP 解决的是入口或出口地址问题,只有把完整流向验收通过,才能判断它是否适合业务。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6838.html