香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


同一个目录用 ls 看不到 .env,换成 ls -la 却出现,并不代表文件刚刚创建,也不一定是权限异常。Linux 中,文件名或目录名只要以点号 . 开头,很多命令就会按照“隐藏项”处理;最直接的查看方式通常是 ls -la /目标目录,其中 -a 会显示包括点号文件在内的全部目录项。
不过,点号命名影响的不只是 ls。Shell 通配符、find、du、tree 等工具的默认行为各不相同。尤其是 ls -la /目标目录/<em> 这种写法,-a 也无法找回被 Shell 的 </em> 排除掉的隐藏项。判断结果时,必须区分“命令没有显示”和“命令根本没有收到这个路径”。
Linux 文件系统本身通常不会给普通文件附加一个统一的“隐藏属性”。在 Unix/Linux 环境中,目录项名称以点号开头,就形成了隐藏文件或隐藏目录的常见约定。
例如:
| 路径或名称 | 是否按隐藏项处理 | 原因 |
|---|---|---|
/home/admin/.bashrc | 是 | 文件名以 . 开头 |
/srv/app/.env | 是 | 文件名以 . 开头 |
/srv/app/.config/app.conf | .config 是,app.conf 否 | 只有当前路径的名称以点号开头 |
/srv/app/app.conf. | 否 | 点号位于末尾 |
/srv/app/config.prod | 否 | 文件名不是以点号开头 |
/srv/app/..cache | 是 | 第一个字符是点号 |
因此,.config/app.conf 中的 app.conf 不是隐藏文件,但它位于隐藏目录 .config 内。使用不同筛选条件时,可能只找到隐藏目录,也可能找到隐藏目录下面名称同样以点号开头的文件。
. 和 .. 是特殊目录项查看目录时经常会看到下面两项:
.:当前目录;..:上级目录。它们不是业务文件,而是目录导航使用的特殊目录项。ls -a 会显示它们,ls -A 则会显示普通隐藏项,但排除这两项:
ls -la -- /srv/app
ls -lA -- /srv/app
如果只是确认 .env、.git、.config 等内容是否存在,ls -lA 的输出通常更容易阅读;如果需要完整观察目录项,使用 ls -la。
点号命名只影响默认显示和通配符匹配,不会自动带来权限控制、加密或访问隔离。.env、.ssh、.git 等名称虽然常用于存放配置或元数据,但它们是否能被读取,仍取决于文件权限、目录权限、ACL、服务配置以及访问者身份。
例如,Web 服务是否能直接访问 .env,不是由“它是隐藏文件”决定的,而是由 Web 服务的路径映射、访问规则和文件权限共同决定。命令行中使用 ls -a 也只是显示名称和元数据,不会自动读取文件内容。
ls 的隐藏处理发生在目录显示阶段当参数是一个目录时,ls 会读取该目录的目录项,并默认跳过名称以点号开头的条目:
ls -l /srv/app
ls -la /srv/app
第一条通常只显示普通文件和目录,第二条会额外显示 .env、.config 等隐藏项。
但下面两条命令并不等价:
ls -la /srv/app
ls -la /srv/app/*
第一条把 /srv/app 作为目录传给 ls,由 ls 自己读取目录内容,因此 -a 可以生效。第二条中的 <em> 会先由当前 Shell 展开,Shell 默认不会让 </em> 匹配以点号开头的名称。于是,ls 可能根本没有收到 /srv/app/.env 这个路径。
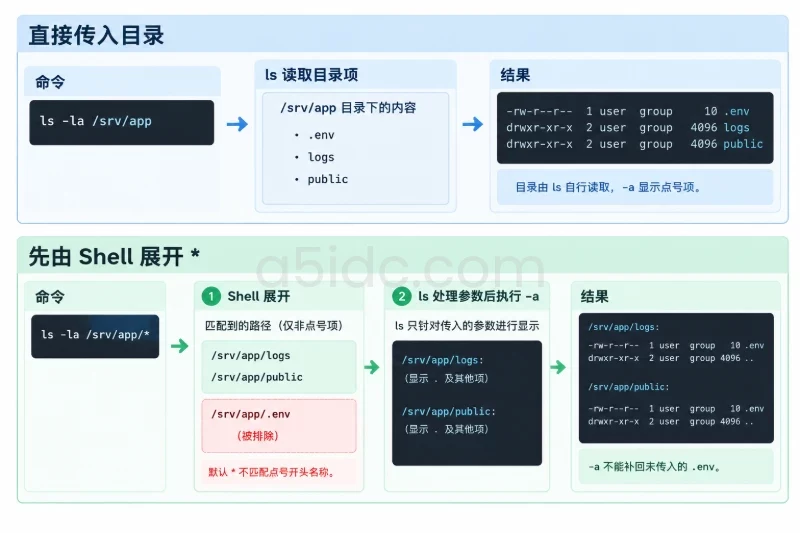
如果 /srv/app 中有 public、logs 和 .env,Shell 可能实际把第二条命令转换成类似下面的参数:
ls -la /srv/app/logs /srv/app/public
此时,ls 的 -a 只会影响 logs 和 public 这两个已经传入的目录。它不会凭空补回同级的 .env。
需要区分以下两个阶段:
在 Bash 的常见默认设置下:
*、?、[abc] 等模式不会匹配名称开头的点号;.* 明确以点号开头,可以匹配隐藏项;.* 还可能匹配 . 和 ..,因此不适合直接作为批量操作范围;dotglob 选项可能改变通配符行为;GLOBIGNORE、nullglob 等 Shell 设置也可能影响展开结果。可以用下面的命令查看当前 Shell 是否启用了相关设置:
shopt dotglob nullglob
printf 'GLOBIGNORE=%s\n' "${GLOBIGNORE-}"
shopt 是 Bash 内置命令。如果当前使用的是其他 Shell,不能直接根据 Bash 的设置判断其通配符行为,可以先查看当前解释器:
ps -p $$ -o pid=,comm=
更稳妥的做法是:查看一个目录的完整内容时,直接把目录本身传给 ls,不要用 * 代替目录内容:
ls -la -- /srv/app
find 通常不会默认隐藏点号项find 的行为与 ls 不同。只要路径能够访问,find 默认会遍历普通目录和隐藏目录,不会因为名称以点号开头就跳过。
查找指定目录下所有名称以点号开头的目录项,可以使用:
find /srv/app -mindepth 1 -name '.*' -print
这里的单引号很重要。' .<em> ' 不能带多余空格,正确写法是 '.</em>'。加引号的目的是让 .* 原样传给 find,由 find 的 -name 判断每个目录项的名称,而不是先被当前 Shell 展开。
如果只想查看第一层隐藏项,可在常见 GNU findutils 环境中使用:
find /srv/app -mindepth 1 -maxdepth 1 -name '.*' -print
如果只关心隐藏的普通文件,不包括目录和符号链接:
find /srv/app -mindepth 1 -type f -name '.*' -print
-name 匹配的是当前目录项的名称,不是完整路径。例如,/srv/app/.config/app.conf 中,.config 能匹配 .*,而 app.conf 不能。
不同工具对隐藏项的默认处理可以按下面的口径理解:
| 命令或写法 | 默认是否显示隐藏项 | 查看隐藏项的常用方式 | 需要注意的问题 |
|---|---|---|---|
ls /目录 | 否 | ls -la /目录 或 ls -lA /目录 | -a 只影响已传入的目录和路径 |
ls /目录/* | Shell 先排除隐藏项 | 不建议用通配符代替目录列表 | -a 无法找回未传入的隐藏路径 |
find /目录 | 会遍历隐藏项 | 用 -name '.*' 筛选 | 注意权限、挂载点和遍历范围 |
du /目录 | 统计目录总量时通常包括隐藏项 | du -h --max-depth=1 -- /目录 | du /目录/* 会受到 Shell 通配符影响 |
tree /目录 | 常见默认不显示隐藏项 | tree -a /目录 | tree 可能未安装,选项行为以版本为准 |
stat /目录/.env | 按明确路径显示 | 直接写出完整路径 | stat 不负责列出目录内容 |
ls -a 与 ls -A 的区别常用组合如下:
ls -la -- /srv/app
ls -lA -- /srv/app
ls -ld -- /srv/app/.env
-l:以长格式显示权限、所有者、大小和时间等信息;-a:显示全部目录项,包括 . 和 ..;-A:显示隐藏项,但排除 . 和 ..;-d:把目录参数本身作为一个目录项显示,不展开其内容。最后一条适合检查某个隐藏目录本身的权限:
drwx------ 2 deploy deploy 4096 ... /srv/app/.config
如果没有 -d,对一个目录使用 ls -l 通常会列出该目录的内容,而不是只显示目录本身。
du 的总量和通配符列表可能不一致下面两条命令统计对象不同:
du -sh -- /srv/app
du -sh -- /srv/app/*
第一条统计 /srv/app 目录整体,通常会把隐藏文件和隐藏目录占用的空间计算在内。第二条先由 Shell 展开 /srv/app/*,隐藏项没有进入参数列表,因此显示的是可见子项的合计,不能直接与第一条作一一对应的容量比较。
如果需要查看目录下一层的空间分布,GNU du 环境中可以使用:
du -h --max-depth=1 -- /srv/app
示例输出可能如下:
12K     /srv/app/.config
8.0M    /srv/app/logs
1.4M    /srv/app/public
11M     /srv/app
这类输出中,.config 虽然是隐藏目录,也会作为目录树的一部分被统计。不同文件系统的块大小、稀疏文件和硬链接都会影响显示值,因此 du 的结果不一定等于把文件逻辑大小简单相加。
tree 需要显式打开隐藏项显示如果服务器安装了 tree,默认输出通常类似目录浏览器,只列出普通项目。使用 -a 可以把隐藏项加入结果:
tree -a -L 2 /srv/app
其中:
-a:显示所有文件,包括隐藏文件;-L 2:只展开两层,避免目录过大时输出过多。tree 并非所有精简发行版默认安装,且不同版本对选项支持可能存在差异。它适合人工查看结构,不宜作为脚本中唯一的存在性判断工具。脚本或自动核对更适合使用 find。
下面的验证过程只读取目录和文件元数据,不修改文件内容。实际操作时,应把 /srv/app 替换为已经确认的目标目录,并尽量避免直接从 / 开始递归扫描。
target=/srv/app

if [ ! -d "$target" ]; then
    printf '目录不存在或不是目录:%s\n' "$target" >&2
    exit 1
fi

printf '检查目录:%s\n' "$target"
ls -ld -- "$target"
路径变量使用双引号,可以避免路径中包含空格时发生拆分。ls -ld 显示的是目标目录本身,先执行这一步可以确认后续命令没有指向错误路径。
ls -la 查看第一层完整目录项ls -la -- "$target"
示例输出:
total 28
drwxr-xr-x  4 deploy deploy 4096 ... .
drwxr-xr-x  6 deploy deploy 4096 ... ..
-rw-------  1 deploy deploy  180 ... .env
drwx------  2 deploy deploy 4096 ... .config
-rw-r--r--  1 deploy deploy  920 ... app.conf
drwxr-xr-x  2 deploy deploy 4096 ... public
判断标准是:
.env、.config 出现,说明第一层存在隐藏目录项;. 和 .. 是特殊目录项,不应当当作业务文件统计;app.conf、public 与隐藏项同时出现,说明 ls -la 已经显示了完整的第一层结果;Permission denied,不能直接判定没有隐藏文件,应先处理目录访问权限或换用有权限的身份核对。find 只筛选第一层隐藏项find "$target" -mindepth 1 -maxdepth 1 -name '.*' -print
示例结果:
/srv/app/.env
/srv/app/.config
-mindepth 1 用于排除起始目录本身,避免把 . 作为结果的一部分;-maxdepth 1 把范围限制在目标目录的直接子项。若结果与 ls -la 中的隐藏项对应,通常可以确认“隐藏”只是点号命名造成的默认显示差异。
需要确认深层目录时,去掉 -maxdepth 1:
find "$target" -mindepth 1 -name '.*' -print
示例结果:
/srv/app/.env
/srv/app/.config
/srv/app/.config/cache
/srv/app/releases/.release-note
这条命令会遍历隐藏目录,但不会把隐藏目录内所有普通文件都当作隐藏文件。例如,.config/app.conf 中的 app.conf 不会因为位于 .config 下面就被 -name '.*' 匹配。
如果目标目录可能包含独立挂载点,且核对范围只应限于当前文件系统,可以在常见 GNU findutils 环境中增加 -xdev:
find "$target" -xdev -mindepth 1 -name '.*' -print
这样不会继续进入其他文件系统的挂载目录,但挂载目录本身是否显示,仍取决于其名称和遍历条件。使用 -xdev 后结果可能少于跨文件系统遍历的结果,不能把两者直接当作同一范围。
已知具体文件名时,可以使用 stat,避免把目录中所有内容都列出来:
stat -- "$target/.env"
示例结果可能包含:
File: /srv/app/.env
Size: 180        Blocks: 8          IO Block: 4096   regular file
Access: (0600/-rw-------)  Uid: (1001/deploy)   Gid: (1001/deploy)
这里验证的是路径是否存在、文件类型、权限和大小,不代表文件内容一定适合读取。对于包含密码、令牌或连接信息的配置文件,应避免把内容直接复制到终端记录、工单或公共日志中。
ls -la /目录 有结果,但 ls -la /目录/* 没有对应隐藏项这通常是正常现象,原因是 * 在 ls 执行前已经被 Shell 展开,并且默认排除了点号开头的名称。将命令改为下面的形式:
ls -la -- /srv/app
不要用 ls -la /srv/app/* 代替完整目录查看。
find 没有结果,但认为目录中应该有隐藏项先确认以下条件:
find 和 ls 使用的是同一个绝对路径;find 没有增加错误的 -type f、-maxdepth 等限制;-xdev,导致跨挂载点内容没有继续扫描。可以分别运行:
pwd -P
ls -lA -- /srv/app
find /srv/app -mindepth 1 -maxdepth 1 -print
第三条不做隐藏名称筛选,能帮助判断 find 是否至少看到了第一层目录项。如果仍然报权限错误,应先处理访问范围,而不是用“没有输出”作为不存在的结论。
ls 看起来行为异常服务器环境中,ls 可能被设置为别名或函数。可以检查实际调用对象:
type ls
command ls --version
如果 type ls 显示的是 alias 或 function,使用 command ls 可以绕过 Shell 函数或别名影响。颜色、排序和时间格式通常只影响呈现,不会改变 -a 的基本含义,但脚本不应依赖彩色输出或人类可读格式进行解析。
ls 的终端输出主要面向人工阅读,极端文件名可能使一行显示看起来不直观。find -print 也会按文件名原样输出,文件名若包含换行,可能造成“一项多行”的视觉效果。需要编写脚本处理不可信文件名时,应优先考虑以空字符分隔的输出方式,并避免直接把结果拼接到其他命令参数中。
点号命名主要影响默认显示和 Shell 通配符,不是所有软件都会遵守同样的规则。ls、tree 通常提供隐藏项开关,find 更倾向于默认遍历全部目录项,du 在统计整个目录时通常包含隐藏内容,而带有 * 的写法又会重新受到 Shell 展开规则影响。
在普通 Linux 服务器上,确认隐藏文件是否存在可以采用以下判断顺序:
ls -lA -- /目标目录 查看第一层隐藏项,避免把 . 和 .. 混入结果;find /目标目录 -mindepth 1 -maxdepth 1 -name '.*' -print 验证第一层点号命名;-maxdepth 1,并根据是否跨挂载点决定是否使用 -xdev;stat 做精确确认;如果目标是在容器、挂载命名空间、变更根目录或远程会话中核对文件,还必须确保命令运行在与目标服务相同的文件系统视图内。即使命令写法正确,若查看的是宿主机目录而服务实际运行在容器内部,得到的目录内容也可能完全不同。
网站、业务后台和数据库运行在 Linux 服务器上时,配置文件、应用目录与业务数据都需要相应的计算和存储资源。A5idc数据提供中国香港、美国、日本等地区的物理服务器,产品涵盖不同 CPU、内存及网络线路配置,并提供 SSD、NVMe 和大容量存储方案,可为多地区业务的应用部署与文件管理提供资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6834.html