香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


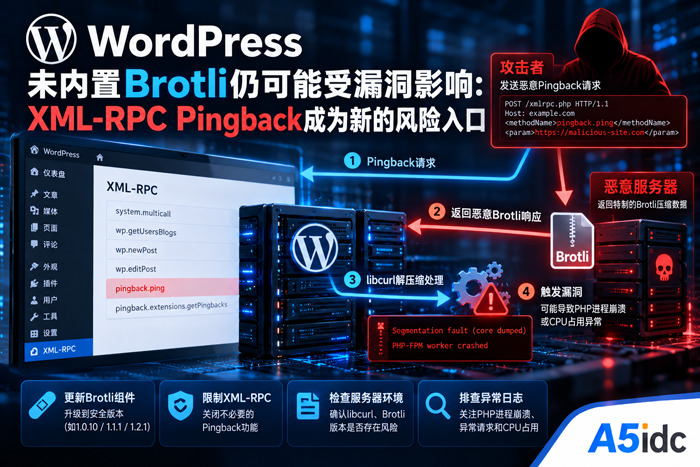
10月30日,WordPress安全研究机构Patchstack发布了一份新的技术分析报告,指出全球广泛使用的WordPress建站程序虽然没有直接集成Brotli压缩库,但在特定服务器环境下,攻击者仍可能通过XML-RPC Pingback功能触发底层Brotli解码漏洞CVE-2026-111497,导致PHP工作进程崩溃,进而影响网站正常访问。
更值得注意的是,研究人员验证的攻击路径不要求攻击者拥有WordPress管理员账户。在启用了相关功能、服务器使用易受攻击的Brotli解码库等条件下,攻击者可以利用WordPress原本合法的外部请求机制,让服务器主动获取特制的压缩数据,最终触发底层组件中的内存越界写入问题。
这项研究为此前披露的Brotli高危漏洞增加了一个与普通网站管理员密切相关的风险场景。
10月27日,美国网络安全和基础设施安全局(CISA)已经将CVE-2026-111497列入已知遭利用漏洞目录,要求相关美国联邦机构在11月10日前完成规定的修复工作。
不过,需要明确的是,目前公开研究主要验证了WordPress相关攻击路径可以造成PHP工作进程崩溃或异常占用CPU,并未证明能够通过该路径稳定实现远程代码执行,也不能据此认定所有WordPress网站都受到影响。
A5数据认为,这次事件值得关注的原因,不只是WordPress出现了新的攻击入口,而是它反映了现代网站安全中的一个典型问题:网站程序本身没有漏洞,并不意味着它调用的操作系统组件、网络通信库和其他依赖程序一定安全。
要理解这次安全问题,首先需要了解Brotli在服务器环境中的作用。
Brotli是一种数据压缩算法,广泛用于网站内容传输、HTTP响应压缩以及软件数据处理。
在正常情况下,Web服务器可以使用Brotli压缩网页内容,浏览器接收到数据后再进行解压缩,从而减少网络传输量。
但Brotli并不只存在于浏览器和Web服务器之间。
当一个程序主动访问外部网站时,如果底层HTTP客户端支持Brotli,也可能自动解压收到的压缩响应。
问题就出现在这个环节。
根据Patchstack的分析,WordPress向外部网站发送HTTP请求时,会经过WordPress HTTP API及其底层Requests组件。在使用cURL传输方式的环境中,相关请求会进一步调用libcurl。
如果libcurl构建时启用了Brotli支持,并且实际使用的Brotli解码库存在CVE-2026-111497漏洞,那么远程服务器返回特制Brotli压缩内容时,就可能触发存在问题的解码流程。
换句话说,漏洞并不在WordPress的文章系统、后台登录功能或者某一个主题模板中,而是在WordPress向外部服务器获取数据时可能调用的底层组件中。
这也意味着,WordPress核心程序即使已经升级到最新版本,只要底层Brotli组件仍然存在漏洞,相关风险就可能继续存在。
不过,并不是所有WordPress网站都会受到相同影响。具体是否存在风险,需要同时检查服务器的libcurl构建情况、Brotli软件包版本以及网站是否开放了能够触发外部请求的功能。
此次研究中,Patchstack重点分析了WordPress的XML-RPC Pingback功能。
XML-RPC是WordPress长期保留的一套远程交互接口,可用于与外部应用交换信息。
Pingback则主要用于网站之间的引用通知。
例如,一篇文章引用了另一个WordPress网站上的内容,在符合相关配置的情况下,可以通过Pingback向对方发送通知。
为了验证引用关系,接收通知的网站可能需要主动访问引用来源的网址。
这一原本用于网站互联的功能,也就形成了一条服务器主动访问外部地址的路径。
Patchstack研究人员发现,攻击者可以利用xmlrpc.php中的pingback.ping方法,在不登录WordPress后台的情况下,要求符合条件的网站获取攻击者控制的网址。
整个过程可以分为几个阶段。
首先,攻击者向目标WordPress网站发送Pingback请求,提供一个由自己控制的公开网址。
随后,如果目标网站允许该操作,WordPress会通过服务器端HTTP请求访问这个网址。
接着,攻击者控制的服务器返回带有Brotli压缩标记的异常数据。
如果目标服务器使用存在漏洞的Brotli解码器,libcurl在处理这些数据时,就可能触发内存越界写入。
研究人员已经在测试环境中验证,这种情况可以导致PHP工作进程崩溃,部分构造的数据还可能使工作进程持续占用CPU资源。
当大量请求连续触发此类问题时,网站可用性可能受到明显影响。
需要注意,这种攻击方式与传统的恶意文件上传不同。
攻击者不需要先将恶意PHP文件上传到网站目录,而是利用网站自身发起的外部请求,将异常数据送入底层解码组件。
因此,网站管理员仅检查上传目录、后台登录记录或者WordPress插件版本,可能无法发现这类风险。
CVE-2026-111497属于Brotli解码器的越界写入漏洞,可能造成进程崩溃、内存破坏,并在特定环境下带来信息泄露或代码执行风险。
该漏洞的严重性不应该被低估。
不过,我们认为,在讨论漏洞影响时,必须区分理论上的潜在危害与已经验证的实际攻击能力。
Patchstack在10月30日的分析中明确指出,针对WordPress Pingback的公开研究已经验证了两种结果。
第一种是PHP工作进程直接崩溃。
第二种是PHP工作进程持续占用较高CPU资源,无法正常处理其他请求。
这两种情况都可能影响网站可用性。
尤其是使用PHP-FPM的服务器,如果多个PHP工作进程同时被异常请求占用或终止,正常访客可能遇到页面加载缓慢、502错误或504超时等问题。
但目前公开的WordPress相关攻击链尚未证明能够稳定实现远程代码执行。
因此,不能直接将此次研究描述成攻击者已经可以通过一次Pingback请求完全控制WordPress服务器。
另外,CISA将CVE-2026-111497加入已知遭利用漏洞目录,说明这一底层漏洞已经具有实际攻击活动方面的安全证据。
但CISA针对漏洞整体的记录,不等于已经证实WordPress Pingback这一具体攻击路径正在遭到大规模利用。
对于网站管理员来说,更合理的判断是:这是一项存在现实攻击风险的高危底层漏洞,而WordPress研究已经提供了可验证的拒绝服务攻击路径,需要及时检查和修复。
不少WordPress管理员在看到这类安全消息后,可能会想到直接关闭xmlrpc.php。
这种做法确实能够减少攻击面,但并不能解决全部问题。
Patchstack指出,XML-RPC Pingback只是目前发现的一条较容易触发的攻击路径。
WordPress还有很多功能需要主动获取外部网址。
例如,一些插件允许用户输入网址后生成链接预览;部分图片插件可以从远程地址导入图片;某些内容采集、RSS订阅和嵌入功能也可能通过服务器主动访问外部资源。
如果这些功能允许攻击者在满足相应条件时控制请求目标,并且请求最终经过存在漏洞的Brotli解码器,那么即使关闭XML-RPC,其他外部请求功能仍可能存在风险。
除此之外,部分站长常用的XML-RPC禁用方式,也未必真正关闭了Pingback方法。
例如,以下WordPress过滤器:
add_filter('xmlrpc_enabled', '__return_false');主要用于限制需要身份认证的XML-RPC方法,并不等于所有无需登录的XML-RPC方法都被完全禁用。
因此,管理员不能仅凭安全插件显示“XML-RPC已关闭”,就认定Pingback攻击入口一定无法访问。
我们认为,更合理的处理方式应该是先修复底层Brotli组件,同时根据实际业务情况关闭不必要的外部请求入口。
针对此次漏洞,A5数据建议管理员按照“确认组件版本、安装安全更新、限制攻击入口、检查日志、验证修复”的顺序处理。
对于Ubuntu、Debian等Linux服务器,可以通过SSH检查是否安装Brotli相关软件包。
执行以下只读命令:
dpkg-query -W libbrotli1如果软件包已经安装,系统会返回对应的软件包版本。
还可以检查当前libcurl是否支持Brotli:
curl -V如果输出中包含brotli,说明当前命令行curl具有Brotli相关支持。
但需要注意,命令行curl与PHP实际使用的libcurl不一定来自完全相同的构建环境。
因此,还应通过PHP检查cURL扩展使用的库信息:
php -r 'print_r(curl_version());'这里检查的是命令行PHP环境。如果服务器上存在多个PHP版本,还需要检查网站实际运行的PHP-FPM环境。
根据Brotli官方修复信息,相关版本的安全更新包括:
Brotli受影响范围 | 对应修复版本 |
|---|---|
1.0.3至1.0.9 | 1.0.10 |
1.1.0 | 1.1.1 |
1.2.0 | 1.2.1 |
需要特别注意,Debian和Ubuntu等Linux发行版可能将安全补丁回移至原有软件版本。
例如,Brotli上游版本仍然显示为1.1.0,但发行版的软件包修订号已经包含安全修复。
因此,不能只看到1.1.0就直接判断一定存在漏洞,而应该结合发行版安全公告和完整软件包版本进行确认。
对于通过Ubuntu或Debian官方软件仓库安装的Brotli,可以先更新软件包索引:
sudo apt update随后检查可用版本:
apt-cache policy libbrotli1确认官方软件仓库已经提供修复版本后,再进行升级:
sudo apt install --only-upgrade libbrotli1这项操作会修改系统软件包,建议在生产服务器上先完成必要备份,并确认软件源及依赖关系正常。
升级后,还需要重启实际使用该共享库的PHP-FPM、Apache或其他服务进程,以便加载修复后的组件。
如果服务器正在运行多个PHP版本,需要分别确认相关服务是否已经重新启动。
对于通过Docker运行的WordPress,宿主机更新并不能自动修复容器内部存在漏洞的软件包。
管理员需要检查镜像中实际安装的Brotli版本,使用已经包含补丁的基础镜像重新构建并部署容器。
仅仅重新启动旧容器,通常不能解决镜像内部软件包没有更新的问题。
对于不需要XML-RPC的WordPress网站,可以考虑直接在Web服务器层面限制访问。
例如,在适用的Nginx站点配置中,加入:
location = /xmlrpc.php {
    deny all;
}
需要提醒的是,这段配置必须放在正确的Nginx server配置块中,并检查是否与现有规则发生冲突。
如果使用宝塔、aaPanel或其他面板,不应在没有确认配置结构的情况下直接覆盖整个Nginx配置。
修改后,先执行:
nginx -t只有确认配置检查通过后,才重新加载Nginx配置。
关闭xmlrpc.php可能影响仍然使用XML-RPC的远程发布或其他第三方功能,因此应在操作前确认业务依赖。
如果需要保留XML-RPC的其他功能,也可以只移除Pingback相关方法。
例如,在经过测试的自定义插件中加入:
add_filter('xmlrpc_methods', function ($methods) {
    unset($methods['pingback.ping']);
    unset($methods['pingback.extensions.getPingbacks']);
    return $methods;
});
这能够针对Pingback方法减少攻击入口,但仍然不能代替Brotli组件的安全更新。
对于确实无法立即升级底层Brotli组件的环境,Patchstack还提出了一项临时缓解措施。
通过WordPress的http_api_curl钩子,调整cURL对HTTP响应压缩内容的处理方式:
add_action('http_api_curl', function ($handle) {
    curl_setopt($handle, CURLOPT_ENCODING, 'identity');
    curl_setopt($handle, CURLOPT_HTTP_CONTENT_DECODING, 0);
}, 10, 1);
这段代码的作用是尝试阻止相关WordPress HTTP请求由libcurl自动解压压缩响应,从而减少触发存在漏洞的Brotli解码器的机会。
可以将其放入经过测试的WordPress必用插件中,避免随主题更新丢失。
不过,我们建议仅将其作为临时缓解措施。
原因是它可能影响部分依赖压缩响应的插件或外部接口,而且并不能修复操作系统中存在漏洞的Brotli组件,也不一定覆盖所有绕过WordPress HTTP API的请求路径。
在生产环境使用前,应测试插件更新、远程API、图片导入及其他外部请求功能是否正常。
最根本的解决办法仍然是安装包含修复的Brotli软件包。
对于已经运行受影响组件的WordPress网站,除了及时修复,还应该检查近期日志。
可以重点关注Nginx或Apache访问日志中针对xmlrpc.php的异常POST请求。
特别是短时间内大量重复访问、异常请求频率以及与Pingback相关的操作。
但是,仅仅出现POST请求,并不能证明网站已经遭到漏洞利用。
同时,应检查PHP-FPM和Web服务器错误日志,关注以下情况:
PHP工作进程异常退出。
日志中出现Segmentation fault或signal 11。
PHP-FPM工作进程长时间占用较高CPU。
网站突然出现大量502或504错误。
某些外部HTTP请求长时间无法结束。
如果发现这些现象与异常XML-RPC访问在时间上高度吻合,就有必要进一步排查。
对于使用宝塔等面板的管理员,可以结合网站访问日志、PHP错误日志以及进程监控进行分析。
不过,单独出现进程崩溃或CPU占用异常,也不能直接认定就是CVE-2026-111497造成的。
如果服务器已经出现疑似入侵迹象,应该保留相关日志和证据,必要时联系专业安全人员分析。
此外,也不建议通过向生产服务器发送恶意Brotli测试数据的方式验证漏洞,因为这种测试本身就可能导致PHP进程崩溃,影响正常业务。
对于此次研究,我们认为还有一个很值得网站管理员理解的技术细节。
很多人会习惯性地将WAF理解为网站安全问题的最终防线。
实际上,WAF的防护能力取决于攻击发生的位置和它能够检查的数据。
传统WAF通常重点检查客户端发送给网站的HTTP请求,例如URL、请求参数、请求体和请求头。
但此次研究中的恶意Brotli数据,并不是直接包含在攻击者发送给WordPress的初始请求中。
初始请求只是提供一个需要WordPress访问的网址。
真正可能触发漏洞的压缩数据,是WordPress服务器随后主动访问外部地址时,从对方服务器接收到的HTTP响应。
这部分数据进入libcurl后,可能在WordPress应用层进行处理之前,就已经触发底层Brotli解码漏洞。
因此,单纯依赖普通的请求特征检测,不一定能够准确识别这种攻击。
当然,这并不意味着WAF完全没有作用。
如果WAF能够直接阻止不必要的XML-RPC请求,或者针对特定业务接口实施访问限制,仍然可以减少攻击者接触相关功能的机会。
但它无法代替底层软件包修复,也不能保证识别所有插件中的外部请求风险。
我们认为,网站安全防护应该采用多层措施,而不是将希望完全寄托在某一个安全插件上。
从这次Patchstack发布的研究来看,我们认为,最值得关注的并不是WordPress再次出现了一个新的安全问题,而是网站与服务器底层组件之间的依赖关系。
过去,很多站长在维护WordPress网站时,重点关注核心程序版本、主题漏洞和插件更新。
这种维护方式当然重要,但还不够全面。
因为一个WordPress网站能够正常运行,实际上依赖PHP、Web服务器、数据库、操作系统库、网络通信组件以及大量第三方代码。
其中任何一个环节出现严重漏洞,都可能影响网站整体安全。
此次Brotli漏洞就是一个典型例子。
WordPress本身没有直接集成存在漏洞的Brotli解码器,但在满足特定条件的情况下,仍然可能通过正常的HTTP请求流程触发底层安全问题。
这提醒我们,网站管理员需要从单纯维护网站程序,逐步转向维护整个网站运行环境。
对于个人站长和中小企业来说,我们并不建议因此部署一套过于复杂的安全系统。
更实际的做法,是保证操作系统和PHP运行环境持续获得安全更新,及时关闭不使用的对外接口,谨慎安装允许访客控制外部请求地址的插件,并保留必要的日志和监控。
特别是已经长期运行、很少进行系统维护的WordPress服务器,更应该检查底层软件包是否仍然处于安全支持范围内。
对于使用Docker部署WordPress的用户,也应该关注镜像中的基础组件,而不是仅仅更新WordPress核心程序。
另外,此次研究还说明,关闭一个攻击入口并不一定能够彻底解决底层漏洞。
关闭Pingback能够阻止目前研究中较容易触发的匿名攻击路径,但如果网站仍然存在其他能够访问不可信外部网址的功能,风险可能继续存在。
因此,我们认为,服务器安全维护需要区分减少攻击面和真正修复漏洞这两个概念。
前者能够降低攻击者利用漏洞的机会,后者才是解决底层软件缺陷的关键。
CVE-2026-111497已经进入CISA已知遭利用漏洞目录,而Patchstack的新研究又进一步明确了WordPress可能受到影响的具体路径。
对于正在使用WordPress的企业和站长来说,现在更应该做的是确认服务器环境是否受到影响、及时安装Brotli安全更新,并检查XML-RPC以及相关插件的外部请求功能。
WordPress网站是否安全,不仅取决于WordPress自身有没有漏洞,还取决于它所依赖的整个服务器运行环境是否得到了及时维护。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6797.html