香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


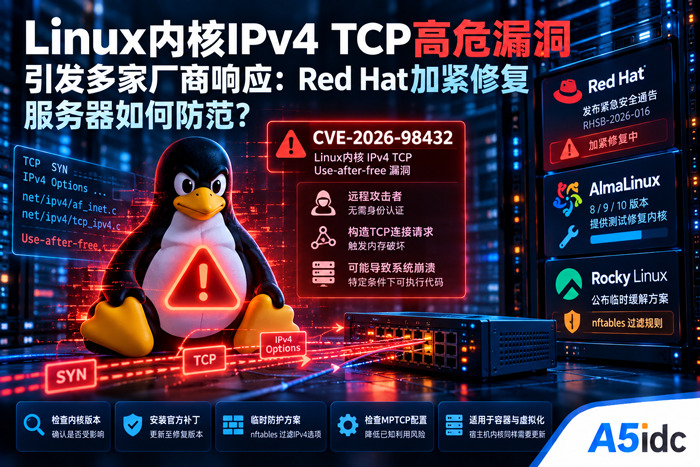
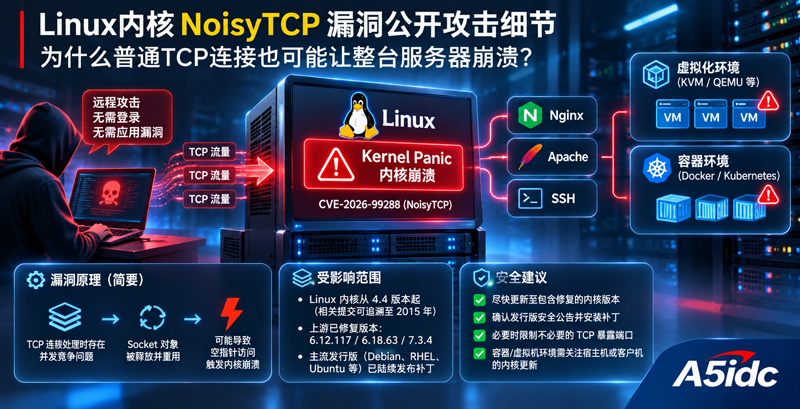
10月30日,Red Hat针对Linux内核高危漏洞CVE-2026-98432发布专项安全通告RHSB-2026-016,将其列为Critical级别,并表示正在加快相关安全补丁的发布。同一天,AlmaLinux宣布已为8、9、10三个主要版本准备修复内核,Rocky Linux生态的企业服务提供商CIQ也公布了漏洞影响范围及临时缓解方案。
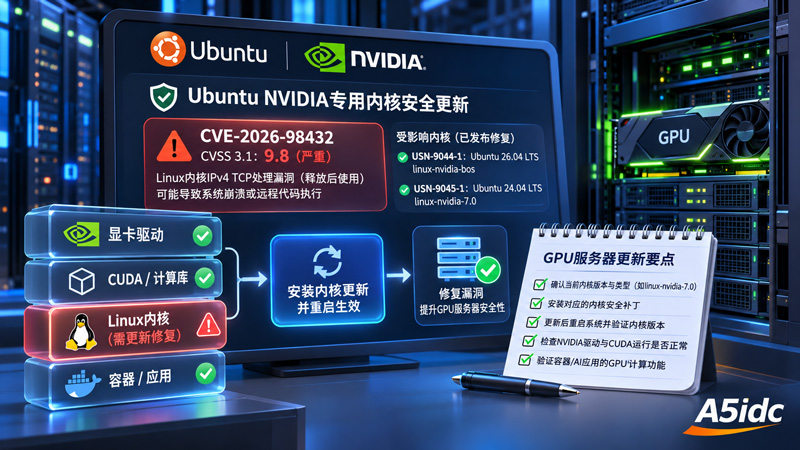
这项漏洞存在于Linux内核的IPv4 TCP连接处理过程中,属于释放后使用(Use-after-free)问题。在特定条件下,远程攻击者可以通过构造TCP连接请求,触发内核内存破坏,造成系统崩溃,并可能进一步执行恶意代码。
与普通网站程序漏洞不同,这次问题发生在Linux内核网络协议栈中。
这意味着,即使服务器没有安装WordPress、PHP或者其他存在安全缺陷的应用程序,只要使用了受影响的Linux内核,并对外开放相关IPv4 TCP服务,就可能需要评估安全风险。
对于运行Web服务器、数据库、远程管理服务以及虚拟化平台的企业来说,这项漏洞具有较高的实际关注价值。
不过,需要说明的是,CVE-2026-98432并非10月30日首次公开。Linux内核安全团队早在10月15日就已经发布漏洞记录和修复信息。本次新闻的重要进展,是Red Hat、AlmaLinux及相关发行版生态开始集中回应漏洞影响,并提供新的补丁和防护指导。
A5数据认为,这次事件值得关注的地方,不仅是漏洞本身具有较高的风险等级,还在于它再次提醒服务器管理员:操作系统内核的安全问题,可能直接影响整台服务器,而不仅仅是某一个网站或者应用程序。
根据Linux内核安全团队和Red Hat公布的信息,CVE-2026-98432存在于Linux内核IPv4网络子系统。
漏洞主要涉及TCP连接建立过程中,内核对IPv4选项数据的处理方式。
正常情况下,当客户端向服务器发起TCP连接时,会发送SYN数据包。
服务器收到请求后,通常会回复SYN-ACK,随后通过TCP三次握手完成连接建立。
在这个过程中,TCP数据包可能包含IPv4选项。
Linux内核需要在处理连接请求时保存、读取和传递这些选项数据。
问题在于,某些连接处理流程可能同时在不同CPU核心上运行。
例如,一条连接请求正在完成处理,另一条重传的SYN请求又触发了对相同数据结构的访问。
在特定的并发条件下,内核可能已经释放保存IPv4选项的内存,但另一个处理流程仍然继续读取这块内存。
这种情况就是典型的Use-after-free,即释放后使用漏洞。
如果攻击者能够精确控制相关请求时序,就可能触发内核访问已经释放的内存,造成内存破坏。
根据官方资料,这类问题可能导致系统崩溃、拒绝服务,并在满足特定利用条件时带来代码执行风险。
此次漏洞涉及的关键代码主要位于:
net/ipv4/af_inet.c
net/ipv4/tcp_ipv4.c
Linux内核上游已经发布修复补丁,核心处理方式是将相关IPv4选项结构的直接释放操作调整为通过RCU机制延迟释放。
这样可以避免另一个CPU仍在读取数据时,相关内存就已经被提前回收。
需要强调的是,这并不是HTTP、HTTPS或者SSH协议本身出现漏洞。
真正存在问题的是这些服务所依赖的Linux内核IPv4 TCP连接处理代码。
因此,漏洞风险具有一定的基础设施层面特征。
从公开安全研究来看,这项漏洞确实存在较为严重的潜在利用后果。
Red Hat在10月30日发布的专项通告中指出,远程未经身份认证的攻击者可能利用TCP连接处理中的竞争条件触发漏洞,存在远程代码执行风险。
与此同时,相关安全研究已经展示了在特定MPTCP环境下的远程root代码执行能力。
MPTCP全称为Multipath TCP,即多路径TCP。
与普通TCP连接相比,MPTCP允许一个逻辑连接利用多个网络路径进行数据传输,适用于部分需要高可用或多路径网络连接的应用场景。
研究人员公开的利用案例表明,在启用了相关MPTCP监听服务的特定环境中,攻击者有可能利用该漏洞进一步获得root级别的代码执行能力。
但我们认为,必须准确区分已经验证的攻击条件和一般Linux服务器的实际风险。
首先,目前公开展示的远程root攻击涉及特定MPTCP监听环境,不能直接推断所有开放80、443或22端口的Linux服务器都能通过同样方式获得root权限。
其次,该漏洞的底层问题并不局限于MPTCP。
AlmaLinux和CIQ的技术说明均指出,即使MPTCP没有启用,普通IPv4 TCP连接处理路径仍然可能触发相关内存问题。
因此,关闭MPTCP可以降低已公开利用方式的部分风险,但不能作为完整修复手段。
此外,不同安全机构对漏洞严重程度的评估也存在差异。
Linux内核CVE记录给出了CVSS 9.8的严重评分,而Red Hat的产品CVE详情页给出了较低的初步评分,重点强调拒绝服务和内存破坏风险。
这类差异与厂商产品的内核实现、配置、攻击复杂度以及已确认的利用条件有关。
在A5数据看来,服务器管理员没有必要因为存在远程root利用研究就认定所有Linux服务器已经处于失控状态,但也不能因为没有启用MPTCP就忽略安全更新。
对于直接连接公网的Linux服务器,应当按照重要内核安全漏洞的标准进行排查和处理。
此次新闻中,最值得关注的进展之一,是Red Hat于10月30日发布了专门的安全响应通告。
Red Hat确认,CVE-2026-98432影响Linux内核IPv4网络子系统,正在加快发布修复补丁。
根据Red Hat公开的信息,涉及的产品包括:
Red Hat Enterprise Linux 8
Red Hat Enterprise Linux 9
Red Hat Enterprise Linux 10
Red Hat OpenShift Container Platform
部分依赖RHEL内核的其他企业产品
其中,OpenShift等容器平台也需要特别关注底层内核的安全状态。
因为容器通常与宿主机共享Linux内核。
即使容器内部的应用程序已经完成更新,如果宿主机内核仍然存在漏洞,相关风险也不一定能够消除。
不过,Red Hat不同产品使用的内核分支和补丁维护策略存在差异。
不能只根据Linux内核主版本号判断是否已经修复。
例如,企业发行版可能长期使用4.18、5.14或者6.12系列内核,但持续将安全补丁回移到现有版本中。
因此,一台运行较旧内核分支的RHEL服务器,并不一定比使用较新内核主版本的服务器更不安全。
真正需要确认的是当前安装的内核软件包是否已经包含对应CVE的修复。
Red Hat已经表示正在加快修复进度,企业用户应优先关注官方安全公告和对应的软件包更新。
相比Red Hat仍在推进修复的情况,AlmaLinux于10月30日公布了更加具体的补丁进展。
AlmaLinux官方表示,已经将Linux上游修复补丁回移到所有受支持的主要内核分支,并提前发布测试内核。
这次涉及三个主要版本:
系统版本 | 已公布的测试修复内核 |
|---|---|
AlmaLinux 8 | 4.18.0-553.180.2.el8_10 |
AlmaLinux 9 | 5.14.0-687.61.2.el9_8 |
AlmaLinux 10 | 6.12.0-211.69.2.el10_2 |
AlmaLinux指出,由于该漏洞可以通过网络触发,并且可能带来严重后果,因此决定不等待RHEL正式修复包,而是先将上游补丁回移至自身维护的内核。
不过,截至10月30日的公告发布时,这些修复包仍位于测试软件仓库。
这意味着,普通生产服务器不应该在缺乏测试的情况下直接使用测试内核。
对于IDC服务商来说,内核升级可能影响网卡驱动、存储控制器驱动、虚拟化模块以及其他依赖内核的组件。
尤其是运行KVM、Docker、特殊网卡驱动或者自定义内核模块的服务器,更需要先进行兼容性验证。
我们建议,AlmaLinux生产环境管理员优先关注正式软件仓库是否已经提供修复版本,再按照正常维护流程安排升级。
10月30日,Rocky Linux相关企业服务提供商CIQ发布了针对CVE-2026-98432的安全缓解指南。
根据其技术说明,漏洞触发过程与携带IPv4选项的TCP连接请求有关。
CIQ指出,单独关闭MPTCP并不能阻止普通TCP路径触发底层问题。
原因在于,漏洞涉及的IPv4选项数据处理逻辑属于Linux内核TCP网络栈的一部分。
即使系统没有启用MPTCP,普通TCP监听服务仍然可能处理携带IPv4选项的连接请求。
因此,CIQ提供了一种基于nftables的临时防护思路:
在TCP数据包进入相关内核处理流程之前,过滤携带IPv4选项的入站TCP流量。
这类方法能够减少目前已知漏洞路径的可达性。
不过,临时过滤规则并不等于已经修复Linux内核。
而且,直接丢弃携带IPv4选项的数据包,也可能影响某些特殊网络应用。
例如,部分使用IPv4选项进行安全标记或其他特殊网络处理的系统,可能依赖这些数据包。
对于普通网站服务器,这类流量通常并不常见,但对于企业专网、特殊网络设备及部分复杂网络环境,仍然需要进行实际验证。
我们认为,临时过滤规则适合在官方补丁尚未提供、而服务器又必须持续开放公网业务的情况下进行风险缓解,但前提是管理员明确了解自身网络环境。
对于正在运行Linux服务器的企业和站长,A5数据建议按照以下顺序处理。
可以通过SSH执行以下只读命令:
cat /etc/os-release这条命令用于确认Linux发行版及版本。
然后执行:
uname -r查看当前正在运行的内核版本。
对于RHEL、AlmaLinux和Rocky Linux,可以进一步查看已经安装的内核软件包:
rpm -qa | grep '^kernel'需要特别注意,系统中已经安装的内核版本,不一定就是当前正在运行的版本。
如果已经安装新内核,但尚未重新启动服务器,实际运行的仍可能是旧内核。
因此,uname -r的结果非常重要。
此外,管理员应结合发行版安全公告,确认当前内核是否已经包含CVE-2026-98432修复。
不能只看到内核版本号比较新,就直接判断漏洞已经解决。
对于支持MPTCP的Linux内核,可以执行:
sysctl net.mptcp.enabled如果返回:
net.mptcp.enabled = 0表示MPTCP当前处于关闭状态。
如果返回1,则说明MPTCP已启用,但仍需进一步确认是否存在实际运行的MPTCP监听服务。
对于不需要MPTCP的服务器,可以考虑关闭相关功能。
例如:
sudo sysctl -w net.mptcp.enabled=0这条命令会立即修改当前系统的MPTCP配置,属于运行时变更操作。
如果需要重启后仍然生效,还需要通过系统配置文件设置。
但我们必须强调:关闭MPTCP只是一项辅助防护措施,不能作为CVE-2026-98432已经修复的证明。
普通IPv4 TCP处理路径仍然需要通过内核补丁修复。
建议管理员检查当前服务器监听的TCP端口:
ss -lntp这是一条只读检查命令,不会修改服务器配置。
重点关注是否存在不需要直接暴露在公网的管理服务,例如:
SSH管理端口
数据库服务端口
Redis等缓存服务
内部API接口
服务器管理面板
监控与日志管理接口
对于不需要公网访问的服务,建议通过防火墙、安全组或者私有网络限制访问来源。
需要注意,缩小公网开放端口范围可以减少攻击面,但如果服务器仍然需要对外提供HTTP、HTTPS等TCP服务,相关内核风险并不会因此完全消失。
因此,网络访问限制只能作为辅助措施。
对于Rocky Linux、AlmaLinux等使用nftables的服务器,相关厂商已经公布了临时过滤携带IPv4选项的TCP数据包的方法。
管理员可以先检查系统是否具备nftables工具:
nft --version随后检查现有防火墙规则:
sudo nft list ruleset以上命令仅用于检查,不会改变服务器网络状态。
如果确认需要实施临时防护,可以参考AlmaLinux和CIQ的官方指导,在入站流量进入TCP处理流程之前丢弃携带IPv4选项的数据包。
例如,AlmaLinux官方公布的临时规则使用了以下匹配条件:
meta l4proto tcp ip hdrlength > 5 counter drop这项条件用于识别IPv4头部长度超过普通20字节、即包含IPv4选项的TCP数据包。
但这条规则只是完整nftables配置中的一部分,不能直接单独复制到Shell中执行。
我们不建议普通站长在生产服务器上未经测试就直接添加过滤规则。
原因是这些规则会真实丢弃网络流量,可能影响特殊业务连接。
对于确实需要部署的服务器,应当先备份现有防火墙配置,在测试环境验证,并准备独立的管理访问通道及回退措施。
另外,需要检查规则是否能够在系统重启后继续生效,以及是否会被现有firewalld、nftables服务或其他管理程序覆盖。
当官方修复内核可用后,应优先升级内核,而不是长期依赖临时过滤规则。
对于RHEL、AlmaLinux和Rocky Linux用户,应优先通过发行版官方软件仓库完成更新。
可以先检查可用的内核更新:
sudo dnf check-update kernel该命令用于查询更新,不会直接安装软件包。
确认修复版本和兼容性后,可根据官方建议安排内核更新。
例如:
sudo dnf update kernel这条命令会修改系统内核软件包,建议在生产环境中提前安排维护窗口。
对于Ubuntu和Debian,应通过各自官方安全公告确认受影响的软件包,并使用对应的软件包管理工具完成更新。
需要特别注意,Linux内核升级通常需要重新启动系统,才能让修复后的内核真正投入运行。
因此,生产服务器在更新前应完成必要的业务备份,并确认能够通过控制台或其他管理方式恢复访问。
对于虚拟化宿主机,还应提前安排虚拟机迁移或停机维护计划。
如果服务器部署了Docker、Kubernetes或者其他容器平台,宿主机内核升级也可能影响容器运行,因此需要结合平台实际情况安排升级。
完成更新并重启之后,应再次执行:
uname -r确认当前运行的内核已经切换到包含安全修复的版本。
然后检查系统运行状态:
systemctl --failed如果需要检查近期内核错误,可以执行:
journalctl -k -p err -b对于运行Web服务器的用户,还应检查网站、数据库、SSH以及其他业务服务是否正常。
对于虚拟化宿主机,应检查虚拟机状态、网络连接、存储访问及相关内核模块是否正常加载。
我们建议重点确认以下内容:
当前运行内核已经包含漏洞修复。
系统能够正常启动。
网络接口和防火墙规则正常。
网站及业务服务可以正常访问。
Docker、KVM或其他虚拟化组件没有出现兼容性问题。
内核日志中没有新的严重错误。
如果更新后出现异常,应根据提前准备的恢复方案处理,不建议在没有确认风险的情况下长期回退至存在已知漏洞的内核。
此次漏洞发生在Linux内核中,因此对容器和虚拟化环境的影响,需要从宿主机角度判断。
对于Docker来说,容器通常与宿主机共享Linux内核。
因此,即使容器中运行的是最新版本的Nginx、PHP或者其他应用程序,只要宿主机内核存在相关漏洞,容器中的软件更新就不能解决这个底层问题。
对于Kubernetes集群也是如此。
如果Worker节点运行受影响的Linux内核,那么这些节点就需要根据发行版和集群维护策略进行修复。
不过,这不代表每一个容器都必然能够利用漏洞。
实际风险还取决于网络可达性、数据包处理路径、宿主机配置等条件。
对于Proxmox VE、KVM等虚拟化平台,情况则有所不同。
虚拟机通常运行独立的客户机内核。
因此,需要分别检查宿主机以及虚拟机内部使用的Linux内核。
例如,一台Proxmox宿主机运行了多个Ubuntu、Debian和AlmaLinux虚拟机。
如果宿主机内核存在漏洞,宿主机需要修复。
如果虚拟机内部也运行受影响的Linux内核,那么客户机同样可能需要独立安装安全更新。
不能简单认为宿主机更新完成后,所有虚拟机内部的内核问题也随之解决。
在A5数据看来,IDC服务商尤其应该重视这种多层环境的补丁管理。
因为一台物理服务器上可能同时运行多个客户虚拟机,底层宿主机安全与客户机系统安全并不是同一回事。
从此次CVE-2026-98432漏洞来看,我们认为,有三个问题值得服务器行业长期关注。
首先,服务器安全不能只关注网站程序。
很多站长日常维护服务器时,会重点检查WordPress、PHP、Nginx或者其他业务程序是否存在漏洞。
但实际上,所有这些程序都需要依赖操作系统内核才能运行。
Linux内核负责进程调度、内存管理、网络通信、设备驱动及其他底层功能。
一旦内核出现严重安全缺陷,影响范围可能远远超过某一个网站。
此次IPv4 TCP漏洞就是一个典型案例。
即使应用程序本身没有安全问题,内核仍然可能因为特定网络数据包的处理缺陷而受到攻击。
其次,不同Linux发行版的安全修复进度可能存在差异。
从10月30日的厂商响应来看,Red Hat正在推进修复,AlmaLinux已经提前提供测试内核,而Rocky Linux生态也公布了临时缓解措施。
这些变化说明,即使不同发行版使用相同的Linux内核上游代码,也可能因为维护策略、补丁测试和产品支持流程不同,导致正式修复时间存在差异。
因此,我们不建议管理员仅仅通过内核主版本号判断安全状态,而应当关注自己所使用发行版的官方安全公告。
第三,临时防护和正式修复必须区分。
关闭MPTCP、限制公网访问、过滤携带IPv4选项的TCP数据包,都可能在特定条件下降低攻击风险。
但它们不能从根本上消除内核中的释放后使用问题。
真正可靠的长期解决方式,仍然是安装已经包含修复的内核,并确认系统实际运行的是修复后的版本。
对于中小企业和普通站长来说,没有必要因此部署过于复杂的安全管理平台。
更实际的做法,是建立一套能够长期执行的操作系统维护流程:定期检查安全公告、确认内核更新、安排维护窗口、保留备份以及验证更新后的业务状态。
对于IDC服务商而言,还应特别关注虚拟化宿主机、容器节点以及其他承载多个客户业务的基础设施。
因为这些系统一旦出现安全问题,影响的可能不只是一台普通网站服务器,而是多个客户的业务环境。
从目前公开的信息来看,CVE-2026-98432已经引起多家Linux发行版厂商的重视,并且存在特定环境下实现远程root代码执行的研究案例。
但这不意味着所有Linux服务器都已经遭到实际攻击,也不能将研究中的特定利用条件直接扩大到所有TCP服务。
A5数据认为,面对这类影响范围较广的内核安全问题,最合理的处理方式不是盲目恐慌,而是尽快确认自身系统是否受到影响,并根据厂商补丁状态制定修复计划。
对于仍在运行受影响Linux内核的服务器,及时安装官方修复、减少不必要的公网服务暴露,并做好升级后的业务验证,才是当前最重要的安全维护工作。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6795.html