香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


美国服务器部署 Harbor,首次可用的关键是让镜像数据写入可扩容的持久盘,并通过域名和有效的 TLS 证书供客户端访问。单机基础部署通常使用 Docker Engine 和 Docker Compose v2,不需要另外准备外部数据库或 Redis;客户端入口以 TCP 443 为主,TCP 80 是否开放取决于是否需要 HTTP 跳转或 HTTP 方式的证书验证。Harbor 内部服务端口不应直接暴露到公网。
下面以一台全新 Ubuntu Server LTS 服务器为例,说明容量、端口、首次启动与验收。美国机房不会改变 Harbor 的端口要求,但服务器到客户端的网络路径、DNS 解析和数据传输成本仍应按实际使用地区确认。
Harbor仓库承载镜像层与运行数据,服务器的持久存储、内存和网络资源会影响部署所需的资源规划。A5idc数据提供美国物理服务器方案,涵盖Xeon、AMD EPYC及多IP产品,部分AMD配置配备大内存与NVMe存储,可为容器仓库及相关业务提供计算和存储资源基础;美国产品也有CN2 GIA线路方案,适用于面向不同地区的业务部署需求。
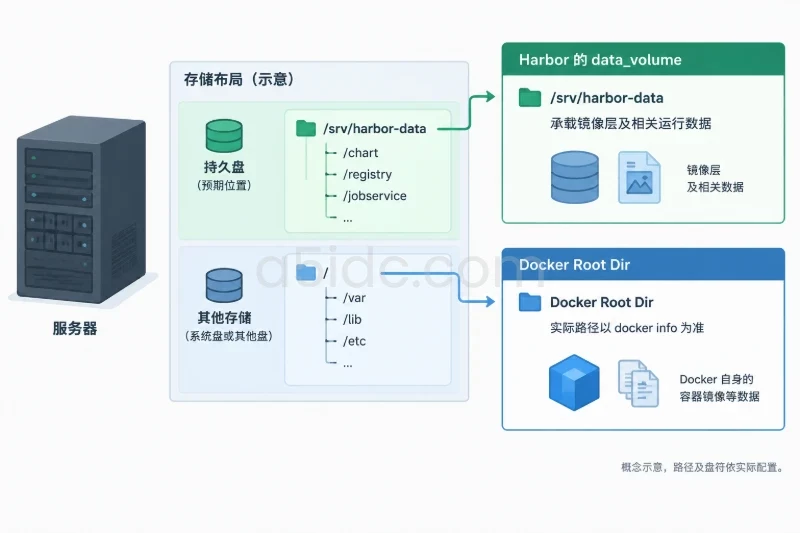
Harbor 的镜像层和相关运行数据保存在 data_volume 指定的位置;Docker 自身的容器镜像等数据则写入 Docker Root Dir。检查磁盘时要同时看这两处,不能只依据服务器标注的总盘容量判断是否够用。
可以按保留周期和新增的唯一镜像层估算:
所需容量 ≈(已有唯一镜像层 + 每周新增唯一数据 × 保留周数 + 临时空间)÷(1 - 预留比例)
例如,每周新增约 12 GiB 唯一镜像数据,保留 8 周,并为元数据、日志及临时增长预留 10 GiB,再要求盘内保留 30% 空间,则需约 (12 × 8 + 10) ÷ 0.7 = 151.4 GiB,可将数据盘规划为约 160 GiB。这里的数值是估算示例,实际增长应以镜像层数据和保留策略为准;标签数量不能直接等同于占用空间。
| 使用场景 | 容量规划参考 | 注意事项 |
|---|---|---|
| 短期功能验证 | 数据目录可用空间至少约 40 GiB,且留有扩容余地 | 仅适用于少量镜像和短期测试,不是生产容量保证 |
| 小型团队 | 根据唯一镜像层增长和保留周期计算,常见起步规划可考虑 100–200 GiB | 持续监控数据盘和 Docker Root Dir 的剩余空间 |
| 高频构建或长期保留 | 按增长量、保留周期和峰值临时空间测算,优先使用可扩容的独立持久盘 | 删除标签不一定立即回收底层空间,需规划 Harbor 清理与垃圾回收 |
入口端口按实际用途开放,云平台安全组与服务器本机防火墙都要核对。
| 端口 | 用途 | 建议 |
|---|---|---|
| TCP 443 | Docker 客户端通过 HTTPS 登录、拉取和推送镜像 | 对需要访问的客户端来源开放;使用匹配域名的有效证书 |
| TCP 80 | HTTP 访问、跳转或 HTTP 方式的证书验证 | 按需开放;若不需要,可不允许公网访问 |
| TCP 22 | 管理员 SSH 登录 | 仅允许管理来源访问,不属于 Harbor 业务入口 |
| 数据库、Redis 等容器内部端口 | Harbor 组件间通信 | 保持在 Docker Compose 网络内,不向公网开放 |
标准 Harbor 安装由前置 Web 服务处理客户端访问,通常不需要把 TCP 5000、数据库端口或 Redis 端口额外开放给镜像客户端。若 80 或 443 已被现有服务占用,应先确认服务归属和影响范围,再决定调整 Harbor 监听端口还是采用现有入口架构,不要直接停止未知服务。
先确认所选 Harbor 版本支持当前操作系统和 Docker 版本。此示例使用 Docker Engine 与 Compose v2;若尚未安装 Docker,应按所选发行版及 Harbor 版本要求安装,并确认 Docker 服务能够正常运行。
docker version
docker compose version
sudo systemctl is-active docker
预期 Docker 服务状态为 active,且 docker version 能显示客户端与服务端信息。若命令提示找不到 docker compose,先安装 Compose v2 插件,不要直接混用未核实兼容性的旧版 Compose。
检查磁盘、文件系统、inode、Docker 数据目录和端口占用:
lsblk -o NAME,SIZE,FSTYPE,MOUNTPOINT
df -hT / /srv
df -ih / /srv
docker info --format '{{.DockerRootDir}}'
findmnt -T /srv/harbor-data -o TARGET,SOURCE,FSTYPE
sudo ss -lntp | grep -E ':(80|443)\b' || true
确认计划用于 Harbor 的路径确实落在预期的持久盘上。若独立数据盘没有挂载,先解决挂载问题再安装;否则即使目录存在,Harbor 也可能把数据写到系统盘。还应为 Docker Root Dir 留出安装 Harbor 服务镜像所需的空间。不要用宽泛的 chmod 777 处理目录权限,应按所选 Harbor 版本的安装要求设置,并保留最小权限。
准备数据目录和证书目录:
sudo mkdir -p /srv/harbor-data /etc/harbor/certs
为 Harbor 准备一个客户端可解析的域名,例如 harbor.example.com,将其 DNS 记录指向美国服务器的公网地址。证书应包含该域名的 SAN,并由客户端信任的证书链签发;不要把自签名证书当作标准客户端接入方案。
getent ahosts harbor.example.com
sudo test -r /etc/harbor/certs/harbor.crt
sudo test -r /etc/harbor/certs/harbor.key
openssl x509 -in /etc/harbor/certs/harbor.crt -noout -subject -ext subjectAltName
解析结果应指向预期服务器地址;证书信息中的域名应与 Harbor 域名匹配。安全组和本机防火墙只需开放实际需要的入口,私有使用场景可将 443 限制到构建机或办公出口地址。不要为了测试而开放所有内部服务端口。
选择与操作系统、Docker 版本相容的 Harbor 发布版本,并使用在线安装包。在线安装需要服务器能够访问 Harbor 相关镜像的下载源;若出站访问受限,应先规划离线安装,不要在安装过程中反复改用来源不明的镜像。
将下面的 2.x.y 替换为已选版本号:
cd /opt
VERSION='2.x.y'

curl -fL \
  -o "harbor-online-installer-v${VERSION}.tgz" \
  "https://github.com/goharbor/harbor/releases/download/v${VERSION}/harbor-online-installer-v${VERSION}.tgz"

tar -xzf "harbor-online-installer-v${VERSION}.tgz"
cd /opt/harbor
cp harbor.yml.tmpl harbor.yml
保留 harbor.yml.tmpl 的其他配置项,只修改与本次部署有关的域名、端口、证书、口令和数据路径。示例如下:
hostname: harbor.example.com

http:
  port: 80

https:
  port: 443
  certificate: /etc/harbor/certs/harbor.crt
  private_key: /etc/harbor/certs/harbor.key

harbor_admin_password: "替换为随机强口令"

database:
  password: "替换为另一条随机口令"

data_volume: /srv/harbor-data
示例中的口令必须替换,管理员口令与数据库口令应分别设置。将配置文件和私钥限制为管理员可读,不要把实际口令写入公开文档或提交到代码仓库。data_volume 应指向刚才确认过的持久盘路径。
运行安装脚本前,再确认域名、证书路径、数据盘挂载及 80、443 端口均符合预期。安装会启动 Harbor 组件,并可能从外部拉取容器镜像;若失败,先查看安装输出和网络连通性,不要通过开放数据库端口来绕过问题。
cd /opt/harbor
sudo ./install.sh
安装完成后查看容器状态:
cd /opt/harbor
sudo docker compose ps
核心服务应处于运行状态。若容器退出或持续重启,先查看相关服务日志:
sudo docker compose logs --tail=100
不要只根据安装脚本执行结束就判定部署成功;还需从客户端验证 HTTPS、登录和镜像读写。
先在能解析 Harbor 域名、并且允许访问服务器 443 端口的客户端检查 API 响应:
curl -fsS https://harbor.example.com/api/v2.0/ping
正常情况下请求应返回成功响应。随后打开 https://harbor.example.com,确认网页可访问,并使用管理员账户登录。为验证项目权限,可在界面创建一个测试项目,例如 smoke。
使用 Docker 客户端执行一次推送和拉取测试。示例使用 hello-world:latest;如果客户端无法从其来源获取该镜像,可改用本机已有且可测试的镜像。
docker login harbor.example.com
docker pull hello-world:latest
docker tag hello-world:latest harbor.example.com/smoke/hello-world:check
docker push harbor.example.com/smoke/hello-world:check
docker image rm harbor.example.com/smoke/hello-world:check
docker pull harbor.example.com/smoke/hello-world:check
docker logout harbor.example.com
登录应成功,推送应完成,之后再次拉取应能从 Harbor 获取镜像。实际团队使用时,可创建权限范围更小的用户或机器人账户,不要长期共用管理员凭据。
最后查看两处磁盘使用情况:
df -hT /srv/harbor-data
docker info --format '{{.DockerRootDir}}'
随着镜像保留量增加,应同时关注 Harbor 数据盘与 Docker Root Dir。镜像标签或项目的删除不保证立即释放相同数量的底层空间;执行清理和垃圾回收前,先确认保留策略、影响范围与所用版本的操作要求。
按网络入口、证书、服务状态和存储的顺序检查,避免在原因未明时删除数据或重装。
| 现象 | 优先检查 | 结果判断 |
|---|---|---|
| 域名无法访问 | getent ahosts harbor.example.com、DNS 记录与安全组 | 解析地址不正确时先修正 DNS;解析正确但连接超时,继续核对云端和本机防火墙 |
| 443 拒绝连接 | sudo ss -lntp、sudo docker compose ps | 没有监听可能是服务未启动或安装失败;端口被其他服务占用时,先确认该服务的业务影响 |
| 浏览器或 Docker 报证书错误 | 证书 SAN、证书链、访问域名与证书文件路径 | 域名不匹配或客户端不信任证书时,修复证书配置后再测试,不要把关闭证书校验作为常态 |
| 登录成功但推送被拒绝 | 项目是否存在、账户权限、目标镜像路径 | 核对是否有目标项目写入权限,以及镜像名是否包含正确项目路径 |
| 安装中容器反复退出 | sudo docker compose logs --tail=100、Docker 服务状态、下载源连通性 | 日志中的拉取失败、配置错误或端口冲突对应不同处理方向,先修正具体原因再重启 |
| 推送失败或提示空间不足 | Harbor 数据盘与 Docker Root Dir 的 df -hT、df -ih | 空间或 inode 耗尽时先扩容或按保留策略清理,避免直接删除 Harbor 数据目录 |
验收前逐项确认:
/srv/harbor-data 确认位于持久盘,Docker Root Dir 也有足够空间。若部署需要回退,先评估停服对正在使用镜像仓库的构建机和部署任务的影响,并安排维护窗口。使用 Compose 停止服务时不要带 -v:
cd /opt/harbor
sudo docker compose down
该操作停止 Harbor 容器,但应保留 data_volume 中的数据。之后按回退方案关闭不再需要的入站规则,必要时撤销或调整 DNS 记录。若要清除数据,先备份配置和数据盘并验证备份可用;不要把删除数据目录或 Docker 数据目录作为普通回滚步骤。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6689.html