香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Linux iSCSI 发起端首次接入目标时,实际流程是:准备目标门户、IQN、LUN 和认证信息,安装 iscsiadm 工具,执行 SendTargets 发现,再对指定目标执行登录。发现只会把目标节点写入本机配置,并不代表已经建立会话。
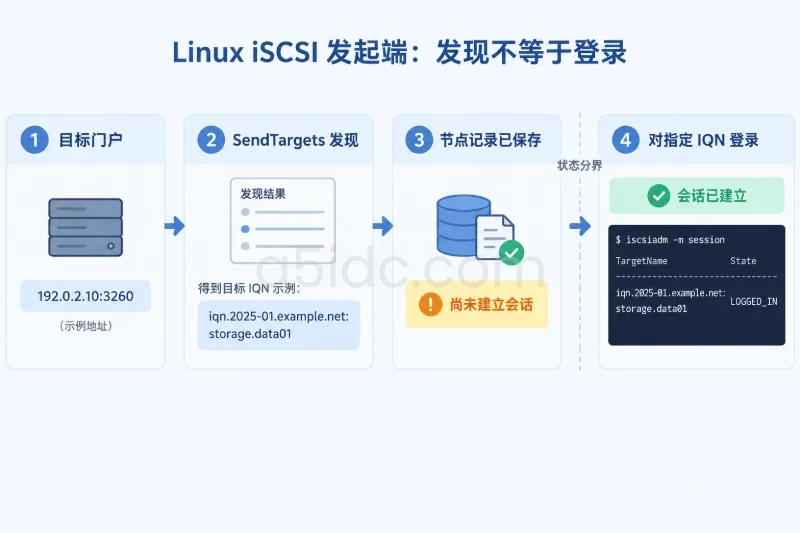
确认会话状态不能只看 iscsid 或 open-iscsi 服务是否运行,最直接的检查命令是 iscsiadm -m session。只有出现目标 IQN 和门户地址,并且详细状态显示 LOGGED_IN,才说明发起端已经与目标建立 iSCSI 会话。
围绕 iSCSI 存储服务的部署,A5idc数据提供香港、日本、美国等地区的物理服务器资源,涵盖 NVMe、SSD 与大容量 HDD 等存储配置,可为目标端服务、业务数据存放及不同规模的存储应用提供硬件基础;多地区方案也能对应不同业务部署位置和网络资源需求。
以下步骤适用于 Debian、Ubuntu、RHEL、Rocky Linux、AlmaLinux 及同类发行版。示例中的地址和 IQN 需要替换为实际环境值:
192.0.2.103260iqn.2025-01.example.net:storage.data01root 或 sudo 权限先确认系统版本、网络路径和目标端口:
cat /etc/os-release
uname -r
ip -br addr
ip route get 192.0.2.10
ip route get 的输出应显示实际使用的网卡、源地址和下一跳。如果服务器使用存储专用网卡或 VLAN,应确认路由确实从预期接口发出。
使用 nc 检查 TCP 端口。这个检查只验证网络层连接,不代表目标已经允许当前发起端登录。
nc -vz -w 3 192.0.2.10 3260
示例结果可能如下:
Connection to 192.0.2.10 3260 port [tcp/*] succeeded!
如果系统没有 nc,可以先通过发行版软件源安装对应工具,也可以直接继续执行发现命令,以发现结果作为应用层验证。
在生产主机上,如果目标 LUN 中已有数据,不要执行格式化、分区初始化或覆盖文件系统操作。首次接入前应记录当前磁盘清单,避免把新出现的设备误认为本地盘:
lsblk -o NAME,TYPE,SIZE,MODEL,SERIAL,MOUNTPOINT
安装 open-iscsi:
sudo apt update
sudo apt install -y open-iscsi
安装 iscsi-initiator-utils:
sudo dnf install -y iscsi-initiator-utils
较旧的系统如果没有 dnf,可以使用:
sudo yum install -y iscsi-initiator-utils
安装后确认 iscsiadm 可用:
command -v iscsiadm
iscsiadm -V
如果出现 command not found,先检查软件包是否安装成功,以及当前系统的软件源是否匹配。不要直接从其他发行版复制二进制文件或配置目录。
不同发行版的服务名称可能不同。Debian 和 Ubuntu 通常使用 iscsid 与 open-iscsi:
sudo systemctl enable --now iscsid
sudo systemctl enable --now open-iscsi

sudo systemctl is-active iscsid
sudo systemctl is-active open-iscsi
RHEL 系列通常使用 iscsid 与 iscsi:
sudo systemctl enable --now iscsid
sudo systemctl enable --now iscsi

sudo systemctl is-active iscsid
sudo systemctl is-active iscsi
预期结果为:
active
active
如果某个服务单元不存在,先查看当前系统实际提供的单元名称:
systemctl list-unit-files | grep -E 'iscsi|iscsid|open-iscsi'
服务处于 active 只代表本机 iSCSI 管理进程正在运行,还不能证明已经发现或登录了目标。
检查发起端 IQN:
sudo grep -v '^[[:space:]]*#' /etc/iscsi/initiatorname.iscsi
典型内容类似:
InitiatorName=iqn.1993-08.org.debian:01:8f3a2c1d4e5f
目标侧通常通过这个 IQN 进行访问控制。若服务器是从模板或虚拟机克隆而来,应确认不同主机没有重复使用同一个发起端 IQN。修改 IQN 前需要先备份配置,并确保该主机没有正在使用的 iSCSI 会话:
sudo cp -a /etc/iscsi/initiatorname.iscsi \
  /etc/iscsi/initiatorname.iscsi.bak.$(date +%F-%H%M%S)
已经在生产环境注册并使用的 IQN 不应随意修改,否则目标侧 ACL 可能无法匹配,原有会话也可能无法按预期恢复。
已知目标门户地址时,执行:
sudo iscsiadm -m discovery -t sendtargets -p 192.0.2.10:3260
-m discovery 表示发现模式,-t sendtargets 表示通过目标门户查询其发布的目标,-p 后面是门户地址和端口。
成功结果通常类似:
192.0.2.10:3260,1 iqn.2025-01.example.net:storage.data01
部分目标会返回多个 IQN 或多个门户,例如:
192.0.2.10:3260,1 iqn.2025-01.example.net:storage.data01
192.0.2.11:3260,1 iqn.2025-01.example.net:storage.data01
发现完成后,确认本地已经保存节点记录:
sudo iscsiadm -m node
也可以查看指定节点的详细配置:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  -o show
此时能看到 node.name、node.targetname 和 node.startup 等配置,只表示目标信息已保存到本机,尚未建立登录会话。此阶段可以先保持 node.startup 为 manual,待首次登录验证成功后再改为自动登录。
大多数环境会在发现后登录阶段校验 CHAP。如果目标在 SendTargets 阶段就要求认证,需要为发现数据库配置认证信息。以下命令中的密码不要直接替换成真实密码后保存到 shell 历史中:
sudo iscsiadm -m discoverydb \
  -t sendtargets \
  -p 192.0.2.10:3260 \
  --op update \
  -n discovery.sendtargets.auth.authmethod \
  -v CHAP

sudo iscsiadm -m discoverydb \
  -t sendtargets \
  -p 192.0.2.10:3260 \
  --op update \
  -n discovery.sendtargets.auth.username \
  -v 'chapuser'
密码可以通过变量临时传递,使用后立即清除:
read -r -s -p "Discovery CHAP password: " DISCOVERY_PASSWORD
printf '\n'

sudo iscsiadm -m discoverydb \
  -t sendtargets \
  -p 192.0.2.10:3260 \
  --op update \
  -n discovery.sendtargets.auth.password \
  -v "$DISCOVERY_PASSWORD"

unset DISCOVERY_PASSWORD
如果目标只要求登录认证,则不需要设置 discoverydb,直接在目标节点上配置会话认证即可。
如果目标侧仅通过发起端 IQN、网络 ACL 或存储 ACL 控制访问,可以直接登录指定节点。不要使用模糊匹配登录所有节点,以免误登录其他 LUN 或重复路径。
先将目标节点的认证方式设置为 CHAP:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.session.auth.authmethod \
  -v CHAP

sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.session.auth.username \
  -v 'chapuser'
再设置密码:
read -r -s -p "Session CHAP password: " SESSION_PASSWORD
printf '\n'

sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.session.auth.password \
  -v "$SESSION_PASSWORD"

unset SESSION_PASSWORD
认证配置会写入本机 iSCSI 节点数据库,通常只有管理员可以读取。配置完成后,应检查相关目录权限,避免将认证信息暴露给普通用户。不要把包含密码的 iscsiadm -o show 输出上传到工单、聊天工具或公开日志中。
如果目标使用双向 CHAP,还需要根据目标端配置增加:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.session.auth.username_in \
  -v 'target-chapuser'

sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.session.auth.password_in \
  -v "$TARGET_CHAP_PASSWORD"
双向 CHAP 参数名称和目标设备配置有关,配置前应核对目标端要求。不要仅为了“尝试登录”随意启用认证方式,否则可能导致原本可用的节点登录失败。
对指定门户和 IQN 执行登录:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --login
成功时通常会出现类似提示:
Logging in to [iface: default, target: iqn.2025-01.example.net:storage.data01, portal: 192.0.2.10,3260]
Login to [target: iqn.2025-01.example.net:storage.data01, portal: 192.0.2.10,3260] successful.
首次登录成功后,再将该节点设置为开机自动登录:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.startup \
  -v automatic
检查该节点的启动策略:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  -o show | grep 'node.startup'
预期包含:
node.startup = automatic
如果同一个 LUN 通过多个门户提供服务,不要在没有多路径规划的情况下直接对所有门户登录。多个会话可能让同一个 LUN 以多个 SCSI 设备出现,未经多路径管理就直接挂载或写入,存在数据损坏风险。
最常用的确认命令是:
sudo iscsiadm -m session
成功时可能显示:
tcp: [1] 192.0.2.10:3260,1 iqn.2025-01.example.net:storage.data01 (non-flash)
这里的 [1] 是本机会话编号,后面包含目标门户和目标 IQN。没有任何输出,通常表示当前没有已登录的 iSCSI 会话,即使本机节点数据库中已经存在目标记录,也不能算登录成功。
使用 -P 3 查看会话、连接和 SCSI 设备:
sudo iscsiadm -m session -P 3
重点检查以下内容:
iSCSI Session State: LOGGED_IN
Persistent Portal: 192.0.2.10:3260
Target: iqn.2025-01.example.net:storage.data01
Attached SCSI devices:
        Host Number: 5  State: running
不同版本的 open-iscsi 输出字段可能略有差异,但以下结果通常可以视为成功:
iscsiadm -m session 能列出目标LOGGED_INAttached SCSI devices 中能看到目标映射的设备,或后续能够通过系统设备路径发现它登录成功后等待 udev 完成设备处理:
sudo udevadm settle
lsblk -o NAME,TYPE,SIZE,MODEL,SERIAL,TRAN,MOUNTPOINT
也可以查看 iSCSI 设备路径:
sudo find /dev/disk/by-path -maxdepth 1 -type l -name '*iscsi*' -ls
新 LUN 可能没有文件系统,因此 MOUNTPOINT 为空并不一定是异常。验收时应将设备容量、型号、序列号或目标侧 LUN 编号与预期值对应起来,不要仅依据 /dev/sdX 名称判断,因为设备名可能在重启或新增磁盘后变化。
如果系统中已经存在同一 LUN 的文件系统,后续挂载前还需要确认是否由其他主机使用、是否采用集群文件系统以及是否配置了多路径。不要为了验证设备而执行以下类型的操作:
sudo mkfs...
sudo fdisk...
sudo parted...
这些操作可能覆盖已有数据。
下表可以避免常见误判:
| 检查对象 | 命令 | 能说明什么 |
|---|---|---|
| iSCSI 管理服务 | systemctl is-active iscsid | 本机管理进程是否运行 |
| 发行版启动服务 | systemctl is-active iscsi 或 open-iscsi | 是否启用节点恢复和启动流程 |
| 节点记录 | iscsiadm -m node | 本机是否保存了发现结果 |
| 实际会话 | iscsiadm -m session | 是否已经登录目标 |
| 详细状态 | iscsiadm -m session -P 3 | 会话状态、门户、SCSI 主机和设备信息 |
| 块设备 | lsblk、/dev/disk/by-path | 内核是否识别目标 LUN |
iscsiadm 不存在通常是软件包未安装,或者安装了不匹配当前发行版的包。重新确认发行版和包管理器:
cat /etc/os-release
command -v apt
command -v dnf
command -v iscsiadm
不要通过复制其他服务器的 /usr/sbin/iscsiadm 解决问题,因为依赖库、服务单元和节点数据库格式可能不一致。
按由外到内的顺序检查:
ip route get 192.0.2.10 是否使用正确源地址和网卡。如果需要调整防火墙,应先保存当前规则,并只增加“发起端源地址到目标地址 TCP 3260”的精确放行规则。不要直接清空规则、关闭整台服务器防火墙或使用全端口放行。变更完成后应记录规则编号,回滚时删除对应规则并重新加载原策略;这些操作可能影响 SSH、业务端口和其他存储流量。
先确认使用的是发现结果中完整的 IQN 和门户:
sudo iscsiadm -m node
重点检查:
InitiatorName查看服务日志:
sudo journalctl -u iscsid -u iscsi -u open-iscsi \
  --since "15 minutes ago" \
  --no-pager
如果日志提示认证失败,优先修正 CHAP 或目标 ACL,不要反复删除并重建所有节点记录。若节点配置被错误修改,可先导出当前节点信息,注意该文件可能包含敏感认证参数:
umask 077
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  -o show > "$HOME/iscsi-node-backup-$(date +%F-%H%M%S).txt"
先查看详细会话和内核日志:
sudo iscsiadm -m session -P 3
sudo dmesg -T | tail -n 80
常见原因包括:
可以先等待并重新查看设备:
sudo udevadm settle
lsblk -o NAME,TYPE,SIZE,MODEL,SERIAL,TRAN,MOUNTPOINT
如果详细会话显示了 SCSI Host,但没有附加设备,可以针对该 Host 执行一次扫描。下面的 host5 只是示例,必须替换为 iscsiadm -m session -P 3 中实际显示的 Host 编号:
printf '%s\n' '- - -' | sudo tee /sys/class/scsi_host/host5/scan
sudo udevadm settle
lsblk
不要在未确认 Host 编号的情况下对所有 SCSI Host 执行扫描,也不要把扫描后出现的新设备直接格式化。
iscsiadm -m session 显示多个相同目标多个会话可能是多门户、多网卡或重复登录造成的。先列出所有会话和设备路径:
sudo iscsiadm -m session
sudo find /dev/disk/by-path -maxdepth 1 -type l -name '*iscsi*' -ls
如果多个会话实际指向同一个 LUN,应先确认是否有多路径方案。没有多路径配置时,不要把多个路径当成多个独立磁盘,也不要分别创建文件系统或挂载。
完成首次部署后,可以按下表逐项验收:
| 验收项目 | 检查方式 | 通过条件 |
|---|---|---|
| 工具安装 | iscsiadm -V | 能输出版本信息 |
| 发起端身份 | 查看 /etc/iscsi/initiatorname.iscsi | IQN 唯一且与目标 ACL 一致 |
| 目标发现 | iscsiadm -m node | 存在正确门户和目标 IQN |
| 登录状态 | iscsiadm -m session | 能列出目标会话 |
| 会话详情 | iscsiadm -m session -P 3 | 状态为 LOGGED_IN |
| 设备识别 | lsblk、/dev/disk/by-path | 识别到预期 LUN,容量和标识匹配 |
| 自动恢复 | node.startup = automatic | 节点配置为自动登录 |
| 服务启用 | systemctl is-enabled | 对应服务已启用 |
| 数据安全 | findmnt、存储变更记录 | 未误格式化、未误挂载、未产生重复路径写入 |
如果首次测试需要回滚,应先停止使用该 LUN 的业务进程,并确认设备没有被挂载:
findmnt
sudo iscsiadm -m session
如果该设备已经挂载,必须先在业务允许的维护窗口内卸载;如果设备承载数据库、虚拟机或其他服务,先停止对应服务并确认没有持续 I/O。确认无业务使用后,按精确节点执行退出:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --logout
再将其恢复为手动启动并删除本机节点记录:
sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op update \
  -n node.startup \
  -v manual

sudo iscsiadm -m node \
  -T iqn.2025-01.example.net:storage.data01 \
  -p 192.0.2.10:3260 \
  --op delete
这里的 --op delete 只删除本机保存的节点记录,不会删除目标端 LUN 或其中的数据,但删除后需要重新发现才能再次登录。不要直接删除整个 /var/lib/iscsi 或 /etc/iscsi 目录,因为同一主机上可能还有其他正常工作的 iSCSI 目标。
如果主机还连接着其他 iSCSI 存储,不要为了回滚单个目标而停止或禁用全局 iscsi、open-iscsi 服务。最终应再次执行:
sudo iscsiadm -m session
sudo lsblk -o NAME,TYPE,SIZE,MODEL,SERIAL,MOUNTPOINT
确认目标会话、业务挂载和其他存储路径均处于预期状态。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6687.html