香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Linux 中配置命令白名单,通常应使用 /etc/sudoers.d/ 为指定用户组授予少量、明确的 root 命令权限,并同时限定命令参数。关键不是只限制“能执行哪些程序”,还要限制“程序能接收什么参数”;例如只允许重启 myapp.service,而不能把 /usr/bin/systemctl 整体放开。
下面以使用 systemd 的 Ubuntu、Debian、Rocky Linux、AlmaLinux 等常见发行版为例,完成一次首次部署。示例用户为 opsuser,权限组为 app-ops,目标服务为 myapp.service。部署前请确认具备 root 控制台或现有管理员权限,并准备好回滚窗口。
sudo 命令白名单能收紧主机上的运维权限;对于承载这些服务的服务器,A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地的物理服务器,覆盖常规建站、AMD计算、存储和多IP等资源需求。不同地区和产品系列配有不同的CPU、内存、磁盘与网络方案,可用于部署业务后台、接口服务和数据库,为服务运行与日常管理提供相应的硬件及网络基础。
本方案只授予以下三类权限:
myapp.service 状态;myapp.service;最终允许的命令类似下面这样:
/usr/bin/systemctl status myapp.service --no-pager
/usr/bin/systemctl is-active myapp.service
/usr/bin/systemctl restart myapp.service
/usr/bin/systemctl reload myapp.service
/usr/bin/journalctl -u myapp.service -n 100 --no-pager
不会授予以下权限:
systemctl 子命令;sudo 进入 root shell。restart 和 reload 都可能影响业务进程,测试时应选择维护窗口。日志读取也可能暴露请求参数、令牌或内部路径,只有在操作人员确实需要查看日志时才加入白名单。
变更 sudo 配置时不要关闭当前 root 或管理员会话。新配置出现语法错误、文件权限错误或用户组未生效时,仍需要通过这个会话修复。
先检查用户、服务和 sudo 工具是否存在:
getent passwd opsuser
systemctl status myapp.service --no-pager
sudo -V | sed -n '1,8p'
sudo visudo -c
预期结果:
getent passwd opsuser 能返回用户信息;systemctl status 能找到目标服务。服务未安装或名称不正确时,应先确认真实 unit 名称;sudo -V 能输出版本信息;visudo -c 输出类似 parsed OK,表示当前 sudo 配置没有明显语法错误。如果目标系统不是 systemd,systemctl 和 journalctl 方案不适用,应按照实际服务管理工具重新设计白名单,不能直接套用本例。
sudoers 中应尽量写绝对路径,不要只写命令名。不同发行版或定制系统中,二进制文件可能位于 /usr/bin 或其他目录。
for name in systemctl journalctl; do
    path="$(command -v "$name")" || exit 1
    printf '%s -> %s\n' "$name" "$path"
    readlink -f "$path"
done
示例输出可能是:
systemctl -> /usr/bin/systemctl
/usr/bin/systemctl
journalctl -> /usr/bin/journalctl
/usr/bin/journalctl
如果实际输出不是 /usr/bin/systemctl 或 /usr/bin/journalctl,后续配置中的路径必须替换为实际路径。路径确认后,还应检查目标服务文件和脚本是否由 root 管理:
sudo systemctl show myapp.service -p FragmentPath -p DropInPaths
sudo systemctl cat myapp.service
重点查看:
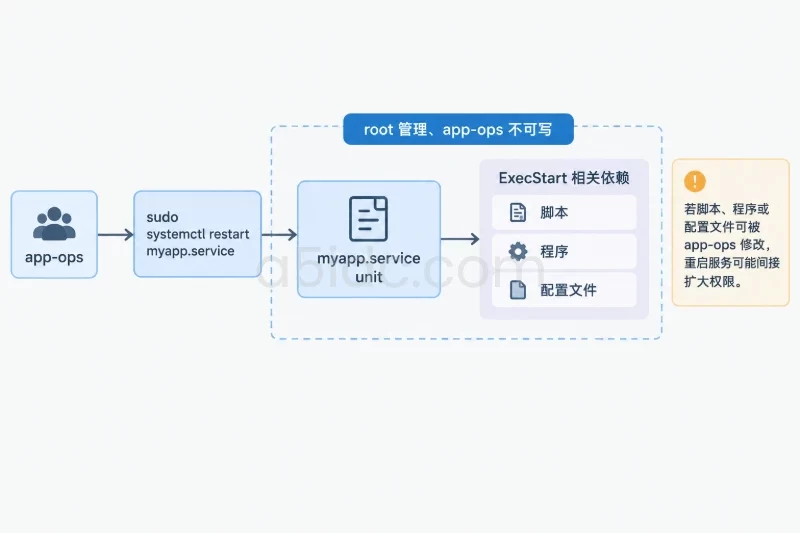
FragmentPath 指向的 unit 文件是否属于 root:root;DropInPaths 中是否存在额外配置;ExecStart 调用的脚本、程序和配置文件是否允许 opsuser 或 app-ops 组写入。如果被授权用户可以修改 unit 文件、启动脚本或服务读取的配置文件,那么即使 sudo 白名单写得很窄,也可能通过重启服务间接获得 root 权限。
sudoers 文件的权限变更和覆盖操作影响范围较大,应先备份。以下命令会把 /etc/sudoers 和 /etc/sudoers.d 保存到 root 目录:
sudo test -f /etc/sudoers
sudo test -d /etc/sudoers.d

backup="/root/sudoers-backup-$(date +%Y%m%d%H%M%S).tgz"
sudo tar -C /etc -czf "$backup" sudoers sudoers.d
sudo ls -lh "$backup"
预期结果是生成一个 root 所有的压缩备份文件。不要把备份放在普通用户可写目录,也不要把 sudoers 内容提交到普通业务代码仓库。
/etc/sudoers.d常见系统会在主配置中包含以下目录:
sudo grep -nE '^[[:space:]]*#includedir[[:space:]]+/etc/sudoers\.d' /etc/sudoers
如果能看到类似下面的内容,说明该目录会被加载:
#includedir /etc/sudoers.d
如果没有匹配结果,不要直接假定新文件会生效。应先通过 visudo 审核主配置,确认系统采用的 include 方式,再决定是否使用该目录。
sudoers 中,命令路径和参数是两个不同层面的匹配对象。常见写法的含义如下:
| 配置形式 | 实际效果 | 风险与建议 |
|---|---|---|
/usr/bin/systemctl | 允许该程序的任意参数 | 权限范围过大,不建议 |
/usr/bin/systemctl restart myapp.service | 只允许指定子命令、服务名和参数顺序 | 适合固定操作 |
/usr/bin/systemctl status myapp.service --no-pager | 只允许完全匹配这一种调用方式 | 适合首次部署 |
/usr/bin/systemctl restart myapp-*.service | 使用通配符允许一组服务 | 需确认通配范围不会包含高权限服务 |
/usr/bin/systemctl restart myapp.service * | 允许额外参数 | 可能引入 --no-block、--root 等未审核参数,不建议 |
在 sudoers 中省略参数并不等于“禁止参数”,而通常意味着该命令可以带任意参数。因此,下面这种写法不能满足严格白名单要求:
%app-ops ALL=(root) /usr/bin/systemctl
即使只想授权重启,也不要写成:
%app-ops ALL=(root) /usr/bin/systemctl restart
应明确写出服务名称:
%app-ops ALL=(root) /usr/bin/systemctl restart myapp.service
参数的顺序也要保持一致。例如配置中是:
/usr/bin/systemctl status myapp.service --no-pager
测试时使用下面的顺序可能会被拒绝:
sudo /usr/bin/systemctl status --no-pager myapp.service
这种严格匹配会减少参数被扩展的空间,但也意味着后续新增参数时需要更新配置并重新验证。
如果 app-ops 是专门为本次权限划分建立的组,可以执行:
getent group app-ops >/dev/null || sudo groupadd --system app-ops
然后确认 opsuser 存在,并仅在尚未加入该组时添加:
id opsuser

if id -nG opsuser | tr ' ' '\n' | grep -qx 'app-ops'; then
    echo "opsuser already belongs to app-ops"
else
    sudo usermod -aG app-ops opsuser
fi
usermod -aG 中的 -a 很重要,表示追加组成员。如果误用不带 -a 的形式,可能覆盖用户原有的附加组配置。
用户组变更通常不会立即影响已经登录的会话。完成配置后,应让 opsuser 退出并重新登录,再通过 id 检查组信息。
如果 app-ops 已经被其他业务使用,不要未经确认就复用该组。可以新建用途明确的组,例如 myapp-ops,避免把新权限同时授予原有成员。
使用 root 权限创建一个临时配置文件。配置文件名称不使用点号和波浪线,避免被 /etc/sudoers.d 的文件过滤规则忽略:
sudo tee /root/app-ops.sudoers >/dev/null <<'EOF'
Cmnd_Alias APP_READ = /usr/bin/systemctl status myapp.service --no-pager, \
                      /usr/bin/systemctl is-active myapp.service, \
                      /usr/bin/journalctl -u myapp.service -n 100 --no-pager

Cmnd_Alias APP_CHANGE = /usr/bin/systemctl restart myapp.service, \
                        /usr/bin/systemctl reload myapp.service

%app-ops ALL=(root) PASSWD: APP_READ, APP_CHANGE
EOF
配置含义如下:
APP_READ 只包含状态和日志读取命令;APP_CHANGE 只包含指定服务的重启和重新加载;(root) 表示命令只能以 root 身份运行;PASSWD: 表示默认需要通过 sudo 认证,不因为白名单而自动免密;ALL、shell、编辑器或解释器权限。如果实际命令路径不是 /usr/bin/systemctl 或 /usr/bin/journalctl,请先修改候选文件,再执行语法验证。
不要直接把未经检查的内容写入 /etc/sudoers.d。先验证候选文件:
sudo visudo -cf /root/app-ops.sudoers
预期结果类似:
/root/app-ops.sudoers: parsed OK
然后确认目标文件不存在,避免覆盖其他管理员已经建立的策略:
sudo test ! -e /etc/sudoers.d/a5idc-app-ops
该命令返回成功后,再安装配置:
sudo install -o root -g root -m 0440 \
    /root/app-ops.sudoers \
    /etc/sudoers.d/a5idc-app-ops
安装完成后立即检查完整 sudo 配置:
sudo visudo -c
sudo stat -c '%a %U:%G %n' /etc/sudoers.d/a5idc-app-ops
预期结果应包括:
0440 root:root /etc/sudoers.d/a5idc-app-ops
如果 visudo -c 报错,不要继续测试业务命令。保持当前管理员会话,删除本次新建的文件后再次验证:
sudo rm -- /etc/sudoers.d/a5idc-app-ops
sudo visudo -c
如果当前会话已经无法使用 sudo,应通过 root 控制台执行上述修复命令。
固定服务名最适合直接写入 sudoers。如果必须允许少量服务名变化,不要直接给命令参数使用宽泛通配符,可以使用 root 所有、普通用户不可写的包装脚本进行二次校验。
下面的脚本只允许两个明确的 unit 名称:
sudo tee /root/app-restart >/dev/null <<'EOF'
#!/bin/sh
set -eu

[ "$#" -eq 1 ] || exit 2

case "$1" in
    myapp.service|myapp-worker.service)
        ;;
    *)
        exit 3
        ;;
esac

exec /usr/bin/systemctl restart "$1"
EOF

sudo install -o root -g root -m 0755 \
    /root/app-restart \
    /usr/local/sbin/app-restart
然后可以在 sudoers 中使用:
Cmnd_Alias APP_WRAPPER = /usr/local/sbin/app-restart *
%app-ops ALL=(root) PASSWD: APP_READ, APP_WRAPPER
这里的 * 只是把参数交给包装脚本,真正的限制由脚本中的参数个数和 case 分支完成。包装脚本本身必须满足以下条件:
root:root;app-ops 组写入;sh -c "$用户输入" 之类的动态 shell 执行方式。如果只允许一个固定服务,不需要包装脚本,直接使用精确的 sudoers 命令更容易审计。
让 opsuser 退出当前登录会话并重新登录,然后执行:
id
sudo -l
也可以由管理员直接查看指定用户的授权:
sudo -l -U opsuser
预期内容应只出现 APP_READ 和 APP_CHANGE 展开的相关命令,或者直接列出以下允许项:
/usr/bin/systemctl status myapp.service --no-pager
/usr/bin/systemctl is-active myapp.service
/usr/bin/journalctl -u myapp.service -n 100 --no-pager
/usr/bin/systemctl restart myapp.service
/usr/bin/systemctl reload myapp.service
如果 sudo -l -U opsuser 显示 ALL、/bin/sh、/bin/bash、编辑器或包管理器,应立即停止验证并检查其他 sudoers 文件。当前新建文件没有自动撤销原有授权的能力。
以 opsuser 身份执行。首次运行时会要求输入该用户密码:
sudo -v

sudo /usr/bin/systemctl status myapp.service --no-pager
sudo /usr/bin/systemctl is-active myapp.service
sudo /usr/bin/journalctl -u myapp.service -n 100 --no-pager
预期结果:
status 能显示服务状态;is-active 输出 active、inactive 等状态词;journalctl 输出不超过 100 行的服务日志;重启和重新加载属于有影响的操作,应先确认服务状态,再在变更窗口执行:
sudo /usr/bin/systemctl reload myapp.service
如果服务不支持 reload,命令可能返回非零状态。这说明服务自身不支持重新加载,不代表 sudo 白名单语法错误。只有确认业务允许后,才测试:
sudo /usr/bin/systemctl restart myapp.service
执行后再次检查:
sudo /usr/bin/systemctl status myapp.service --no-pager
拒绝测试应优先选择不会改变系统状态的命令,避免用 stop、disable 等具有实际影响的命令进行反向测试:
sudo /usr/bin/systemctl status myapp.service
sudo /usr/bin/systemctl status --no-pager myapp.service
sudo /usr/bin/systemctl is-enabled myapp.service
sudo /usr/bin/journalctl -u myapp.service -n 101 --no-pager
sudo /usr/bin/id -u
预期结果是 sudo 拒绝执行,例如:
Sorry, user opsuser is not allowed to execute ...
这些结果分别验证了:
--no-pager 时不匹配;-n 100 改为 -n 101 时不匹配;需要注意,下面的写法不会绕过 sudo 权限:
sudo /usr/bin/systemctl restart myapp.service; id
分号后的 id 由当前用户自己的 shell 执行,不会自动获得 root 权限。但不要把 sh -c、bash -c、env 等程序加入白名单,否则用户可能通过它们自行构造新的命令。
先检查用户是否已经重新登录:
id
getent group app-ops
如果 id 中没有 app-ops,说明当前会话仍使用旧的组信息。退出登录后重新登录,再次检查。管理员也可以查看:
sudo -l -U opsuser
如果组信息正确但仍被拒绝,继续检查 sudoers 主配置是否包含 /etc/sudoers.d,以及新文件权限是否为 0440。
如果执行:
sudo systemctl status myapp.service --no-pager
被拒绝,先确认实际路径:
command -v systemctl
readlink -f "$(command -v systemctl)"
然后检查 sudoers 中是否写入了相同的规范路径。不要为了快速解决而把路径改成不带路径的 systemctl,否则会扩大匹配范围。
精确白名单只允许配置中的一种写法。以下差异都可能导致拒绝:
--no-pager 放在不同位置;-n 100 改成其他数量;--full、--since 或其他参数;/bin/systemctl 和 /usr/bin/systemctl 的不同路径。如果确实需要第二种固定调用方式,新增一条完整命令并重新执行 visudo -c,不要直接把参数改成 *。
先不要关闭管理员会话,确认错误文件和行号:
sudo visudo -c
sudo visudo -cf /root/app-ops.sudoers
如果错误来自本次新增文件,可以删除该文件并复查:
sudo rm -- /etc/sudoers.d/a5idc-app-ops
sudo visudo -c
如果错误来自已有主配置或其他 drop-in 文件,不要用本次备份直接覆盖全部配置。应先比较变更时间和文件内容,再通过 root 控制台恢复对应文件。
重点检查服务的完整调用链:
sudo systemctl cat myapp.service
sudo systemctl show myapp.service -p FragmentPath -p DropInPaths
对 FragmentPath、DropInPaths、ExecStart 中涉及的每个文件和目录检查权限:
sudo namei -l /etc/systemd/system/myapp.service
sudo stat -c '%A %U:%G %n' /etc/systemd/system/myapp.service
如果脚本、配置目录或可执行文件对 app-ops 可写,应先修复文件所有权和写权限,或取消 restart、reload 授权。sudoers 白名单只限制“能启动什么命令”,不会自动审计该命令依赖的脚本、配置和环境。
不同发行版的认证日志位置可能不同,可以优先使用 systemd 日志:
sudo journalctl _COMM=sudo --since today --no-pager
在 Debian、Ubuntu 等系统上,也可以检查:
sudo grep -E 'sudo|opsuser' /var/log/auth.log 2>/dev/null
在 RHEL 系列系统上,常见位置是:
sudo grep -E 'sudo|opsuser' /var/log/secure 2>/dev/null
如果系统部署了 auditd,可以进一步查看 sudo 执行记录:
sudo ausearch -x sudo -ts recent
日志中应能区分允许和拒绝的命令,便于确认实际执行参数是否符合预期。日志本身可能包含用户名、命令参数和路径,应按照主机审计策略保存和访问。
完成首次部署后,逐项确认:
/etc/sudoers 和 /etc/sudoers.d;sudo visudo -c 返回成功;/etc/sudoers.d/a5idc-app-ops 属于 root:root;0440;opsuser 已加入正确的权限组,并重新登录验证;sudo -l -U opsuser 未显示 ALL 或未审核的解释器;NOPASSWD、shell、编辑器或包管理器权限误加入本次策略。如果需要撤销本次权限,先确认不影响其他管理员,然后仅删除本次创建的 drop-in 文件:
sudo rm -- /etc/sudoers.d/a5idc-app-ops
sudo visudo -c
如果本次新建了 app-ops 组,并且确认该组没有其他用途,可以移除用户成员:
sudo gpasswd -d opsuser app-ops
只有在确认该组不再被任何账户使用时,才考虑删除组:
getent group app-ops
sudo groupdel app-ops
如果包装脚本也是本次创建的,并且没有其他业务依赖,可以一并删除:
sudo rm -- /usr/local/sbin/app-restart
回滚后让受影响用户重新登录,并使用管理员账户重新检查:
sudo -l -U opsuser
sudo visudo -c
不要在不核对时间点和变更差异的情况下,直接用整份备份覆盖当前 /etc/sudoers。备份生成后可能还有其他合法变更,整包恢复会把这些变更一并撤销。只有主配置确实损坏、具备 root 控制台且已确认备份版本正确时,才应恢复主文件,并在恢复后重新执行语法检查和权限验收。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6660.html