香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在已运行的 FreeBSD 主机上排查服务异常,首先查看 /var/log。系统级日志通常由 syslogd 写入 /var/log/messages、/var/log/auth.log、/var/log/security、/var/log/cron 和 /var/log/maillog 等文件;日志轮转后,旧记录可能变为 .0、.1 或 .gz 文件。FreeBSD 默认并不以 systemd journal 作为主要日志入口,因此不能把 journalctl 当作常规查询方式。
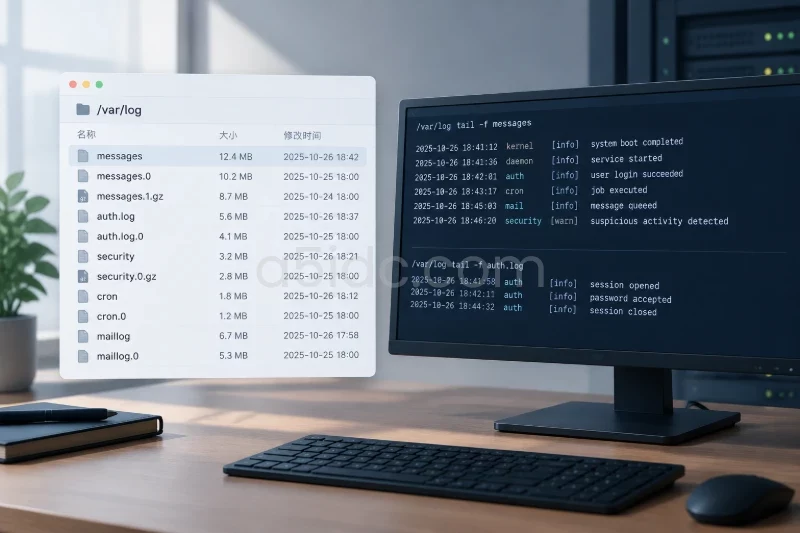
按服务定位时,先确认服务实际使用的日志设施和路径,再按时间、进程名、PID、用户名、源 IP、状态码或请求 ID缩小范围。系统日志的分流规则主要看 /etc/syslog.conf,应用服务则应查看自身配置,例如 Web 服务常见访问日志和错误日志,数据库、邮件服务也可能使用独立目录。实际环境可能修改过默认路径,以下步骤应以主机当前配置为准。
先确认当前主机的本地时间、时区以及日志文件状态:
date '+%Y-%m-%d %H:%M:%S %z'
ls -lhT /var/log
df -h /var /var/log
syslogd 生成的传统日志一般以类似下面的格式开头:
Mar 8 14:32:17 host sshd[1842]: Failed password for invalid user admin from 203.0.113.10 port 52144 ssh2
其中通常可以看到:
Mar 8 14:32:17:月份、日期和时间,传统 syslog 行通常不直接写年份;host:产生日志的主机名,远程转发场景下尤其重要;sshd[1842]:服务名和进程 PID;如果应用自行写入 JSON、Apache Combined、Nginx 自定义格式或数据库专用格式,字段位置可能完全不同,不能直接套用 syslog 的字段解释。
FreeBSD 日志时间通常使用系统本地时间。排查跨主机事件时,应同时记录各主机的时区和当前时间:
date '+local: %Y-%m-%d %H:%M:%S %z'
date -u '+utc:   %Y-%m-%d %H:%M:%S %z'
如果一台主机使用本地时间,另一台服务或负载均衡器记录 UTC,时间线可能相差数小时。处理安全事件或跨节点请求时,应先统一到带时区的时间,再进行关联。
不要只根据文件名猜测记录位置,先查看当前启用的配置行:
grep -nEv '^[[:space:]]*(#|$)' /etc/syslog.conf
常见规则类似下面的形式,具体内容会因 FreeBSD 版本和管理员调整而变化:
*.notice;authpriv.none;kern.debug;lpr.info;mail.crit    /var/log/messages
security.*                                               /var/log/security
auth.info;authpriv.*;remoteauth.crit                     /var/log/auth.log
mail.*                                                    /var/log/maillog
cron.*                                                    /var/log/cron
*.emerg                                                   *
规则左侧是 facility 和 priority,右侧是写入目标。常见 facility 包括:
| facility | 主要来源 | 常见定位用途 |
|---|---|---|
kern | 内核 | 磁盘、网卡、文件系统、驱动和启动信息 |
auth、authpriv | 认证与权限 | SSH 登录、认证失败、权限操作 |
cron | cron 和定时任务 | 定时任务启动、失败和退出 |
daemon | 一般后台服务 | 未单独分流的守护进程 |
mail | 邮件服务 | 投递、队列、连接和退信 |
local0 到 local7 | 自定义应用 | 应用自行指定 facility 时使用 |
notice、info、warning、err、crit 等是优先级。配置中的 authpriv.none 表示不把特权认证消息写入该目标,避免认证日志被重复混入通用日志。
如果服务使用 local0 等自定义 facility,而 /etc/syslog.conf 没有相应规则,服务即使成功调用 syslog,也可能看不到预期的独立文件。
系统级问题优先看:
tail -n 100 /var/log/messages
grep -Ei 'error|fail|warning|timeout|panic|io|filesystem|link' /var/log/messages | tail -n 100
内核环形缓冲区可以即时查看:
dmesg | tail -n 100
两者用途不同:
dmesg 主要反映当前内核缓冲区,重启或新消息较多时,旧内容可能消失;/var/log/messages 是持久化文件,适合查看较长时间范围;/var/run/dmesg.boot 通常保存当前启动过程中的内核信息,但它不是所有历史启动记录的集合。如果问题发生在重启前后,可先看启动记录和登录记录:
grep -Ei 'boot|reboot|shutdown|mount|filesystem' /var/log/messages
last reboot
认证相关记录通常在 /var/log/auth.log,安全相关规则也可能将部分内容写入 /var/log/security:
grep -Ei 'sshd|sudo|login|authentication|failed|invalid|accepted' /var/log/auth.log | tail -n 100
grep -Ei 'sshd|sudo|login|security|failed|denied' /var/log/security | tail -n 100
SSH 事件可重点关注:
Accepted 或 Failed password:认证成功或失败;Invalid user:不存在的账户尝试登录;from 后面的源 IP;port 后面的源端口;sshd[PID]:同一个连接或进程产生的关联线索;session opened、session closed:会话建立和结束;sudo 记录中的执行用户、目标用户和命令。登录成功与失败并不一定全部来自同一个文件。last 读取的是登录历史文件,不应直接用 cat 或 grep 读取 /var/log/wtmp:
last -n 30
lastlog
who
wtmp 和审计文件可能包含二进制记录。需要分析登录时,使用对应工具比直接搜索文件更可靠。
FreeBSD 的 cron 记录通常位于 /var/log/cron,也可能根据配置汇入 /var/log/messages:
grep -Ei 'cron|periodic|run-parts|error|failed|exit' /var/log/cron | tail -n 100
grep -Ei 'cron|periodic' /var/log/messages | tail -n 100
排查定时任务时要同时确认三个时间:
只有看到 cron 触发记录,并不代表脚本执行成功。还应检查脚本自身输出、退出码,以及脚本调用服务产生的日志。
Nginx、Apache 或业务程序通常可以单独写访问日志和错误日志,实际路径取决于配置。以常见 Nginx 目录为例:
ls -lhT /var/log/nginx
grep -E '" (500|502|503|504) ' /var/log/nginx/access.log | tail -n 50
grep -Ei 'upstream|timeout|connect|failed|error' /var/log/nginx/error.log | tail -n 100
访问日志重点看:
Host、Referer 或请求 ID。错误日志重点看:
如果服务由 rc.d、守护进程管理器或自定义脚本启动,标准输出和标准错误可能被发送到 syslog,也可能被写入服务自己的文件。可先查看进程和启动方式:
service -e
ps auxww | grep -E '[n]ginx|[a]pache|[p]hp-fpm|[p]ostgres'
随后检查对应配置中的 access_log、error_log、log_directory、log_filename 或类似参数,不要仅根据软件名称推断路径。
邮件服务通常查看 /var/log/maillog:
grep -Ei 'connect|reject|defer|bounce|queue|error|timeout' /var/log/maillog | tail -n 100
数据库和其他应用可能使用:
/var/log/<service>/;/var/db/<service>/log/;daemon 或 local* facility;当日志位置不确定时,可结合进程打开的文件描述符查看:
procname='postgres'
pgrep -alf "$procname"
先获取 PID,再根据软件文档和配置核对日志文件。不要直接对整个 /var 执行无条件递归搜索,日志目录可能很大,也可能包含敏感数据。
例如,需要排查今天 14:20 到 14:34 的 SSH 认证记录,可以先生成当前日期的 syslog 匹配条件:
month=$(date '+%b')
day=$(date '+%e' | tr -d ' ')

grep -E "^${month}[[:space:]]+${day}[[:space:]]+14:(2[0-9]|3[0-4]):" \
  /var/log/auth.log
这里的正则含义是:
14:2[0-9]:14:20 至 14:29;14:3[0-4]:14:30 至 14:34;传统 syslog 的日期没有年份,因此跨年查询时必须同时确认文件轮转时间和文件修改时间。跨午夜的窗口应分别检索两天,不要只用一个日期条件。
如果使用固定日期排查,例如日志中显示 Mar 8,可以写成:
grep -E '^Mar[[:space:]]+8[[:space:]]+14:(2[0-9]|3[0-4]):' \
  /var/log/auth.log
应用日志可能包含完整年份和时区,例如 2025-03-08T14:32:17+08:00,这时应按应用格式检索,不能套用上面的 syslog 正则。
先查看可能相关的文件:
ls -lhT /var/log/auth.log*
未压缩的当前文件或 .0 文件可以用 grep:
grep -Ei 'sshd|sudo|failed|accepted' \
  /var/log/auth.log /var/log/auth.log.0 2>/dev/null
压缩文件使用 zgrep:
for f in /var/log/auth.log*.gz; do
    [ -f "$f" ] || continue
    zgrep -Ei 'sshd|sudo|failed|accepted' "$f"
done
轮转后的文件名和压缩方式由 newsyslog 配置决定,可能不是 .gz。发现目标时间不在当前文件后,应查看 /etc/newsyslog.conf 中对应的轮转数量、保留时间和压缩设置:
grep -nEv '^[[:space:]]*(#|$)' /etc/newsyslog.conf
大文件排查时,建议采用以下顺序:
例如,先看某个时间段内的认证记录,再按源 IP 和用户关联:
grep -E '^Mar[[:space:]]+8[[:space:]]+14:(2[0-9]|3[0-4]):' \
  /var/log/auth.log |
grep -E '203\.0\.113\.10|alice|sshd'
需要查看命中行前后内容时,可以使用 grep 的上下文参数:
grep -n -C 3 -F 'sshd[1842]' /var/log/auth.log
如果 PID 会变化,可以改用稳定字段,例如源 IP、用户名或请求 ID:
grep -n -E '203\.0\.113\.10|request[-_ ]?id[=: ]+[A-Za-z0-9-]+' \
  /var/log/messages
注意:请求 ID、Cookie、Authorization 内容和某些业务参数可能包含敏感信息。复制日志到工单、聊天工具或外部分析系统前,应先脱敏。
修改配置前后,可以用 logger 写入一条明确的测试标记:
logger -p user.notice -t a5-log-check 'syslog routing verification'
然后查找该标记:
grep -F 'a5-log-check' /var/log/messages /var/log/auth.log 2>/dev/null
如果没有找到,按以下顺序检查:
syslogd 是否正在运行;user.notice 是否被分流到其他文件;/etc/syslog.conf 是否已重新加载;测试消息本身会成为正式日志记录,不要在高频生产任务中循环执行。确认完成后,不建议为了“清理”而删除整段日志,因为删除会破坏事件时间线。
需要确认服务是否仍在写入某个文件时,可使用:
tail -F /var/log/messages
-F 会在日志轮转或文件重新创建后继续跟踪新文件,适合观察 newsyslog 轮转后的行为。对于应用日志,也可以:
tail -F /var/log/nginx/access.log /var/log/nginx/error.log
实时观察时,应关注日志是否持续追加、时间戳是否合理、轮转后是否仍有新记录,以及服务是否将错误输出到另一个位置。
newsyslog 的配置检查应先使用不执行操作的模式:
newsyslog -n
如果需要更详细地了解轮转判断,可查看当前系统的帮助和手册:
man newsyslog
man newsyslog.conf
不要在没有确认保留策略和磁盘空间的情况下直接强制轮转。轮转可能重命名当前文件、压缩旧文件并向服务发送信号;某些应用如果没有正确重新打开日志文件,可能继续写入已经被重命名的文件。
/var/log 中没有目标文件常见原因包括:
.0 或压缩文件中;FreeBSD jail 场景下,先查看实例,再进入对应环境核对:
jls
jexec <JID> ls -lhT /var/log
宿主机和 jail 的 /var/log 可能不是同一个目录。服务的进程、配置文件和日志路径也应在同一个运行环境中确认。
先判断服务是否真的产生了事件:
service sshd status
pgrep -alf sshd
如果服务正常运行但日志不更新,继续检查:
可查看磁盘和挂载状态:
df -h
df -i
mount
df -i 用于检查 inode 是否耗尽。磁盘空间或 inode 用尽时,不仅日志会停止写入,其他服务也可能出现数据库、临时文件和 socket 创建失败。
如果需要追踪文件访问、特权操作或更细粒度的安全事件,应确认系统是否启用了 FreeBSD 的审计机制。审计记录通常位于 /var/audit,格式可能是 BSM 二进制记录,而不是 /var/log 下的文本文件:
ls -lhT /var/audit
service auditd status
可以使用 praudit 将审计记录转换为可读形式:
praudit /var/audit/current | less
审计策略和事件类别应结合 /etc/security/audit_control 以及 auditreduce、praudit 的手册判断。审计日志和 syslog 的时间线可以互相印证,但不能假设二者记录了完全相同的事件。
如果确认需要增加日志目标或修改分流规则,先备份配置。配置变更会影响所有匹配该规则的服务,错误的选择器可能导致日志重复、敏感信息扩散或关键记录丢失。
cp -p /etc/syslog.conf \
  "/etc/syslog.conf.$(date '+%Y%m%d%H%M%S').bak"
编辑 /etc/syslog.conf 后,优先重新加载 syslogd,而不是直接重启整台主机:
service syslogd reload
service syslogd status
随后用一条带唯一标记的 logger 消息验证新规则。若重新加载后出现日志停止、syslogd 状态异常或目标文件没有写入,应立即恢复备份配置:
cp -p /etc/syslog.conf.<备份时间> /etc/syslog.conf
service syslogd reload
service syslogd status
具体备份文件名应替换为实际生成的文件名。恢复的影响范围是撤销本次 syslog 分流变更,不会自动恢复已经丢失的日志。
如果问题是磁盘空间不足,不要直接删除 /var/log 下正在使用的文件。先确认保留策略,将旧日志安全归档到有足够空间且权限受控的文件系统,再按维护窗口执行轮转或清理。删除日志会影响审计、故障追踪和合规留存;如果必须清理,应先确认备份、保留期限、文件所属服务以及当前文件是否仍被进程打开。
在疑似入侵、异常登录或数据破坏事件中,优先保护现有日志和记录时间线,再考虑重启 syslogd、服务或主机。过早重启可能丢失内存中的上下文、进程状态和尚未写入磁盘的消息。
A5idc数据为网站、业务后台、数据库及接口服务提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖Xeon与AMD EPYC平台、SSD或NVMe存储及多种内存配置,能够承载FreeBSD系统、Web服务和多任务业务运行。针对日志持续写入、轮转保留与业务数据存储,香港和日本还提供大容量硬盘方案,并配有不同带宽、线路及多IP资源,便于构建与业务访问范围相匹配的服务器环境。
/etc/syslog.conf,没有仅凭默认文件名判断日志位置。/var/log/messages、auth.log、security、cron、maillog 和应用独立日志的用途。dmesg、/var/run/dmesg.boot、syslog、登录历史和审计日志。/var 的磁盘空间、inode 和挂载状态。service syslogd reload 验证或恢复。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6644.html