香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


生产环境中,较稳妥的目标状态是:管理员使用本地私钥登录普通运维账号,再通过 sudo 提升权限;如果业务确实需要直接使用 root 远程登录,则只允许公钥认证,禁止 root 使用密码或交互式密码登录。OpenSSH 中可通过 PermitRootLogin prohibit-password 实现“root 允许密钥、禁止密码”,通过 PermitRootLogin no 实现“完全禁止 root 远程登录”。
这项变更的主要风险不是配置文件本身,而是新密钥未验证、权限不正确、端口或防火墙规则不匹配,导致现有会话断开后无法再次进入服务器。因此应保留当前 SSH 会话,先准备并验证密钥,再校验 sshd 配置,最后使用第二个终端建立新连接,确认远程访问正常后再进入观察期。
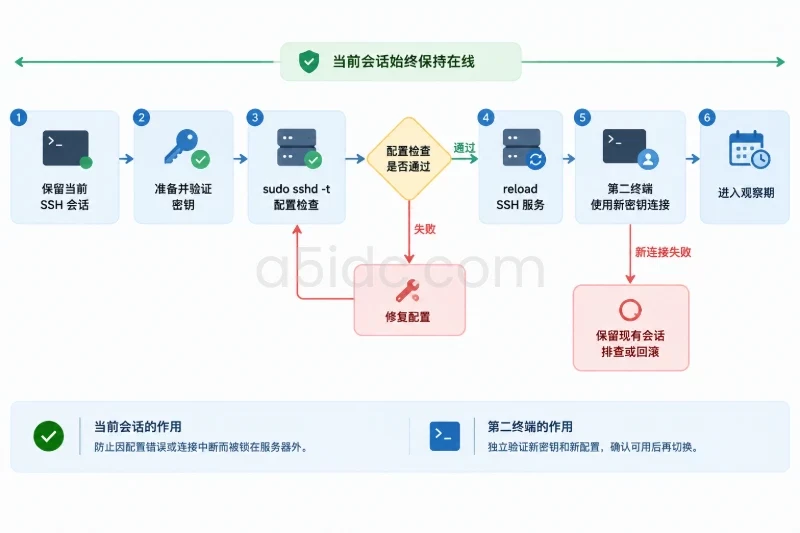
SSH 密钥认证与 root 登录策略是服务器日常运维的重要组成部分。A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,涵盖建站、业务后台、数据库及多任务运行所需的不同处理器、内存、存储和网络配置,为企业在不同地区部署业务系统提供资源选择。
不同发行版的服务名和日志路径可能不同。先在服务器上确认基本信息,不要直接假定服务名或配置文件一定符合某个发行版:
cat /etc/os-release
ssh -V
sudo sshd -V 2>&1 | head -n 1
sudo ss -lntp | grep -E '(:22|sshd|ssh)'
常见情况如下:
| 环境 | SSH 主配置文件 | 服务名 | 常见认证日志 |
|---|---|---|---|
| Debian、Ubuntu | /etc/ssh/sshd_config | ssh | /var/log/auth.log 或 systemd journal |
| RHEL、CentOS、Rocky、AlmaLinux | /etc/ssh/sshd_config | sshd | /var/log/secure 或 systemd journal |
如果服务器使用了非 22 端口,应记录当前端口,后续所有验证命令都必须带上正确的 -p 参数。端口变更不应与认证变更同时进行,除非已有明确的维护窗口和带外管理入口。
OpenSSH 可能通过主配置文件中的 Include 引入 /etc/ssh/sshd_config.d/ 下的文件。不能只看某一行配置就判断最终效果,还要考虑配置文件顺序和 Match 条件。
先检查相关配置:
sudo grep -RniE '^[[:space:]]*(Include|PermitRootLogin|PubkeyAuthentication|PasswordAuthentication|KbdInteractiveAuthentication|ChallengeResponseAuthentication|AuthenticationMethods)[[:space:]]' \
  /etc/ssh/sshd_config /etc/ssh/sshd_config.d 2>/dev/null
再查看当前默认生效值:
sudo sshd -T | grep -Ei '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication|authenticationmethods)[[:space:]]'
如果配置中存在针对用户、来源地址或监听地址的 Match 区块,还应使用实际参数检查 root 的最终策略。下面的地址仅为示例,需要替换为服务器和管理端的真实地址:
sudo sshd -T \
  -C user=root,addr=203.0.113.10,localaddress=203.0.113.20,localport=22 \
  | grep -Ei '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication|authenticationmethods)[[:space:]]'
需要特别注意:sshd 配置通常遵循先读取到的配置项优先的规则。不要在文件末尾盲目追加同名参数,以为后写的值一定会覆盖前面的值。对于存在多个配置文件的服务器,应确认 Include 的位置、文件名排序以及 Match 区块的作用范围。
根据业务需要,通常有两种目标状态。
| 目标 | 关键配置 | 适用场景 | 风险边界 |
|---|---|---|---|
| root 允许密钥、禁止密码 | PermitRootLogin prohibit-password | 必须保留 root 远程入口的旧系统或紧急运维场景 | root 私钥泄露会直接获得最高权限 |
| 禁止 root 远程登录 | PermitRootLogin no | 推荐用于大多数生产服务器 | 必须先验证普通运维账号和 sudo 可用 |
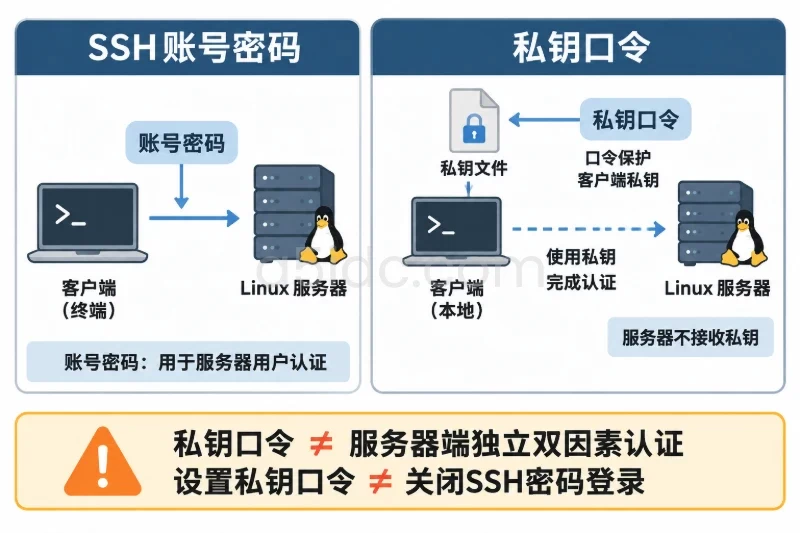
如果只是要求“禁止 root 密码登录”,不应为了达到这个目标而直接设置全局 PasswordAuthentication no。后者会影响所有账号的 SSH 密码认证。若业务要求所有账号都只能使用密钥,再额外关闭全局密码认证。
执行变更时至少保留以下条件:
SSH 服务重新加载配置一般不会主动断开已建立的会话,但新连接会立即使用新策略。现有会话只能作为应急通道,不能证明新密钥已经能够登录。
备份主配置文件:
sudo cp -a /etc/ssh/sshd_config \
  "/etc/ssh/sshd_config.bak.$(date +%Y%m%d-%H%M%S)"
如果存在配置片段目录,也要备份:
if [ -d /etc/ssh/sshd_config.d ]; then
  sudo tar -czf \
    "/etc/ssh/sshd_config.d.bak.$(date +%Y%m%d-%H%M%S).tar.gz" \
    -C /etc/ssh sshd_config.d
fi
记录防火墙状态,便于发现端口问题或执行回滚:
sudo ufw status numbered 2>/dev/null || true
sudo firewall-cmd --list-all 2>/dev/null || true
sudo nft list ruleset 2>/dev/null | head -n 200
如果服务器有云安全组或外围防火墙,还应在变更单中记录当前允许的来源网段和端口。只修改服务器本机防火墙,而没有同步云平台规则,可能会造成“服务正在监听但外部无法连接”的误判。
密钥应在管理员自己的工作站上生成,私钥不应上传到服务器。推荐使用带口令保护的 Ed25519 密钥:
ssh-keygen -t ed25519 -a 100 \
  -f ~/.ssh/id_ed25519_a5idc_admin \
  -C "a5idc-admin-$(date +%Y%m%d)"
检查本地私钥权限:
chmod 600 ~/.ssh/id_ed25519_a5idc_admin
chmod 644 ~/.ssh/id_ed25519_a5idc_admin.pub
私钥口令应与服务器登录密码、云平台密码分开,私钥本身应保存在受控终端或密码管理系统中。生产环境可以准备两把受控的管理密钥,但不应把同一私钥复制到多人电脑上。
如果服务器还没有可用的普通运维账号,应先按发行版创建账号。以下命令只是示例,实际账号名称和权限应遵循组织的最小权限规范。
Debian 或 Ubuntu:
sudo adduser opsadmin
sudo usermod -aG sudo opsadmin
RHEL、CentOS、Rocky 或 AlmaLinux:
sudo useradd -m -s /bin/bash opsadmin
sudo usermod -aG wheel opsadmin
如果该账号已有密码认证,可通过现有入口复制公钥:
ssh-copy-id -i ~/.ssh/id_ed25519_a5idc_admin.pub \
  -p 22 opsadmin@SERVER_IP
将 22 替换为实际 SSH 端口。如果系统没有 ssh-copy-id,可在带外控制台或现有管理员会话中手工追加公钥。追加时要使用 >>,避免覆盖已有管理员密钥:
sudo install -d -m 700 -o opsadmin -g opsadmin /home/opsadmin/.ssh
sudo sh -c 'cat /tmp/id_ed25519_a5idc_admin.pub >> /home/opsadmin/.ssh/authorized_keys'
sudo chown opsadmin:opsadmin /home/opsadmin/.ssh/authorized_keys
sudo chmod 600 /home/opsadmin/.ssh/authorized_keys
如果服务器上的用户主组名称不是 opsadmin,应先通过 id opsadmin 查询,再使用正确的用户和组。检查目录和文件权限:
sudo stat -c '%A %U:%G %n' \
  /home/opsadmin \
  /home/opsadmin/.ssh \
  /home/opsadmin/.ssh/authorized_keys
通常应满足以下条件:
.ssh 目录权限通常为 700;authorized_keys 权限通常为 600;authorized_keys,服务器只需要公钥。不要先关闭 root 密码登录。先从第二个终端验证普通账号密钥:
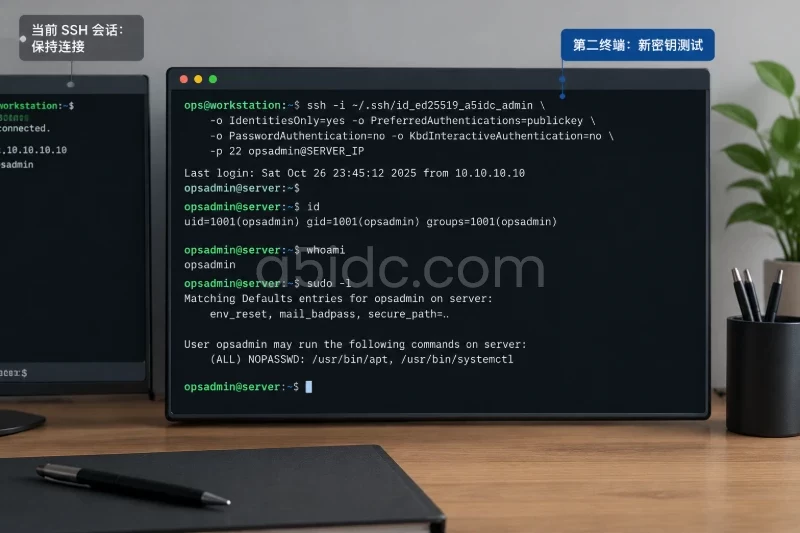
ssh -i ~/.ssh/id_ed25519_a5idc_admin \
  -o IdentitiesOnly=yes \
  -o PreferredAuthentications=publickey \
  -o PasswordAuthentication=no \
  -o KbdInteractiveAuthentication=no \
  -p 22 opsadmin@SERVER_IP
登录成功后检查身份和管理权限:
id
whoami
sudo -l
如果该账号需要通过 sudo 输入自己的密码,可以单独执行需要权限的测试命令。不要因为 sudo -n 返回失败,就判断 SSH 密钥登录失败;sudo -n 只表示不允许交互式输入密码。
需要查看密钥协商过程时,可以临时增加详细日志:
ssh -vv \
  -i ~/.ssh/id_ed25519_a5idc_admin \
  -o IdentitiesOnly=yes \
  -o PreferredAuthentications=publickey \
  -p 22 opsadmin@SERVER_IP
重点观察客户端是否出现 Offering public key、服务器是否接受该公钥。不要把包含路径、用户名和服务器信息的完整调试日志公开发布。
编辑当前实际生效的 SSH 配置文件,确认或设置:
PermitRootLogin prohibit-password
PubkeyAuthentication yes
prohibit-password 会禁止 root 使用密码和交互式密码方式登录,但保留公钥登录。它适合标题所描述的“root 改用密钥”的场景,但 root 私钥一旦泄露,攻击者可以直接取得最高权限。
如果 root 的公钥尚未写入服务器,应先在保持现有会话的情况下追加到:
/root/.ssh/authorized_keys
并检查权限:
sudo stat -c '%A %U:%G %n' \
  /root \
  /root/.ssh \
  /root/.ssh/authorized_keys
通常应保证 /root/.ssh 为 700,authorized_keys 为 600,所有者为 root:root。
更符合最小权限原则的配置是:
PermitRootLogin no
PubkeyAuthentication yes
此时应使用 opsadmin 等普通账号登录,再执行:
sudo -iu root
或者只使用带有明确命令范围的 sudo 权限。不要在普通账号的 authorized_keys 中附加不熟悉的 command=、from= 等限制参数,除非已经理解其效果并完成测试;这些参数配置错误可能导致密钥无法使用。
只有在确认所有需要远程管理的账号都已完成密钥验证后,才考虑关闭全局密码认证:
PasswordAuthentication no
KbdInteractiveAuthentication no
部分旧版 OpenSSH 使用 ChallengeResponseAuthentication 表示交互式认证,可先确认系统是否支持该配置项:
sudo sshd -T | grep -Ei '^(kbdinteractiveauthentication|challengeresponseauthentication)[[:space:]]'
如果组织使用多因素认证、集中身份认证或 PAM 认证,不要直接复制上述配置。全局关闭 KbdInteractiveAuthentication 可能影响已有的合规登录流程。对于仅禁止 root 密码登录的需求,PermitRootLogin prohibit-password 通常已经足够,不必扩大影响范围。
认证变更不要求修改 SSH 端口。保留当前端口可以减少一次变量,建议先完成密钥切换和验证,再单独安排端口调整。
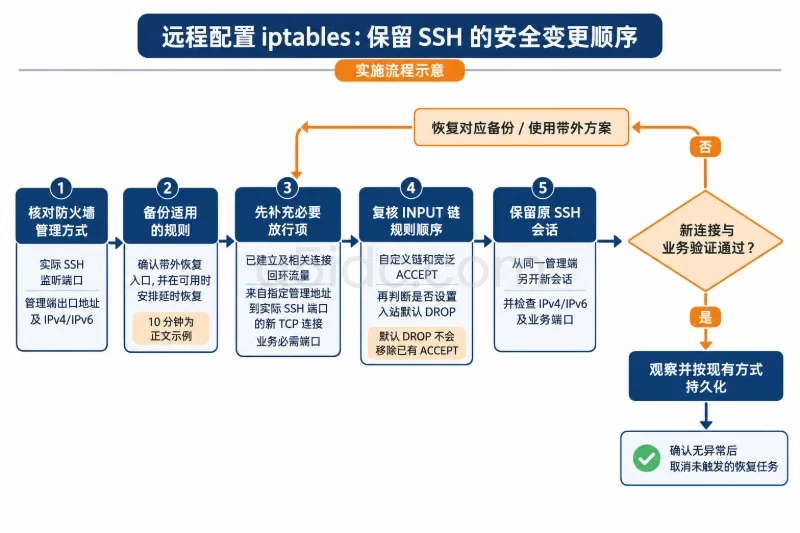
如果确实需要调整端口,例如从 22 改为 2222,应先放行新端口,再修改 SSH 配置,并在新连接验证成功后才移除旧端口。
UFW 示例:
sudo ufw allow 2222/tcp
sudo ufw status numbered
firewalld 示例:
sudo firewall-cmd --permanent --add-port=2222/tcp
sudo firewall-cmd --reload
sudo firewall-cmd --list-ports
配置文件中的端口示例:
Port 2222
云安全组和本机防火墙都完成放行后,才进行 SSH 配置检查。验证新端口可用后,再删除旧端口规则。端口改为非默认值只能减少部分自动化扫描噪声,不能替代密钥认证、最小权限、系统补丁和登录审计。
保存配置后,先检查语法,不要直接重启:
sudo sshd -t
没有任何输出通常表示语法检查通过;如果有错误,先根据行号修复,不要继续 reload。
查看实际生效值:
sudo sshd -T | grep -Ei \
  '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication|authenticationmethods)[[:space:]]'
确认无误后,Debian 或 Ubuntu 通常使用:
sudo systemctl reload ssh
sudo systemctl status ssh --no-pager
RHEL 系列通常使用:
sudo systemctl reload sshd
sudo systemctl status sshd --no-pager
优先使用 reload,避免不必要的服务重启。若服务没有对应的 reload 动作,应先执行 systemctl cat ssh 或 systemctl cat sshd 确认服务定义,不要直接猜测服务名称。
在原有 SSH 会话保持连接的前提下,另开终端执行:
ssh -i ~/.ssh/id_ed25519_a5idc_admin \
  -o IdentitiesOnly=yes \
  -o PreferredAuthentications=publickey \
  -o PasswordAuthentication=no \
  -o KbdInteractiveAuthentication=no \
  -o ConnectTimeout=10 \
  -p 22 opsadmin@SERVER_IP
如果采用 root 密钥登录方案,再验证:
ssh -i ~/.ssh/id_ed25519_a5idc_admin \
  -o IdentitiesOnly=yes \
  -o PreferredAuthentications=publickey \
  -o PasswordAuthentication=no \
  -o KbdInteractiveAuthentication=no \
  -o ConnectTimeout=10 \
  -p 22 root@SERVER_IP
成功后检查:
id
whoami
hostname
对于 PermitRootLogin no 的方案,root 直连失败是预期结果;应验证普通账号登录后是否能够按授权策略执行管理操作。
不要使用自动携带私钥的客户端测试,否则可能误以为密码策略生效。可以明确关闭公钥认证,测试 root 密码路径:
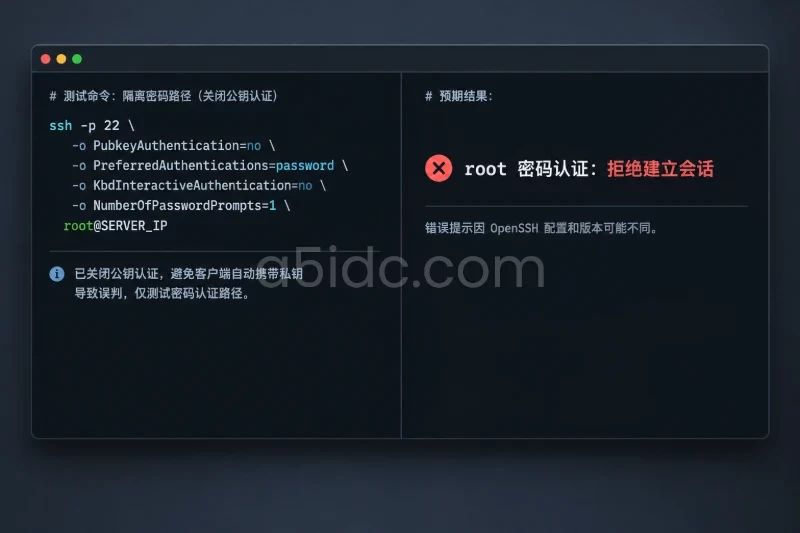
ssh -p 22 \
  -o PubkeyAuthentication=no \
  -o PreferredAuthentications=password \
  -o KbdInteractiveAuthentication=no \
  -o NumberOfPasswordPrompts=1 \
  root@SERVER_IP
在 PermitRootLogin prohibit-password 或 PermitRootLogin no 生效时,root 密码登录应被拒绝。不同 OpenSSH 版本和服务端配置返回的错误提示可能不同,不要只依据某一段固定文本判断结果。重点是:使用正确密码也不能建立 root 的密码认证会话,而使用受信任私钥时能够按照目标策略成功或被明确禁止。
如果设置了全局:
PasswordAuthentication no
KbdInteractiveAuthentication no
则普通用户的密码登录也应失败;此时必须至少验证一个普通账号的密钥登录和 sudo 权限。
验证期间实时查看 SSH 日志。使用 systemd journal 的系统可以执行:
sudo journalctl -u ssh -u sshd --since "15 minutes ago" --no-pager
也可以根据发行版检查传统日志:
sudo tail -n 100 /var/log/auth.log 2>/dev/null
sudo tail -n 100 /var/log/secure 2>/dev/null
重点关注以下现象:
Authentication refused、bad ownership or modes;如果系统启用了 auditd,可结合登录事件查看来源和结果:
sudo ausearch -m USER_LOGIN --start recent 2>/dev/null | tail -n 50
命令是否有输出取决于 auditd 配置,不能把无输出直接视为没有登录事件。
认证通过后,再做一次外部状态核对:
sudo ss -lntp | grep -E '(:22|:2222|sshd|ssh)'
sudo sshd -T | grep -Ei '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication)[[:space:]]'
如果使用普通账号作为生产入口,还要确认:
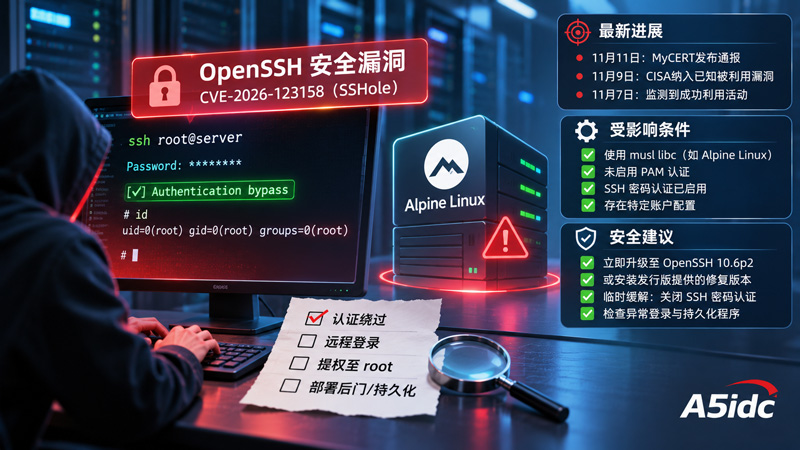
sudo、wheel 或业务管理组;authorized_keys 中没有未知或过期公钥;补丁升级应作为独立变更执行。可以先查询已安装版本和待升级包,但不要在本次认证切换中同时进行大范围系统升级:
# Debian/Ubuntu
apt-cache policy openssh-server 2>/dev/null

# RHEL 系列
rpm -q openssh-server 2>/dev/null
认证策略变更至少应覆盖一个完整的运维登录周期。普通服务器可以观察约 30 至 60 分钟;需要跨班次维护或业务高峰的系统,应覆盖值班交接、发布窗口或下一次计划登录。
观察期间保留以下内容:
不要因为单次新连接成功就立即关闭所有应急入口。新连接成功只能证明当前密钥、当前来源地址和当前端口有效,不能证明其他管理员、自动化任务或不同来源网段都没有受到影响。
出现以下情况之一,应暂停继续加固并评估回滚:
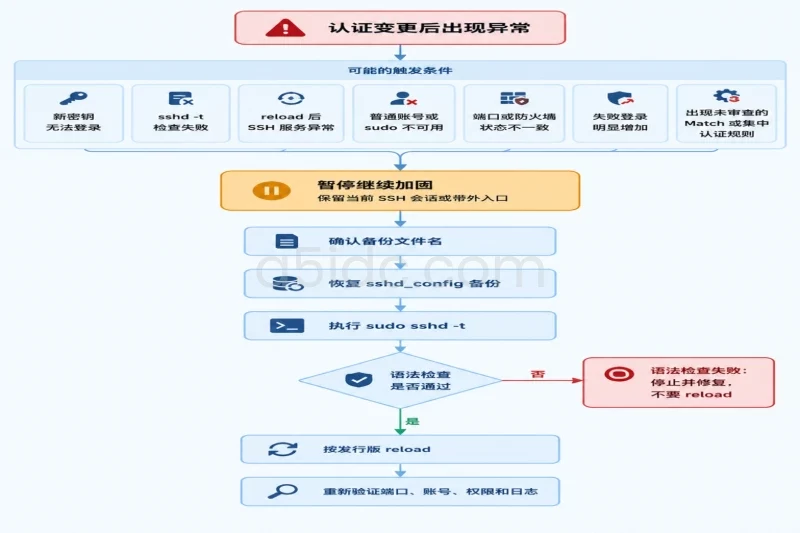
sshd -t 检查失败;sudo;Match、AuthenticationMethods 或集中认证规则。优先在仍然可用的当前会话或带外控制台中恢复备份配置。恢复前确认备份文件名称,不要把示例文件名直接复制执行:
ls -l /etc/ssh/sshd_config.bak.*
确认后恢复对应备份,并再次检查语法:
sudo cp -a /etc/ssh/sshd_config.bak.YYYYMMDD-HHMMSS \
  /etc/ssh/sshd_config
sudo sshd -t
语法通过后重新加载服务:
# Debian/Ubuntu
sudo systemctl reload ssh

# RHEL 系列
sudo systemctl reload sshd
如果问题来自防火墙或云安全组,应恢复原有端口和来源规则,而不是反复修改 SSH 认证参数。若确认密钥部署错误、但当前管理通道即将失效,可在受控回滚窗口内临时恢复原认证方式;例如暂时将 PermitRootLogin 恢复为原值,完成密钥修复和验证后再重新收紧。该操作会扩大 root 暴露面,必须限定时间、限定来源并持续查看日志,不能作为长期配置。
观察窗口结束后,只有在新密钥访问、root 密码拒绝、普通账号权限、端口监听、防火墙状态和审计日志均符合预期时,才关闭旧的临时规则或撤销旧公钥。任何一个关键验证项不符合预期,都应保留现有应急入口,回到配置核对或执行回滚,而不是继续叠加新的认证和防火墙变更。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6632.html