香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


安装本地 .deb 或 .rpm 时,如果出现 package architecture ... does not match system、intended for a different architecture,或者安装成功后启动程序提示 Exec format error,通常不是文件名写错,而是软件包、系统用户空间与软件仓库之间至少有一层架构或兼容关系没有对齐。
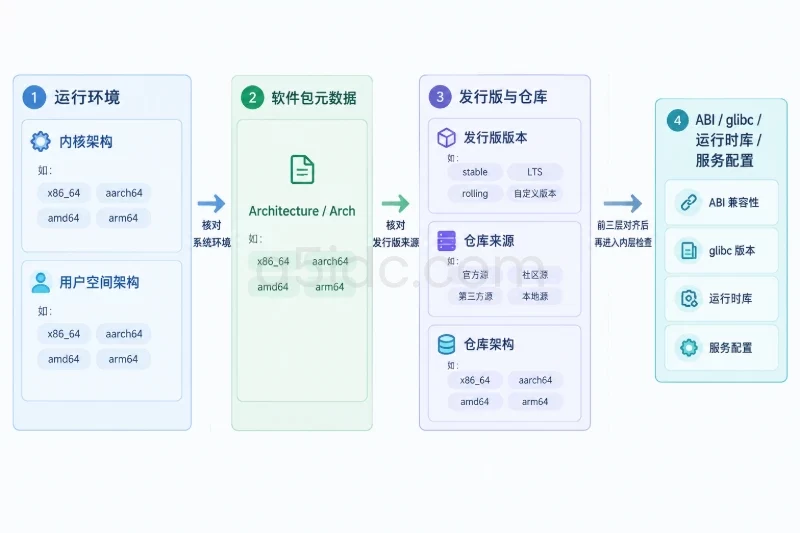
确认时不要只执行 uname -m。应依次比较三组信息:当前运行环境的内核与用户空间架构、软件包元数据中的 Architecture 或 Arch、软件包实际来自哪个发行版版本和仓库。三者一致后,再排查 glibc、运行时库、依赖版本和服务配置等更内层问题。
针对Linux软件部署中的架构适配、发行版环境与运行资源需求,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,覆盖Xeon及AMD EPYC平台,并配备不同规格的内存、SSD或NVMe存储。结合多地区线路、带宽和IP资源,企业可为网站、数据库、接口服务、容器及多任务计算构建与业务环境相匹配的服务器基础。
常见报错对应的排查方向并不相同。可以先根据现象缩小范围,再执行命令确认。
| 现象或报错 | 优先怀疑的问题 | 首要确认内容 |
|---|---|---|
dpkg: error processing ... package architecture (amd64) does not match system (arm64) | Debian 系软件包架构与系统包管理架构不一致 | dpkg --print-architecture、dpkg-deb -f |
package ... is intended for a different architecture | RPM 软件包架构不匹配 | rpm --eval '%{_arch}'、rpm -qp |
cannot execute binary file: Exec format error | 可执行文件的 ELF 架构与运行环境不匹配 | file、readelf -h |
No installation candidate、No match for argument | 仓库没有该发行版、版本或架构的软件包 | 仓库来源、发行版版本、仓库启用状态 |
nothing provides libc.so.6(GLIBC_2.xx) | 架构可能正确,但系统 ABI 或库版本过旧 | glibc、发行版版本、依赖关系 |
requires libstdc++.so...、requires ... is needed | 依赖缺失或依赖版本不满足 | 包依赖清单、已安装库版本 |
| 软件包能安装但服务启动失败 | 架构问题可能已经解决,剩余问题在运行时或配置层 | ELF 解释器、动态库、配置和日志 |
其中,软件包架构不匹配、发行版版本不匹配和依赖版本不满足经常同时出现。不能看到一个报错就直接使用强制安装参数。
在目标服务器上执行以下低风险命令:
uname -m
getconf LONG_BIT
cat /etc/os-release
可能得到类似结果:
x86_64
64
NAME="Ubuntu"
VERSION="22.04.4 LTS (Jammy Jellyfish)"
VERSION_ID="22.04"
ID=ubuntu
VERSION_CODENAME=jammy
三项信息的含义不同:
uname -m 反映当前运行内核看到的机器架构。getconf LONG_BIT 反映当前用户空间通常是 32 位还是 64 位。/etc/os-release 用于确认发行版、主版本和代号,不能用来判断软件包的具体架构。x86_64 通常对应 Debian/Ubuntu 中的 amd64,aarch64 通常对应 arm64。RHEL、Rocky Linux、AlmaLinux 等 RPM 系统一般使用 x86_64 和 aarch64 这样的名称。名称不同不代表一定不兼容,但最终应以包管理器识别的架构字段为准。
在 Debian、Ubuntu 及其衍生系统中,执行:
dpkg --print-architecture
dpkg --print-foreign-architectures
dpkg-query -W -f='${Package}\t${Version}\t${Architecture}\n' 2>/dev/null | head
示例结果可能是:
amd64
i386
bash   5.1-6ubuntu1.1   amd64
第一行是系统默认架构,第二行表示已配置的额外架构。没有任何输出时,说明当前没有配置 foreign architecture。i386 的存在不代表所有 32 位软件都能直接安装,还需要对应的 32 位库和发行版仓库支持。
在 RHEL、CentOS、Rocky Linux、AlmaLinux 等 RPM 系统中,执行:
rpm --eval '%{_arch}'
rpm -q rpm
uname -m
示例结果可能为:
x86_64
rpm-4.16.1.3-29.el9.x86_64
x86_64
rpm --eval '%{_arch}' 是 RPM 包管理器当前使用的架构,通常比单独查看文件名更可靠。
64 位内核可以运行 32 位用户空间,容器还可能使用与宿主机不同的用户空间。因此,下面几种情况需要单独判断:
uname -m 为 x86_64,但用户空间或应用是 32 位。aarch64,下载了面向 amd64 的 .deb 或 .rpm。如果问题发生在 Docker 或 Podman 容器中,应在容器内和宿主机分别检查:
cat /etc/os-release
uname -m
getconf LONG_BIT
同时在宿主机确认镜像架构:
docker image inspect IMAGE:TAG \
  --format '{{.Os}}/{{.Architecture}}'
如果镜像是多架构标签,实际拉取到的镜像可能由运行时根据平台自动选择。此时要核对容器实际使用的镜像摘要和平台,而不是只看镜像标签名称。
软件包文件名中的 amd64、arm64、x86_64 通常有参考价值,但文件可能被重命名、重新打包或从非标准来源获得。应直接读取软件包元数据。
对本地 .deb 文件执行:
dpkg-deb -f ./app-package.deb \
  Package Version Architecture Source Maintainer Depends
示例结果:
app-package
2.8.1-1
arm64
app-package
Example Vendor <support@example.invalid>
libc6 (>= 2.35), libssl3
重点查看:
Architecture:软件包目标架构。Version:软件包版本,判断是否过新或过旧。Source:源包名称,能帮助确认是否来自预期软件项目。Depends:依赖关系,判断后续是否会出现 ABI 或库版本错误。如果只想快速看架构:
dpkg-deb -f ./app-package.deb Architecture
这里得到 amd64 而系统 dpkg --print-architecture 得到 arm64,就可以确认是直接的架构不匹配。更换文件名、解压后复制文件,或者添加安装选项,都不会改变软件包内部的架构声明。
对本地 .rpm 文件执行:
rpm -qp --qf \
'Name: %{NAME}\nVersion: %{VERSION}-%{RELEASE}\nArch: %{ARCH}\nVendor: %{VENDOR}\nPackager: %{PACKAGER}\nSourceRPM: %{SOURCERPM}\n' \
./app-package.rpm
也可以查看完整元数据:
rpm -qpi ./app-package.rpm
检查依赖而不安装:
rpm -qpR ./app-package.rpm
Arch 是当前 RPM 文件的目标架构。x86_64、aarch64、i686 等表示不同 CPU 或用户空间目标;noarch 表示包内通常没有与 CPU 架构绑定的二进制文件,例如部分文档、配置模板或脚本包。
但是,noarch 并不等于一定可以在所有 Linux 系统上运行。它包含的脚本可能依赖特定解释器、运行时或发行版目录布局,依赖清单仍然需要检查。
“软件包来源”至少有三层含义:本地下载地址、软件包元数据中的厂商或构建信息、包管理器当前使用的仓库。架构正确但来源错误,仍然可能导致依赖冲突。
查询已配置仓库提供的版本:
apt-cache policy app-package
示例输出可能类似:
app-package:
  Installed: (none)
  Candidate: 2.8.1-1
  Version table:
     2.8.1-1 500
        500 http://archive.ubuntu.com/ubuntu jammy/universe amd64 Packages
     2.6.0-1 500
        500 http://archive.ubuntu.com/ubuntu jammy-updates/universe amd64 Packages
这里可以观察:
Candidate 是当前 APT 倾向安装的版本。amd64 Packages 说明当前索引中提供的是 amd64 架构。查看包的架构和依赖:
apt-cache show app-package | \
  grep -E '^(Package|Version|Architecture|Source|Depends|Origin|Section):'
查看仓库配置时,不要只检查 /etc/apt/sources.list,还要检查 .list 和 .sources 文件:
grep -RHE '^[[:space:]]*(deb|Types:|URIs:|Suites:|Components:)' \
  /etc/apt/sources.list /etc/apt/sources.list.d 2>/dev/null
如果一个 Ubuntu 系统混入了 Debian、不同 Ubuntu 代号或第三方发行版的仓库,即使 CPU 架构一致,也可能出现 libc6、libstdc++ 或基础运行库版本冲突。此时应先确认发行版代号和仓库套件是否一致,不要通过降低签名检查或强制覆盖来继续安装。
查看启用的仓库:
dnf repolist
dnf repolist -v
查询软件包及其版本:
dnf list --showduplicates app-package
dnf info app-package
如果系统安装了 dnf-plugins-core,可以进一步查询架构和仓库 ID:
dnf repoquery --available \
  --qf '%{name}-%{version}-%{release}.%{arch} repo=%{repoid}' \
  app-package
示例结果可能是:
app-package-2.8.1-3.el9.x86_64 repo=appstream
app-package-2.8.0-1.el9.aarch64 repo=appstream
如果当前服务器是 aarch64,而启用仓库只有 x86_64 条目,说明仓库没有提供当前架构的软件包。若服务器是 Rocky Linux 9,却使用了面向 CentOS 7 或其他大版本的仓库,问题则属于发行版和 ABI 不兼容,不是简单换一个架构文件。
查看本地 RPM 的厂商、构建信息和来源:
rpm -qpi ./app-package.rpm | \
  grep -E '^(Name|Version|Release|Architecture|Vendor|Packager|Distribution|Build Host|Source RPM)'
对于企业内部重新打包的软件,Vendor、Packager 和 Distribution 可能比文件名更能说明来源。来源不明确时,应要求提供与目标发行版和目标架构对应的构建产物。
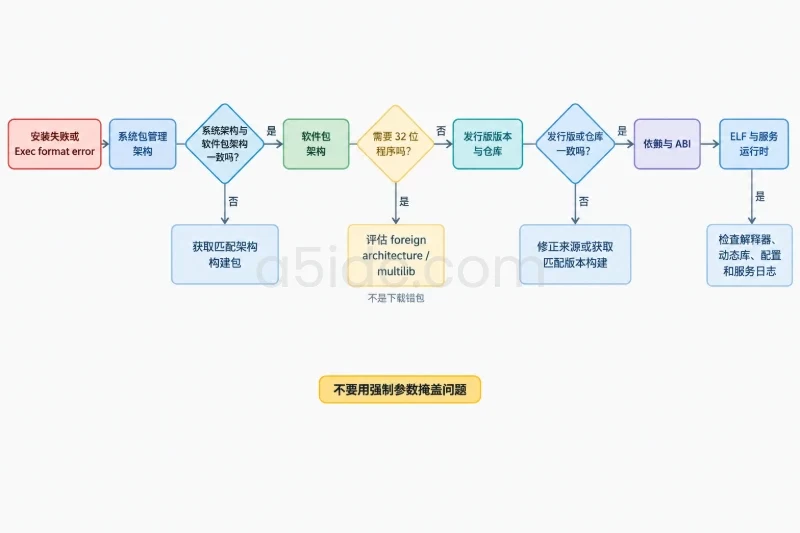
排查顺序建议固定为“系统架构 → 软件包架构 → 发行版与仓库 → 依赖与 ABI → ELF 和服务运行时”。每一步得到的结果,决定下一步是否继续。
例如:
系统包管理架构:arm64
软件包架构:amd64
这属于明确的目标架构错误。优先处理方式是重新获取匹配当前系统的软件包:
arm64、amd64、armhf 等对应包。aarch64、x86_64、i686 等对应包。dpkg --force-architecture、RPM 强制参数或 --nodeps 掩盖问题。如果供应商只提供 amd64,而业务运行在 arm64,可行方案通常只有三类:获取供应商的 ARM 构建包、在受控环境中使用兼容的构建产物,或调整运行环境。具体选择取决于应用是否包含原生二进制和供应商支持范围,不能把跨架构包直接当作原生包安装。
这是特殊的多架构场景,不应与“下载错包”混同。以 Debian/Ubuntu 为例,可以先确认当前配置:
dpkg --print-architecture
dpkg --print-foreign-architectures
dpkg-query -W -f='${Package}\t${Architecture}\n' 2>/dev/null | \
  awk '$2 != "all" && $2 != "amd64" {print}'
只有在应用明确需要 32 位库、发行版提供对应仓库且变更经过评估时,才考虑配置 foreign architecture。配置前应保存当前架构和软件包状态,并记录变更时间:
dpkg --print-architecture > /var/tmp/dpkg-architectures.before
dpkg --print-foreign-architectures >> /var/tmp/dpkg-architectures.before
dpkg-query -W -f='${Package}\t${Architecture}\t${Version}\n' \
  > /var/tmp/dpkg-packages.before
添加额外架构会改变 APT 的索引和依赖解析范围,可能增加库安装数量和依赖冲突风险。完成后需要重新获取仓库索引,再检查待安装包的依赖。回滚时不能只删除架构配置;应先确认该架构下没有仍在使用的软件包和库,再按发行版文档移除配置。生产环境不宜在不了解依赖关系时直接执行。
RPM 系统的多架构依赖也有类似边界。例如 x86_64 环境需要某些 i686 库时,通常应由发行版仓库提供对应的 multilib 包,而不是拿一套完整的 32 位应用包强行覆盖 64 位文件。
例如系统是 Ubuntu 22.04,软件包却依赖 Ubuntu 24.04 中才提供的 libc6;或者系统是 EL9,软件包来自 EL7。此时错误可能表现为依赖无法满足,而不是直接提示架构不匹配。
确认版本:
cat /etc/os-release
uname -r
检查 Debian 系软件包依赖:
apt-cache depends app-package
apt-get check
dpkg --audit
检查 RPM 系本地包依赖:
rpm -qpR ./app-package.rpm
dnf check
如果本地包只比系统仓库新一个小版本,也不能只看版本号是否接近。需要比较它要求的基础库版本,例如:
libc6正确修复通常是获取与当前发行版版本匹配的构建包,或者把升级作为独立的变更项目评估。不要为了安装一个单独应用,直接替换系统的 glibc 或混用多个发行版的基础仓库。
这时应从软件包层进入 ELF 和运行时层。先检查实际可执行文件:
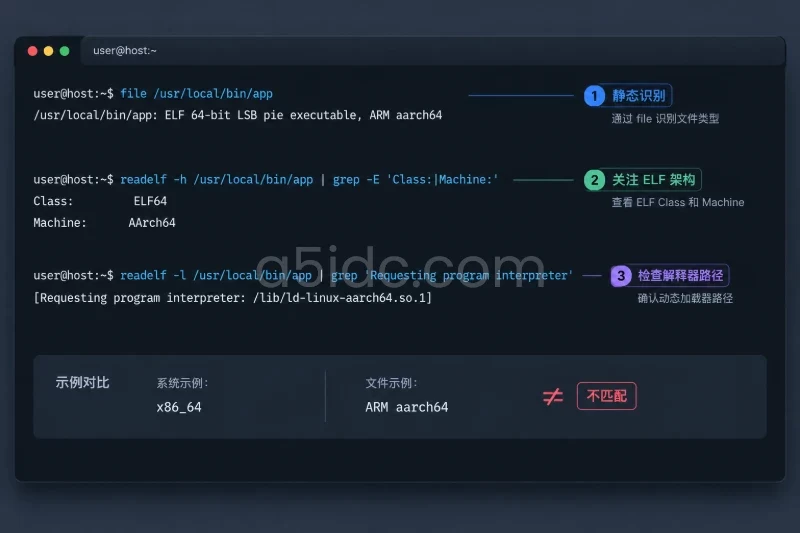
file /usr/local/bin/app
readelf -h /usr/local/bin/app | \
  grep -E 'Class:|Machine:'
readelf -l /usr/local/bin/app | \
  grep 'Requesting program interpreter'
可能看到:
ELF 64-bit LSB pie executable, ARM aarch64
[Requesting program interpreter: /lib/ld-linux-aarch64.so.1]
如果系统是 x86_64,但文件显示 ARM aarch64,说明安装包内的二进制与运行环境不符。若 ELF 架构一致,则继续查看动态库是否存在、解释器路径是否正确,以及服务日志中是否还有权限、配置或端口问题。
对来自不可信来源的二进制,不要为了排查而直接执行。file 和 readelf 可以先完成静态识别;涉及动态加载的命令和程序启动应在隔离环境中进行。
确认系统架构和仓库来源后,可以先进行不改变系统状态的依赖模拟。
Debian/Ubuntu 使用本地 .deb 时,可执行:
apt-get -s install ./app-package.deb
模拟结果中重点观察:
held packages、版本冲突或不可满足依赖。模拟命令本身不应安装软件,但仍会读取本机包索引。若索引过期或仓库不可用,结果可能不完整。需要刷新索引时,应先确认仓库地址、签名和发行版代号,再执行:
sudo apt-get update
apt-get update 只更新索引,不等于安装升级;但它会产生网络、磁盘和仓库变更影响,生产环境应确认维护窗口。遇到签名错误时,应修复仓库密钥或来源配置,不要使用跳过签名校验的参数。
RPM 系统可以先查看本地包依赖和解析计划:
rpm -qpR ./app-package.rpm
dnf install --assumeno ./app-package.rpm
如果系统版本较旧、dnf 不支持对应选项,先使用 rpm -qpR 查看依赖,并通过 dnf info、dnf repolist 核对仓库,再决定是否进入安装阶段。
如果确认问题来自错误仓库,不要直接删除配置文件。先保留原文件和当前包状态,再禁用冲突来源,重新生成索引并观察候选版本变化。
APT 配置常见位置包括:
/etc/apt/sources.list
/etc/apt/sources.list.d/*.list
/etc/apt/sources.list.d/*.sources
DNF/YUM 配置常见位置包括:
/etc/yum.repos.d/*.repo
修改前至少记录:
apt-cache policy 或 dnf repolist -v 的输出。回滚时恢复原仓库文件,并再次执行索引更新和候选版本检查。不要把“禁用一个错误仓库”扩大为全量升级,也不要在没有备份和变更窗口的情况下批量替换基础库。
完成修复后,验证应覆盖软件包、文件、依赖和业务进程,而不是只看安装命令是否返回成功。
dpkg-query -W -f='${Package}\t${Version}\t${Architecture}\n' app-package
dpkg --audit
apt-get check
file /usr/local/bin/app
rpm -q --qf '%{NAME}\t%{VERSION}-%{RELEASE}\t%{ARCH}\n' app-package
dnf check
rpm -V app-package
file /usr/local/bin/app
rpm -V 的差异结果需要结合实际变更判断。如果配置文件被正常修改,不应机械地把所有差异都视为故障。
随后执行应用自身提供的版本检查或健康检查,例如:
/usr/local/bin/app --version
systemctl status app.service --no-pager
journalctl -u app.service -n 100 --no-pager
如果服务由 systemd 管理,先确认服务文件中的 ExecStart 指向了刚安装的程序,避免包已更换但服务仍调用旧路径。涉及配置覆盖、权限变更或服务重启时,应先保存原配置和服务状态;若新版本无法启动,恢复原软件包和配置,重新加载服务并确认业务恢复。
架构修复完成后,建议在启动、重启和实际请求三个场景分别验证。重点观察服务日志中是否出现新的 Exec format error、动态库缺失、ABI 不满足、段错误或反复重启。
对于旧业务环境,不要因为“能安装”就直接替换现有运行时;应记录原系统版本、软件包版本、仓库来源和架构信息。对于新环境,也不要只确认 CPU 是 64 位,还要确认用户空间、发行版代号、软件包架构和容器平台一致。经过一段观察期仍无异常后,再清理临时下载文件和模拟日志;保留变更记录与回滚材料,便于后续升级或同类服务器复用这套判断路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6599.html